 nextronsystems/evtx-baseline
एक रिपॉजिटरी जो उदाहरण गुडवेयर evtx लॉग होस्ट करती है, जिसमें नमूना सॉफ़्टवेयर इंस्टॉलेशन और बुनियादी उपयोगकर्ता इंटरैक्शन शामिल हैं।

एक रिपॉजिटरी जिसमें नमूना सॉफ्टवेयर इंस्टॉलेशन और बुनियादी उपयोगकर्ता इंटरैक्शन वाले उदाहरण goodware evtx लॉग होस्ट किए गए हैं
यदि आप दान करना चाहते हैं, तो एक issue बनाएं या twitter या keybase पर @phantinuss से संपर्क करें (बड़ी फ़ाइलें केवल releases में व्यवस्थित होती हैं, रिपॉजिटरी में नहीं)
ट्रायल लाइसेंस का उपयोग करके Windows VM इंस्टॉल करें (https://www.microsoft.com/en-us/evalcenter/)
sysmonconfig-trace.xml का उपयोग करके Sysmon (http://live.sysinternals.com/tools/Sysmon64.exe) इंस्टॉल करें, जो Cyb3rWard0g's config का संशोधित fork है
एक एडमिनिस्ट्रेटर के रूप में powershell कंसोल खोलें और निम्नलिखित स्क्रिप्ट कॉपी-पेस्ट करें
Application, Security और System लॉग का आकार बढ़ाकर 512MB करनाMicrosoft-Windows-TaskScheduler/Operational eventlog चैनल सक्षम करनाMicrosoft-Windows-DNS-Client/Operational eventlog चैनल सक्षम करनाMicrosoft-Windows-DriverFrameworks-UserMode/Operational eventlog चैनल सक्षम करनाMicrosoft-Windows-LSA/Operational eventlog चैनल सक्षम करना# Incrase Sysmon logs Size
$sysmon = Get-WinEvent -ListLog Microsoft-Windows-Sysmon/Operational
$sysmon.MaximumSizeInBytes = 2147483648 #2GB
$sysmon.SaveChanges()
# Incrase Powershell logs Size
$ps1 = Get-WinEvent -ListLog Microsoft-Windows-PowerShell/Operational
$ps1.MaximumSizeInBytes = 2147483648 #2GB
$ps1.SaveChanges()
$ps2 = Get-WinEvent -ListLog "Windows PowerShell"
$ps2.MaximumSizeInBytes = 2147483648 #2GB
$ps2.SaveChanges()
# Incrase Application logs Size
$application = Get-WinEvent -ListLog Application
$application.MaximumSizeInBytes = 537919488 #512MB
$application.SaveChanges()
# Incrase Security logs Size
$security = Get-WinEvent -ListLog Security
$security.MaximumSizeInBytes = 537919488 #512MB
$security.SaveChanges()
# Incrase System logs Size
$system = Get-WinEvent -ListLog System
$system.MaximumSizeInBytes = 537919488 #512MB
$system.SaveChanges()
# Enable various Log Channels
wevtutil sl Microsoft-Windows-DNS-Client/Operational /e:true
wevtutil sl Microsoft-Windows-DriverFrameworks-UserMode/Operational /e:true
wevtutil sl Microsoft-Windows-LSA/Operational /e:true
wevtutil sl Microsoft-Windows-TaskScheduler/Operational /e:true
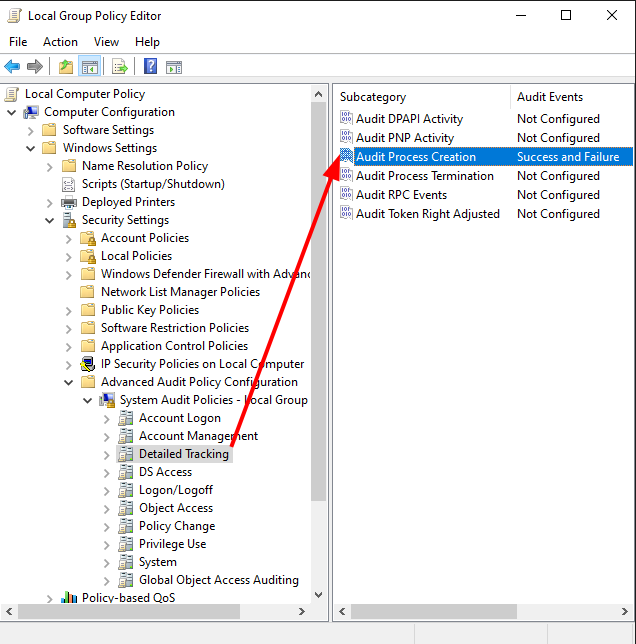
(स्थान: "gpedit" खोलें > "Computer Configuration" > "Windows Settings" > "Security Settings" > "Advanced Audit Policy Configuration"
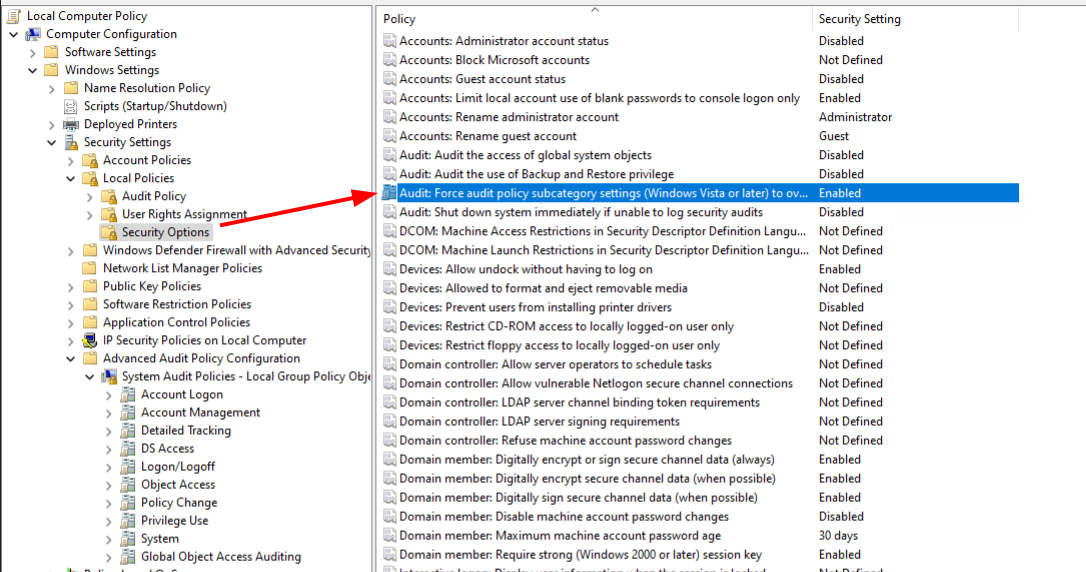
नोट: जब Advanced Audit Policy Configuration सेटिंग्स का उपयोग किया जाता है, तो Local Policies\Security Options के अंतर्गत "Audit: Force audit policy subcategory settings (Windows Vista or later) to override audit policy category settings" पॉलिसी सेटिंग भी सक्षम होनी चाहिए।
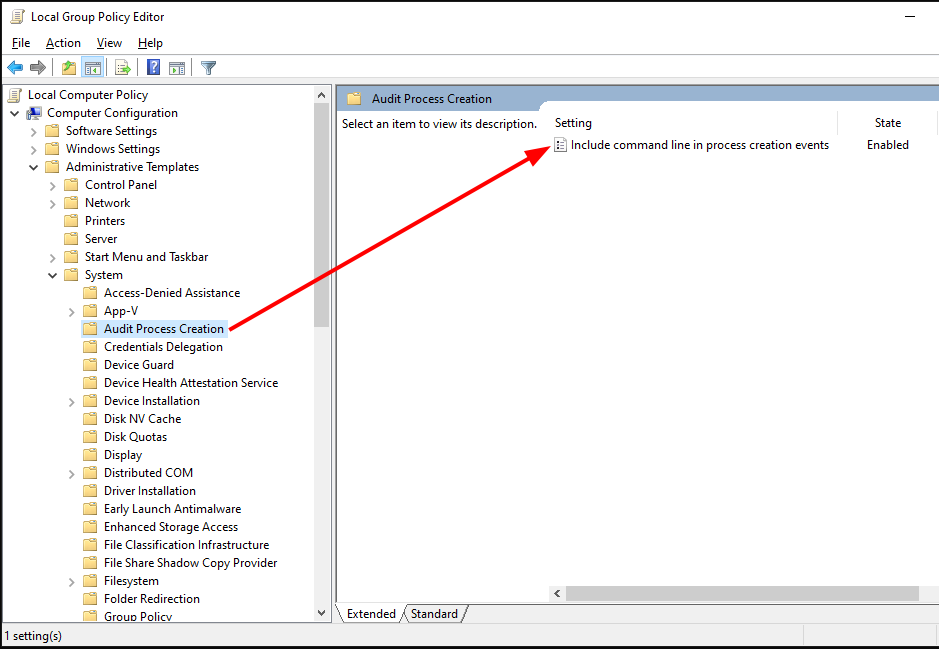
(स्थान: "gpedit" खोलें > "Computer Configuration" > "Administrative Templates" > "System" > "Audit Process Creation" > "Include command line in process creation events" को "Enabled" पर सेट करें)
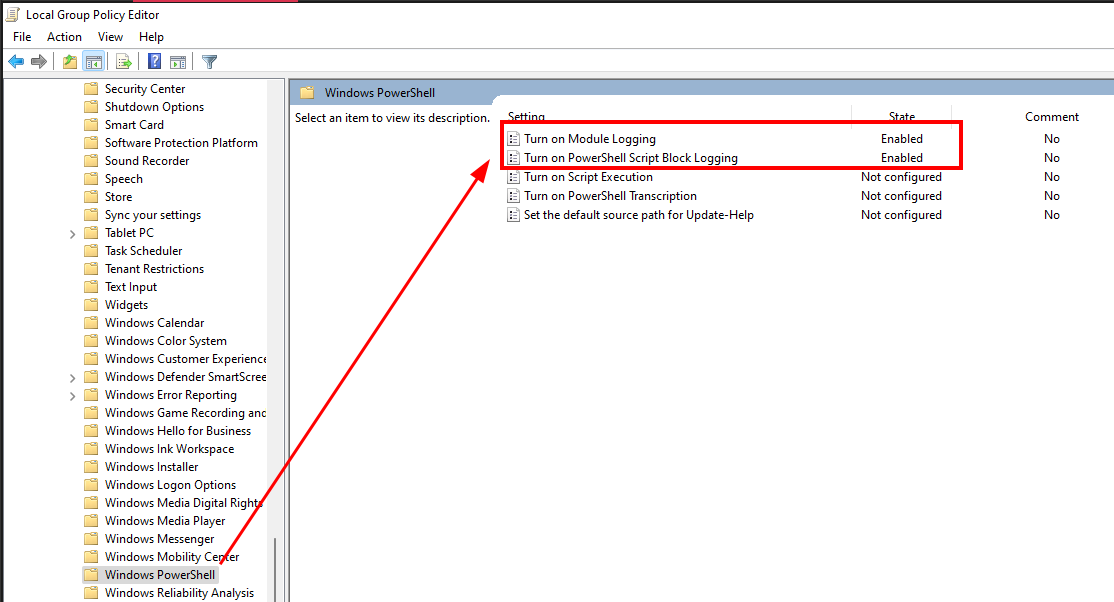
(स्थान: "gpedit" खोलें > "Computer Configuration" > "Administrative Templates" > "Windows Components" > "Windows PowerShell" > "Turn on Module Logging" & "Turn on Script Block Logging" को "Enabled" पर सेट करें)
सॉफ्टवेयर इंस्टॉल करें और इंटरैक्शन सिम्युलेट करें
नीचे वर्णित विधि का उपयोग करके eventlog एक्सपोर्ट करें और योगदान करें
जब सब कुछ हो जाए और आप इवेंट लॉग दान करने के लिए तैयार हों, तो एक एडमिनिस्ट्रेटर के रूप में powershell कंसोल खोलें और निम्नलिखित कमांड निष्पादित करें
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); Compress-Archive -Path $ENV:UserProfile\evtx -CompressionLevel Optimal -DestinationPath $filename; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
यदि आपके सिस्टम पर 7-Zip (C:\Program Files\7-Zip\7z.exe) इंस्टॉल है और तेज़ परिणामों के लिए, कृपया एक एलिवेटेड powershell प्रॉम्प्ट से निम्नलिखित कमांड का उपयोग करें
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); & "C:\Program Files\7-Zip\7z.exe" a $filename $ENV:UserProfile\evtx\*; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
परिणामी फ़ाइल $ENV:UserProfile\evtx\ में स्थित होगी और उसकी नामकरण परंपरा donation-evtx-[MajorVersion]-[MinorVersion]-[Build] होगी, और यह अब दान करने के लिए तैयार है :)
निम्नलिखित अनुभाग दिखाते हैं कि वास्तविक उपयोगकर्ता गतिविधि का अनुकरण करने के लिए हमने अपने परीक्षण सिस्टम पर क्या किया। यह प्रामाणिक लॉग डेटा बनाने के लिए हमने जो किया उसके उदाहरण के रूप में है। आप अपने स्वयं के सिस्टम का उपयोग कर सकते हैं या अपनी स्वयं की उपयोगकर्ता गतिविधि का अनुकरण कर सकते हैं।
(https://ninite.com/ द्वारा निष्पादित)
