 netspi/powerhuntshares
Active Directory SMB शेयरों का ऑडिट करके अत्यधिक विशेषाधिकारों की सूचीबद्धता, विश्लेषण और रिपोर्ट करता है। सुलभ सिस्टम खोजता है, share ACLs की गणना करता है, उच्च-जोखिम कॉन्फ़िगरेशन की पहचान करता है, और सुधार प्राथमिकता के लिए HTML/CSV रिपोर्ट तैयार करता है।

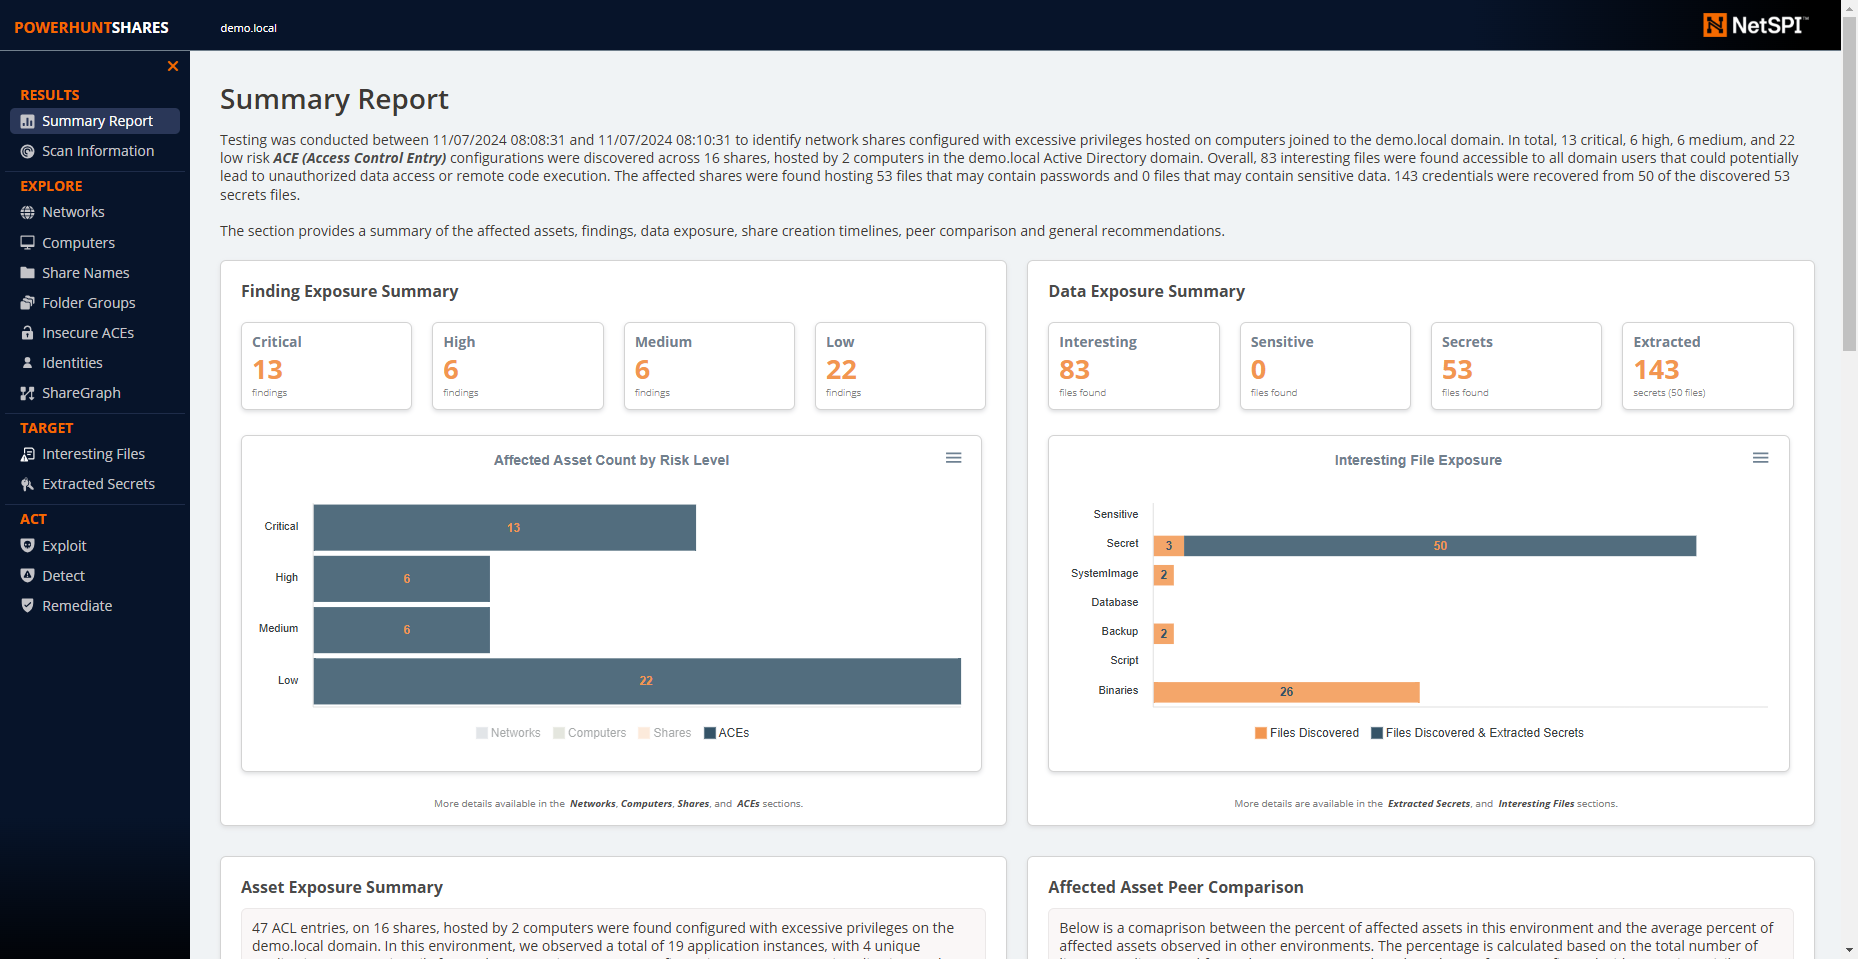
PowerHuntShares एक PowerShell उपकरण है जिसे साइबर सुरक्षा टीमों और पेनिट्रेशन टेस्टर्स को सक्रिय निर्देशिका वातावरण में SMB शेयरों की बेहतर पहचान, समझ, हमला और सुधार करने में मदद करने के लिए डिज़ाइन किया गया है। हर हैकर के पास SMB शेयरों के दुरुपयोग के बारे में कहानी होती है, लेकिन यह एक ऐसा हमला सतह है जिसका बचाव करने में साइबर सुरक्षा टीमें अभी भी संघर्ष करती हैं। इस परियोजना का उद्देश्य एक व्यापक शेयर सूची बनाने, आँकड़ों, चार्ट, ग्राफ़ और भाषा मॉडलों का उपयोग करके शेयरों को संदर्भित करने, संबंधों को सारांशित करने, जोखिमों का आकलन करने और सुधार को प्राथमिकता देने के लिए एक खुला प्रूफ-ऑफ-कॉन्सेप्ट उपकरण प्रदान करना है।
यह निम्नलिखित कार्यक्षमताओं का समर्थन करता है:
बोनस सुविधाएँ:
PowerHuntShares v2 संसाधन:
PowerHuntShares v1 संसाधन:
PowerHuntShares "अत्यधिक विशेषाधिकारों" के साथ कॉन्फ़िगर किए गए SMB शेयर ACL की सूची बनाएगा और "उच्च जोखिम" ACL को उजागर करेगा। इस संदर्भ में उन्हें नीचे परिभाषित किया गया है।
अत्यधिक विशेषाधिकार
अत्यधिक पढ़ने और लिखने की शेयर अनुमतियों को किसी भी नेटवर्क शेयर ACL के रूप में परिभाषित किया गया है जिसमें "Everyone", "Authenticated Users", "BUILTIN\Users", "Domain Users", या "Domain Computers" समूहों के लिए एक स्पष्ट ACE (एक्सेस कंट्रोल एंट्री) होती है। ये सभी विशेषाधिकार विरासत के मुद्दों के कारण प्रभावित शेयरों तक डोमेन उपयोगकर्ताओं की पहुँच प्रदान करते हैं। ध्यान दें कि एक पैरामीटर है जो ऑपरेटरों को अपने स्वयं के लक्ष्य समूह जोड़ने की अनुमति देता है।
नीचे कुछ अतिरिक्त पृष्ठभूमि दी गई है:
कृपया ध्यान दें: शेयर अनुमतियाँ NTFS अनुमतियों द्वारा ओवररूल की जा सकती हैं। साथ ही, जाँच करते समय शेयर नामों को बाहर रखा गया है जिनमें निम्नलिखित कीवर्ड शामिल हैं:
print$, prnproc$, printer, netlogon, और sysvol
उच्च जोखिम शेयर
इस रिपोर्ट के संदर्भ में, उच्च जोखिम शेयरों को उन शेयरों के रूप में परिभाषित किया गया है जो किसी सिस्टम या एप्लिकेशन तक अनधिकृत दूरस्थ पहुँच प्रदान करते हैं।
डिफ़ॉल्ट रूप से, इसमें शेयर शामिल हैं
wwwroot, inetpub, c$, और admin$हालाँकि, इसके अलावा अन्य जोखिम भी मौजूद हो सकते हैं।
नीचे उन कमांड्स की सूची दी गई है जिनका उपयोग आपके वर्तमान PowerShell सत्र में PowerHuntShares लोड करने के लिए किया जा सकता है। कृपया ध्यान दें कि जब भी PowerShell चलाया जाता है, इनमें से एक को हर बार चलाना होगा। यह स्थायी नहीं है।
# निष्पादन नीति प्रतिबंधों को दरकिनार करें
Set-ExecutionPolicy -Scope Process Bypass

# वर्तमान निर्देशिका में मौजूद मॉड्यूल आयात करें
Import-Module .\PowerHuntShares.psm1

या

# github से कनेक्शन का समर्थन करने के लिए SSL ऑपरेटिंग स्तर कम करें
[System.Net.ServicePointManager]::ServerCertificateValidationCallback = {$true}
[Net.ServicePointManager]::SecurityProtocol =[Net.SecurityProtocolType]::Tls12

# PowerHuntShares.psm1 डाउनलोड करें और मेमोरी में लोड करें
IEX(New-Object System.Net.WebClient).DownloadString("https://raw.githubusercontent.com/NetSPI/PowerHuntShares/main/PowerHuntShares.psm1")
महत्वपूर्ण नोट: सभी कमांड एक अनप्रिविलेज्ड डोमेन उपयोगकर्ता के रूप में चलाए जाने चाहिए।
.उदाहरण 1: डोमेन कंप्यूटर से चलाएँ। डिफ़ॉल्ट रूप से Active Directory कंप्यूटर खोज करता है।
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test

.उदाहरण 2: वैकल्पिक डोमेन क्रेडेंशियल्स के साथ डोमेन कंप्यूटर से चलाएँ। डिफ़ॉल्ट रूप से Active Directory कंप्यूटर खोज करता है।
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test -Credential domain\user

.उदाहरण 3: वर्तमान उपयोगकर्ता के रूप में डोमेन कंप्यूटर से चलाएँ। एक फ़ाइल में लक्ष्य होस्ट। प्रति पंक्ति एक।
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test  -HostFile c:\temp\hosts.txt

.उदाहरण 4: क्रेडेंशियल के साथ गैर-डोमेन कंप्यूटर से चलाएँ। डिफ़ॉल्ट रूप से Active Directory कंप्यूटर खोज करता है।
C:\temp\test> runas /netonly /user:domain\user PowerShell.exe
PS C:\temp\test> Import-Module PowerHuntShares.psm1
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -RunSpaceTimeout 10 -OutputDirectory c:\folder\ -DomainController 10.1.1.1 -Credential domain\user
===============================================================
PowerHuntShares
===============================================================
 यह फ़ंक्शन निम्नलिखित कार्यों को स्वचालित करता है:

 o वर्तमान कंप्यूटर का डोमेन निर्धारित करें
 o डोमेन कंप्यूटरों की गणना करें
 o उन कंप्यूटरों के लिए फ़िल्टर करें जो ping अनुरोधों का जवाब देते हैं
 o उन कंप्यूटरों के लिए फ़िल्टर करें जिनके पास TCP 445 खुला और सुलभ है
 o SMB शेयरों की गणना करें
 o SMB शेयर अनुमतियों की गणना करें
 o संभावित रूप से अत्यधिक विशेषाधिकारों वाले शेयरों की पहचान करें
 o पढ़ने और लिखने की पहुँच प्रदान करने वाले शेयरों की पहचान करें
 o उच्च जोखिम वाले शेयरों की पहचान करें
 o सामान्य शेयर स्वामियों, नामों और निर्देशिका सूचियों की पहचान करें
 o निर्माण, अंतिम लिखित और अंतिम एक्सेस की समयरेखा उत्पन्न करें
 o HTML सारांश रिपोर्ट और विस्तृत csv फ़ाइलें उत्पन्न करें
