CredsHunter - Windows और Linux OS के लिए क्रेडेंशियल हंटिंग स्क्रिप्ट
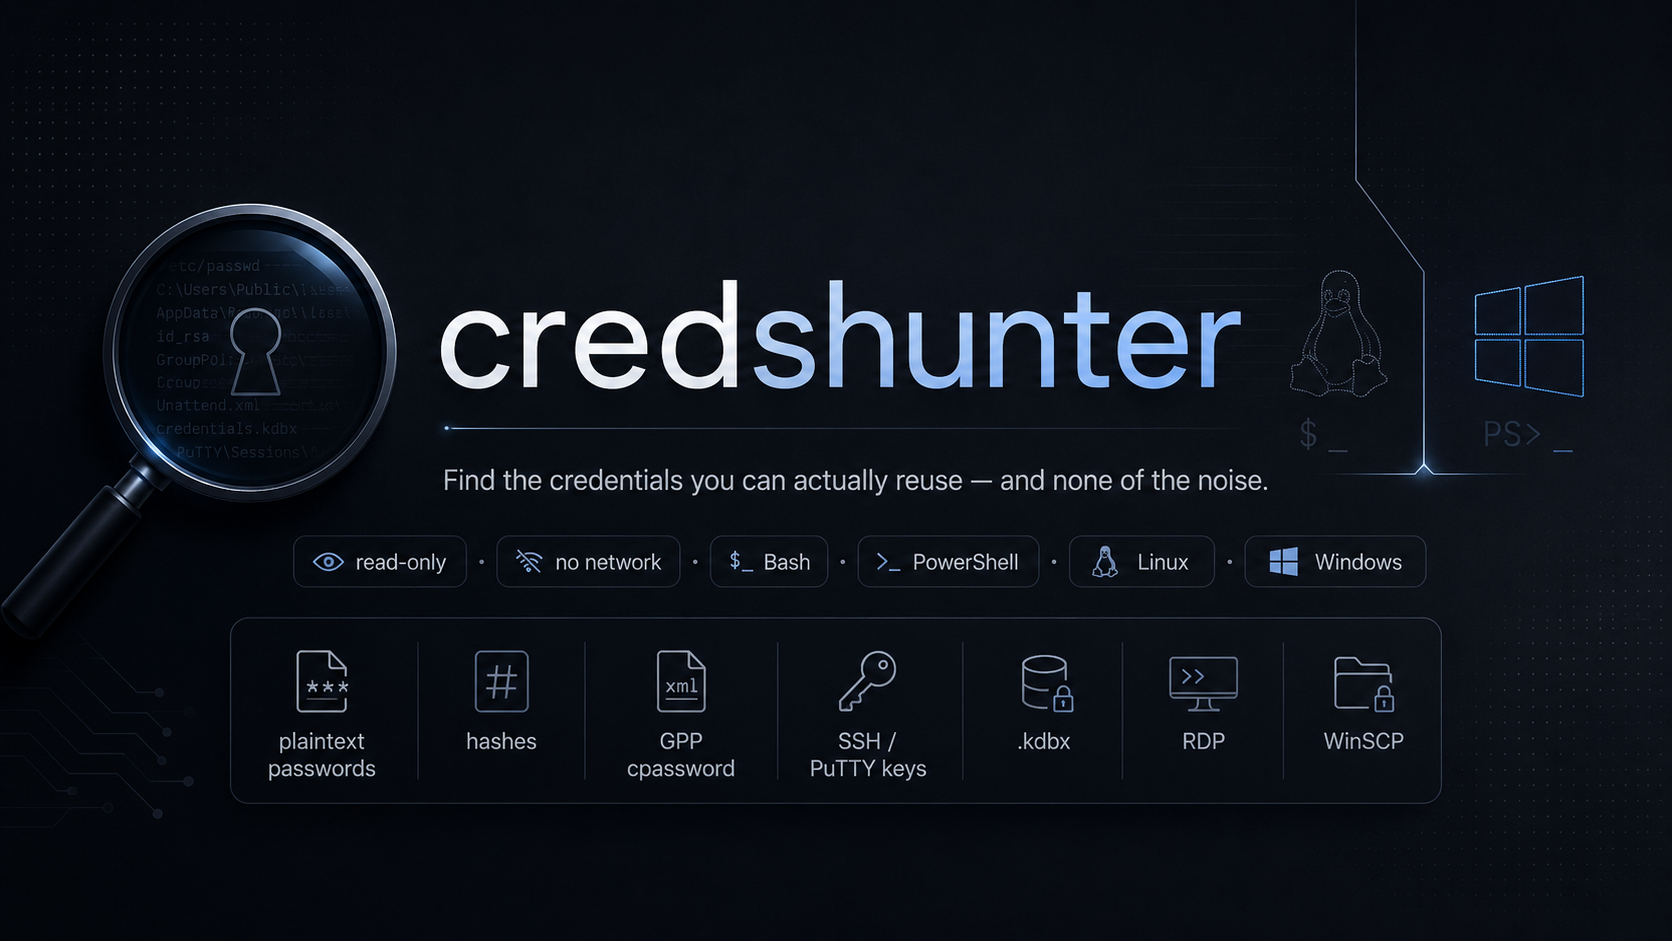


credshunter एक केवल-पढ़ने योग्य क्रेडेंशियल खोजक है जो अधिकृत पोस्ट-एक्सप्लॉइटेशन के लिए है। यह एक बार होस्ट को स्कैन करता है और उन रहस्यों को सामने लाता है जिन्हें आप वास्तव में पुनः उपयोग कर सकते हैं — पासवर्ड, कुंजियाँ, हैश और क्रेडेंशियल फ़ाइलें — जबकि क्लाउड / SaaS टोकन पर चुप रहता है जो केवल शोर बढ़ाते हैं।
दो समान, एक व्यवहार: Linux के लिए credshunter.sh, Windows के लिए credshunter.ps1।
पाँच-चरणीय फ़नल, जहाँ क्रेडेंशियल रहते हैं से लेकर फ़ाइलों के अंदर क्या है तक संकुचित होता है। प्रत्येक चरण अपने निष्कर्ष तुरंत प्रिंट करता है जब वह समाप्त होता है।
 Stage 1   OS credential stores     registry · GPP · histories · vaults · keys · other
 Stage 2   Confirmed containers     .kdbx · .ppk · .pfx · .keytab · other
 Stage 3   High-value file types    keys · .env · backups · DBs · captures · other
 Stage 4   Suspicious filenames     *password* · *secret* · *credential*
 Stage 5   Content scan             70+ tuned regexes, one pass per file
चरण 1 और 5 मुख्य कार्य करते हैं; 2–4 तेज़ फ़ाइलनाम / एक्सटेंशन पास हैं। प्रत्येक खोज आप तक पहुँचने से पहले एक झूठी-सकारात्मक फ़िल्टर को पार करती है।
# Linux — पूर्ण स्कैन, लॉग फ़ाइल में
./credshunter.sh -p / -o loot.txt

# लक्षित, धीमी सामग्री स्कैन छोड़ें
./credshunter.sh -p /var/www -p /home --no-stage5
# Windows — C:\ का उन्नत स्कैन
.\credshunter.ps1 -Path C:\ -OutputFile loot.txt

# वेब / DB बॉक्स: SQL और CSV डंप भी स्कैन करें
.\credshunter.ps1 -Path D:\ -IncludeData
पाइप-अनुकूल — --no-color / -NoColor जोड़ें और किसी टीयर के लिए grep करें।
खोजों को पाँच टीयरों में बाँटा गया है, सबसे जोरदार पहले।
| टैग | अर्थ |
|---|---|
[CRITICAL] | पुष्टिकृत क्रेडेंशियल कंटेनर |
[HIGH] | पुन: प्रयोज्य पासवर्ड · हैश · GPP cpassword |
[KEY] | निजी कुंजी या पढ़ने योग्य SAM / SYSTEM हाइव |
[INTEREST] | देखने लायक उच्च-मूल्य वाली फ़ाइल |
[NAME] | संदिग्ध फ़ाइलनाम — समीक्षा संकेत |
एक्ज़िट कोड 1 होता है जब कभी CRITICAL / HIGH / KEY में कुछ आता है — CI के लिए सुविधाजनक:
./credshunter.sh -p /etc && echo clean.
| आप चाहते हैं… | यह करें |
|---|---|
| दायरा सीमित करें | शामिल करने के लिए -p / -Path, छोड़ने के लिए -x / -ExcludePath |
| हर फ़ाइल स्कैन करें | -a / -All |
| SQL / CSV डंप जोड़ें | -IncludeData (PowerShell) |
| आकार सीमा बदलें | -m N / -MaxFileSizeMB N, या --no-size-limit / -NoSizeLimit |
| एक चरण छोड़ें | --no-stageN / -NoStageN |
पैटर्न और फ़ाइल-प्रकार की सूचियाँ प्रत्येक स्क्रिप्ट के शीर्ष के पास स्पष्ट रूप से लेबल किए गए ऐरे में रहती हैं — एक जगह संपादित करें, और कुछ और नहीं चाहिए।
क्या यह होस्ट पर कुछ बदलता है? नहीं। यह केवल आपके द्वारा चुनी गई लॉग फ़ाइल में लिखता है, कभी नेटवर्क को नहीं छूता, और Ctrl-C पर साफ-सुथरा बाहर निकलता है।
AWS / GitHub / Slack टोकन को क्यों अनदेखा करता है? डिज़ाइन के अनुसार — वे शायद ही नेटवर्क के भीतर आवाजाही में मदद करते हैं और झूठी सकारात्मकता का शीर्ष स्रोत हैं। स्थानीय क्लाउड-CLI क्रेडेंशियल फ़ाइलें अभी भी सूचीबद्ध हैं।
चरण 5 धीमा लगता है, या कोई पासवर्ड छूट गया।
वर्बोज़ लॉग सामान्य लागत हैं — वे आकार सीमा से बंधे हैं। -p के साथ संकुचित करें, --no-stage5 के साथ सामग्री स्कैनिंग छोड़ें, और पुष्टि करें कि लक्ष्य आकार सीमा से अधिक नहीं है, बहिष्कृत पथ में नहीं है, या चरण 5 सेट के बाहर का एक्सटेंशन नहीं है (सुनिश्चित होने के लिए -All का उपयोग करें)।
परियोजना के बारे में अधिक जानकारी के लिए Wiki Document देखें।
परियोजना में योगदान करने के लिए स्वतंत्र महसूस करें!