CVE-2024-3400 भेद्यता
विवरण
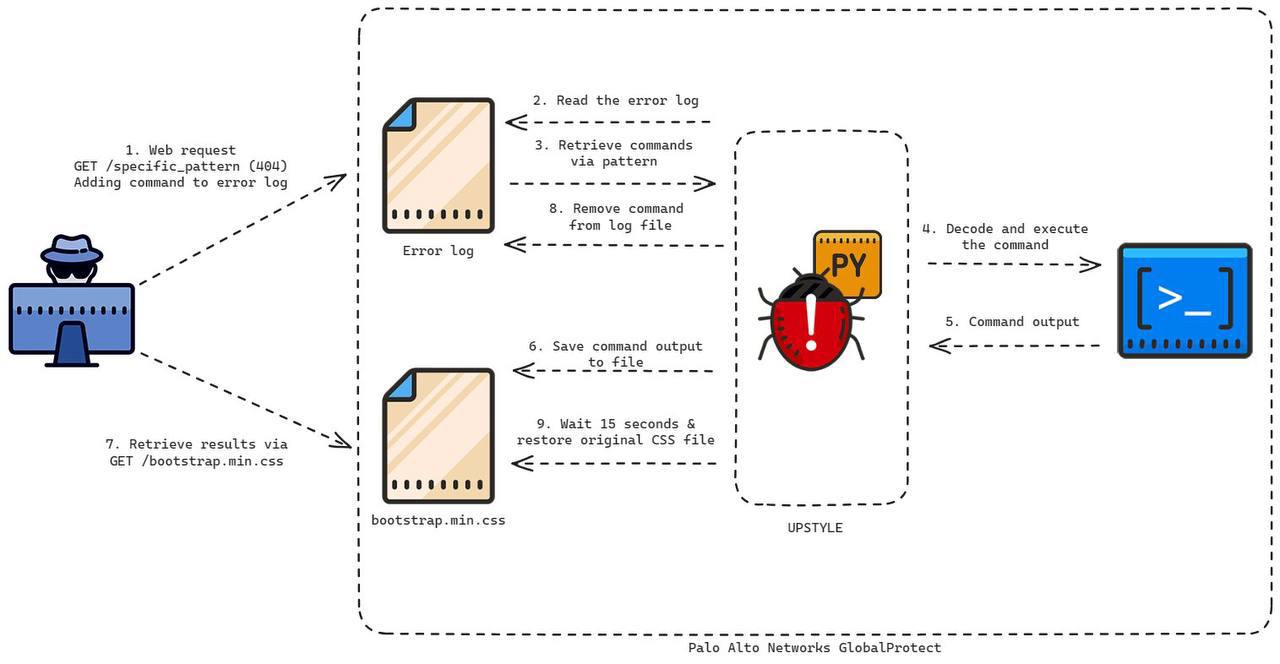
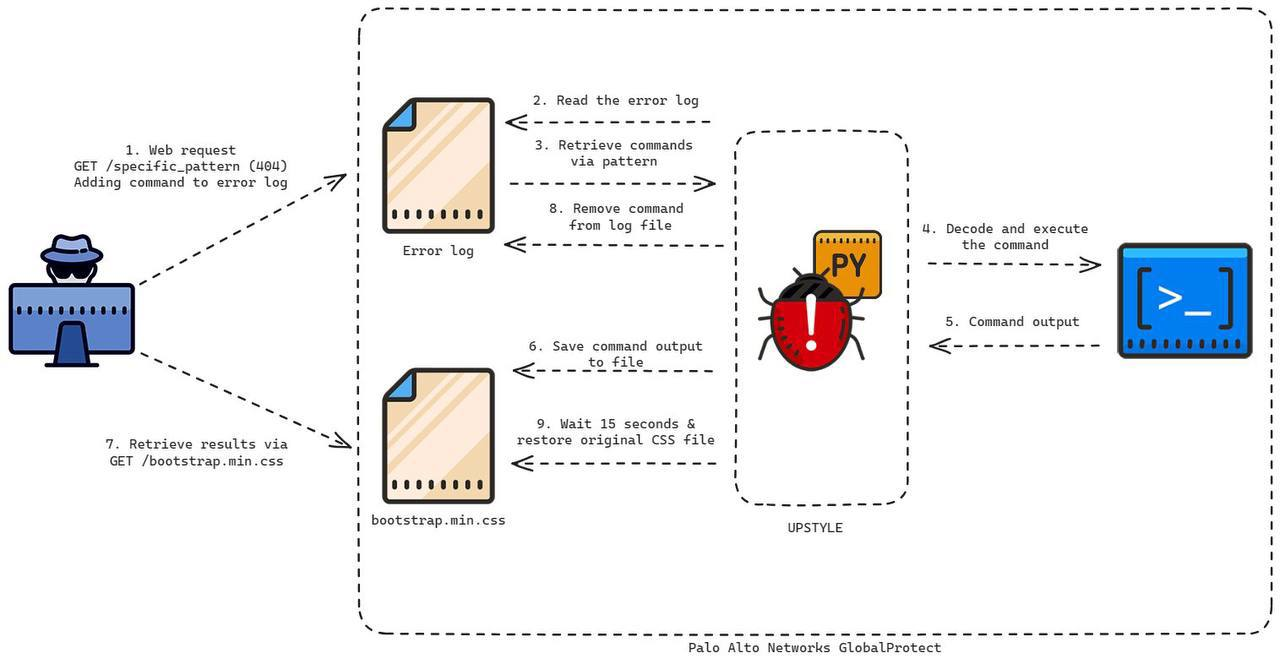
CVE-2024-3400 भेद्यता एक सुरक्षा भेद्यता है जो PAN-OS फ़ायरवॉल के संस्करण 10.2, 11.0 और 11.1 को प्रभावित करती है। यह भेद्यता तब सक्रिय होती है जब GlobalProtect गेटवे और डिवाइस टेलीमेट्री कॉन्फ़िगरेशन चालू होते हैं। एक हमलावर इस भेद्यता का फायदा उठाकर दुर्भावनापूर्ण कमांड निष्पादित कर सकता है और सिस्टम की सुरक्षा से समझौता कर सकता है।
तकनीकी विवरण
- CVE: CVE-2024-3400
- प्रभावित उत्पाद: PAN-OS फ़ायरवॉल संस्करण 10.2, 11.0 और 11.1
- प्रभाव: रिमोट कमांड निष्पादन, सिस्टम सुरक्षा से समझौता।
पुनरुत्पादन के चरण
- सुनिश्चित करें कि PAN-OS फ़ायरवॉल पर GlobalProtect गेटवे कॉन्फ़िगरेशन और डिवाइस टेलीमेट्री चालू हैं। या इस वातावरण को https://github.com/CerTusHack/CVE-2024-3400-PoC से तैयार करें
- भेद्यता को ट्रिगर करने वाले एक विशिष्ट एंडपॉइंट पर GET वेब अनुरोध भेजें।
- भेद्यता का शोषण करने के लिए GET अनुरोध में एक दुर्भावनापूर्ण कमांड (जैसे XSS स्क्रिप्ट) इंजेक्ट करें।
- PAN-OS फ़ायरवॉल अनुरोध को संसाधित करेगा और दुर्भावनापूर्ण कमांड को निष्पादित करेगा।
- हमलावर सिस्टम तक रिमोट पहुंच प्राप्त कर सकता है और उसकी सुरक्षा से समझौता कर सकता है।
उपयोग
यह सरल है, इस रिपॉजिटरी को क्लोन करें, menu.py चलाएँ और प्रत्येक चरण करें, यह सब इस स्पष्टीकरण के साथ आता है
शमन
इस भेद्यता को कम करने के लिए, निम्नलिखित की अनुशंसा की जाती है:
- PAN-OS फ़ायरवॉल के फ़र्मवेयर को एक पैच किए गए संस्करण में अपडेट करें जो इस भेद्यता को हल करता है।
- GlobalProtect गेटवे कॉन्फ़िगरेशन और डिवाइस टेलीमेट्री को अक्षम करें यदि वे आपके वातावरण के लिए आवश्यक नहीं हैं।
- संभावित भेद्यताओं का पता लगाने और उन्हें ठीक करने के लिए नियमित सुरक्षा ऑडिट करें।
संदर्भ
योगदान
यदि आपके पास इस भेद्यता या इसे कम करने के तरीकों के बारे में अतिरिक्त जानकारी है, तो पुल अनुरोधों (pull requests) के माध्यम से इस रिपॉजिटरी में योगदान करने में संकोच न करें।
 mrr0b0t19/cve-2024-3400

