
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
parquet-rce-poc-CVE-2025-30065 — CVE-2025-30065 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Java अनुप्रयोगों में दुर्भावनापूर्ण Parquet फ़ाइलों के माध्यम से दूरस्थ क्लास इंस्टैंटिएशन और SSRF प्रदर्शित करता है। | Kitploit
उपकरण/GitHubGitHub/mouadk/parquet-rce-poc-cve-2025-30065
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षारिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubmouadk/parquet-rce-poc-cve-2025-30065

parquet-rce-poc-CVE-2025-30065

CVE-2025-30065 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Java अनुप्रयोगों में दुर्भावनापूर्ण Parquet फ़ाइलों के माध्यम से दूरस्थ क्लास इंस्टैंटिएशन और SSRF प्रदर्शित करता है।

रिपॉजिटरी देखें
31241 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-30065

यह रिपॉजिटरी बताती है कि कैसे CVE-2025-30065 का शोषण करके पीड़ित एप्लिकेशन (JVM) के अंदर से रिमोट क्लास इंस्टैंटिएशन और नेटवर्क अनुरोध ट्रिगर किया जा सकता है, जिससे SSRF प्राप्त होता है।

Malicious.java में उत्पन्न parquet यह मानता है कि क्लास RCEPayload.java क्लासपाथ में मौजूद है, जो यथार्थवादी नहीं है। आप Reader.java को निष्पादित करके उस PoC को ट्रिगर कर सकते हैं।
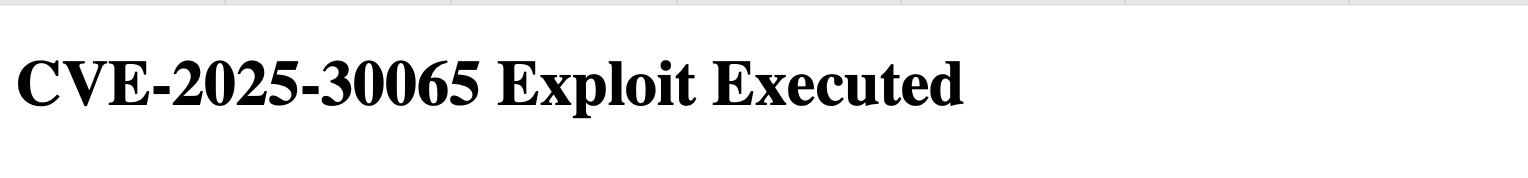
image.png

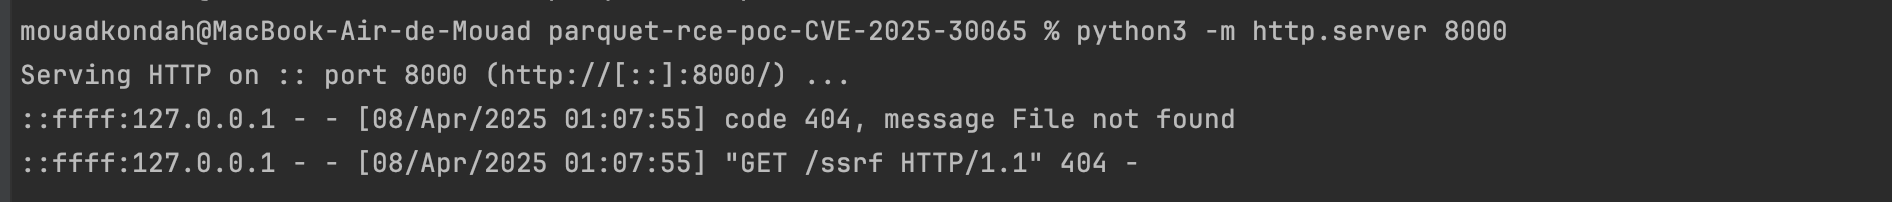
MaliciousSSRF.java अधिक व्यावहारिक है (हमलावर के दृष्टिकोण से) और एक नेटवर्क कनेक्शन ट्रिगर करता है जो आंतरिक या बाहरी हो सकता है। कोई व्यक्ति RCE प्राप्त करने के लिए अन्य गैजेट भी ढूंढ सकता है (मुश्किल यह है कि एक इंस्ट्रक्टर खोजना जो एक स्ट्रिंग को आर्ग के रूप में स्वीकार करता हो और RCE की ओर ले जाता हो; यह सादे जावा डिसीरियलाइजेशन जैसा नहीं है)। इसी तरह, PoC को ReaderSSRF.java का उपयोग करके निष्पादित किया जा सकता है। image-ssrf.png
भेद्यता और इसके सुधार के आंतरिक विवरण के लिए, आप मेरे ब्लॉगपोस्ट पर देख सकते हैं: www.deep-kondah.com/parquet-under-fire-a-technical-analysis-of-cve-2025-30065

टूल डाउनलोड करें