
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-63419 — CrushFTP 11.3.7_60 से पहले के संस्करण HTML Injection के प्रति संवेदनशील हैं। वेब-आधारित सर्वर में एक सुविधा है जहाँ उपयोगकर्ता फ़ाइलें साझा कर सकते हैं, यह सुविधा फ़ाइलनाम को बिना किसी सैनिटाइज़ेशन के ईमेलबॉडी फ़ील्ड में दर्शाती है जिससे HTML Injection होता है। | Kitploit
उपकरण/GitHubGitHub/mmakingdom/cve-2025-63419
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणवेब सुरक्षापेपर और शोधलर्निंग और शिक्षा
GitHubmmakingdom/cve-2025-63419

CVE-2025-63419

CrushFTP 11.3.7_60 से पहले के संस्करण HTML Injection के प्रति संवेदनशील हैं। वेब-आधारित सर्वर में एक सुविधा है जहाँ उपयोगकर्ता फ़ाइलें साझा कर सकते हैं, यह सुविधा फ़ाइलनाम को बिना किसी सैनिटाइज़ेशन के ईमेलबॉडी फ़ील्ड में दर्शाती है जिससे HTML Injection होता है।

रिपॉजिटरी देखें
2126 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-63419

CrushFTP 11.3.7_60 से पहले के संस्करण HTML Injection के प्रति असुरक्षित हैं। वेब-आधारित सर्वर में एक सुविधा है जहाँ उपयोगकर्ता फ़ाइलें साझा कर सकते हैं, यह सुविधा फ़ाइलनाम को बिना किसी सैनिटाइज़ेशन के ईमेलबॉडी फ़ील्ड में प्रतिबिंबित करती है जिससे HTML Injection होता है।

CWE

CWE-79 — वेब पेज जनरेशन के दौरान इनपुट का अनुचित न्यूट्रलाइज़ेशन (क्रॉस-साइट स्क्रिप्टिंग)

CVSS v3.1 बेस स्कोर: 3.5 (Low)

CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N

सारांश

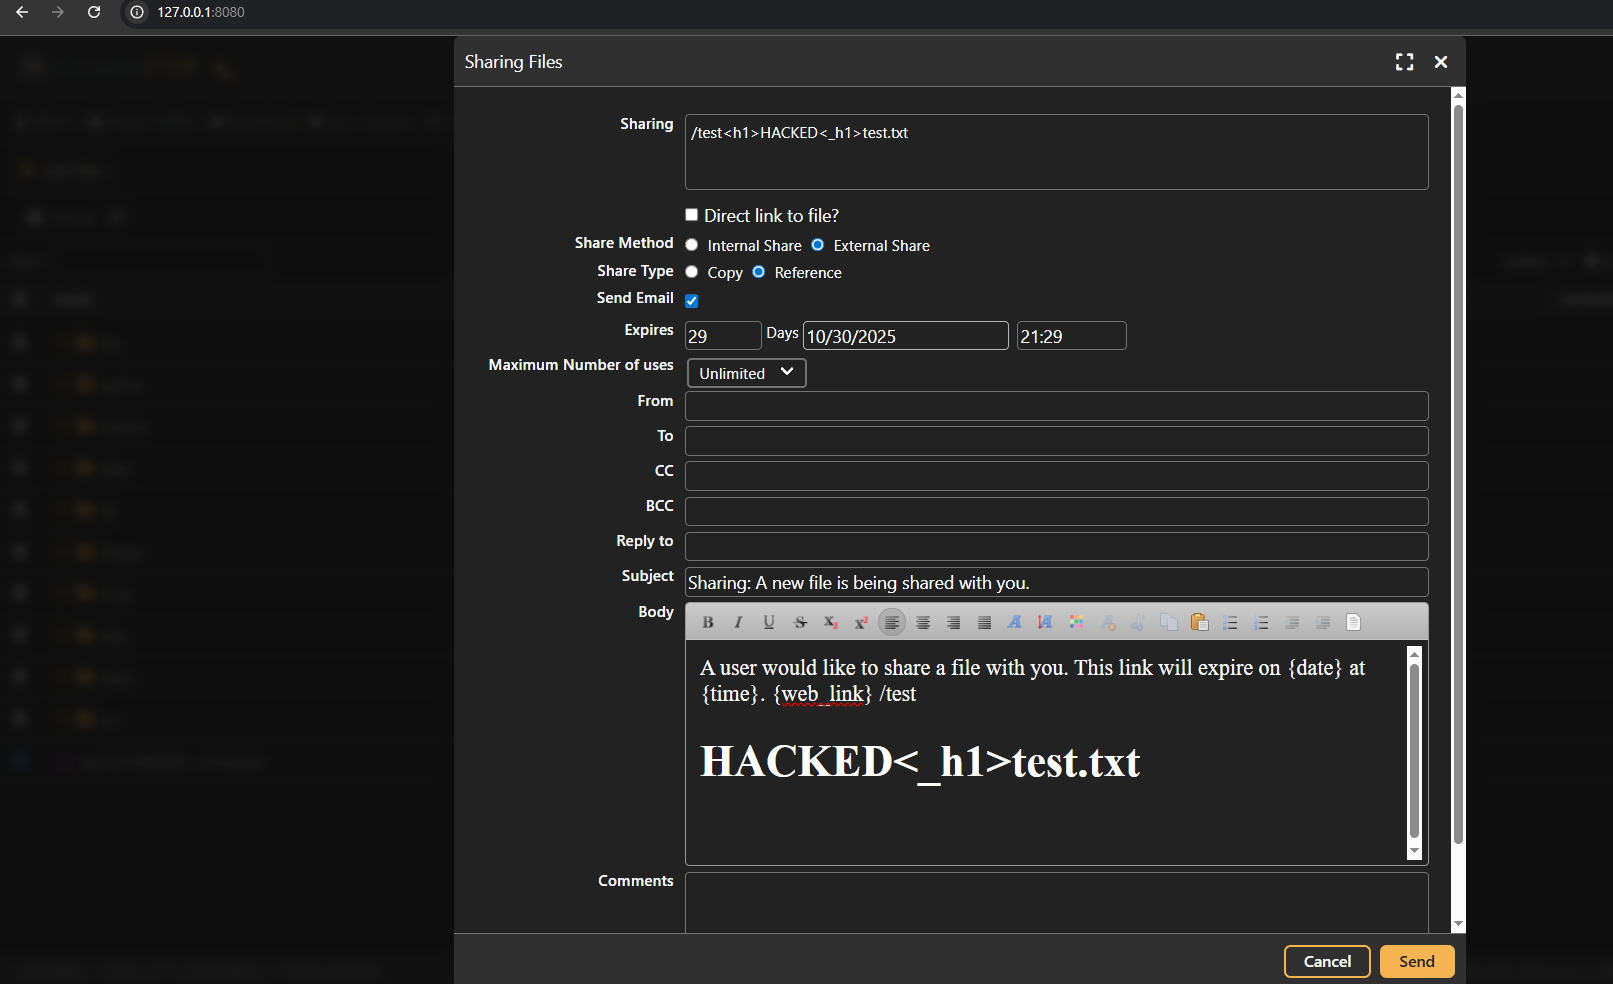
CrushFTP वेब-आधारित सर्वर में एक सुविधा है जहाँ उपयोगकर्ता फ़ाइलें साझा कर सकते हैं, यह सुविधा फ़ाइलनाम को बिना किसी सैनिटाइज़ेशन के ईमेलबॉडी फ़ील्ड में प्रतिबिंबित करती है जिससे HTMLi होता है। हालाँकि यह सुविधा जानबूझकर सीमित HTML कोड के उपयोग का समर्थन करती है, सैनिटाइज़ेशन की कमी इस इंजेक्शन को अनजाने में बनाती है और कम अखंडता प्रभाव उत्पन्न करती है।

पुनरुत्पादन के चरण

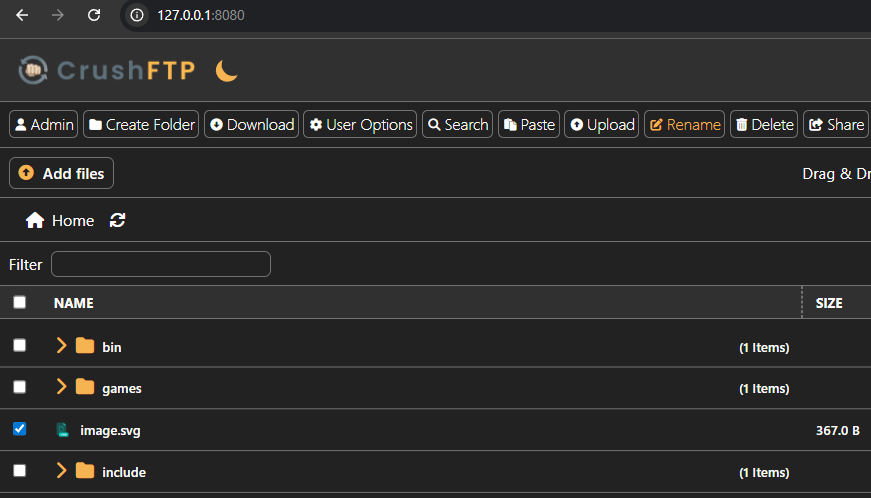
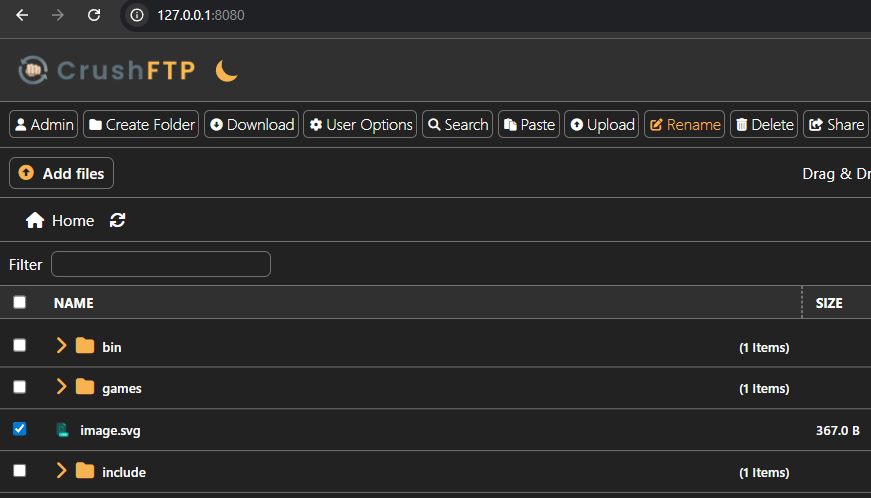
  1. http://127.0.0.1:8080/ पर जाएँ
  2. एक फ़ाइल चुनें (यदि कोई फ़ाइल नहीं है तो हमलावर को एक अपलोड करनी होगी और फिर अन्य चरणों के साथ आगे बढ़ना होगा)
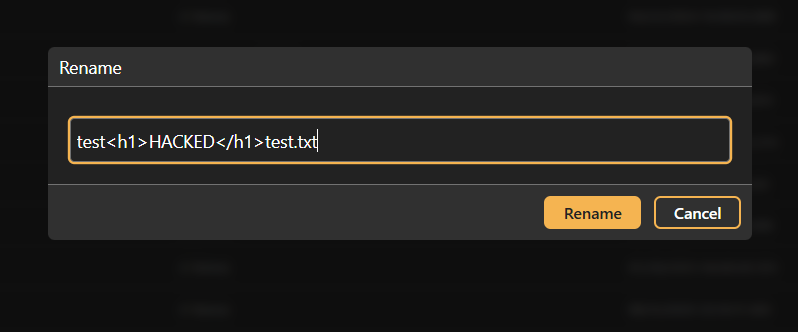
  3. "Rename" पर क्लिक करें और फ़ाइल का नाम बदलकर करें:
test<h1>HACKED</h1>test.txt

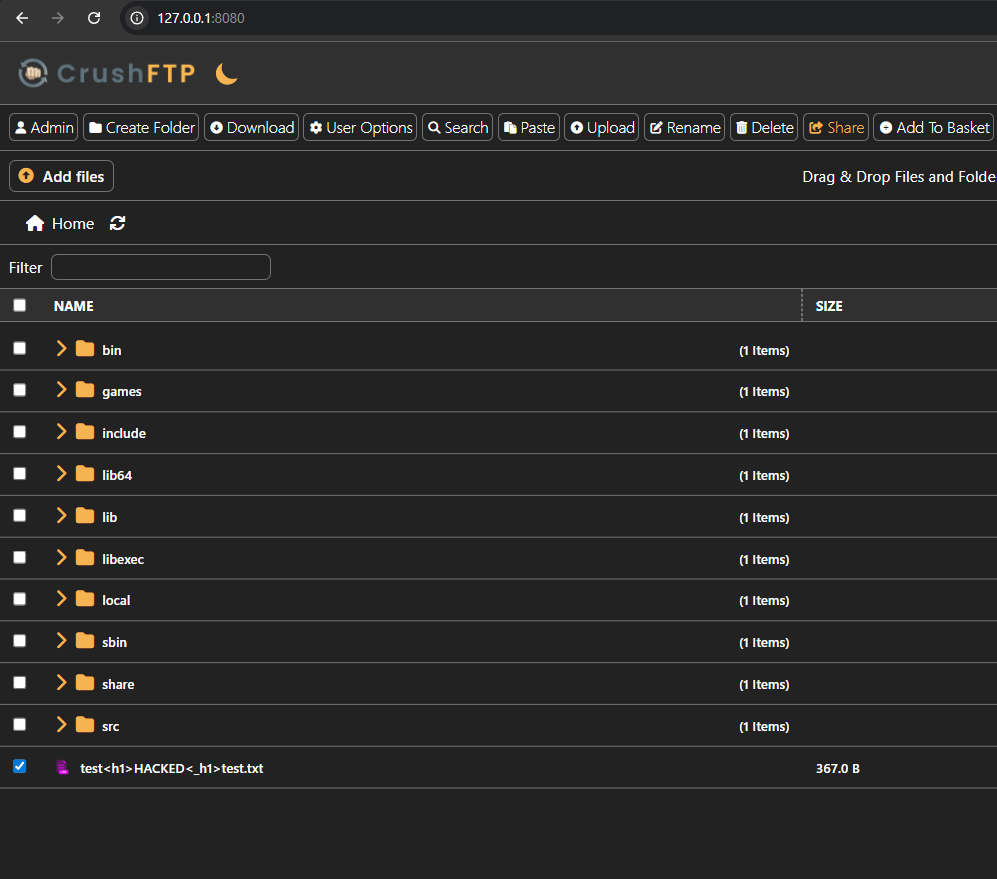
Rename Rename-2

  1. फ़ाइल चुनें
  2. "Share" पर क्लिक करें और अनजाने HTMLi को देखें:

Share HTMLi

श्रेय

Muntadhar Ahmed

टूल डाउनलोड करें