

MISP वर्गिकी प्रणाली में उपयोग की जाने वाली वर्गिकी, जिनका उपयोग अन्य सूचना साझाकरण उपकरणों द्वारा भी किया जा सकता है।

MISP टैक्सोनॉमीज़ सामान्य वर्गीकरण लाइब्रेरीज़ का एक समूह है, जो सूचना को टैग, वर्गीकृत और व्यवस्थित करने के लिए उपयोग होता है। टैक्सोनॉमी वितरित उपयोगकर्ताओं और संगठनों के बीच एक ही शब्दावली को व्यक्त करने की अनुमति देती है।
जो टैक्सोनॉमीज़ MISP और अन्य सूचना साझाकरण उपकरणों में उपयोग की जा सकती हैं, वे मशीन टैग्स (ट्रिपल टैग्स) में व्यक्त की जाती हैं। एक मशीन टैग एक नेमस्पेस (MUST), एक प्रेडिकेट (MUST) और एक (OPTIONAL) मान से बना होता है। मशीन टैग्स को उनके प्रारूप के कारण अक्सर ट्रिपल टैग कहा जाता है।
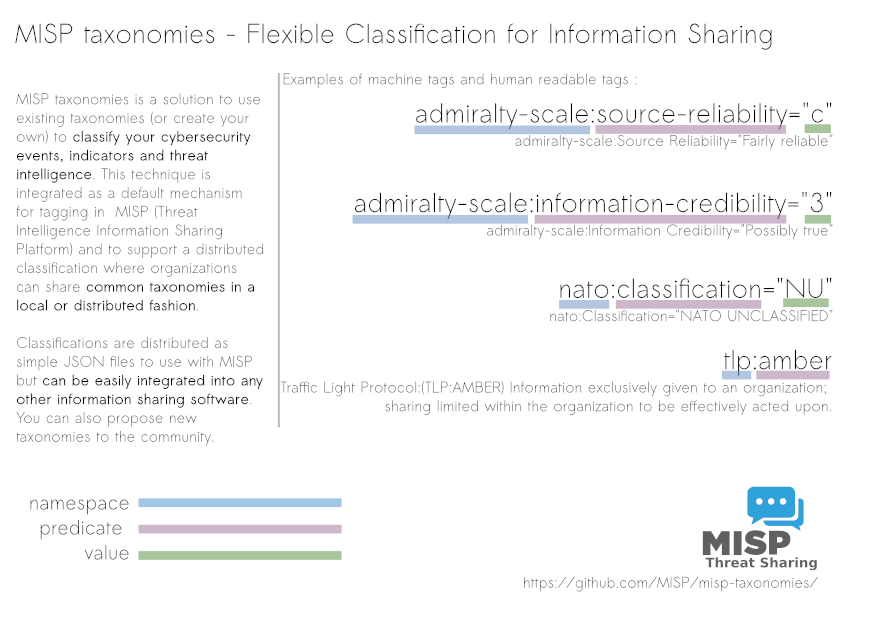
निम्नलिखित टैक्सोनॉमीज़ का उपयोग MISP में (स्थानीय या वितरित टैग के रूप में) या अन्य उपकरणों और सॉफ़्टवेयर में किया जा सकता है जो सुरक्षा सूचना साझाकरण उपकरणों के बीच सामान्य टैक्सोनॉमी साझा करने के इच्छुक हैं।
CERT-XLM : CERT-XLM सुरक्षा घटना वर्गीकरण। Overview
DFRLab-dichotomies-of-disinformation : DFRLab भ्रामक सूचना के द्विभाजन। Overview
DML : डिटेक्शन मैच्योरिटी लेवल (DML) मॉडल साइबर हमलों का पता लगाने में किसी की परिपक्वता को संदर्भित करने के लिए एक क्षमता परिपक्वता मॉडल है। यह उन संगठनों के लिए डिज़ाइन किया गया है जो खुफिया-संचालित डिटेक्शन और रिस्पॉन्स करते हैं और एक परिपक्व डिटेक्शन प्रोग्राम पर जोर देते हैं। Overview
GrayZone : सक्रिय रक्षा का ग्रे ज़ोन उन सभी तत्वों को शामिल करता है जो प्रतिक्रियाशील रक्षा तत्वों और आक्रामक अभियानों के बीच स्थित होते हैं। यह उनके बीच की ग्रे जगह को भरता है। Taxo का उपयोग सक्रिय रक्षा योजना या मॉडलिंग के लिए किया जा सकता है। Overview
PAP : Permissible Actions Protocol - या संक्षेप में: PAP - यह दर्शाने के लिए डिज़ाइन किया गया था कि प्राप्त जानकारी का उपयोग कैसे किया जा सकता है। Overview
access-method : किसी सिस्टम को दूरस्थ रूप से एक्सेस करने के लिए उपयोग की जाने वाली एक्सेस विधि। Overview
accessnow : किसी मुद्दे (जैसे सुरक्षा, मानवाधिकार, युवा अधिकार) को वर्गीकृत करने के लिए Access Now वर्गीकरण। Overview
acn : इतालवी राष्ट्रीय साइबर सुरक्षा एजेंसी (ACN) के लिए साइबर टैक्सोनॉमी। Overview
acs-marking : एक्सेस कंट्रोल स्पेसिफिकेशन (ACS) मार्किंग प्रकार, प्रतिभागियों के बीच साझाकरण को नियंत्रित करने वाली प्रासंगिक नीतियों के आधार पर स्वचालित एक्सेस कंट्रोल सिस्टम लागू करने के लिए आवश्यक ऑब्जेक्ट प्रकारों को परिभाषित करता है। Overview
action-taken : सुरक्षा घटना के मामले में की गई कार्रवाई (CSIRT परिप्रेक्ष्य)। Overview
admiralty-scale : एडमिरल्टी स्केल या रैंकिंग (जिसे नाटो प्रणाली भी कहा जाता है) का उपयोग किसी स्रोत की विश्वसनीयता और सूचना की विश्वसनीयता को क्रमबद्ध करने के लिए किया जाता है। संदर्भ FM 2-22.3 (FM 34-52) HUMAN INTELLIGENCE COLLECTOR OPERATIONS और नाटो दस्तावेजों पर आधारित है। Overview
adversary : प्रतिद्वंद्वी अवसंरचना का अवलोकन और विवरण। Overview
agent-threat-rules : Agent Threat Rules (ATR) Apache 2.0 के अंतर्गत प्रकाशित AI एजेंट खतरों के लिए एक खुला डिटेक्शन मानक है। यह टैक्सोनॉमी दस हमले श्रेणियों में 330 सामुदायिक-अनुरक्षित नियमों को व्यवस्थित करती है, जिनमें प्रॉम्प्ट इंजेक्शन, टूल पॉइज़निंग, स्किल समझौता, संदर्भ बहिर्गमन, एजेंट हेरफेर, विशेषाधिकार वृद्धि, अत्यधिक स्वायत्तता, मॉडल दुरुपयोग, मॉडल सुरक्षा और डेटा पॉइज़निंग शामिल हैं। प्रेडिकेट्स श्रेणी का नाम देते हैं; मान ATR-YYYY-NNNNN रूप में अलग-अलग नियम पहचानकर्ता होते हैं। Overview
ai-bias-terminology : प्रत्येक प्रकार के पूर्वाग्रह के लिए स्वतंत्र परिभाषाओं की एक सूची। सामान्य उपयोग या AI पूर्वाग्रह से प्रासंगिक समग्र शब्द। NIST.SP.1270-draft (2021) से। Overview
ai-computer-assisted : टैक्सोनॉमी जो किसी खुफिया पैकेज या घटना के निर्माण में शामिल AI सहायता के स्तर और समीक्षा/अद्यतन के स्तर का वर्णन करती है। Overview
ai-safety-benchmark : AI सुरक्षा बेंचमार्क v0.5, जिसे MLCommons AI सुरक्षा कार्य समूह (WG) द्वारा बनाया गया है। Overview
ais-marking : AIS मार्किंग स्कीमा कार्यान्वयन को अमेरिकी होमलैंड सुरक्षा विभाग (DHS) के राष्ट्रीय साइबर सुरक्षा और संचार एकीकरण केंद्र (NCCIC) द्वारा अनुरक्षित किया जाता है। Overview
analyst-assessment : विश्लेषक द्वारा विश्लेषण करने की क्षमताओं का वर्णन करने वाले मूल्यांकन प्रेडिकेट्स की एक श्रृंखला। ये मूल्यांकन विश्लेषक द्वारा स्वयं या विश्लेषक का मूल्यांकन करने वाले किसी अन्य पक्ष द्वारा निर्दिष्ट किए जा सकते हैं। Overview
anti-piracy : एंटी-पायरेसी के लिए टैक्सोनॉमी। Overview
approved-category-of-action : भागीदारों के साथ साझा किए जा रहे संकेतकों के लिए पूर्व-अनुमोदित कार्रवाई श्रेणी (MIMIC)। Overview
artificial-satellites : यह टैक्सोनॉमी कृत्रिम उपग्रहों का वर्णन करने के लिए डिज़ाइन की गई थी। Overview
