

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2026-34472-auth-bypass-zte-h188a-router — ZTE H188A राउटर को प्रभावित करने वाले लीक हुए क्रेडेंशियल्स के माध्यम से प्रमाणीकरण बाईपास (CVE-2026-34472) का तकनीकी विश्लेषण। | Kitploit
उपकरण/GitHubGitHub/minanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router
IoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनाप्रमाणीकरण
GitHubminanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router

cve-2026-34472-auth-bypass-zte-h188a-router

साझा करें

ZTE H188A राउटर को प्रभावित करने वाले लीक हुए क्रेडेंशियल्स के माध्यम से प्रमाणीकरण बाईपास (CVE-2026-34472) का तकनीकी विश्लेषण।

रिपॉजिटरी देखेंवेबसाइट
11446 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-34472

CVE-2026-34472 का तकनीकी विवरण, जो लीक हुए क्रेडेंशियल्स के माध्यम से ZTE ZXHN H188A V6 फर्मवेयर को प्रभावित करने वाला एक प्रमाणीकरण बायपास (auth bypass) है।
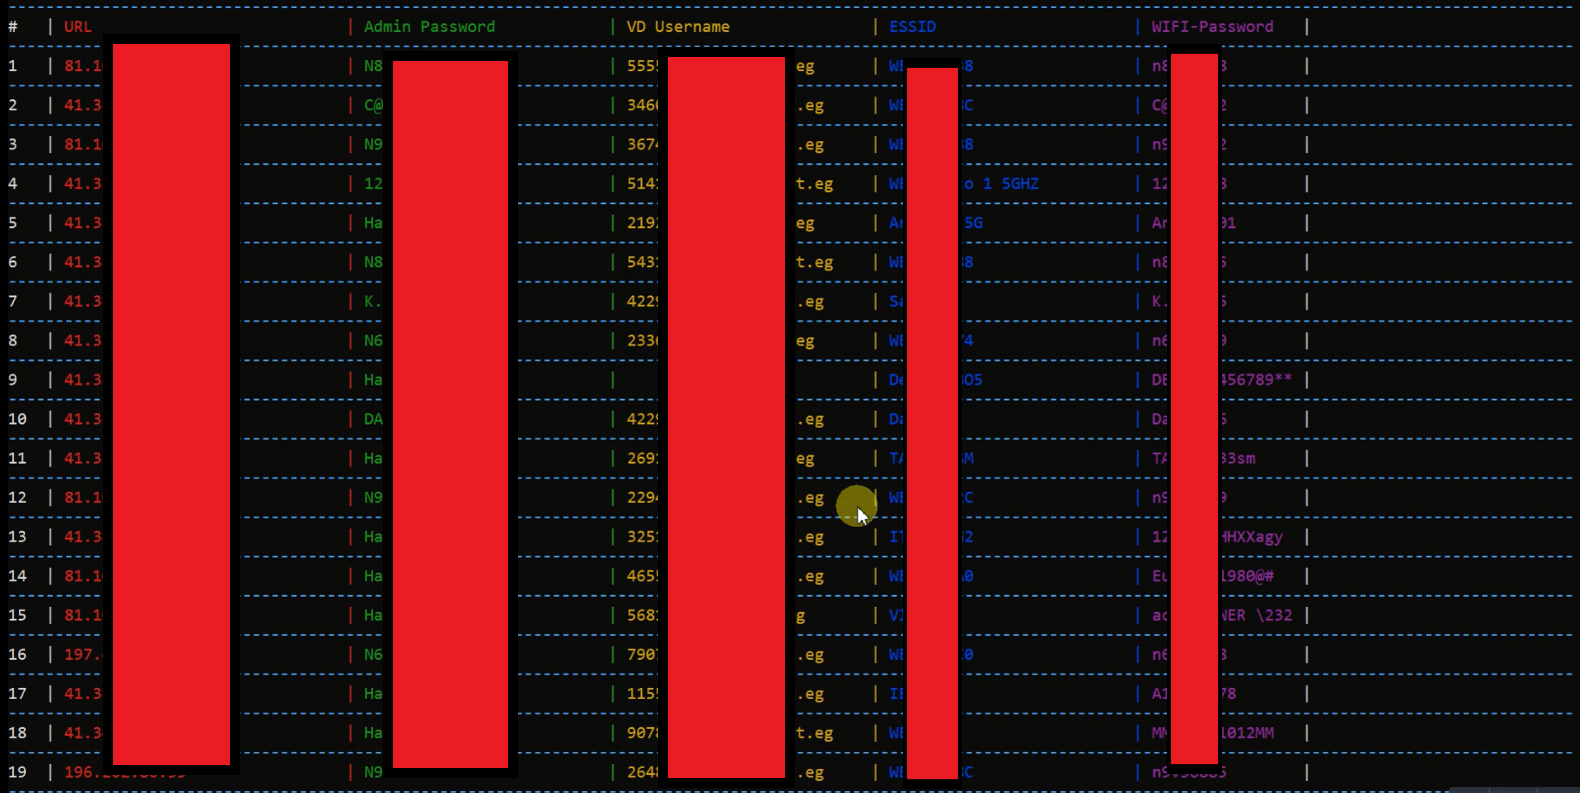
CVE-2026-34472 validation overview

सारांश

परीक्षण किए गए H188A V6 बिल्ड्स में, रूट पाथ पर अनप्रमाणित (unauthenticated) अनुरोध प्री-लॉगिन विज़ार्ड हैंडलर्स तक पहुँच सकते हैं और निम्नलिखित संवेदनशील डेटा उजागर कर सकते हैं:

  • WLAN PSK
  • SSID
  • PPPoE उपयोगकर्ता नाम
  • वह Wi-Fi पासवर्ड जो बाद में अपरकेस करने के बाद डिफ़ॉल्ट व्यवस्थापक पासवर्ड के रूप में पुनः उपयोग किया जाता है

यही कारण है कि यह समस्या केवल डेटा उजागर करने तक सीमित नहीं रहती, बल्कि प्रमाणीकरण बायपास तक ले जाती है: इस राउटर पर, लीक हुआ Wi-Fi पासवर्ड अपरकेस होने पर डिफ़ॉल्ट व्यवस्थापक पासवर्ड बन जाता है। यह लीक प्रमाणीकरण सीमा को पार करता है क्योंकि यह वही गोपनीय रहस्य उजागर करता है जिसकी राउटर बाद में अधिकृत पहुँच के लिए अपेक्षा करता है।

डीकंपाइल किया गया मूल कारण व्यापक है: रूट-पाथ रूटिंग हमलावर-नियंत्रित _type और _tag मानों पर भरोसा करती है, और QuickSetupEnable गेट केवल उस फ़ॉलबैक पाथ में चलता है जिसका उपयोग _type अनुपस्थित होने पर किया जाता है। इससे प्री-लॉगिन विज़ार्ड हैंडलर परिवार उन स्थितियों में पहुँच योग्य हो जाता है जहाँ इसे नहीं होना चाहिए।

मूल रिपोर्ट के समय, लगभग 500 सार्वजनिक रूप से उजागर H188A राउटर इंटरफेस इंटरनेट पर पहुँच योग्य थे।

पैच स्थिति

2026-05-18 तक, मुझे CVE-2026-34472 के लिए कोई सार्वजनिक ZTE सलाह या सुधारित फर्मवेयर रिलीज़ नहीं मिला। सार्वजनिक रिकॉर्ड में अभी भी CVE/NVD प्रविष्टियाँ और प्रकटीकरण संदर्भ शामिल हैं।

प्रभावित फर्मवेयर

  • ZXHN H188A V6.0.10P2_TE
  • ZXHN H188A V6.0.10P3N3_TE

मूल कारण

स्थानीय विश्लेषण में दिखाई गई संवेदनशील श्रृंखला इस प्रकार है:

  1. router_logic_impl.lua खाली-पाथ अनुरोधों के लिए सीधे _type और _tag स्वीकार करता है।
  2. urlpath_2type_modifier.lua केवल तभी QuickSetupEnable लागू करता है जब _type अनुपस्थित हो।
  3. Tedata_notLogin_wizard_page_manage.lua अनप्रमाणित उपयोगकर्ताओं के लिए अनुरोधित विज़ार्ड डेटा फ़ाइल लोड करता है।
  4. विज़ार्ड हैंडलर फिर क्रेडेंशियल-युक्त रीड एक्शन जैसे getPassword, wlan_get, और ppp_get उजागर करते हैं।

लौटाया गया Wi-Fi क्रेडेंशियल ही वह चीज़ है जो सत्यापित H188A पाथ पर लीक को प्रमाणीकरण बायपास में बदल देता है, क्योंकि वही मान अपरकेस होने के बाद डिफ़ॉल्ट व्यवस्थापक पासवर्ड बन जाता है। WLAN और PPPoE रहस्य भी महत्वपूर्ण हैं क्योंकि वे प्रभाव को वेब पैनल से आगे बढ़ाकर नेटवर्क एक्सेस तक विस्तारित करते हैं।

इसी हैंडलर परिवार में cmapi.setinst का उपयोग करने वाले राइट पाथ भी शामिल हैं, यही कारण है कि अंतर्निहित प्राधिकरण विफलता एकल लीकिंग एंडपॉइंट से बड़ी है।

रिपॉजिटरी संरचना

  • index.html: मुख्य सार्वजनिक राइटअप
  • assets/: पेज CSS और JS
  • images/: राइटअप में उपयोग किए गए संशोधित स्क्रीनशॉट
  • poc/: सार्वजनिक PoC नोट्स और एक साफ़ निष्कर्षण स्क्रिप्ट

सार्वजनिक संदर्भ

  • CVE रिकॉर्ड: https://www.cve.org/CVERecord?id=CVE-2026-34472
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34472
  • सार्वजनिक प्रकटीकरण Gist: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • ZTE PSIRT संपर्क पृष्ठ: https://www.zte.com.cn/china/about/trust-center/ztepsirt.html

समयरेखा

  • 2024-04-26 से 2024-05-02: स्थानीय सत्यापन स्क्रीनशॉट और PoC आर्टिफैक्ट बनाए गए
  • 2024-05: मूल रिपोर्ट ZTE PSIRT को भेजी गई
  • 2024-05-10: बाद के MITRE एस्केलेशन रिकॉर्ड के अनुसार ZTE ने इस बिंदु के बाद जवाब देना बंद कर दिया
  • 2026-01-17: साक्ष्य पैकेज MITRE को भेजा गया
  • 2026-02-02: ZTE PSIRT ने स्पष्ट रूप से असाइनमेंट अस्वीकार कर दिया
  • 2026-03-27: MITRE ने CVE-2026-34472 असाइन किया
  • 2026-03-30: सार्वजनिक प्रकटीकरण संदर्भ प्रस्तुत किया गया


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    387
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




