Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
sudoinjection — Sudo स्थानीय विशेषाधिकार वृद्धि CVE-2025-32463 (उन मामलों के लिए सर्वोत्तम जहां शेल स्थिर नहीं है और नया रूट शेल उत्पन्न करने के लिए अस्थिर है) | Kitploit
उपकरण/GitHubGitHub/mikivirus0/sudoinjection
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाबाइनरी शोषणलैब और अभ्यास
GitHubmikivirus0/sudoinjection

sudoinjection

Sudo स्थानीय विशेषाधिकार वृद्धि CVE-2025-32463 (उन मामलों के लिए सर्वोत्तम जहां शेल स्थिर नहीं है और नया रूट शेल उत्पन्न करने के लिए अस्थिर है)

रिपॉजिटरी देखें
2351 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-32463: sudo -R NSS इंजेक्शन के माध्यम से स्थानीय विशेषाधिकार वृद्धि

सारांश

यह PoC Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि का प्रदर्शन करता है, जो sudo -R विकल्प के दुरुपयोग और एक कस्टम NSS मॉड्यूल के साथ मिलकर काम करता है। यह CVE-2025-32463 भेद्यता को लक्षित करता है, जो chroot वातावरण में nsswitch.conf और NSS साझा लाइब्रेरियों के असुरक्षित हैंडलिंग से उत्पन्न होती है।

यह PoC, sudo2root, एक कस्टम NSS मॉड्यूल को संकलित करके मूल तकनीक को अनुकूलित करता है जो विशेषाधिकार बढ़ाने और /usr/local/bin/.suidshell में एक setuid रूट शेल गिराने के लिए constructor विशेषता का लाभ उठाता है।


भेद्यता विवरण

  • भेद्यता: sudo द्वारा -R chroot फ्लैग का अनुचित इनपुट सत्यापन और असुरक्षित उपयोग।
  • प्रभाव: sudo पहुँच वाला एक स्थानीय हमलावर रूट के रूप में मनमाना कोड निष्पादित कर सकता है, जिससे कंटेनर और उपयोगकर्ता अलगाव टूट जाता है।
  • मूल कारण:
    • sudo -R रूट निर्देशिका बदलता है लेकिन विशेषाधिकार नहीं छोड़ता या पर्यावरण को स्वच्छ नहीं करता।
    • NSS मॉड्यूल इस नए रूट के अंदर हमलावर-नियंत्रित पथों से भी लोड होते हैं।
  • शोषण रणनीति:
    1. दुर्भावनापूर्ण nsswitch.conf और कस्टम libnss_* साझा ऑब्जेक्ट के साथ एक नकली रूट फाइलसिस्टम बनाएं।
    2. sudo को हमलावर-नियंत्रित NSS लाइब्रेरी लोड करने के लिए छलें।
    3. साझा ऑब्जेक्ट लोड होने पर कोड निष्पादित करता है (__attribute__((constructor)) के माध्यम से), एक setuid रूट शेल गिराता है, और विशेषाधिकार बढ़ाता है।

PoC अवलोकन

मुख्य घटक:

  1. sudo2root.c – दुर्भावनापूर्ण NSS मॉड्यूल:

    • एक कंस्ट्रक्टर फ़ंक्शन का उपयोग करता है जो:
      • setreuid(0,0) और setregid(0,0) के माध्यम से रूट प्राप्त करता है
      • रूट शेल के लिए एक छोटा C प्रोग्राम लिखता है
      • इसे gcc से संकलित करता है
      • सही SUID अनुमतियाँ सेट करता है
  2. Bash शोषण स्क्रिप्ट:

    • नकली chroot तैयार करती है जिसमें शामिल हैं:
      • etc/nsswitch.conf
      • कस्टम libnss_/sudo2root1337.so.2 NSS मॉड्यूल
    • शोषण इस प्रकार लॉन्च करती है:
      sudo -R sudo2root sudo2root
      
  3. Setuid शेल:

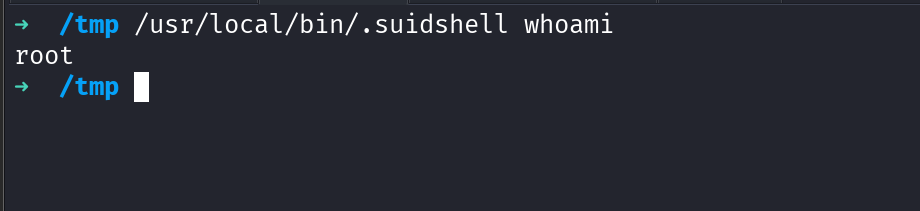
    • लिखा गया: /usr/local/bin/.suidshell
    • निष्पादन पर रूट बनाए रखता है:
      /usr/local/bin/.suidshell id
      

उपयोग

chmod +x sudoinject.sh
./sudoinject.sh

शोषण पूरा होने के बाद, चलाएँ:

/usr/local/bin/.suidshell
whoami  # => root

फ़ाइल संरचना

sudoinject.sh                 # मुख्य शोषण स्क्रिप्ट
libnss_/sudo2root1337.so.2   # दुर्भावनापूर्ण NSS मॉड्यूल (संकलित)
sudo2root/etc/nsswitch.conf  # कस्टम nsswitch जो नकली मॉड्यूल की ओर इंगित करता है
/usr/local/bin/.suidshell    # अंतिम setuid रूट शेल

तकनीकी अवलोकन:

sudo -R का शोषण:

  • sudo का -R <dir> फ्लैग कमांड निष्पादित करने से पहले रूट निर्देशिका बदलता है।
  • यदि इस निर्देशिका में passwd: /libnss_<name>.so के साथ एक कस्टम nsswitch.conf है, तो sudo इसे विशेषाधिकार छोड़ने से पहले लोड करता है।
  • यह व्यवहार रूट के रूप में मनमाना कोड निष्पादन की अनुमति देता है।

NSS मॉड्यूल निष्पादन:

  • साझा ऑब्जेक्ट इस प्रकार संकलित किया जाता है:

    gcc -shared -fPIC -Wl,-init,exploit_constructor -o libnss_/sudo2root1337.so.2 sudo2root.c
    
  • कंस्ट्रक्टर किसी भी main() तर्क से पहले चलता है।

  • एक suid शेल बनाता और संकलित करता है:

    setreuid(0,0); setregid(0,0); execl("/bin/bash", "bash", NULL);
    
  • अनुमतियाँ इस प्रकार सेट करता है:

    chown 0:0 .suidshell && chmod 4755 .suidshell
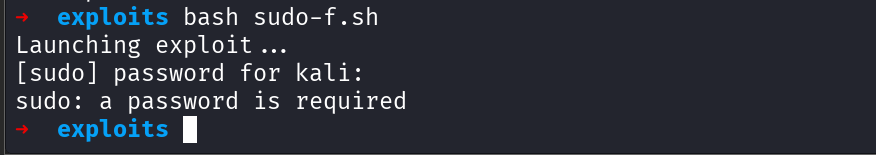
    

स्क्रीनशॉट (PoC)

PoC Screenshot PoC Screenshot


आभार

  • मूल PoC प्रेरणा: pr0v3rbs/CVE-2025-32463_chwoot
  • शोषण अनुकूलित और सुधारित किया गया: MikiVirus

📢 अस्वीकरण

यह कोड केवल शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। इस कोड का उन सिस्टमों पर अनधिकृत उपयोग जिनके आप मालिक नहीं हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति नहीं है, अवैध और अनैतिक है। सुरक्षा परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →