
 microsoft/applicationinspector

एक स्रोत कोड विश्लेषक जो रुचि की विशेषताओं और अन्य विशेषताओं को उजागर करने के लिए बनाया गया है, ताकि प्रश्न 'कोड में क्या है?' का तुरंत उत्तर देने के लिए json-आधारित नियम इंजन के साथ स्थैतिक विश्लेषण का उपयोग किया जा सके। उपयोग से पहले घटकों को स्कैन करने या सुविधा स्तर के परिवर्तनों का पता लगाने के लिए आदर्श।
# परिचय

[](https://www.nuget.org/packages/Microsoft.CST.ApplicationInspector.CLI/)
[](https://www.nuget.org/packages/Microsoft.CST.ApplicationInspector.CLI/)
Microsoft Application Inspector एक सॉफ्टवेयर स्रोत कोड विशेषता निर्धारण उपकरण है जो प्रसिद्ध लाइब्रेरी/API कॉल के आधार पर **पहली या तीसरी पार्टी सॉफ्टवेयर घटकों की कोडिंग विशेषताओं की पहचान** करने में मदद करता है और सुरक्षा और गैर-सुरक्षा उपयोग के मामलों में उपयोगी है। यह सैकड़ों नियमों और regex पैटर्न का उपयोग करके स्रोत कोड की दिलचस्प विशेषताओं को सतह पर लाता है ताकि यह निर्धारित करने में मदद मिल सके कि **सॉफ्टवेयर क्या है** या **यह क्या करता है** जो फ़ाइल संचालन, एन्क्रिप्शन, शेल संचालन, क्लाउड API, फ्रेमवर्क और अधिक के उपयोग से पता चलता है, और इसे OSS में एक नए और मूल्यवान योगदान के रूप में उद्योग का ध्यान मिला है
[ZDNet](https://www.zdnet.com/article/microsoft-application-inspector-is-now-open-source-so-use-it-to-test-code-security/
), [SecurityWeek](https://www.securityweek.com/microsoft-introduces-free-source-code-analyzer)
, [CSOOnline](https://www.csoonline.com/article/3514732/microsoft-s-offers-application-inspector-to-probe-untrusted-open-source-code.html)
, [Linux.com/news](https://www.linux.com/news/microsoft-application-inspector-is-now-open-source-so-use-it-to-test-code-security/)
, [HelpNetSecurity](https://www.helpnetsecurity.com/2020/01/17/microsoft-application-inspector/
), Twitter और अधिक पर, और पहली बार [Microsoft.com](https://www.microsoft.com/security/blog/2020/01/16/introducing-microsoft-application-inspector/) पर प्रदर्शित किया गया था।
Application Inspector पारंपरिक स्थैतिक विश्लेषण उपकरणों से भिन्न है क्योंकि यह "अच्छे" या "बुरे" पैटर्न की पहचान करने का प्रयास नहीं करता; यह केवल 400 से अधिक नियम पैटर्न के सेट के विरुद्ध जो पाता है, उसे रिपोर्ट करता है, जिसमें क्रिप्टोग्राफी के उपयोग और अधिक जैसे सुरक्षा को प्रभावित करने वाली सुविधाएं शामिल हैं। यह सीमित दस्तावेज़ीकरण या सिफारिशों पर भरोसा करने के बजाय स्रोत की सीधे जांच करके यह निर्धारित करने में लगने वाले समय को कम करने में अत्यधिक सहायक हो सकता है कि ओपन सोर्स या अन्य घटक क्या करते हैं।
यह उपकरण विभिन्न प्रोग्रामिंग भाषाओं जैसे C, C++, C#, Java, JavaScript, HTML, Python, Objective-C, Go, Ruby, PowerShell और [अधिक](https://github.com/microsoft/ApplicationInspector/wiki/3.4-Applies_to-(languages)) को स्कैन करने का समर्थन करता है, और मिश्रित भाषा फ़ाइलों वाली परियोजनाओं को स्कैन कर सकता है। यह HTML, JSON और टेक्स्ट आउटपुट प्रारूपों में परिणाम उत्पन्न करने का समर्थन करता है, जिसमें **डिफ़ॉल्ट एक HTML रिपोर्ट** है, जो यहाँ दिखाए गए समान है।
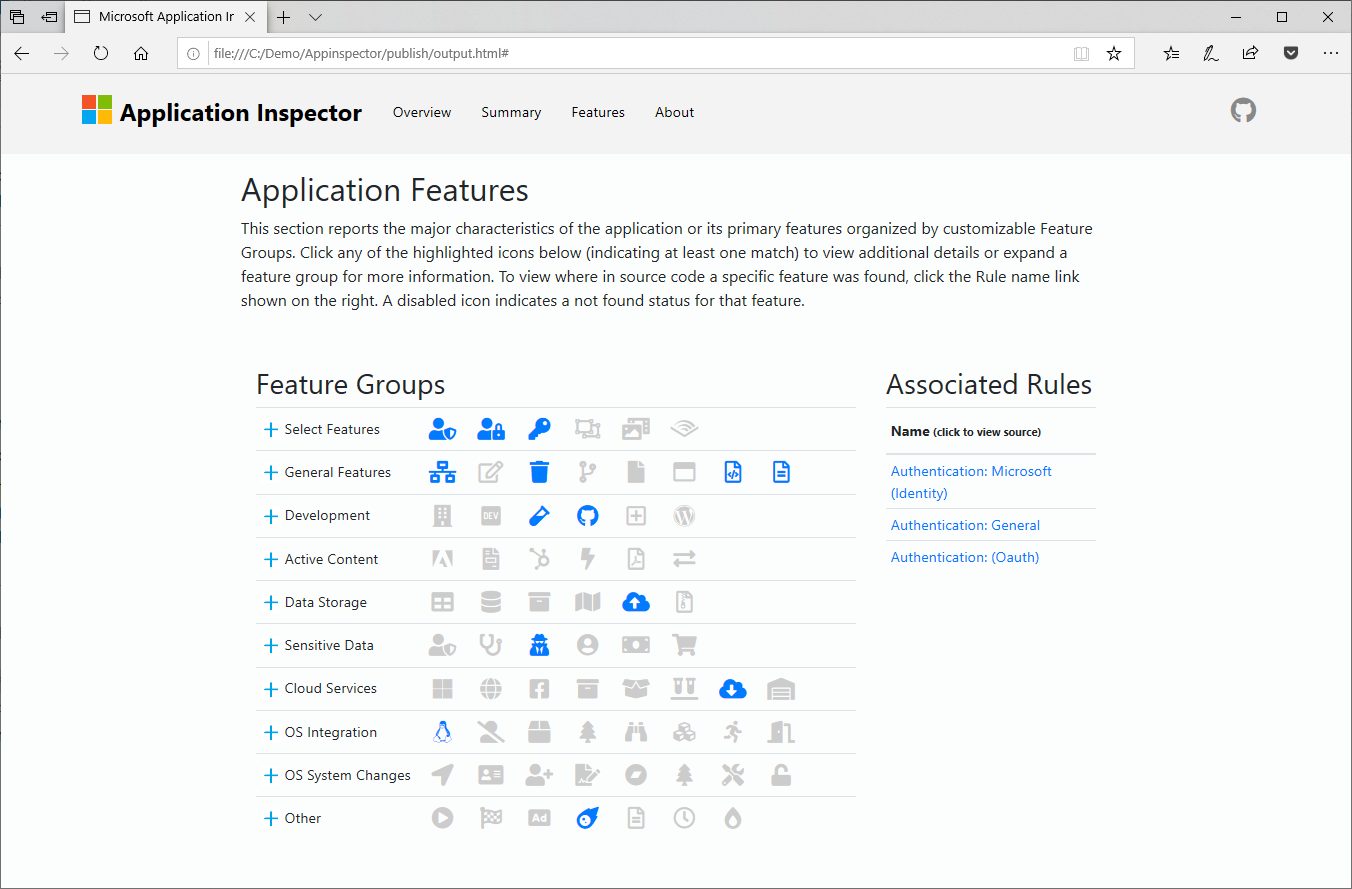
अतिरिक्त जानकारी और सहायता के लिए हमारा पूर्ण प्रोजेक्ट विकी पृष्ठ https://Github.com/Microsoft/ApplicationInspector/wiki अवश्य देखें।
# त्वरित आरंभ
## Application Inspector प्राप्त करें
### .NET टूल (अनुशंसित)
- .NET 6 [SDK](https://dotnet.microsoft.com/download/) डाउनलोड और इंस्टॉल करें
- `dotnet tool install --global Microsoft.CST.ApplicationInspector.CLI` चलाएँ
[विकी](https://github.com/microsoft/ApplicationInspector/wiki/2.-NuGet-Support) में और देखें
### प्लेटफ़ॉर्म-निर्भर बाइनरी
- [रिलीज़](https://github.com/microsoft/ApplicationInspector/releases) के Assets अनुभाग के अंतर्गत दिखाए गए अपने ऑपरेटिंग सिस्टम के लिए पूर्व-निर्मित पैकेज चुनकर Application Inspector डाउनलोड करें।
## Application Inspector चलाएँ
- Nuget टूल: `appinspector analyze -s path/to/src`
- प्लेटफ़ॉर्म-विशिष्ट: `applicationinspector.cli.exe analyze -s path/to/src`
# लक्ष्य
Microsoft Application Inspector आपको आरंभ से तैनाती तक अपने अनुप्रयोगों को सुरक्षित करने में मदद करता है।
**डिज़ाइन विकल्प** - आपको उन घटकों को चुनने में सक्षम बनाता है जो अनावश्यक या अज्ञात सुविधाओं के छोटे पदचिह्न के साथ आपकी आवश्यकताओं को पूरा करते हैं ताकि आपके एप्लिकेशन अटैक सतह को छोटा रखा जा सके और साथ ही अपेक्षित सुविधाओं को सत्यापित करने में मदद मिल सके, जैसे कि उद्योग मानक क्रिप्टो।
**फ़ीचर डेल्टा की पहचान** - घटक संस्करणों के बीच परिवर्तनों का पता लगाता है जो बैकडोर के इंजेक्शन का पता लगाने के लिए महत्वपूर्ण हो सकता है।
**सुरक्षा अनुरूपता जांच को स्वचालित करना** - ऐसे घटकों की पहचान करने के लिए उपयोग करें जिनमें ऐसी सुविधाएं हैं जिनके लिए अतिरिक्त सुरक्षा जांच, अनुमोदन या SDL अनुपालन की आवश्यकता है, जो आपके बिल्ड पाइपलाइन के भाग के रूप में हो, या आपके सभी एंटरप्राइज़ एप्लिकेशन के बारे में मेटाडेटा का एक भंडार बनाएं।
# योगदान करें
हमारे पास फ़ीचर डिटेक्शन के लिए नियमों का एक मजबूत डिफ़ॉल्ट आधार है। लेकिन अभी भी कई फ़ीचर पहचान पैटर्न परिभाषित किए जाने बाकी हैं और हम आपको **विचार प्रस्तुत करने** के लिए आमंत्रित करते हैं कि आप क्या देखना चाहते हैं या कुछ परिभाषित करने का प्रयास करें। यह सचमुच ओपन सोर्स पारिस्थितिकी तंत्र को प्रभावित करने का एक अवसर है जो एक उपकरण प्रदान करने में मदद करता है जिसका उपयोग हर कोई कर सकता है। अधिक जानकारी के लिए विकी का [नियम](https://github.com/microsoft/ApplicationInspector/wiki/3.-Understanding-Rules) अनुभाग देखें।
# आधिकारिक रिलीज़
Application Inspector सामान्य दर्शक रिलीज़ स्थिति में है। आपकी प्रतिक्रिया हमारे लिए महत्वपूर्ण है। यदि आप योगदान करने में रुचि रखते हैं, तो कृपया CONTRIBUTING.md की समीक्षा करें।
Application Inspector एक कमांड लाइन टूल या NuGet पैकेज के रूप में उपलब्ध है और Windows, Linux या MacOS पर समर्थित है।
ApplicationInspector CLI के प्लेटफ़ॉर्म-विशिष्ट बाइनरी हमारे GitHub [रिलीज़ पेज](https://github.com/microsoft/ApplicationInspector/releases) पर उपलब्ध हैं।
C# लाइब्रेरी NuGet पर [Microsoft.CST.ApplicationInspector.Commands](https://www.nuget.org/packages/Microsoft.CST.ApplicationInspector.Commands/) के रूप में उपलब्ध है।
.NET ग्लोबल टूल NuGet पर [Microsoft.CST.ApplicationInspector.CLI](https://www.nuget.org/packages/Microsoft.CST.ApplicationInspector.CLI/) के रूप में उपलब्ध है।
यदि आप .NET Core संस्करण का उपयोग करते हैं, तो आपके पास .NET 6.0 या बाद का संस्करण स्थापित होना चाहिए। अधिक जानकारी के लिए [JustRunIt.md](https://github.com/microsoft/ApplicationInspector/blob/master/JustRunIt.md)
या [Build.md](https://github.com/microsoft/ApplicationInspector/blob/master/BUILD.md) फ़ाइलें देखें।
# CLI उपयोग जानकारी
```
> appinspector --help
ApplicationInspector.CLI 1.8.4-beta+976ee3cdd1
c Microsoft Corporation. All rights reserved.
analyze Inspect source directory/file/compressed file (.tgz|zip)
against defined characteristics
tagdiff Compares unique tag values between two source paths
exporttags Export the list of tags associated with the specified rules.
Does not scan source code.
verifyrules Verify custom rules syntax is valid
packrules Combine multiple rule files into one file for ease in
distribution
help Display more information on a specific command.
version Display version information.
```
## उदाहरण:
### कमांड सहायता
किसी विशिष्ट कमांड के लिए सहायता प्राप्त करने के लिए `appinspector <command> --help` चलाएँ।
### Analyze कमांड
Analyze कमांड Application Inspector का मुख्य कार्य है।
#### सरल डिफ़ॉल्ट Analyze
यह डिफ़ॉल्ट तर्कों और नियमों का उपयोग करके वर्तमान निर्देशिका में विश्लेषण का output.html उत्पन्न करेगा।
```
appinspector analyze -s path/to/files
```
#### आउटपुट Sarif
```
appinspector analyze -s path/to/files -f sarif -o output.sarif
```
#### आउटपुट Markdown
यह CI वातावरण के लिए उपयुक्त प्रमुख सुविधाओं के सारांश के साथ एक markdown आउटपुट बनाएगा।
```
appinspector analyze -s path/to/files -f markdown -o report.md
```
#### Globs का उपयोग करके फ़ाइलों को बाहर करना
यह प्रदान किए गए ग्लोब पैटर्न का उपयोग करके वर्तमान निर्देशिका में `test` और `.git` फ़ोल्डरों की सभी फ़ाइलों को छोड़कर, विश्लेषण का data.json नामक json आउटपुट बनाएगा।
```
appinspector analyze -s path/to/files -o data.json -f json -g **/tests/**,**/.git/**
```
### अतिरिक्त उपयोग जानकारी
कंसोल इंटरफ़ेस के उपयोग पर अतिरिक्त सहायता के लिए
देखें [CLI उपयोग](https://github.com/microsoft/ApplicationInspector/wiki/1.-CLI-Usage)।
NuGet पैकेज के उपयोग में सहायता के लिए
देखें [NuGet समर्थन](https://github.com/microsoft/ApplicationInspector/wiki/2.-NuGet-Support)
# बिल्ड निर्देश
देखें [build.md](https://github.com/microsoft/ApplicationInspector/blob/main/BUILD.md)
## गोपनीयता
इस एप्लिकेशन का उपयोग [Microsoft गोपनीयता कथन](https://go.microsoft.com/fwlink/?LinkId=521839) द्वारा नियंत्रित है।