 mgeeky/decode-spam-headers
एक स्क्रिप्ट जो आपको यह समझने में मदद करती है कि आपका ई-मेल स्पैम में क्यों चला गया।

चाहे आप अपने दैनिक प्रशासनिक कार्यों के लिए यह समझने की कोशिश कर रहे हों कि कोई विशेष ई-मेल SPAM/Junk में क्यों चला गया, या अपने Red-Team Phishing सिमुलेशन उद्देश्यों के लिए, यह स्क्रिप्ट आपकी मदद के लिए मौजूद है!
यह विचार MS Office365 E5 एस्टेट के खिलाफ व्यावसायिक Phishing Simulation अभ्यासों को वितरित करते समय आया, जो MS Defender for Office365 से सुसज्जित है। जैसा कि कोई कल्पना कर सकता है, फ़िशिंग-सिमुलेशन के दृष्टिकोण से काम करने के लिए यह काफी कठिन सुरक्षा स्टैक है।
इन सभी Office365 SMTP हेडरों को मैन्युअल रूप से खंगालने और इन SCL मानों को चुनने की कोशिश करने के बाद, SMTP हेडरों के लिए एक उचित पार्सर लिखने का समय आ गया।
समय बीतता गया, मैं अधिक से अधिक SMTP हेडरों के लिए समर्थन जोड़ता रहा - और यह रहा। यह टूल अब दर्जनों विभिन्न हेडरों को समझता है।
यह टूल इनपुट के रूप में सभी SMTP हेडरों वाली एक *.EML या *.txt फ़ाइल स्वीकार करता है। फिर यह दिलचस्प हेडरों का एक उपसमुच्चय निकालेगा और 105+ परीक्षणों का उपयोग करके उन्हें जितना संभव हो उतना डिकोड करने का प्रयास करेगा।
यह स्क्रिप्ट सभी IPv4 पतों और डोमेन नामों को भी निकालती है और उनका पूर्ण DNS रिज़ॉल्यूशन करती है।
परिणामी आउटपुट में उपयोगी जानकारी होगी कि यह ई-मेल क्यों ब्लॉक किया गया हो सकता है।
अपने क्लाइंट को भेजने से पहले अपने Phishing HTML कोड को बेहतर बनाने के लिए, आप इसे मेरे phishing-HTML-linter.py में भी फीड करना चाह सकते हैं। यह आपके HTML में उन bad smells को खोजने में काफी अच्छा काम करता है जो आपके ई-मेल को बढ़े हुए Spam-score के साथ भेजेंगे।
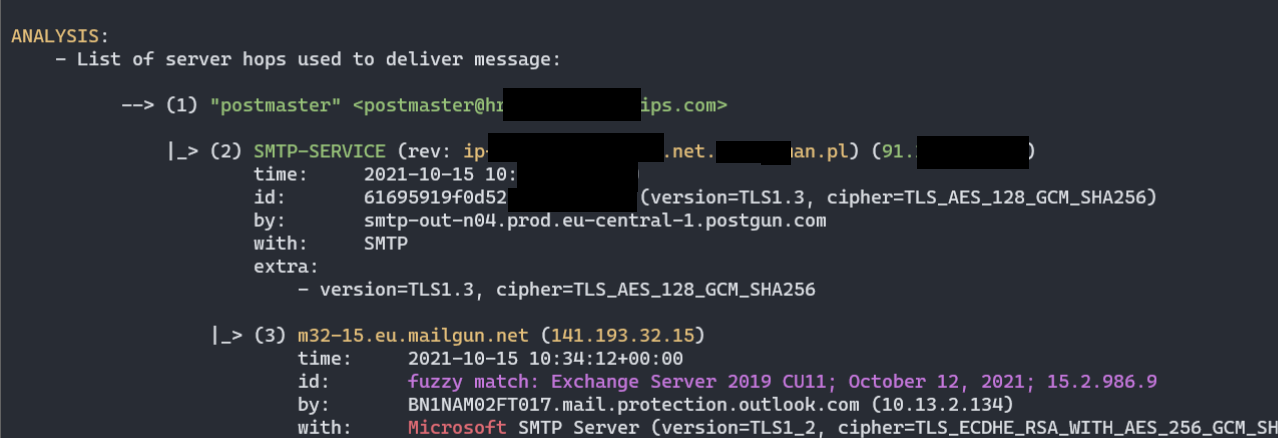
Received हेडर):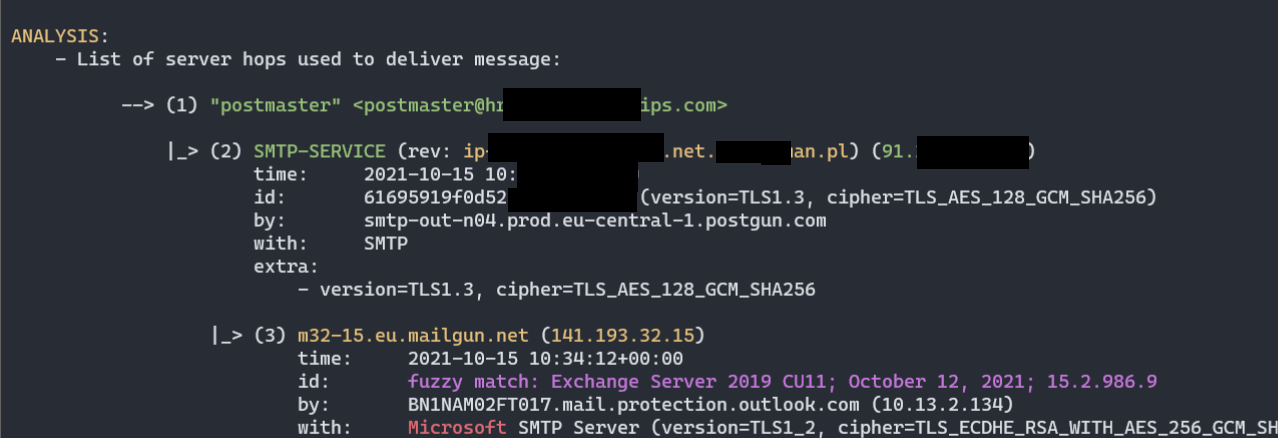
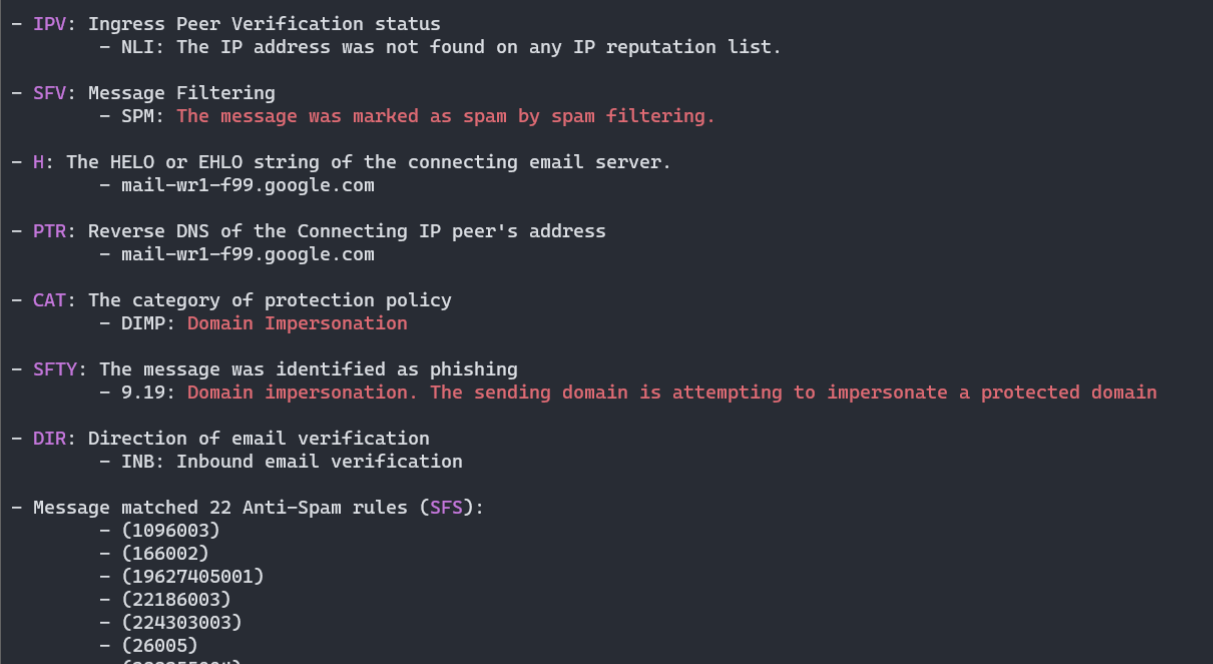
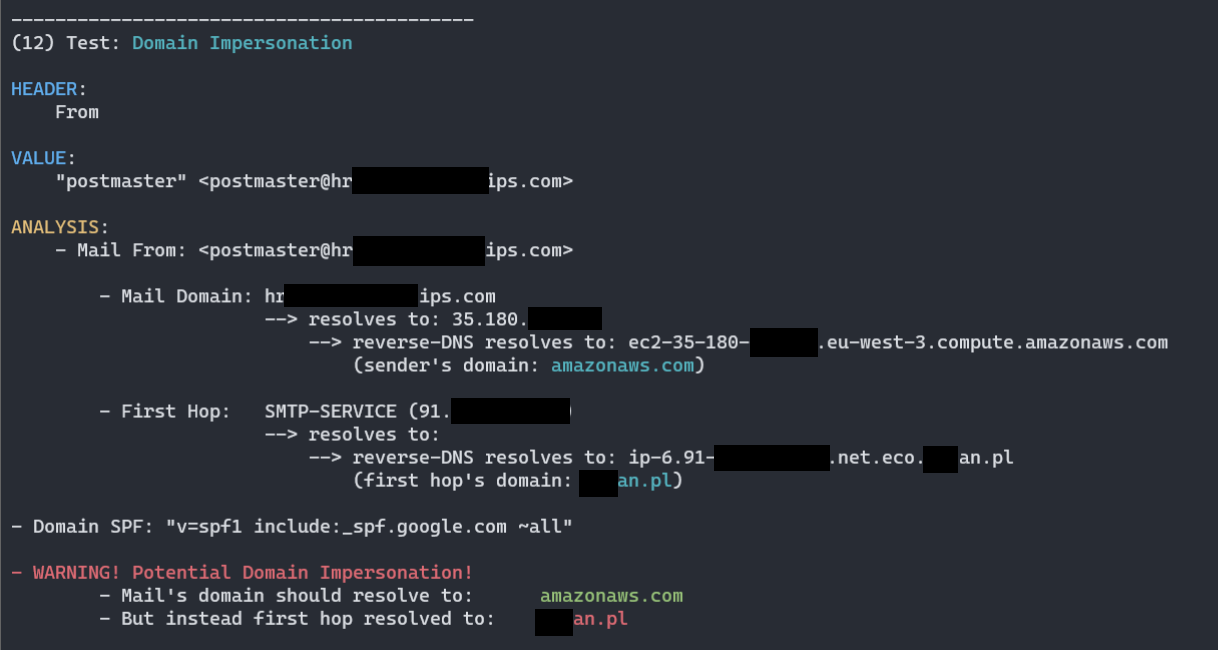

py decode-spam-headers.py headers.txt -f html -o report.html ):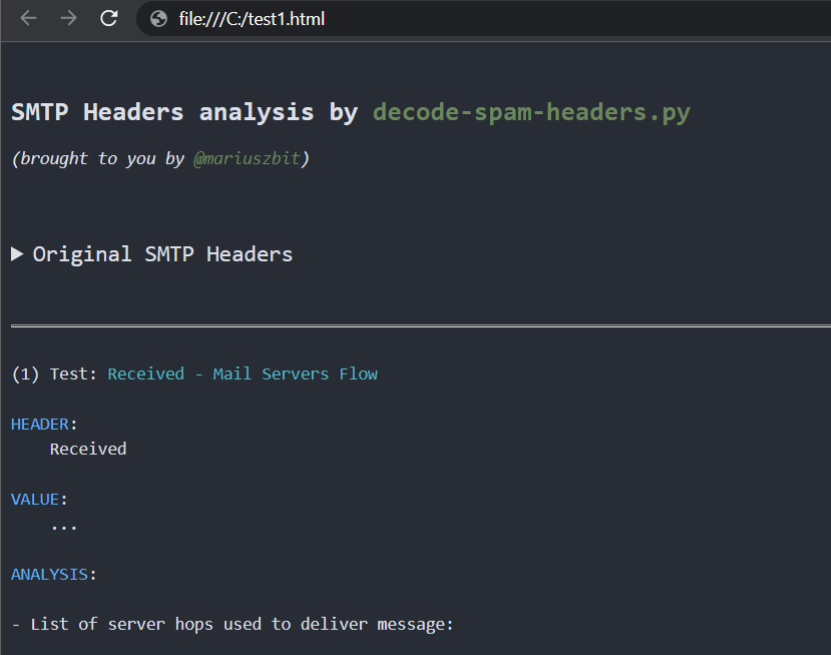
संसाधित हेडर (85+ से अधिक हेडर पार्स किए जाते हैं):
X-forefront-antispam-reportX-exchange-antispamX-exchange-antispam-mailbox-deliveryX-exchange-antispam-message-infoX-microsoft-antispam-report-cfa-testReceivedFromToSubjectThread-topicReceived-spfX-mailerX-originating-ipUser-agentX-forefront-antispam-reportX-microsoft-antispam-mailbox-deliveryX-microsoft-antispamX-exchange-antispam-report-cfa-testX-spam-statusX-spam-levelX-spam-flagX-spam-reportX-vr-spamcauseX-ovh-spam-reasonX-vr-spamscoreX-virus-scannedX-spam-checker-versionX-ironport-avX-ironport-anti-spam-filteredX-ironport-anti-spam-resultX-mimecast-spam-scoreSpamdiagnosticmetadataX-ms-exchange-atpmessagepropertiesX-msfblX-ms-exchange-transport-endtoendlatencyX-ms-oob-tlc-oobclassifiersX-ip-spam-verdictX-amp-resultX-ironport-remoteipX-ironport-reputationX-sbrsX-ironport-sendergroupX-policyX-ironport-mailflowpolicyX-remote-ipX-sea-spamX-fireeyeX-antiabuseX-tmase-versionX-tm-as-product-verX-tm-as-resultX-imss-scan-detailsX-tm-as-user-approved-senderX-tm-as-user-blocked-senderX-tmase-resultX-tmase-snap-resultX-imss-dkim-white-listX-tm-as-result-xfilterX-tm-as-smtpX-scanned-byX-mimecast-spam-signatureX-mimecast-bulk-signatureX-sender-ipX-forefront-antispam-report-untrustedX-microsoft-antispam-untrustedX-sophos-senderhistoryX-sophos-rescanX-MS-Exchange-CrossTenant-IdX-OriginatorOrgIronPort-DataIronPort-HdrOrdrX-DKIMDKIM-FilterX-SpamExperts-ClassX-SpamExperts-EvidenceX-Recommended-ActionX-AppInfoX-SpamX-TM-AS-MatchedIDX-MS-Exchange-EnableFirstContactSafetyTipX-MS-Exchange-Organization-BypassFocusedInboxX-MS-Exchange-SkipListedInternetSenderX-MS-Exchange-ExternalOriginalInternetSenderX-CNFS-AnalysisX-Authenticated-SenderX-Apparently-FromX-Env-SenderSenderइनमें से अधिकांश हेडर पूरी तरह से प्रलेखित नहीं हैं, इसलिए स्क्रिप्ट सभी विवरणों को इंगित करने में असमर्थ है, लेकिन कम से कम यह वह सब कुछ एकत्र करता है जो मैं उन पर पा सका।
(5) Test: X-Forefront-Antispam-Report
HEADER: X-Forefront-Antispam-Report
VALUE: CIP:209.85.167.100;CTRY:US;LANG:de;SCL:5;SRV:;IPV:NLI;SFV:SPM;H:mail-lf1-f100.google.com;PTR:mail-l f1-f100.google.com;CAT:DIMP;SFTY:9.19;SFS:(4636009)(956004)(166002)(6916009)(356005)(336012)(19 625305002)(22186003)(5660300002)(4744005)(6666004)(35100500006)(82960400001)(26005)(7596003)(7636003)(554460 02)(224303003)(1096003)(58800400005)(86362001)(9686003)(43540500002);DIR:INB;SFTY:9.19;
[...]
    - Message matched 24 Anti-Spam rules (SFS):           <============ opaque anti-spam rules
            - (1096003)
            - (166002)
            - (19625305002)
            - (22186003)
            - (224303003)
            - (26005)
            - (336012)
            - (356005)
            - (35100500006)         - (SPAM) Message contained embedded image.
यह प्रक्रिया पूरी तरह से मैनुअल है और इसमें Office365 मेल सर्वरों पर विशेष रूप से डिज़ाइन किए गए मेल भेजने का सहारा लिया जाता है, और फिर एकत्रित नियमों की मैन्युअल समीक्षा और सहसंबंध किया जाता है।

पहले ही 60 से अधिक मेल भेज चुका हूँ, अब तक Microsoft के नियमों के बारे में मैं यही बता सकता हूँ:```py

    #
    # Below rules were collected solely in a trial-and-error manner or by scraping any
    # pieces of information from all around the Internet.
    #
    # They do not represent the actual Anti-Spam rule name or context and surely represent
    # something close to what is understood (or they may have totally different meaning).
    #
    # Until we'll be able to review anti-spam rules documention, there is no viable mean to map
    # rule ID to its meaning.
    #

    Anti_Spam_Rules_ReverseEngineered = \
    {
        '35100500006' : logger.colored('(SPAM) Message contained embedded image.', 'red'),

        # https://docs.microsoft.com/en-us/answers/questions/416100/what-is-meanings-of-39x-microsoft-antispam-mailbox.html
        '520007050' : logger.colored('(SPAM) Moved message to Spam and created Email Rule to move messages from this particular sender to Junk.', 'red'),

        # triggered on an empty mail with subject being: "test123 - viagra"
        '162623004' : 'Subject line contained suspicious words (like Viagra).',
