 malwarecube/enhanced-iframe-protection
एक हल्का एक्सटेंशन जो एम्बेडेड iframe तत्वों के लिए स्वचालित रूप से पहचान और विस्तृत चेतावनियाँ प्रदान करता है, ताकि ब्राउज़र-इन-द-ब्राउज़र (BITB) हमलों से सुरक्षा की जा सके।


Enhanced iFrame Protection (EIP) एक हल्का एक्सटेंशन है जो Browser-In-The-Browser (BITB) हमलों से सुरक्षा के लिए एम्बेडेड iframe एलिमेंट्स का स्वचालित रूप से पता लगाता है और उनके लिए विस्तृत चेतावनियाँ प्रदान करता है।
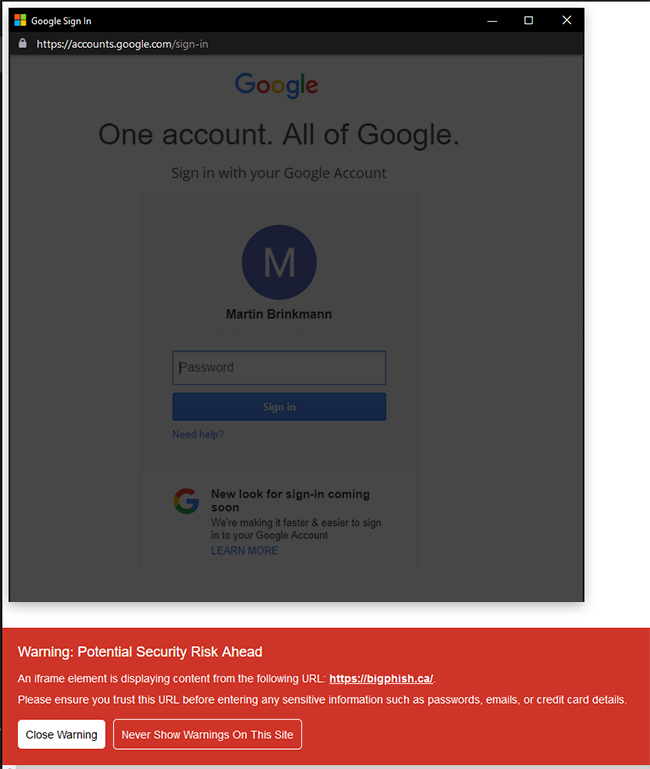
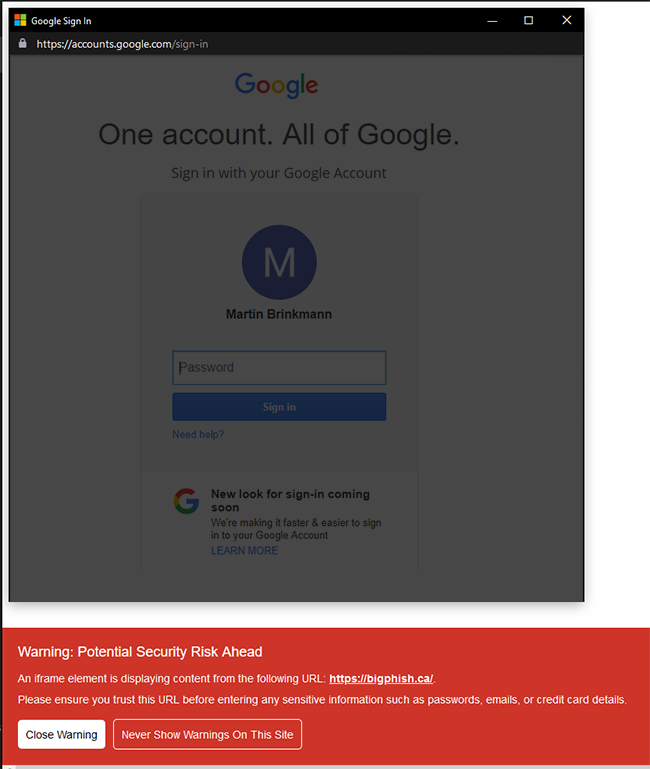
उपरोक्त स्क्रीनशॉट में, एक फ़िशिंग वेबसाइट ने एक div के भीतर iframe एलिमेंट एम्बेड किया है जिसे वास्तविक ब्राउज़र विंडो जैसा दिखने के लिए स्टाइल किया गया है (जिसमें एक नकली URL बार है जो स्वयं को accounts.google.com से होने का दावा करता है)।
इस एक्सटेंशन ने iframe का पता लगाया है और एक सुरक्षा चेतावनी प्रस्तुत की है, जिसमें वास्तविक फ़िशिंग डोमेन को (bigphish.ca) के रूप में हाइलाइट किया गया है।
यदि आपको इस एक्सटेंशन को अधिक कुशल और हल्का बनाने का कोई तरीका दिखता है तो पुल रिक्वेस्ट का स्वागत है। बड़े बदलावों या सुविधा जोड़ने के लिए, कृपया पहले एक इश्यू खोलकर चर्चा करें कि आप क्या बदलना चाहते हैं।
