
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2013-3900-remediation-report — CVE-2013-3900 WinVerifyTrust भेद्यता के लिए Windows Server 2019 पर चरण-दर-चरण सुधार मार्गदर्शिका, जिसमें रजिस्ट्री फिक्स, रीबूट और प्रमाणित Nessus स्कैन सत्यापन शामिल है। | Kitploit
उपकरण/GitHubGitHub/malaya-m/cve-2013-3900-remediation-report
भेद्यता स्कैनरभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगलर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubmalaya-m/cve-2013-3900-remediation-report

cve-2013-3900-remediation-report

CVE-2013-3900 WinVerifyTrust भेद्यता के लिए Windows Server 2019 पर चरण-दर-चरण सुधार मार्गदर्शिका, जिसमें रजिस्ट्री फिक्स, रीबूट और प्रमाणित Nessus स्कैन सत्यापन शामिल है।

रिपॉजिटरी देखें
341 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

सुधार रिपोर्ट: CVE-2013-3900 – Windows Server 2019 (Azure VM) पर WinVerifyTrust भेद्यता


अवलोकन

Tenable Nessus का उपयोग करके किए गए एक हालिया प्रमाणित भेद्यता आकलन के दौरान, Microsoft Azure में होस्ट किए गए Windows Server 2019 वर्चुअल मशीन पर CVE-2013-3900 का पता चला। इस स्कैन ने प्रशासनिक क्रेडेंशियल्स का लाभ उठाया, जिससे सिस्टम के कॉन्फ़िगरेशन और रजिस्ट्री सेटिंग्स का गहन निरीक्षण संभव हुआ।

यह समस्या Windows द्वारा WinVerifyTrust फ़ंक्शन के माध्यम से हस्ताक्षर सत्यापन को संभालने के तरीके में एक त्रुटि से उत्पन्न होती है। इस भेद्यता का शोषण करते हुए, एक दुर्भावनापूर्ण अभिकर्ता हस्ताक्षरित निष्पादन योग्य फ़ाइलों में डेटा जोड़कर अखंडता जांच को बायपास कर सकता है—जिससे संभावित रूप से वैध हस्ताक्षर की आड़ में अविश्वसनीय कोड का निष्पादन हो सकता है। (स्रोत: Microsoft)
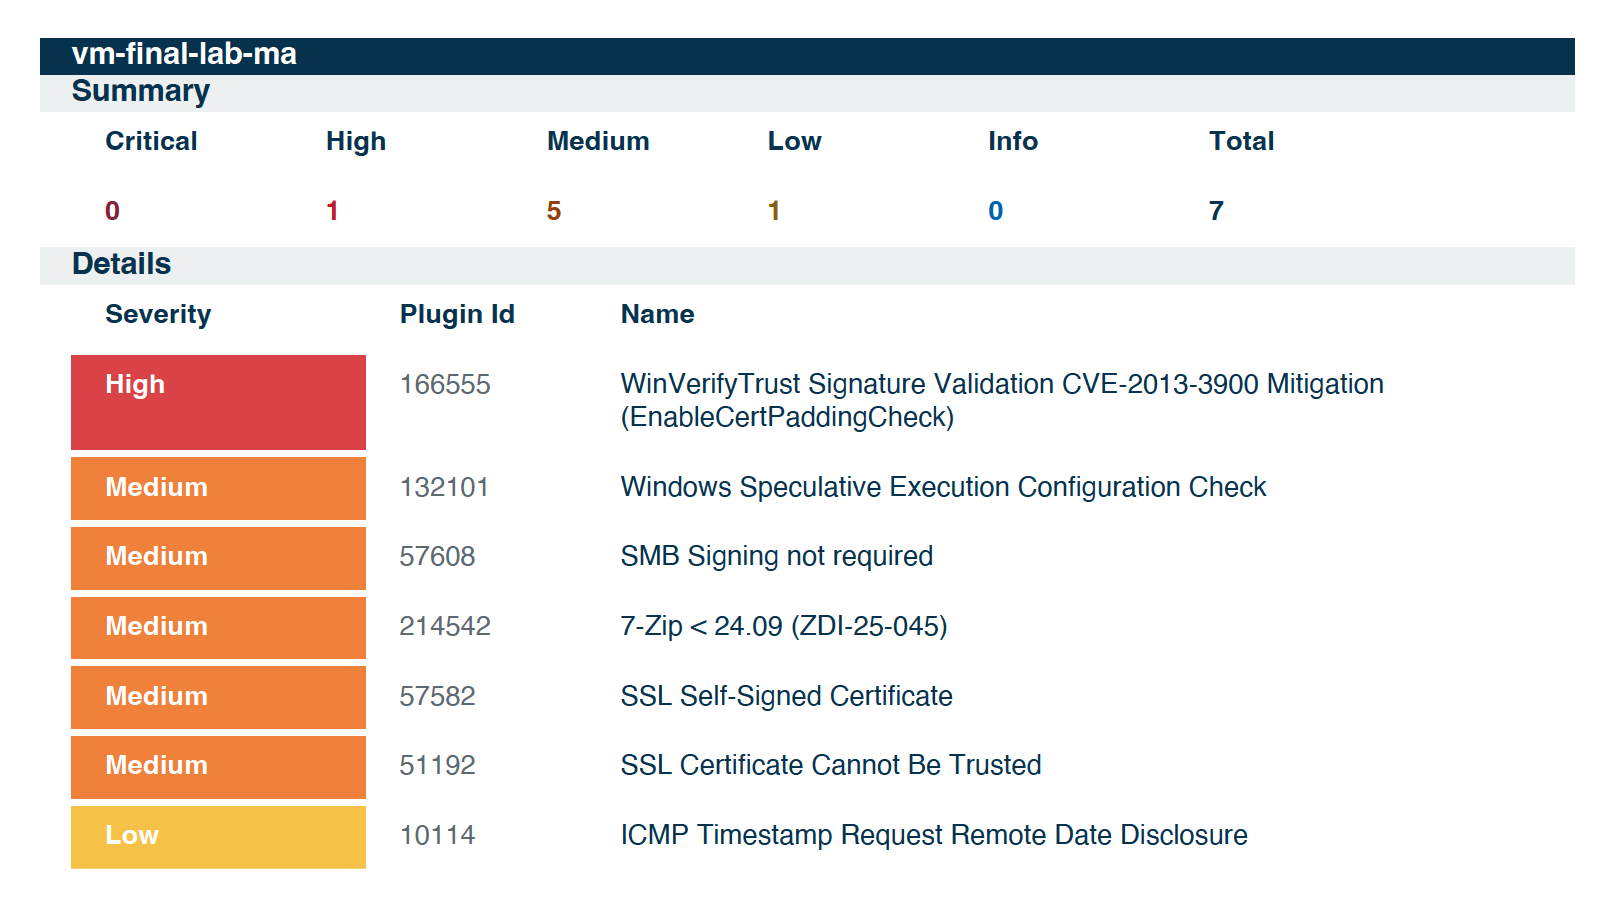

भेद्यता विवरण

  • CVE: CVE-2013-3900
  • गंभीरता: उच्च
  • प्रभावित घटक: WinVerifyTrust हस्ताक्षर सत्यापन
  • जोखिम: प्रमाणपत्र पैडिंग के अनुचित हैंडलिंग के माध्यम से डिजिटल हस्ताक्षर बायपास
CVE-2013-3900 दिखाने वाले प्रारंभिक स्कैन परिणाम

सुधार योजना

इस मुद्दे को हल करने के लिए, Microsoft EnableCertPaddingCheck रजिस्ट्री सेटिंग को सक्षम करने की अनुशंसा करता है। यह सख्त सत्यापन लागू करता है और अनुचित रूप से पैड किए गए PE फ़ाइलों की स्वीकृति को रोकता है।


शमन प्रक्रिया

चरण 1: उन्नत विशेषाधिकारों के साथ कमांड प्रॉम्प्ट लॉन्च करें

  • स्टार्ट मेनू खोलें
  • cmd खोजें, राइट-क्लिक करें, और Run as Administrator चुनें

चरण 2: रजिस्ट्री फिक्स निष्पादित करें

64-बिट और 32-बिट दोनों उप-प्रणालियों के लिए रजिस्ट्री मानों को संशोधित करने के लिए निम्नलिखित कमांड का उपयोग करें:

reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

चरण 3: वर्चुअल मशीन को पुनरारंभ करें

रजिस्ट्री कुंजियाँ सफलतापूर्वक जोड़े जाने के बाद, यह सुनिश्चित करने के लिए कि कॉन्फ़िगरेशन परिवर्तन सभी सक्रिय सेवाओं और प्रक्रियाओं पर पूर्ण प्रभाव डालें, एक सिस्टम रीबूट किया गया।


सुधार के बाद सत्यापन

रीबूट के बाद एक अनुवर्ती प्रमाणित Nessus स्कैन आयोजित किया गया। स्कैन परिणामों में भेद्यता CVE-2013-3900 अब दिखाई नहीं दी, यह पुष्टि करते हुए कि शमन कदम सफल रहे और सिस्टम अब इस हस्ताक्षर बायपास शोषण के प्रति संवेदनशील नहीं है।
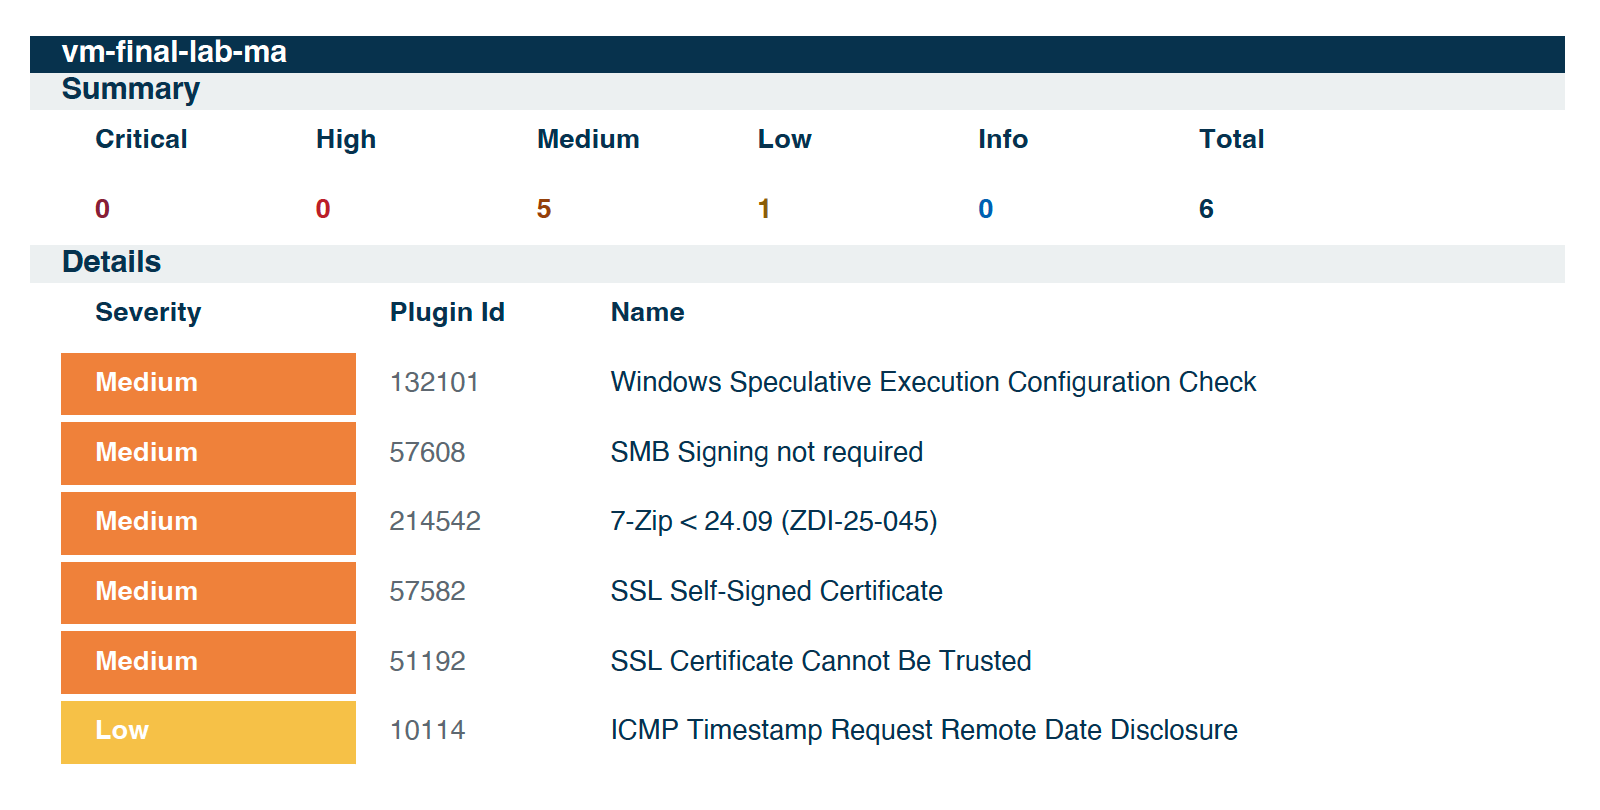
सुधार के बाद स्कैन सत्यापन

यह क्यों मायने रखता है: CVE-2013-3900 को ठीक न करने के जोखिम

इस भेद्यता को अनसुलझा छोड़ने से कई महत्वपूर्ण सुरक्षा और अनुपालन जोखिम हो सकते हैं:

  • डिजिटल हस्ताक्षर सत्यापन को बायपास करना
    हमलावर हस्ताक्षर को अमान्य किए बिना हस्ताक्षरित निष्पादन योग्य फ़ाइलों में दुर्भावनापूर्ण कोड एम्बेड कर सकते हैं।

  • सुरक्षा उपकरणों से बचाव
    मैलवेयर एंटीवायरस, एंडपॉइंट डिटेक्शन और रिस्पॉन्स (EDR), और एप्लिकेशन व्हाइटलिस्टिंग तंत्र से बच सकता है।

  • विशेषाधिकार वृद्धि और दूरस्थ कोड निष्पादन
    शोषण से सिस्टम से समझौता, डेटा निष्कासन, या नेटवर्क के भीतर पार्श्व गति हो सकती है।

  • सॉफ़्टवेयर आपूर्ति श्रृंखला हमले
    अनजान उपयोगकर्ता छेड़छाड़ किए गए सॉफ़्टवेयर को स्थापित कर सकते हैं जो हस्ताक्षरित और विश्वसनीय प्रतीत होता है।

  • नियामक और कानूनी जोखिम
    गैर-सुधार HIPAA, NIST, PCI-DSS, CMMC और अन्य ढाँचों के तहत सुरक्षा आवश्यकताओं का उल्लंघन कर सकता है।


निष्कर्ष

CVE-2013-3900 हस्ताक्षरित सॉफ़्टवेयर में विश्वास को कम करके एक गंभीर खतरा प्रस्तुत करता है। त्वरित पहचान, रजिस्ट्री-स्तरीय सुधार और प्रमाणित स्कैनिंग के माध्यम से सत्यापन के माध्यम से, इस भेद्यता को प्रभावित Windows Server 2019 सिस्टम पर सफलतापूर्वक कम किया गया।

यह प्रक्रिया निम्नलिखित के महत्व को पुष्ट करती है:

  • प्रमाणित क्रेडेंशियल्स का उपयोग करके नियमित भेद्यता स्कैन
  • विक्रेता-अनुशंसित कॉन्फ़िगरेशन का त्वरित अनुप्रयोग
  • शमन प्रयासों की निरंतर निगरानी और सत्यापन
टूल डाउनलोड करें





