
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-65094 — CVE-2025-65094 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: WBCE CMS में IDOR के माध्यम से विशेषाधिकार वृद्धि। समूह ID में हेरफेर करके एडमिन पहुंच प्राप्त करने का प्रदर्शन, विस्तृत विश्लेषण और सुधार मार्गदर्शन के साथ। | Kitploit
उपकरण/GitHubGitHub/lukasz-rybak/cve-2025-65094
विशेषाधिकार वृद्धिभेद्यता विश्लेषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगपेपर और शोधलर्निंग और शिक्षा
GitHublukasz-rybak/cve-2025-65094

CVE-2025-65094

साझा करें

CVE-2025-65094 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: WBCE CMS में IDOR के माध्यम से विशेषाधिकार वृद्धि। समूह ID में हेरफेर करके एडमिन पहुंच प्राप्त करने का प्रदर्शन, विस्तृत विश्लेषण और सुधार मार्गदर्शन के साथ।

रिपॉजिटरी देखें
377 महीने पहलेअभी तक समीक्षित नहीं

CVE-2025-65094: WBCE CMS समूह ID हेरफेर (IDOR) के माध्यम से विशेषाधिकार वृद्धि के लिए असुरक्षित है

अवलोकन

फ़ील्डविवरण
CVE IDCVE-2025-65094
गंभीरताउच्च
सलाहसलाह देखें
द्वारा खोजा गयाLukasz Rybak

प्रभावित उत्पाद

  • WBCE/WBCE_CMS

विवरण

सारांश

WBCE CMS में एक कम-विशेषाधिकार वाला उपयोगकर्ता /admin/users/save.php अनुरोध में groups[] पैरामीटर में हेरफेर करके अपने विशेषाधिकारों को प्रशासकों समूह तक बढ़ा सकता है।

UI उपयोगकर्ताओं को केवल उनके मौजूदा समूह को असाइन करने तक सीमित करता है, लेकिन सर्वर-साइड सत्यापन गायब है, जिससे हमलावर अपनी समूह सदस्यता को अधिलेखित कर सकते हैं और पूर्ण प्रशासनिक पहुँच प्राप्त कर सकते हैं।

इसके परिणामस्वरूप CMS का पूर्ण समझौता होता है।


अपस्ट्रीम फिक्स पुष्टिकरण

प्रोजेक्ट अनुरक्षकों ने निम्नलिखित कमिट में समस्या का समाधान किया है:

  • कमिट: 9604617
  • शीर्षक: "उपयोगकर्ता प्रबंधन में परिवर्तन"
  • लिंक: https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e

प्रासंगिक कमिट संदेश:

केवल प्रशासकों को उपयोगकर्ताओं को किसी भी समूह में असाइन करने की अनुमति दें; सामान्य उपयोगकर्ता स्वयं और अन्य उपयोगकर्ताओं को केवल उन समूहों में असाइन कर सकते हैं जिनमें वे पहले से हैं।

यह सीधे तौर पर समूह असाइनमेंट में अनुचित अभिगम नियंत्रण को संबोधित करता है।


विवरण

WBCE CMS प्रशासनिक सुविधाओं तक पहुँच को प्रतिबंधित करने के लिए समूह अनुमतियों का उपयोग करता है।
निम्नलिखित अनुमतियों के साथ एक प्रतिबंधित समूह (उपयोगकर्ता) बनाया गया था:

अनुमति श्रेणीसेटिंग
पृष्ठदेखें
मीडियादेखें
ऐड-ऑनदेखें
सेटिंग्सदेखें
एक्सेस → उपयोगकर्तादेखें + संशोधित करें
एक्सेस → समूहदेखें
प्रशासन-उपकरण(कोई नहीं)
चित्र

यह सेटअप सुनिश्चित करता है कि कम-विशेषाधिकार वाले उपयोगकर्ता:

  • अन्य उपयोगकर्ताओं को नहीं बना सकते या संपादित नहीं कर सकते (अपनी प्रोफ़ाइल को संशोधित करने के अलावा),
  • समूहों का प्रबंधन नहीं कर सकते,
  • मॉड्यूल स्थापित या संशोधित नहीं कर सकते,
  • प्रशासन उपकरणों तक नहीं पहुँच सकते,
  • प्रशासनिक क्रियाएँ नहीं कर सकते।

उनकी एकमात्र उन्नत अनुमति है:

उपयोगकर्ता → संशोधित करें, केवल अपने खाते को संपादित करने के लिए।


कमजोर व्यवहार

अपनी प्रोफ़ाइल को संशोधित करते समय:

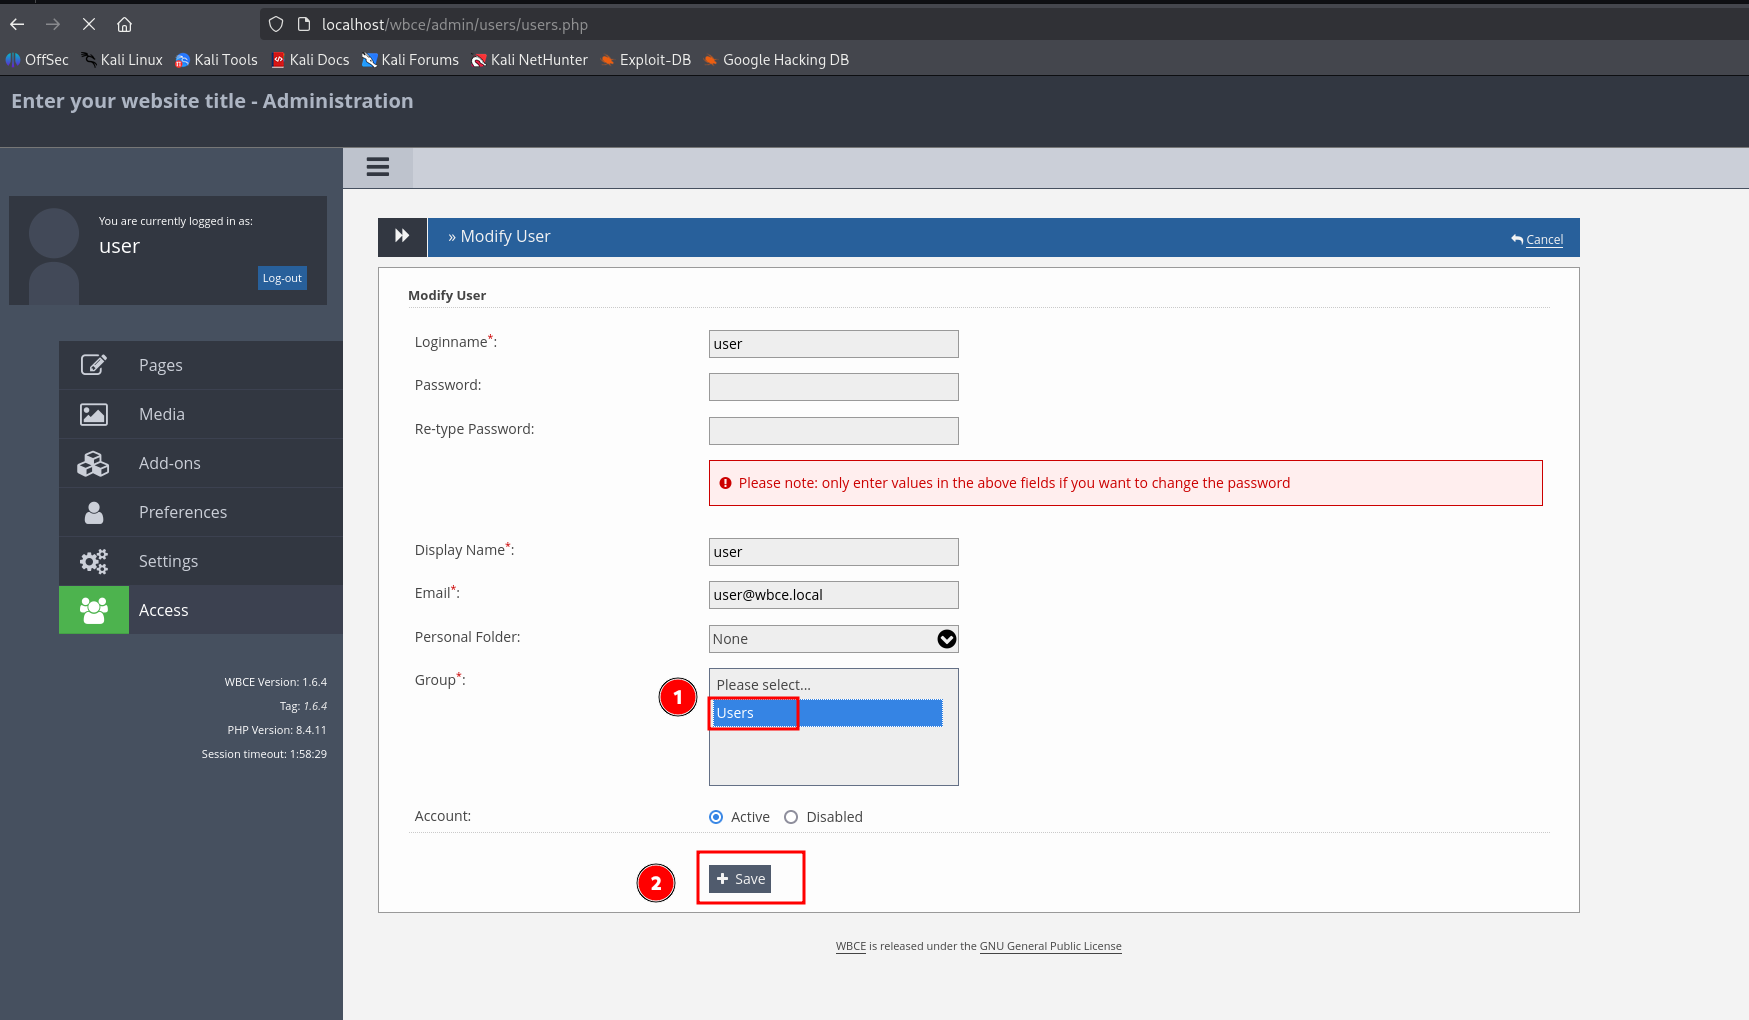
एक्सेस → उपयोगकर्ता → उपयोगकर्ता संशोधित करें

बैकएंड यह सत्यापित करने में विफल रहता है कि सबमिट किया गया groups[] मान UI विकल्पों से मेल खाता है या नहीं।

एक हमलावर अनुरोध को इंटरसेप्ट और संशोधित कर सकता है:

groups[]=2 → हमलावर बदलता है → groups[]=1

यह तुरंत उपयोगकर्ता को प्रशासकों समूह में असाइन कर देता है।

प्रभावित कोड पथ

(कमिट 9604617 द्वारा पुष्टि की गई)

निम्नलिखित फ़ाइलें समूह असाइनमेंट में भाग लेती हैं लेकिन पहले उचित प्राधिकरण तर्क का अभाव था:

  • wbce/admin/users/index.php
  • wbce/admin/users/users.php
  • wbce/admin/users/save.php

फिक्स सर्वर-साइड सत्यापन प्रस्तुत करता है जो:

  • प्रशासकों को किसी भी समूह को असाइन करने की अनुमति देता है।
  • सामान्य उपयोगकर्ताओं को केवल उन समूहों तक सीमित करता है जिनमें वे पहले से हैं।

यह समूह असाइनमेंट प्रक्रिया में अनुचित अभिगम नियंत्रण / IDOR कमजोरी की पुष्टि करता है।


प्रूफ ऑफ कॉन्सेप्ट (PoC)

1. एक प्रतिबंधित समूह बनाएँ

उपयोगकर्ता नामक एक समूह कॉन्फ़िगर करें:

  • उपयोगकर्ता → संशोधित करें (सक्षम)
  • अन्य सभी अनुमतियाँ अक्षम
चित्र

2. एक कम-विशेषाधिकार वाला उपयोगकर्ता बनाएँ

चित्र

3. कम-विशेषाधिकार वाले उपयोगकर्ता के रूप में लॉग इन करें

यहाँ नेविगेट करें:

एक्सेस → उपयोगकर्ता → उपयोगकर्ता संशोधित करें

चित्र

Burp Suite जैसे प्रॉक्सी का उपयोग करके बाहर जाने वाले अनुरोध को इंटरसेप्ट करें।


4. समूह असाइनमेंट पैरामीटर संशोधित करें

मूल अनुरोध पैरामीटर:
groups%5B%5D=2

संशोधित अनुरोध पैरामीटर:
groups%5B%5D=1

पैरामीटर को 1 में बदलने से उपयोगकर्ता प्रशासकों समूह में असाइन हो जाता है।


5. अनुरोध अग्रेषित करें

चित्र

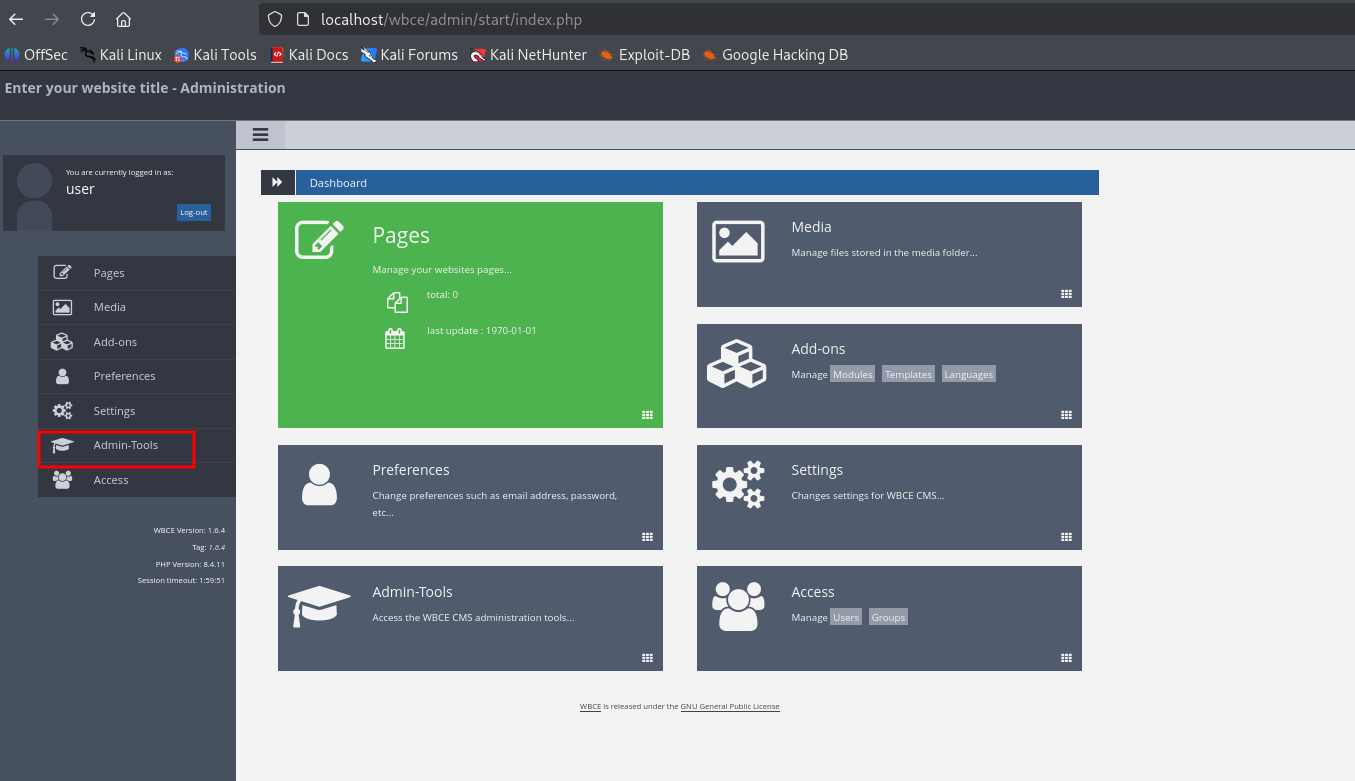
6. प्रशासनिक पहुँच प्राप्त हुई

पुन: प्रमाणीकरण के बाद, उपयोगकर्ता को प्रशासनिक उपकरणों और सुविधाओं तक पूर्ण पहुँच प्राप्त होती है।
चित्र

प्रभाव

यह एक विशेषाधिकार वृद्धि कमजोरी है जो किसी भी कम-विशेषाधिकार वाले प्रमाणित उपयोगकर्ता को अनुमति देता है:

  1. प्रशासकों समूह में वृद्धि करना
  2. CMS का पूर्ण नियंत्रण प्राप्त करना
  3. मनमाने मॉड्यूल स्थापित करना
  4. सभी प्रशासनिक उपकरणों तक पहुँचना
  5. दुर्भावनापूर्ण मॉड्यूल अपलोड के माध्यम से संभावित रूप से दूरस्थ कोड निष्पादन प्राप्त करना
  6. CMS द्वारा प्रबंधित किसी भी सामग्री को संशोधित या हटाना

संदर्भ

  • https://github.com/WBCE/WBCE_CMS/security/advisories/GHSA-hmmw-4ccm-fx44
  • https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e

अस्वीकरण

इस CVE का खुलासा समन्वित कमजोरी प्रकटीकरण प्रथाओं के अनुसार जिम्मेदारी से किया गया था। यहाँ प्रदान की गई जानकारी केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    361
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




