

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/lto7777777/cve-1999-0678
भेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगवेब सुरक्षापेनिट्रेशन टेस्टिंगघुसपैठ का पता लगानालर्निंग और शिक्षालैब और अभ्यास
GitHublto7777777/cve-1999-0678

CVE-1999-0678

CVE-1999-0678- /doc निर्देशिका ब्राउज़ करने योग्य

रिपॉजिटरी देखें
3811 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-1999-0678: पहचान और सुधार परियोजना

लेखक: Pham Huu Minh
दिनांक: दिसंबर 2025

परियोजना अवलोकन

यह परियोजना एक भेद्यता मूल्यांकन के पूर्ण जीवनचक्र को प्रदर्शित करती है, विशेष रूप से Apache वेब सर्वर पर विरासत Directory Traversal vulnerability (CVE-1999-0678) को लक्षित करते हुए। इसका उद्देश्य एक हमले को अनुकरण करना, IDS का उपयोग करके उसका पता लगाना, और सुरक्षा छेद को स्थायी रूप से ठीक करना था।

तकनीकी स्टैक

  • हमलावर: Kali Linux (Curl, Firefox, GVM)
  • पीड़ित: Ubuntu Server (Apache2, Snort IDS)
  • उपकरण: Greenbone Vulnerability Manager, Snort, Iptables

चरण 1: खोज और शोषण

मैंने एक कमजोर Ubuntu लक्ष्य (192.168.45.132) के साथ एक स्थानीय परीक्षण लैब कॉन्फ़िगर किया।

  1. भेद्यता स्कैन: पोर्ट 80 पर HTTP सेवा की पहचान करने के लिए GVM का उपयोग किया।
  2. मैन्युअल सत्यापन: ब्राउज़र और टर्मिनल के माध्यम से उजागर /doc/ निर्देशिका तक पहुँच कर भेद्यता की पुष्टि की।
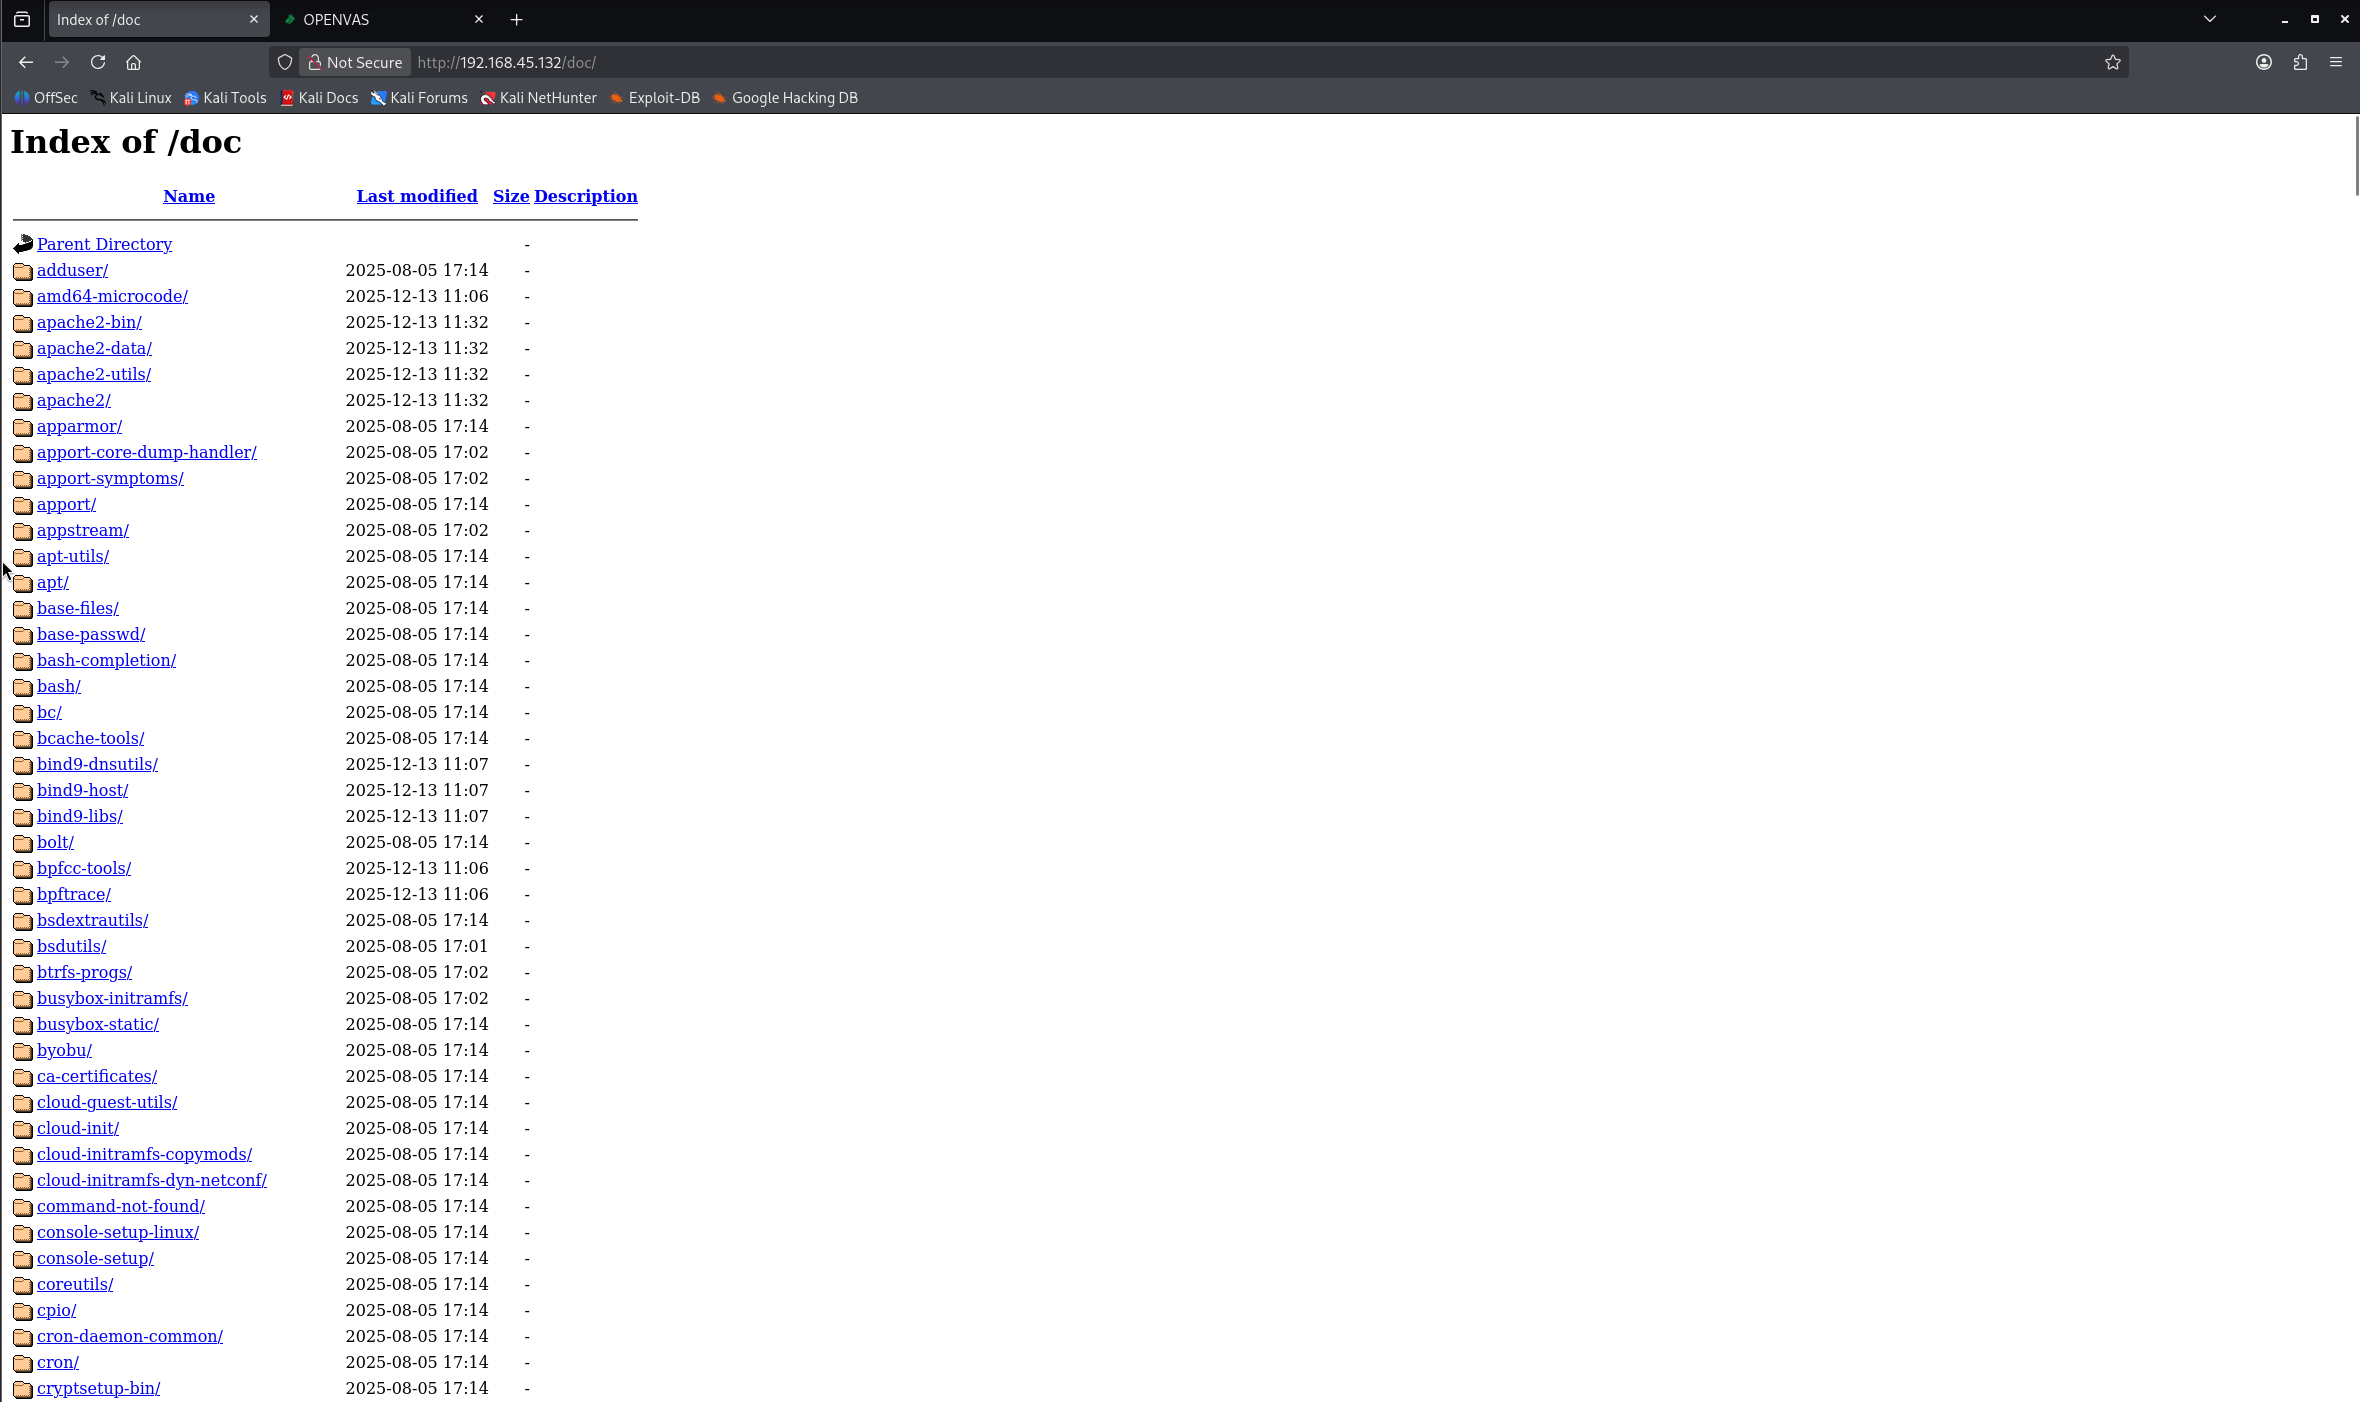
भेद्यता प्रमाण

चित्र 1: सिस्टम दस्तावेज़ीकरण तक सफल अनधिकृत पहुँच।


चरण 2: घुसपैठ का पता लगाना (IDS)

मैंने इस विशिष्ट हमले के पैटर्न को वास्तविक समय में पहचानने के लिए पीड़ित सर्वर पर Snort तैनात किया।

  • कस्टम नियम: alert tcp any any -> any 80 (content:"/doc/"; msg:"CVE-1999-0678 Detected";)
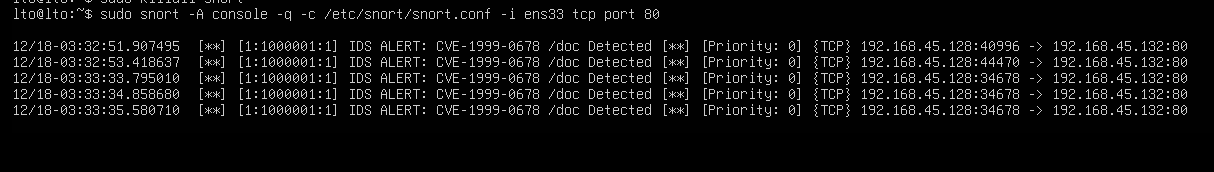
  • परिणाम: जब हमलावर ने निर्देशिका तक पहुँच प्राप्त की, तो Snort ने सफलतापूर्वक अलर्ट किया।

Snort अलर्ट

चित्र 2: Snort IDS द्वारा निर्देशिका ट्रैवर्सल प्रयास का पता लगाना।


चरण 3: शमन और सुधार

सिस्टम को सुरक्षित करने के लिए, मैंने अस्थायी और स्थायी दोनों प्रकार के समाधान लागू किए।

  1. अस्थायी शमन (फ़ायरवॉल): सक्रिय घुसपैठ को तुरंत रोकने के लिए iptables का उपयोग करके हमलावर के IP को ब्लॉक किया।
  2. स्थायी सुधार (मूल कारण): असुरक्षित Alias /doc निर्देश को हटाने के लिए Apache कॉन्फ़िगरेशन (/etc/apache2/sites-available/000-default.conf) को संशोधित किया।

सत्यापन: पैच लगाने के बाद, मैंने फिर से हमला करने का प्रयास किया। सर्वर ने 404 Not Found त्रुटि लौटाई, जो सिस्टम के सुरक्षित होने की पुष्टि करती है।
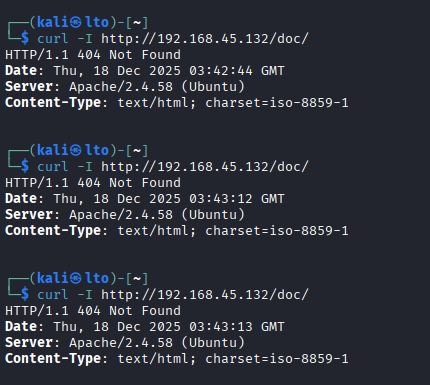
सुधार प्रमाण

चित्र 3: Curl कमांड 404 लौटा रहा है, यह साबित करता है कि भेद्यता ठीक हो गई है।


निष्कर्ष

यह परियोजना गहराई में सुरक्षा के महत्व को उजागर करती है। जबकि फ़ायरवॉल तत्काल नियंत्रण प्रदान करते हैं, वास्तविक सुरक्षा के लिए मूल-कारण सुधार (कॉन्फ़िगरेशन पैचिंग) और IDS के माध्यम से निरंतर निगरानी की आवश्यकता होती है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    257
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




