 lindhunt/cve-2026-26211
CVE-2026-26211 के लिए सार्वजनिक प्रकटीकरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Ekushey Project Manager CRM v5.0 में एक संग्रहीत XSS भेद्यता है, जिसमें तकनीकी विवरण और प्रभाव विश्लेषण शामिल है।

उत्पाद: Ekushey Project Manager CRM
संस्करण: 5.0
भेद्यता: स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS)
CWE: CWE-79
शोधकर्ता: LINDAN TRI SAPUTRA
प्रारंभिक रिपोर्ट: 1 अगस्त, 2026
Ekushey Project Manager CRM संस्करण 5.0 में एक स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता की पहचान की गई थी। यह समस्या एप्लिकेशन सेटिंग्स में, विशेष रूप से Name फ़ील्ड के भीतर मौजूद है। उपयोगकर्ता-नियंत्रित HTML इनपुट को उचित सैनिटाइज़ेशन या आउटपुट एन्कोडिंग के बिना संग्रहीत किया जाता है, जिससे पृष्ठ प्रस्तुत होने पर मनमाना JavaScript निष्पादन होता है।
Settings → Name
संग्रहीत मान रेंडर होने पर JavaScript निष्पादित होता है।
चूँकि पेलोड एप्लिकेशन में संग्रहीत है, यह समस्या सभी उपयोगकर्ताओं को प्रभावित करती है, न कि केवल उस व्यवस्थापक को जिसने शुरू में सेटिंग संशोधित की थी। इस बात पर निर्भर करते हुए कि एप्लिकेशन नाम कहाँ रेंडर होता है और कौन से उपयोगकर्ता उन पेजों तक पहुँच सकते हैं, संग्रहीत पेलोड स्टाफ, क्लाइंट या अन्य प्रमाणित उपयोगकर्ताओं के ब्राउज़र में निष्पादित हो सकता है।
CVE-2026-26211 का वीडियो प्रदर्शन नीचे उपलब्ध है:
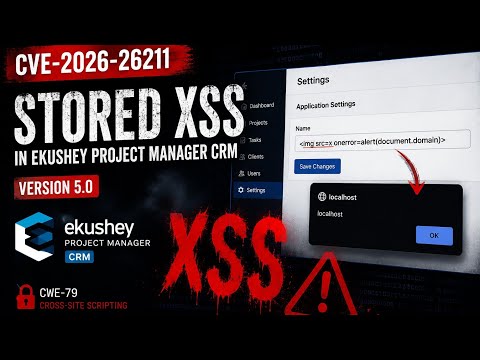
YouTube पर PoC देखने के लिए छवि पर क्लिक करें
सीधा लिंक: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh
| तिथि | घटना |
|---|---|
| 1 अगस्त, 2026 | भेद्यता VulnCheck को सबमिट की गई |
| अगस्त 2026 | VulnCheck ने सबमिशन को सत्यापित किया और पुष्टि की कि यह CVE असाइनमेंट के लिए योग्य है |
| अगस्त 2026 | CVE-2026-26211 असाइन किया गया |
| 25 अगस्त, 2026 | VulnCheck के अनुरोध के अनुसार सार्वजनिक तकनीकी प्रकटीकरण प्रकाशित |
LINDAN TRI SAPUTRA
स्वतंत्र सुरक्षा शोधकर्ता
GitHub: https://github.com/LindHunt
यह रिपोर्ट केवल शैक्षिक और सुरक्षा जागरूकता उद्देश्यों के लिए प्रदान की गई है। पहचान की गई भेद्यता को सार्वजनिक रिलीज़ से पहले विक्रेता या संबंधित समन्वय प्राधिकरण (VulnCheck) को ज़िम्मेदारीपूर्वक प्रकट किया गया है। इस भेद्यता का अनधिकृत शोषण अवैध और अनैतिक है।
इस भेद्यता को ठीक करने के लिए:
सुरक्षित रहें, सतर्क रहें।
