

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
engagement-mgr — Engagement Manager एक वेब एप्लिकेशन है जो ऑफेंसिव सिक्योरिटी एंगेजमेंट्स को ट्रैक करने के लिए है। इसमें एक आधुनिक UI है, जो Next.js, Prisma, और PostgreSQL के साथ बनाया गया है। | Kitploit
उपकरण/GitHubGitHub/leebaird/engagement-mgr
रक्षात्मक उपकरणभेद्यता विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्कलर्निंग और शिक्षारेड टीमिंगघटना प्रतिक्रिया
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager एक वेब एप्लिकेशन है जो ऑफेंसिव सिक्योरिटी एंगेजमेंट्स को ट्रैक करने के लिए है। इसमें एक आधुनिक UI है, जो Next.js, Prisma, और PostgreSQL के साथ बनाया गया है।

2531405 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

Engagement Manager

Engagement Manager एक वेब एप्लिकेशन है जो ऑफ़ेंसिव सिक्योरिटी एंगेजमेंट्स को ट्रैक करने के लिए है। इसमें एक आधुनिक UI है, जो Next.js, Prisma और PostgreSQL के साथ बनाया गया है। ऐप में एक कैलेंडर, एंगेजमेंट्स, क्लाइंट्स, कॉन्टैक्ट्स, फाइंडिंग्स और ऑपरेटर्स शामिल हैं।

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
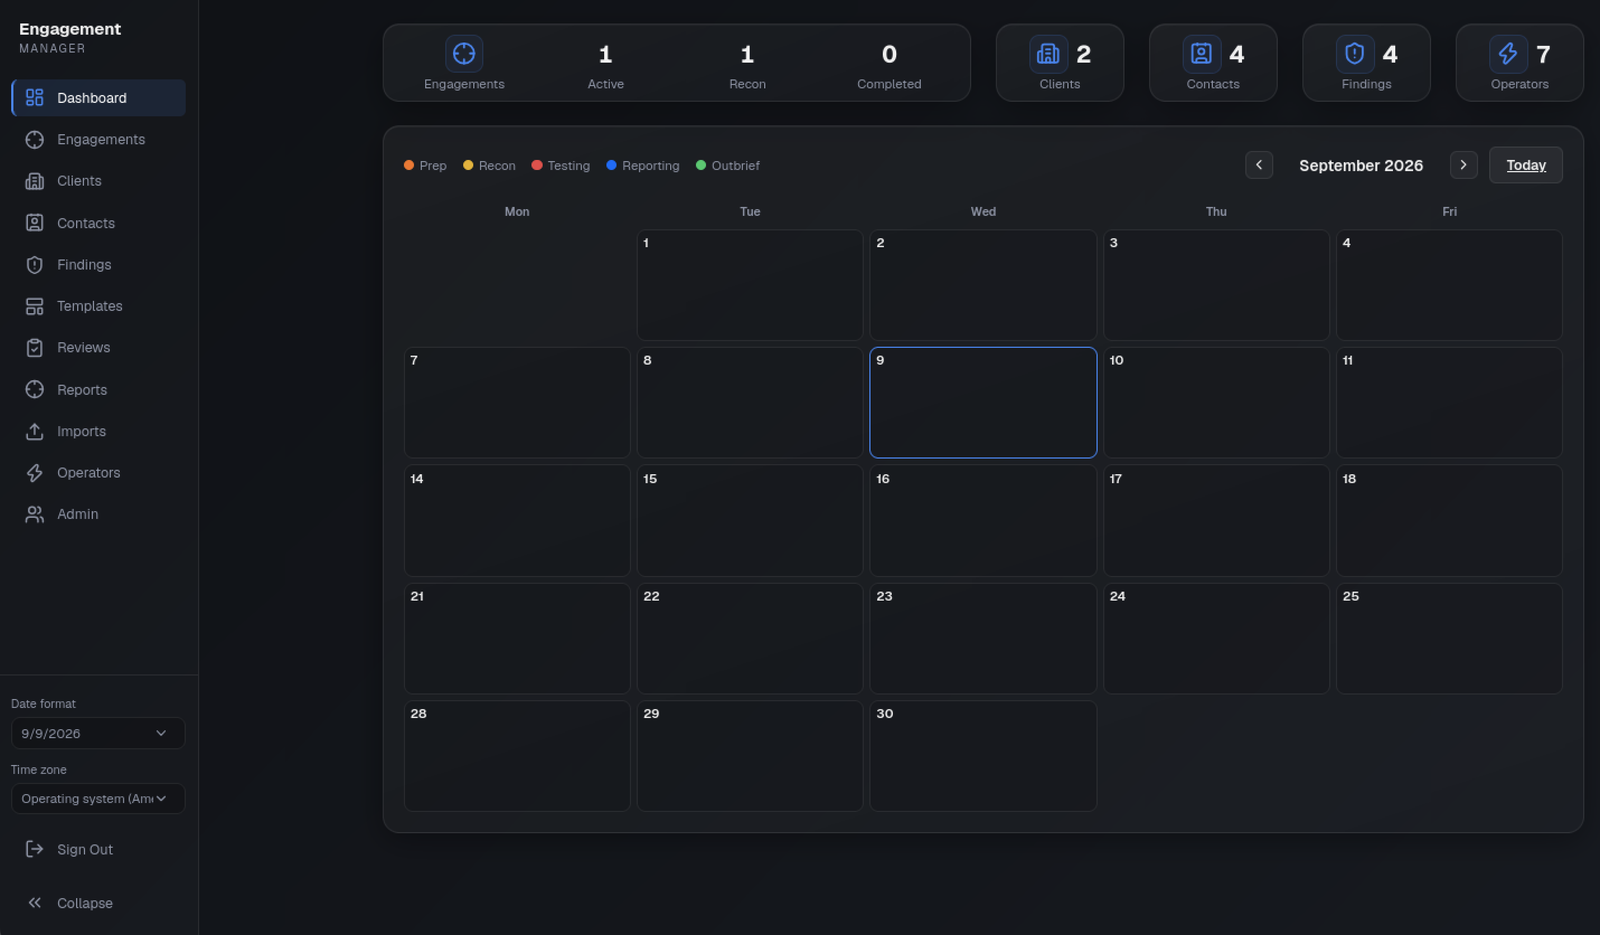
स्क्रीनशॉट्स

Dashboard

विषय-सूची

  • स्क्रीनशॉट्स
  • फाइंडिंग्स लिखना और PDF रिपोर्ट तैयार करना
    • रिपोर्टिंग सुरक्षा और डिप्लॉयमेंट
    • सत्यापन
  • पूर्वापेक्षाएँ
  • एनवायरनमेंट कॉन्फ़िगरेशन
  • डेटाबेस सेटअप
    • डेवलपमेंट
    • प्रोडक्शन
  • इंस्टॉलेशन
    • स्वचालित सेटअप (Ubuntu)
      • हार्डन्ड सेटअप और बैकअप के लिए अपग्रेड नोट्स
    • मैन्युअल सेटअप
  • एप्लिकेशन चलाना
  • प्रोडक्शन डिप्लॉयमेंट
    • आवश्यकताएँ
    • डिप्लॉय चरण
    • प्रोडक्शन चेकलिस्ट
  • डिफ़ॉल्ट क्रेडेंशियल्स
  • सर्वर माइग्रेशन (बैकअप / रिस्टोर / रीसेट)
  • इम्प्लीमेंटेशन प्लान और आर्किटेक्चर
    • टेक्नोलॉजी स्टैक
    • डेटाबेस स्कीमा
    • नए फ़ील्ड जोड़ना
    • सुरक्षा आर्किटेक्चर

फाइंडिंग्स लिखना और PDF रिपोर्ट तैयार करना

  • राइटिंग वर्कस्पेस: Markdown संपादन और सुरक्षित पूर्वावलोकन के लिए किसी फ़ाइंडिंग के Write & review लिंक को खोलें। निजी ड्राफ़्ट 15 सेकंड की निष्क्रियता के बाद या मांग पर सहेजे जाते हैं; वे सर्वर पर संग्रहीत होते हैं, ब्राउज़र के लोकल स्टोरेज में नहीं। फिर से खोलने के बाद किसी ड्राफ़्ट को स्पष्ट रूप से पुनर्प्राप्त करें। परस्पर विरोधी सेव बनने पर संपादक का टेक्स्ट सुरक्षित रहता है और वर्तमान रिवीज़न के साथ तुलना आवश्यक होती है। टेक्स्ट रिवीज़नों का निरीक्षण और पुनर्स्थापन किया जा सकता है; पुनर्स्थापन से हटाए गए साक्ष्य पुनर्स्थापित नहीं होते।
  • पुन: प्रयोज्य टेम्पलेट: शीर्षक, श्रेणी या गंभीरता के आधार पर स्वीकृत शब्दावली खोजें। उपयोगकर्ता टेम्पलेट प्रस्तावित कर सकते हैं; व्यवस्थापक उन्हें क्यूरेट और स्वीकृत करते हैं। किसी टेम्पलेट को लागू करने से खाली अवलोकनों, प्रभावित होस्टों और साक्ष्यों के साथ एक स्वतंत्र एंगेजमेंट फ़ाइंडिंग बनती है, जिससे किसी अन्य एंगेजमेंट के प्रमाण का आकस्मिक पुन: उपयोग रोका जा सके।
  • साक्ष्य: एक साथ अधिकतम चार PNG/JPEG छवियाँ अपलोड या पेस्ट करें, कैप्शन जोड़ें, और राइटिंग वर्कस्पेस में कैप्शन/क्रम संपादित करें। छवियों को डिकोड किया जाता है, मेटाडेटा हटाया जाता है, अधिकतम 2000 × 2000 पिक्सेल तक आकार बदला जाता है, और PNG के रूप में सहेजा जाता है। यदि मूल बाइट्स या मेटाडेटा आवश्यक हों तो मूल फ़ॉरेंसिक साक्ष्य अलग से रखें।
  • समीक्षा: पूर्ण फ़ाइंडिंग को Draft/Changes Requested से Ready पर भेजें। वर्तमान लेखक के अतिरिक्त एक नियुक्त समीक्षक या व्यवस्थापक स्वीकृति दे सकता है या परिवर्तन का अनुरोध कर सकता है। व्यवस्थापक समीक्षक नियुक्त करते हैं। टेक्स्ट, साक्ष्य और पुनर्स्थापित-रिवीज़न परिवर्तन स्वीकृति को रद्द कर देते हैं। समीक्षा कतार, टिप्पणियाँ, तैयारी चेकलिस्ट और रिवीज़न इतिहास हैंड-ऑफ में सहायता करते हैं।
  • PDF रिपोर्ट: Reports में कोई एंगेजमेंट चुनें, उसका कार्यकारी सारांश लिखें, फ़ाइंडिंग चुनें/क्रमबद्ध करें और सेटिंग्स सहेजें। ड्राफ़्ट PDF स्पष्ट रूप से चिह्नित होते हैं। केवल व्यवस्थापक ही अंतिम PDF जारी कर सकते हैं, और प्रत्येक चयनित फ़ाइंडिंग स्वीकृत होनी चाहिए तथा तैयारी जाँच पास करनी चाहिए। प्रत्येक जारी किया गया संस्करण अपना PDF, स्पष्ट सामग्री स्नैपशॉट और SHA-256 डाइजेस्ट संग्रहीत करता है; बाद के संपादन इसे पुन: उत्पन्न नहीं करते। पैरेंट एंगेजमेंट हटाने पर मौजूदा लाइफ़साइकल के माध्यम से उसकी रिपोर्टें भी हट जाती हैं।
  • स्कैनर आयात: किसी एक्सपोर्ट का पूर्वावलोकन करें, फ़ाइंडिंग चुनें, फिर पुष्टि करें। आयात कभी भी स्कैन निष्पादित नहीं करते या लक्ष्यों से संपर्क नहीं करते। सर्वर-साइड फ़िंगरप्रिंटिंग एक ही एंगेजमेंट में मेल खाती फ़ाइंडिंग को छोड़ देती है; सभी नए रिकॉर्ड Draft के रूप में शुरू होते हैं और ऑपरेटर द्वारा जाँचे जाने चाहिए।
स्कैनर/एक्सपोर्ट परिवारस्वीकृत एक्सपोर्ट
Burp SuiteIssues XML, जिसमें निष्क्रिय आंतरिक स्कीमा DTD भी शामिल है
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; खुले पोर्ट और उनका स्क्रिप्ट आउटपुट सूचनात्मक अवलोकन बनते हैं, अनुमानित भेद्यताएँ नहीं
OpenVAS / Greenboneमूल XML रिपोर्ट या GMP get_reports_response
OWASP ZAPसाइटों और अलर्ट के साथ पारंपरिक JSON रिपोर्ट
NucleiJSON Lines (-jsonl)
Qualysस्कैन-परिणाम XML (SCAN/IP संरचना), न कि अलग होस्ट-डिटेक्शन API प्रारूप
Semgrep / CodeQL और अन्य SARIF उत्पादकSARIF JSON रन, नियम और परिणाम

एक्सपोर्ट प्रति आयात 2 MB और 500 फ़ाइंडिंग तक सीमित हैं, साथ में प्रति-उपयोगकर्ता पूर्वावलोकन और पुष्टि दर सीमाएँ हैं। एप्लिकेशन मैन्युअल निर्माण, टेम्पलेट और स्कैनर आयात सहित कुल मिलाकर अधिकतम 10,000 फ़ाइंडिंग और एक एंगेजमेंट के लिए 500 स्वीकार करता है। वैश्विक Findings सूची प्रति पृष्ठ 100 पंक्तियाँ लोड करती है, और एंगेजमेंट/रिपोर्ट फ़ाइंडिंग क्वेरी उसी प्रति-एंगेजमेंट सीमा से सीमित हैं। अज्ञात लेआउट स्पष्ट रूप से विफल होते हैं, बजाय चुपचाप सफल आयात के रूप में माने जाने के। स्कैनर की गंभीरताएँ केवल सुझाव हैं: स्वीकृति से पहले उनके संदर्भ की समीक्षा करें। संदर्भित URL, HTML और एम्बेडेड रिमोट छवियाँ न तो फ़ेच की जाती हैं और न ही निष्पादित की जाती हैं।

रिपोर्ट 1–100 फ़ाइंडिंग, अधिकतम 100 साक्ष्य छवियाँ (प्रत्येक 5 MB, कुल इनपुट 20 MB), 500 पृष्ठ और 25 MB आउटपुट की अनुमति देती हैं। जारी करना प्रति एंगेजमेंट 50 संस्करणों और पूरे एप्लिकेशन में 1 GB जारी PDF तक सीमित है। पूर्वावलोकन और जारी करने की प्रति-उपयोगकर्ता दर सीमाएँ हैं, और एक समय में प्रति एप्लिकेशन प्रक्रिया केवल एक PDF रेंडर स्वीकार किया जाता है। फ़ाइंडिंग अधिकतम 1000 रिवीज़न और 500 टिप्पणियाँ बनाए रखती हैं; सीमा तक पहुँचने पर इतिहास को अधिलेखित किए बिना विफलता होती है। DejaVu फ़ॉन्ट और उनका पुनर्वितरण लाइसेंस assets/fonts में शामिल हैं; डिप्लॉयमेंट को इन एसेट्स को बनाए रखना चाहिए (Next आउटपुट ट्रेसिंग इन्हें शामिल करती है)।

Next.js Server Actions साक्ष्य अपलोड के लिए एक ही 25mb बॉडी आकार सीमा (जो next.config.ts में सेट है) साझा करते हैं। लॉगिन प्रमाणीकरण या डेटाबेस कार्य से पहले 4 KB स्ट्रीमिंग सीमा वाले एक समर्पित same-origin URL-encoded रूट का उपयोग करता है।

सुरक्षा और परिनियोजन की रिपोर्टिंग

यह मौजूदा साझा प्रमाणीकृत कार्यक्षेत्र को संरक्षित रखता है, न कि नए प्रति-क्लाइंट टेनेंसी मॉडल को। सभी नए पेज, क्रियाएँ और PDF डाउनलोड वर्तमान डेटाबेस-समर्थित सत्र की जाँच करते हैं। ड्राफ़्ट अपने स्वामी तक सीमित होते हैं; समीक्षा, टेम्पलेट अनुमोदन और जारी करने की अनुमतियाँ सर्वर-साइड लागू की जाती हैं। गोपनीय PDF प्रतिक्रियाएँ private/no-store होती हैं। अंतिम PDF में केवल एक स्पष्ट रिपोर्ट फ़ील्ड allowlist होती है, कभी भी निजी ड्राफ़्ट, समीक्षा टिप्पणियाँ या असंबंधित एंगेजमेंट नहीं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




