
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
deep-C — एंड्रॉइड डीपलिंक गलत कॉन्फ़िगरेशन डिटेक्टर और शोषण उपकरण | Kitploit
उपकरण/GitHubGitHub/kishorbal/deep-c
एंड्रॉइड सुरक्षास्थैतिक विश्लेषणगतिशील विश्लेषण (सैंडबॉक्सिंग)पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षारेड टीमिंगAI सुरक्षा
9111408 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
GitHub
kishorbal/deep-c

deep-C

एंड्रॉइड डीपलिंक गलत कॉन्फ़िगरेशन डिटेक्टर और शोषण उपकरण

रिपॉजिटरी देखें

Deep-C

Deep-C एक Android Deep Link Exploitation Framework है जो स्वचालित रूप से APKs को डीकंपाइल करता है, उजागर और असुरक्षित डीप लिंक प्रवेश बिंदुओं की पहचान करता है, स्थैतिक विश्लेषण और वैकल्पिक AI सत्यापन का उपयोग करके शोषणक्षमता को मान्य करता है, और निष्पादन योग्य adb Proof-of-Concepts (PoCs) उत्पन्न करता है।

Deep-C को मोबाइल एप्लिकेशन पेनिट्रेशन टेस्टिंग, रेड टीम मूल्यांकन, और Android सुरक्षा अनुसंधान के लिए डिज़ाइन किया गया है, जिसमें शोरगुल वाले निष्कर्षों के बजाय वास्तविक दुनिया की शोषणक्षमता पर मजबूत ध्यान केंद्रित किया गया है।

WebdeepC -(वेब संस्करण)
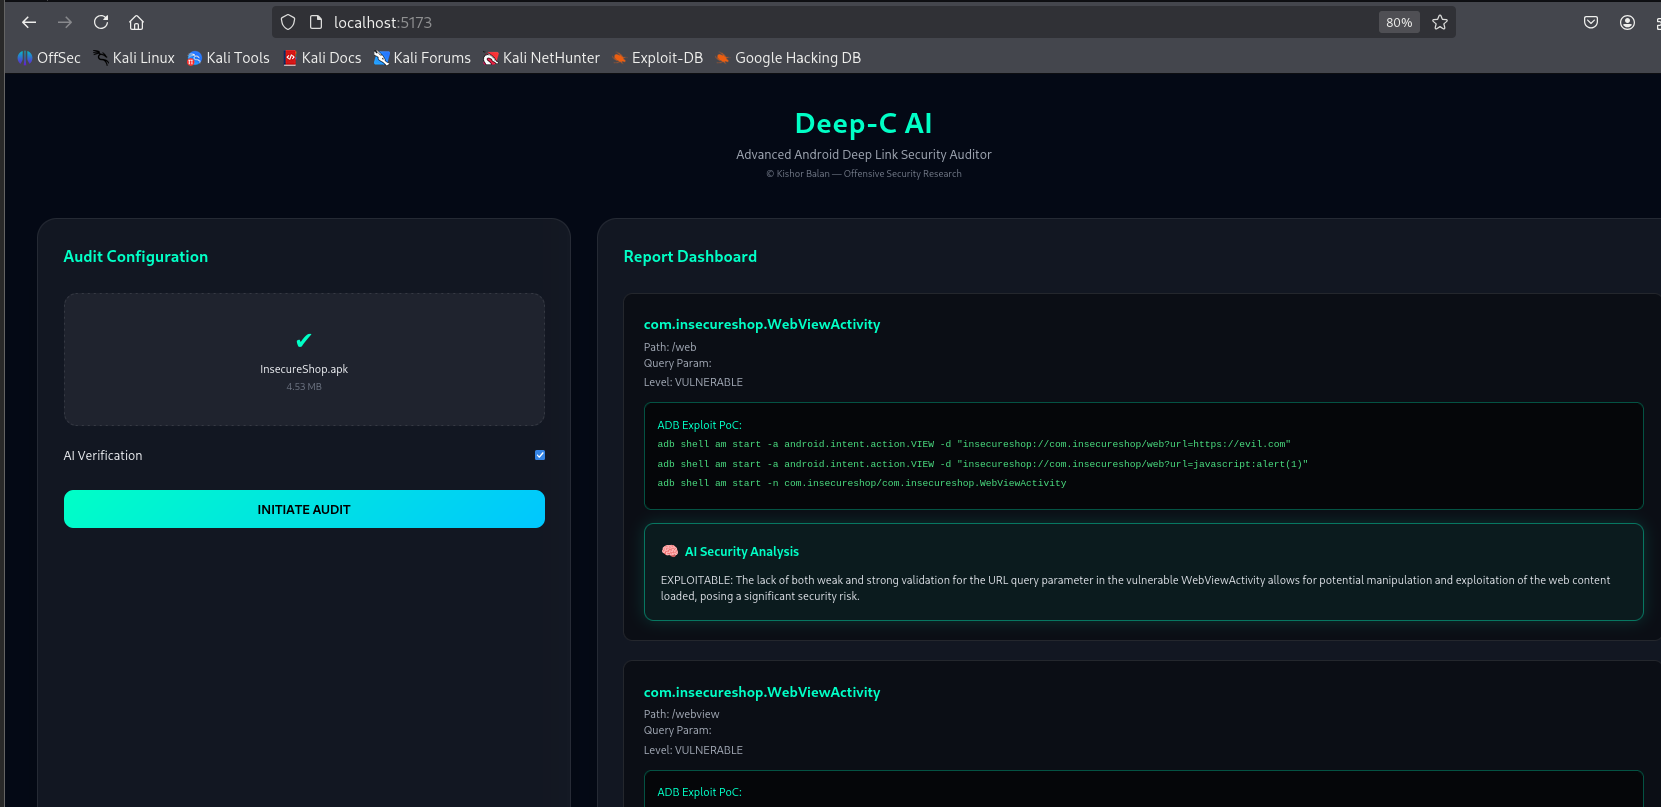
image

CLI image


✨ विशेषताएँ

📦 APK विश्लेषण

  • apktool का उपयोग करके स्वचालित APK डीकंपाइलेशन
  • dex2jar का उपयोग करके बाइटकोड प्रसंस्करण
  • jadx का उपयोग करके Java स्रोत पुनर्प्राप्ति

🔍 डीप लिंक खोज

  • कस्टम स्कीम डीप लिंक
  • ऐप लिंक (http / https)
  • निर्यात और ब्राउज़ करने योग्य गतिविधियाँ
  • इंटेंट फ़िल्टर विश्लेषण (VIEW + BROWSABLE)

🚪 निर्यातित घटक पहचान

  • निर्यातित गतिविधि पहचान
  • डीप लिंक प्रवेश-बिंदु गणना
  • कस्टम स्कीम पहुँच विश्लेषण

🌐 WebView दुरुपयोग पहचान

  • हमलावर-नियंत्रित डेटा के WebView.loadUrl तक पहुँचने का पता लगाना
  • असुरक्षित URL हैंडलिंग की पहचान
  • Java और Kotlin (jadx-डीकंपाइल) कोड समर्थन

⚠️ असुरक्षित डीप लिंक पैटर्न पहचान

  • होस्ट सत्यापन का अभाव या अनुचित होना
  • कमजोर सत्यापन तर्क (endsWith, contains, regex)
  • असुरक्षित कस्टम स्कीम हैंडलिंग
  • संवेदनशील पथ:
    • login
    • reset
    • wallet
    • payment
    • admin / विशेषाधिकार प्रवाह

🎯 हमला मानचित्रण

  • इंटेंट हाइजैकिंग
  • ओपन रिडायरेक्ट
  • डीप लिंक के माध्यम से प्रमाणीकरण बाईपास
  • WebView URL इंजेक्शन
  • मनमाना URL लोडिंग

🤖 AI-सहायता प्राप्त भेद्यता सत्यापन (वैकल्पिक)

  • वैकल्पिक ChatGPT-आधारित AI समीक्षा (--ai-review)
  • AI एक द्वितीय-पास सुरक्षा समीक्षक के रूप में कार्य करता है
  • इसके आधार पर शोषणक्षमता की पुष्टि करता है:
    • डीकंपाइल स्रोत कोड
    • इंटेंट डेटा प्रवाह
    • सत्यापन तर्क
  • झूठी सकारात्मकता को कम करता है
  • AI कभी भी निष्कर्ष नहीं बनाता — यह केवल मौजूदा निष्कर्षों को मान्य करता है
  • AI निर्णय को स्थैतिक आत्मविश्वास के साथ सुरक्षित रूप से मर्ज किया जाता है

AI एकीकरण ऑप्ट-इन है और डिफ़ॉल्ट रूप से अक्षम है।


🧪 प्रूफ-ऑफ-कॉन्सेप्ट (PoC) निर्माण

  • स्कीम-जागरूक PoC निर्माण
  • कस्टम स्कीम हैंडलिंग
  • एकाधिक पेलोड वेरिएंट:
    • बाहरी URLs
    • javascript: पेलोड
  • निष्पादन योग्य adb कमांड
  • PoCs का वैकल्पिक स्वचालित निष्पादन

📤 आउटपुट और रिपोर्टिंग

  • स्पष्ट, मानव-पठनीय कंसोल आउटपुट
  • संरचित JSON परिणाम फ़ाइल
  • शामिल हैं:
    • स्थैतिक आत्मविश्वास
    • AI आत्मविश्वास (यदि सक्षम हो)
    • अंतिम मर्ज किया गया आत्मविश्वास
    • तर्क
    • उत्पन्न PoCs

Deep-C कैसे काम करता है

🔄 उच्च-स्तरीय कार्यप्रवाह

APK
 ↓
Decompile APK (apktool)
 ↓
Extract Manifest & Bytecode
 ↓
Identify Exported Deep Link Entry Points
 ↓
Decompile Source (dex2jar + jadx)
 ↓
Validate Exploitability (code / heuristics)
 ↓
(Optional) AI Verification (--ai-review)
 ↓
Generate adb PoCs
 ↓
Console Output + JSON Report

🔧 आवश्यकताएँ

सुनिश्चित करें कि निम्नलिखित उपकरण स्थापित हैं और आपके PATH में उपलब्ध हैं:

Python 3.8+ apktool adb (एंड्रॉइड प्लेटफ़ॉर्म टूल्स) d2j-dex2jar openai

स्थापना सत्यापित करें apktool --version adb version python3 --version

AI आधारित विश्लेषण के लिए (openAI)

अपनी openAI API कुंजी को पर्यावरण चरों में निर्यात करें

export OPENAI_API_KEY="Your_openai_API_key"

उपयोग

🔍 APK का विश्लेषण करें (कोई शोषण नहीं) python deepc.py -a target.apk

💥 विश्लेषण करें और adb के माध्यम से PoCs निष्पादित करें python deepc.py -a target.apk --exec

⚠️ --exec का उपयोग करने से पहले सुनिश्चित करें कि adb के माध्यम से एक डिवाइस/एमुलेटर कनेक्ट है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    377
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    324
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






