


स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क विकल्प।
<p align="center"> <img src="https://raw.githubusercontent.com/katrielmoses/voidaccess/main/public/logo_circle.png" width="160" alt="VoidAccess लोगो"> </p> <h1 align="center">VoidAccess</h1> <p align="center"> <a href="https://github.com/katrielmoses/voidaccess/blob/main/LICENSE"><img src="https://img.shields.io/badge/License-MIT-blue.svg" alt="License: MIT"></a> <a href="https://www.python.org/"><img src="https://img.shields.io/badge/Python-3.10+-blue.svg" alt="Python 3.10+"></a> <a href="https://github.com/katrielmoses/voidaccess/blob/main/docker-compose.yml"><img src="https://img.shields.io/badge/Docker-Compose-blue.svg" alt="Docker Compose"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/v/voidaccess?logo=pypi&logoColor=white" alt="PyPI version"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/dm/voidaccess" alt="PyPI downloads"></a> </p> डार्क-वेब शोध क्वेरीज़ को संरचित खतरा-खुफिया जानकारी में बदलने के लिए स्व-होस्ट करने योग्य OSINT। यह सुरक्षा शोधकर्ताओं, खतरा-खुफिया टीमों और अधिकृत अन्वेषकों के लिए बनाया गया है, जिन्हें एक ही वर्कफ़्लो में संग्रह, संवर्धन, संबंध-मानचित्रण और निर्यात की आवश्यकता होती है। ## टर्मिनल आउटपुट 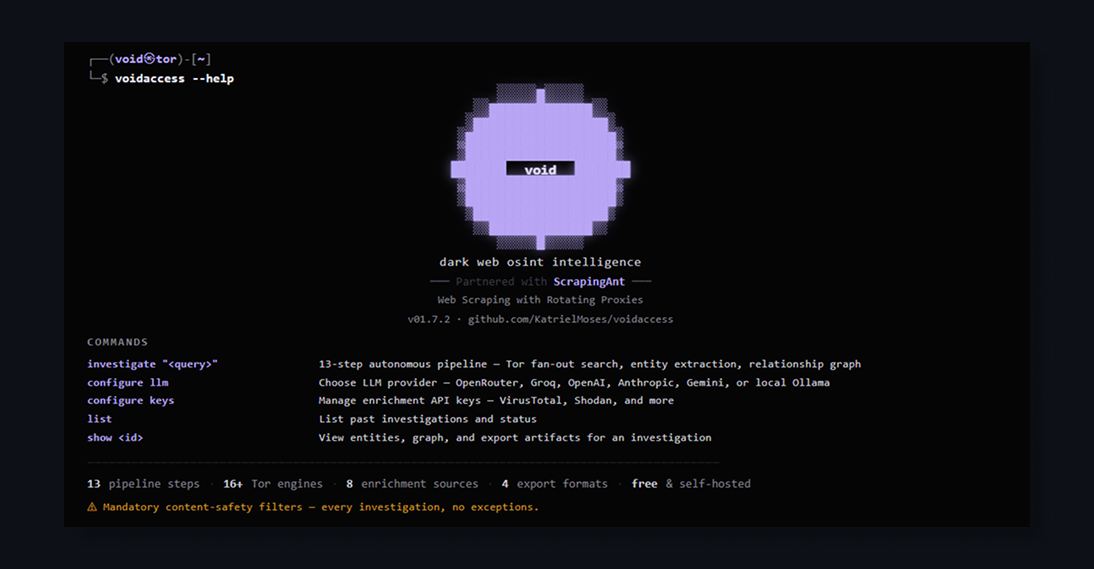 ## त्वरित आरंभ ```bash pip install voidaccess voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow voidaccess list voidaccess actors voidaccess status ``` 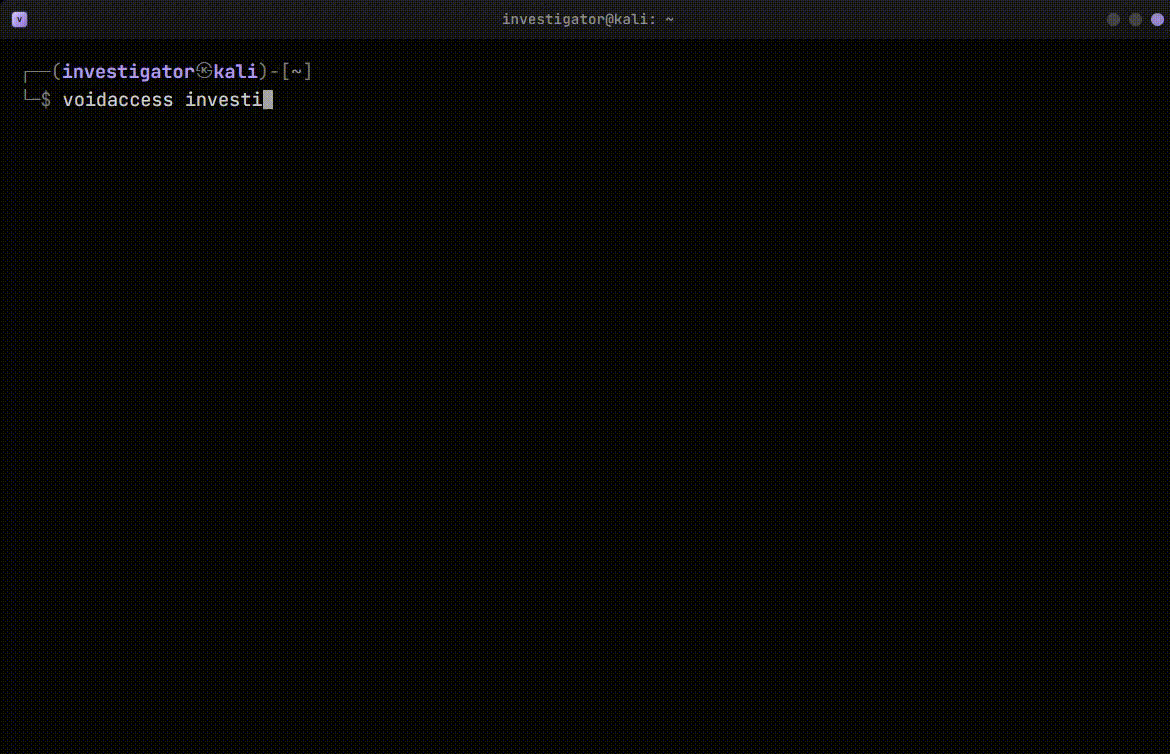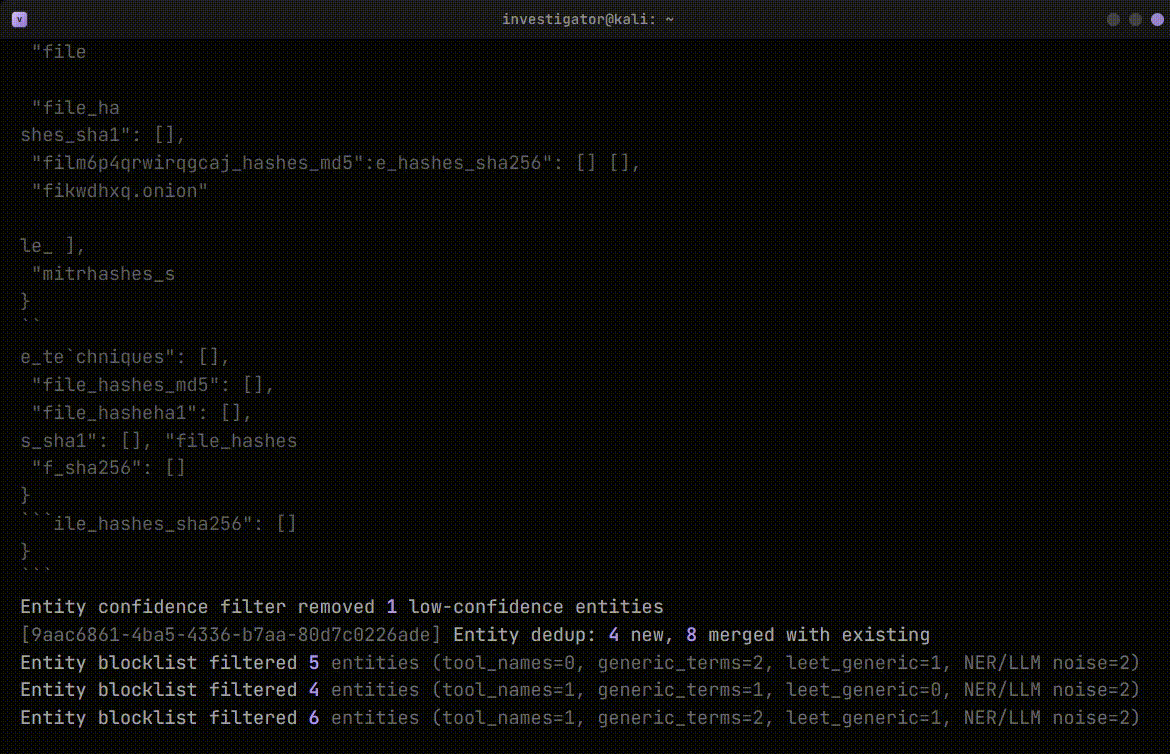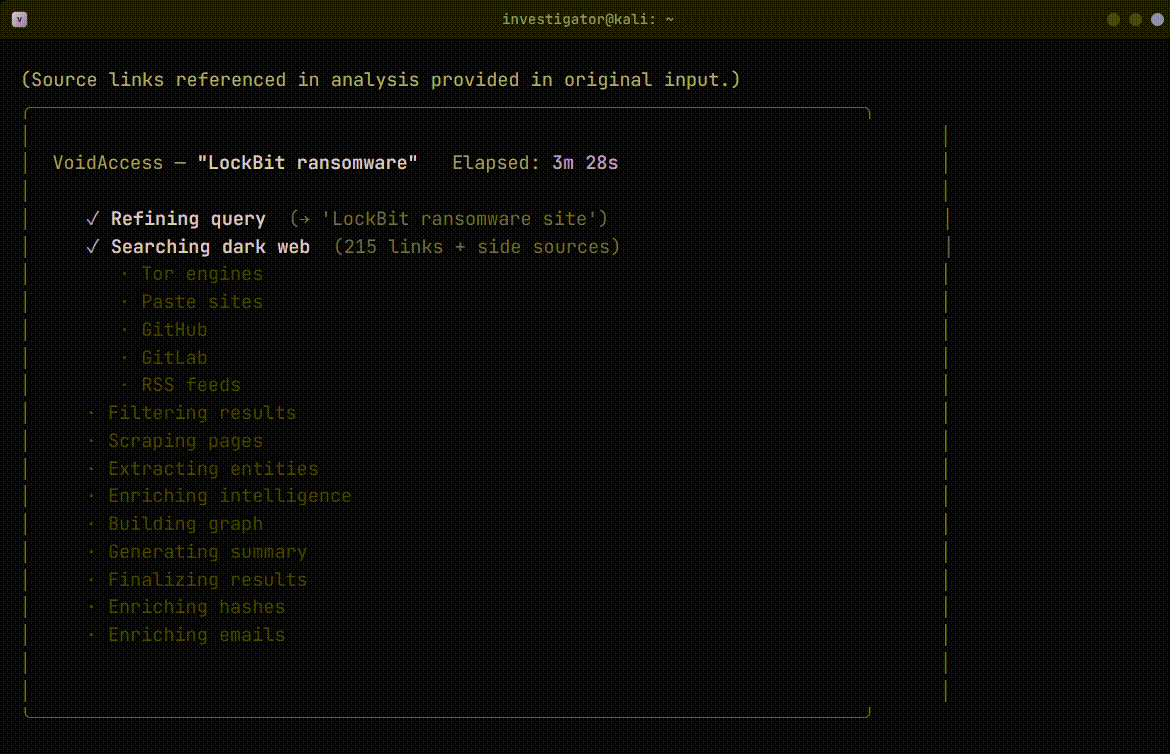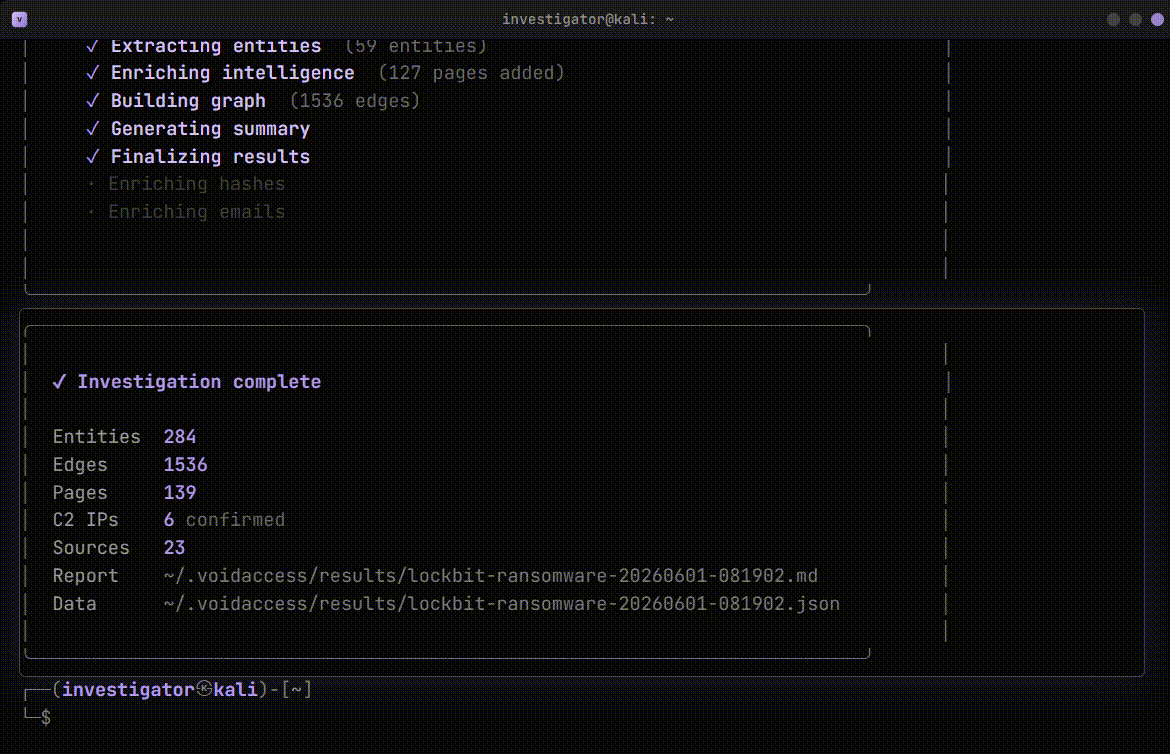 ## यह क्या करता है - **समानांतर संग्रह** - Tor इंडेक्स, पेस्ट साइटों, कोड फोर्ज, सुरक्षा फ़ीड और क्यूरेटेड `.onion` सीड्स की खोज करता है। - **इकाई निष्कर्षण** - IOC, वॉलेट, क्रेडेंशियल, हैंडल, भेद्यताएँ, एक्टर, मैलवेयर, लोग और संगठन ढूँढता है। - **बहु-स्रोत संवर्धन** - प्रतिष्ठा, उल्लंघन, पैसिव DNS, सैंडबॉक्स, ब्लॉकचेन और थ्रेट फ़ीड संदर्भ जोड़ता है। - **एक्टर खुफिया** - उपनाम, इन्फ्रास्ट्रक्चर, नोट्स, टाइमलाइन और क्रॉस-अन्वेषण संबंधों को स्थायी रूप से संग्रहीत करता है। - **संबंध ग्राफ़** - सह-घटना ग्राफ़, समुदाय, पथ और इन्फ्रास्ट्रक्चर क्लस्टर बनाता है। - **सामग्री सुरक्षा** - अनिवार्य पाइपलाइन गेटों पर निषिद्ध क्वेरीज़, URL, सामग्री और निकाली गई इकाइयों को फ़िल्टर करता है। - **संरचित निर्यात** - STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown, JSON और IOC पैकेज तैयार करता है। - **CLI और वेब UI** - SQLite के साथ स्थानीय रूप से या PostgreSQL और ब्राउज़र इंटरफ़ेस के साथ Docker Compose स्टैक के रूप में चलता है। ## पाइपलाइन | चरण | कार्रवाई | |---|---| | 1 | चयनित LLM के साथ अन्वेषण क्वेरी को परिष्कृत करें | | 2 | Tor खोज, पेस्ट साइटों, कोड फोर्ज, RSS फ़ीड और क्यूरेटेड सीड्स से समानांतर रूप से संग्रह करें | | 3 | शोरगुल वाले या अप्रासंगिक पृष्ठों को फ़िल्टर करें | | 4 | खतरा-खुफिया स्रोतों से क्वेरी और प्रारंभिक संकेतकों का संवर्धन करें | | 5 | अतिरिक्त `.onion` लिंक पुनरावर्ती रूप से खोजें | | 6 | वेक्टर कैश से हाल ही में संसाधित पृष्ठों का पुनः उपयोग करें | | 7 | प्रतिक्रिया-आकार सीमाओं के साथ चयनित पृष्ठों को Tor के माध्यम से प्राप्त करें | | 8 | नई एकत्रित सामग्री को संग्रहीत करें | | 9 | एकत्रित और संवर्धित खुफिया जानकारी को विलीन करें | | 10 | regex, NER और वैकल्पिक LLM विश्लेषण के साथ इकाइयाँ निकालें | | 11 | ऐतिहासिक और सीड डेटासेट के विरुद्ध इकाइयों का क्रॉस-रेफ़रेंस करें | | 12 | संबंध, समुदाय और इन्फ्रास्ट्रक्चर क्लस्टर बनाएँ | | 13 | अंतिम खुफिया सारांश और निर्यात-योग्य परिणाम तैयार करें | पूर्ण पाइपलाइन व्यवहार, टाइमआउट, पुनर्प्राप्ति और डेटा प्रवाह [आर्किटेक्चर](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md) में प्रलेखित हैं। ## इकाई प्रकार | श्रेणी | उदाहरण | |---|---| | क्रिप्टोकरेंसी | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron, ENS | | नेटवर्क संकेतक | IPv4, IPv6, डोमेन, URL, `.onion` पते, MAC पते, PGP कुंजियाँ | | फ़ाइल संकेतक | MD5, SHA-1, SHA-256, मैलवेयर परिवार | | क्रेडेंशियल | क्लाउड कुंजियाँ, टोकन, JWT, API कुंजियाँ, स्टीलर लॉग, कॉम्बो-लिस्ट प्रविष्टियाँ | | मैसेजिंग | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr | | भेद्यताएँ | CVE, MITRE ATT&CK तकनीक और रणनीतियाँ, Exploit-DB ID | | डिटेक्शन सामग्री | YARA नियम, Nuclei टेम्पलेट, Snort और Suricata संकेतक | | खतरा-खुफिया | एक्टर हैंडल, रैंसमवेयर समूह, पेस्ट लिंक, लोग, संगठन, स्थान | ## संग्रह और संवर्धन | परत | स्रोत | |---|---| | डार्क-वेब खोज | 16+ Tor खोज इंजन और क्यूरेटेड `.onion` सीड्स | | ओपन-वेब संग्रह | Pastebin, dpaste, paste.ee, Rentry, GitHub, GitLab और क्यूरेटेड RSS फ़ीड | | थ्रेट फ़ीड | AlienVault OTX, abuse.ch, MalwareBazaar, ThreatFox, URLhaus, ransomware.live, CISA KEV | | IP और डोमेन संदर्भ | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, C2IntelFeeds, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP | | फ़ाइल और पहचान संदर्भ | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep | | ब्लॉकचेन | BlockCypher और Etherscan | जिन स्रोतों को API कुंजियों की आवश्यकता होती है, वे कुंजियों के अनुपस्थित होने पर सफाई से छोड़ दिए जाते हैं। संपूर्ण कुंजी और कॉन्फ़िगरेशन संदर्भ [आर्किटेक्चर](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md#13-configuration-reference) में है। ### वैकल्पिक वेक्टर एम्बेडिंग डिफ़ॉल्ट इंस्टॉलेशन PyTorch के बिना भी चल सकता है। जब एम्बेडिंग स्टैक अनुपलब्ध होता है, तो VoidAccess लॉग करता है कि वह एक डिटरमिनिस्टिक SHA-256 फ़ॉलबैक एन्कोडर का उपयोग कर रहा है। पूर्ण sentence-transformer वेक्टर एम्बेडिंग सक्षम करने के लिए वैकल्पिक NLP निर्भरताएँ इंस्टॉल करें: ```bash pip install "voidaccess[nlp]" ``` ## LLM प्रदाता | प्रदाता | विशिष्ट मॉडल | टिप्पणियाँ | |---|---|---| | OpenRouter | DeepSeek, Llama, Claude | डिफ़ॉल्ट मार्ग; निःशुल्क मॉडल उपलब्ध हैं | | Groq | Llama | निःशुल्क टियर के साथ तेज़ होस्टेड इन्फ़रेंस | | OpenAI | GPT मॉडल | API कुंजी आवश्यक | | Anthropic | Claude | Claude Haiku परीक्षित डिफ़ॉल्ट है | | Google Gemini | Gemini Flash और Pro | Google AI Studio कुंजी आवश्यक | | Ollama | कोई भी इंस्टॉल किया गया स्थानीय मॉडल | स्थानीय और एयर-गैप्ड परिनियोजन के लिए उपयुक्त | ## CLI संदर्भ | कमांड | विवरण | |---------|-------------| | `voidaccess investigate "QUERY"` | अन्वेषण चलाएँ | | `voidaccess show` | इंटरैक्टिव इकाई ब्राउज़र खोलें | | `voidaccess export INVESTIGATION_ID --format FORMAT` | STIX, MISP, Sigma, YARA, Snort, Suricata, पैकेज, CSV, Markdown या JSON के रूप में निर्यात करें | | `voidaccess package INVESTIGATION_ID` | IOC पैकेज ZIP बनाएँ | | `voidaccess enrich INVESTIGATION_ID` | सहेजे गए अन्वेषण का पुनः संवर्धन करें | | `voidaccess list` | सहेजे गए अन्वेषणों की सूची दिखाएँ | | `voidaccess status` | कॉन्फ़िगरेशन, Tor, कैश, इंजन और सीड स्थिति दिखाएँ | | `voidaccess actors` | स्थायी एक्टर प्रोफ़ाइल की सूची दिखाएँ | | `voidaccess actor HANDLE` | एक एक्टर प्रोफ़ाइल दिखाएँ | | `voidaccess actor HANDLE --timeline` | एक एक्टर गतिविधि टाइमलाइन दिखाएँ | | `voidaccess actor HANDLE --note "TEXT"` | एक्टर प्रोफ़ाइल में विश्लेषक नोट जोड़ें | | `voidaccess timeline HANDLE` | एक्टर टाइमलाइन सीधे खोलें | | `voidaccess configure` | सेटअप विज़ार्ड चलाएँ | | `voidaccess configure llm` | LLM प्रदाता, मॉडल और कुंजी कॉन्फ़िगर करें | | `voidaccess configure keys` | संवर्धन API कुंजियाँ कॉन्फ़िगर करें | | `voidaccess configure tor` | Tor प्रॉक्सी होस्ट और पोर्ट ओवरराइड करें | | `voidaccess version` | इंस्टॉल किया गया संस्करण प्रिंट करें | वैकल्पिक क्लियरनेट अनुरोध `--use-scraping-api` या `--use-proxies` के साथ [ScrapingAnt](https://scrapingant.com/?ref=mzliyzh) का उपयोग कर सकते हैं; Tor, `.onion`, GitHub और GitLab ट्रैफ़िक प्रभावित नहीं होता। ## स्व-होस्टिंग Docker Compose के साथ पूर्ण PostgreSQL, Tor, FastAPI और Next.js स्टैक चलाएँ। [स्व-होस्टिंग गाइड](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) निर्देशित सेटअप, पर्यावरण कॉन्फ़िगरेशन, संचालन और समस्या-निवारण को शामिल करता है। ## लिंक | | | |-|-| | [स्व-होस्टिंग गाइड](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) | Docker Compose, पर्यावरण सेटअप, संचालन और समस्या-निवारण | | [आर्किटेक्चर](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md) | पाइपलाइन आंतरिक, मॉड्यूल, स्कीमा, API, संवर्धन, ग्राफ़ और कॉन्फ़िगरेशन संदर्भ | | [योगदान](https://github.com/katrielmoses/voidaccess/blob/main/CONTRIBUTING.md) | विकास सेटअप, मानक और पुल अनुरोध | | [सुरक्षा](https://github.com/katrielmoses/voidaccess/blob/main/SECURITY.md) | समर्थित संस्करण और निजी भेद्यता रिपोर्टिंग | | [उपयोग नीति](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md) | अधिकृत-उपयोग आवश्यकताएँ और निषिद्ध गतिविधि | | [PyPI](https://pypi.org/project/voidaccess/) | प्रकाशित पैकेज और रिलीज़ फ़ाइलें | | [GitHub](https://github.com/KatrielMoses/VoidAccess) | स्रोत, मुद्दे और रिलीज़ | ## लाइसेंस MIT. VoidAccess का उपयोग केवल अधिकृत सुरक्षा अनुसंधान और खतरा-खुफिया कार्य के लिए करें; [उपयोग नीति](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md) देखें।
