 kamal-marouane/cve-2022-21907
HTTP प्रोटोकॉल स्टैक में कमजोरी जो रिमोट कोड एक्सीक्यूशन और संभावित सिस्टम क्रैश को सक्षम बनाती है।

HTTP प्रोटोकॉल स्टैक में कमजोरी जो रिमोट कोड निष्पादन और संभावित सिस्टम क्रैश को सक्षम बनाती है।
CVE-2022-21907 Windows 10 के HTTP प्रोटोकॉल स्टैक (http.sys) में एक कमजोरी है, जिसका शोषण कोई हमलावर लक्षित सर्वर पर एक विशेष रूप से तैयार किया गया पैकेट भेजकर कर सकता है, जो HTTP प्रोटोकॉल स्टैक का उपयोग करके पैकेट को प्रोसेस करता है। इससे डिनायल ऑफ सर्विस (DDoS) हमला हो सकता है, जहाँ सर्वर अनुत्तरदायी हो जाता है या क्रैश हो जाता है।
इस दोष के शोषण का उपयोग सेवाओं को बाधित करने और Windows 10 संस्करण 2004 मशीन को प्रमाणीकरण या उपयोगकर्ता इंटरैक्शन की आवश्यकता के बिना ऑफ़लाइन ले जाने के लिए किया जा सकता है।
सबसे पहले, इस कमजोरी का परीक्षण करने के लिए आपकी हार्ड डिस्क में कुछ खाली स्थान होना चाहिए (आप VM स्थापित करने के बाद मेमोरी आवंटन और डिस्क आवंटन को समायोजित कर सकते हैं)।
इस कमजोरी का परीक्षण शुरू करने के लिए, इन लिंक का उपयोग करके Vagrant और VirtualBox स्थापित करें:
सत्यापित करें कि VBoxManage कमांड CMD या PowerShell में दर्ज करने पर कार्य करता है। यदि आपको इस तरह की कोई त्रुटि मिलती है:
"The term 'VBoxManage' is not recognized as the name of a cmdlet..."
तो सुनिश्चित करें कि VirtualBox पथ (जैसे, C:\Program Files\Oracle\VirtualBox) सिस्टम एनवायरनमेंट वेरिएबल्स में जोड़ा गया है। इसके बाद, निम्न कमांड चलाएँ:
VBoxManage natnetwork add --netname MyCustomisedNet --network "192.168.100.0/24" --enable --dhcp on
आवश्यक Vagrant फ़ाइलें प्राप्त करने के लिए निम्न रिपॉजिटरी को क्लोन करें:
git clone https://github.com/kamal-marouane/CVE-2022-21907.git
रिपॉजिटरी क्लोन करने के बाद, निम्न कमांड निष्पादित करके अपनी मशीन पर पीड़ित मशीन डायरेक्ट्री में प्रवेश करें:
cd CVE-2022-21907/Victim Machine
इस फ़ोल्डर में आपको Vagranfile मिलेगा, आपको बस इतना करना है:
vagrant up
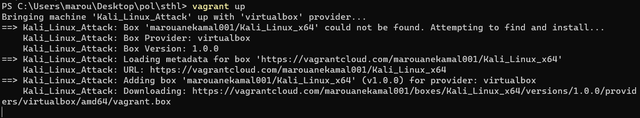
और बॉक्स के डाउनलोड और जुड़ने की प्रतीक्षा करें। इसमें काफी समय लगता है क्योंकि इसका आकार लगभग 5 GB है (उपरोक्त चित्र केवल प्रतिनिधित्वात्मक है)।
स्थापना समाप्त होने के बाद, आप अपने VirtualBox में जा सकते हैं और देख सकते हैं कि MyWindowsVul जोड़ा गया है और चल रहा है।
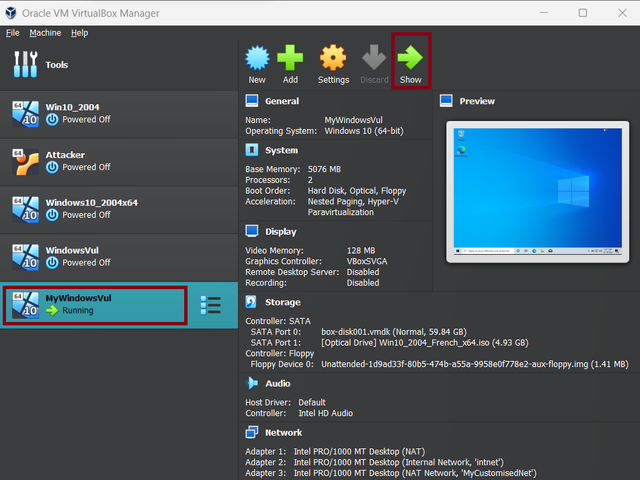
Show पर क्लिक करें और आप देख सकते हैं कि आपकी पीड़ित मशीन चल रही है
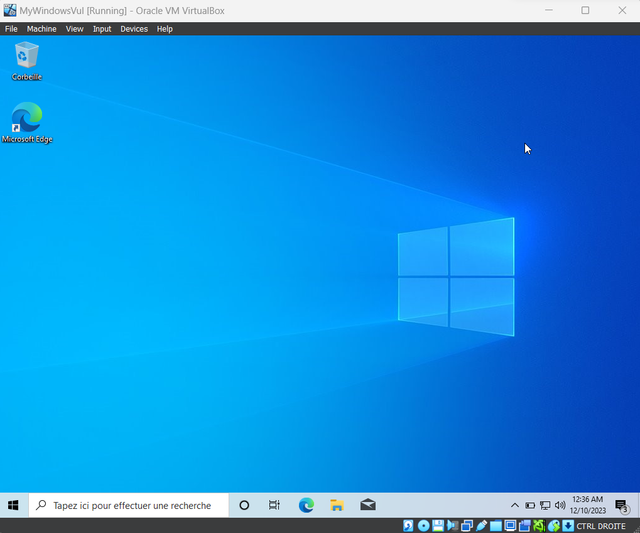
अब हमलावर मशीन कॉन्फ़िगर करते हैं, आपको अब हमलावर मशीन तक पहुँचना होगा:
cd ../Victim Machine
इस फ़ोल्डर में आपको Vagranfile मिलेगा, आपको बस अपनी मशीन पर वापस जाना है और निष्पादित करना है:
vagrant up
बॉक्स के डाउनलोड और जुड़ने की प्रतीक्षा करें और फिर मशीन चलेगी, Show पर क्लिक करें तो आप हमलावर मशीन को चलते हुए देखेंगे।
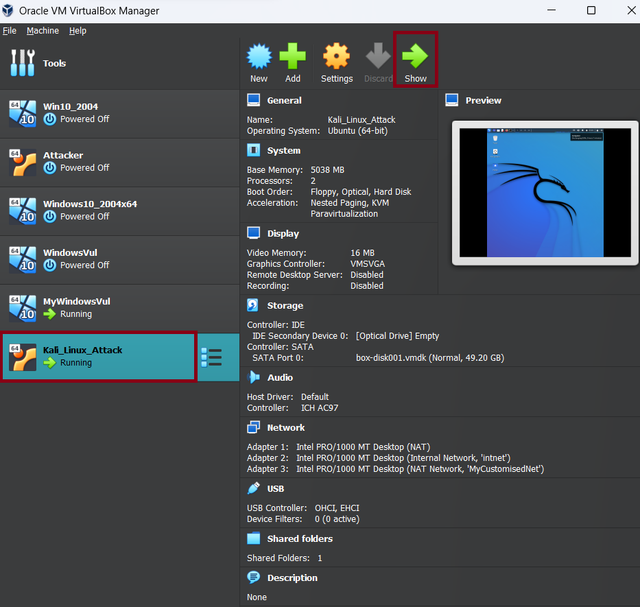
अब मशीनें कॉन्फ़िगर हो चुकी हैं और उपयोग के लिए तैयार हैं! ये हमलावर मशीन तक पहुँचने के लिए उपयोगकर्ता नाम और पासवर्ड हैं:
username : attacker
password : att
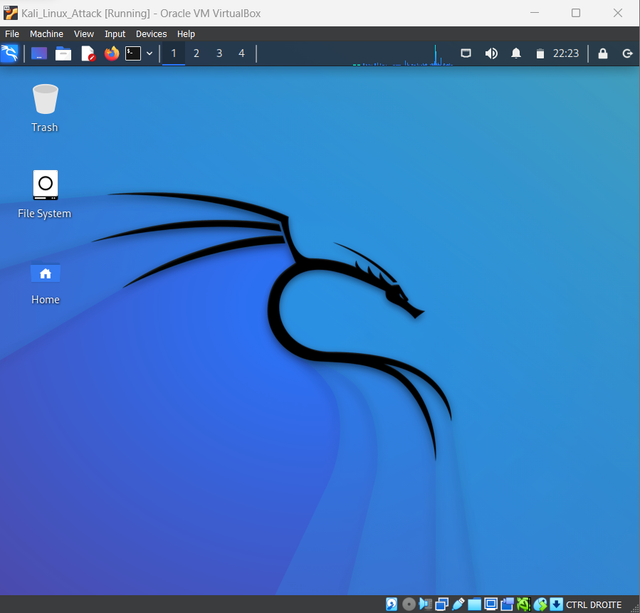
कमजोरी का शोषण करने के लिए, कृपया निम्नलिखित चरणों का ध्यानपूर्वक पालन करें:
1 - चल रहे VMs को खोलें:
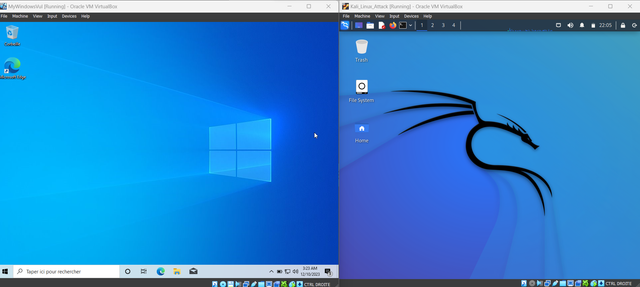
2 - पीड़ित मशीन में, cmd खोलें और पहले सेट किया गया IPv4 पता खोजने के लिए ipconfig टाइप करें:
ipconfig
फिर आप उस IPv4 पते को देख पाएंगे जो ऊपर बताए अनुसार VBoxManage कमांड का उपयोग करके स्थापित किया गया था।
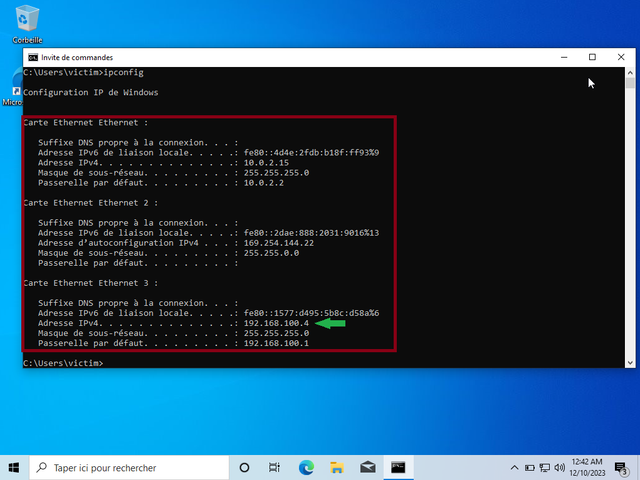
बाद में उपयोग के लिए प्राप्त IPv4 पता सहेज लें।
ध्यान दें!! : आपकी वर्चुअल मशीन पर IP पता मेरे से भिन्न हो सकता है। सुनिश्चित करें कि आप ipconfig कमांड निष्पादित करने के बाद प्राप्त IP पते का उपयोग करें (ध्यान दें कि डिफ़ॉल्ट GateAway 192.168.100.1 होना चाहिए जो हमने पहले VBoxManage कमांड का उपयोग करके बनाया था, इसलिए पीड़ित मशीन में आपका IP पता इस रूप में होना चाहिए: 192.168.100.X)।
3 - Kali Linux मशीन पर, शोषण डायरेक्ट्री पर जाएँ और शोषण स्क्रिप्ट चलाएँ:
cd CVE-2022-21907-Exploit
4 - पीड़ित मशीन को क्रैश करने के लिए हमलावर मशीन में python स्क्रिप्ट निष्पादित करें:
python3 CVE-2022-21907-exploit.py -i VICTIM_MACHINE_IP
यहाँ आपको VICTIM_MACHINE_IP को पीड़ित मशीन में प्राप्त पते से बदलना होगा।
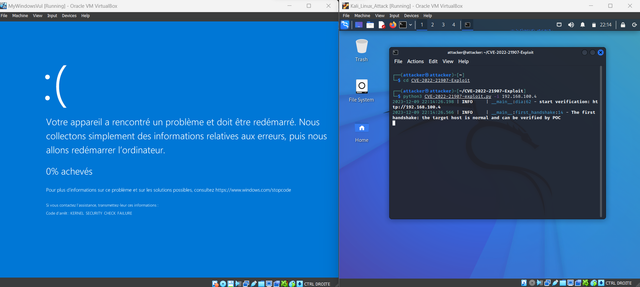
5 - बधाई हो!!! पीड़ित मशीन क्रैश हो गई है :/
शोषण अनुभाग में बताए गए सभी चरणों का पालन करने के बाद, पीड़ित मशीन क्रैश हो जाएगी।