 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक इन्फो-स्टीलर जो RuntimeBroker.exe होलोइंग, C2 इंफ्रास्ट्रक्चर, और पेलोड एक्सट्रैक्शन का उपयोग करता है। इसमें cookies.sqlite, ShellExecuteEx, और कई C2 IP पते शामिल हैं।

Process Hacker मेमोरी विश्लेषण से पता चलता है कि StealC Stealer RuntimeBroker.exe पर प्रोसेस हॉलोइंग करता है और कई C2 सर्वरों से कनेक्शन स्थापित करता है।
RuntimeBroker.exe (PID 14900)।http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/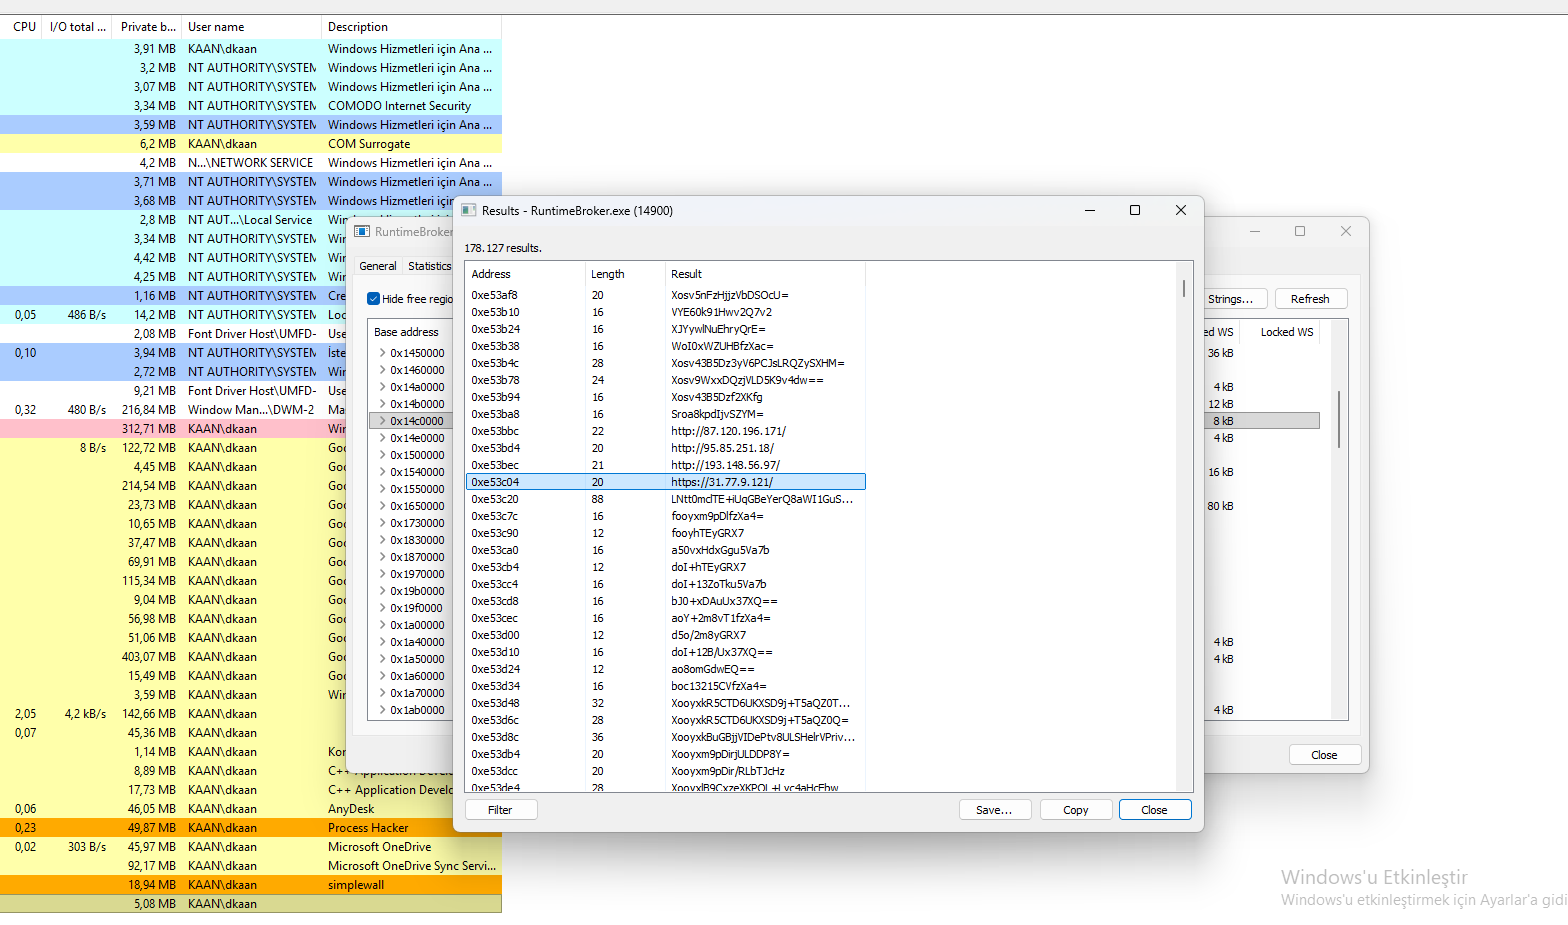 Process Hacker दृश्य जिसमें C2 IP पतों के साथ RuntimeBroker.exe स्ट्रिंग्स दिखाई गई हैं।
Process Hacker मेमोरी विश्लेषण से StealC Stealer द्वारा डेटा एक्सफ़िल्ट्रेशन और कमांड डिलीवरी के लिए उपयोग किए जाने वाले C2 डोमेन की एक विस्तृत सूची का पता चलता है।
easyjet.com – C2 डोमेन।easythe.com – C2 डोमेन।ebookers.com – C2 डोमेन।ecomlead.com – C2 डोमेन।ecruises.com – C2 डोमेन।egroupware-italia.it – C2 डोमेन।egroupware.de – C2 डोमेन।egroupware.net – C2 डोमेन।egroupware.org – C2 डोमेन।einheiten-umrechnen.de – C2 डोमेन।einmalmitprofits.at – C2 डोमेन।elmerchocolate.net – C2 डोमेन।elsevierfctch.com – C2 डोमेन।emedixus.com – C2 डोमेन।enverity.com – C2 डोमेन।easyjet.com) पहचान से बचने में मदद करते हैं।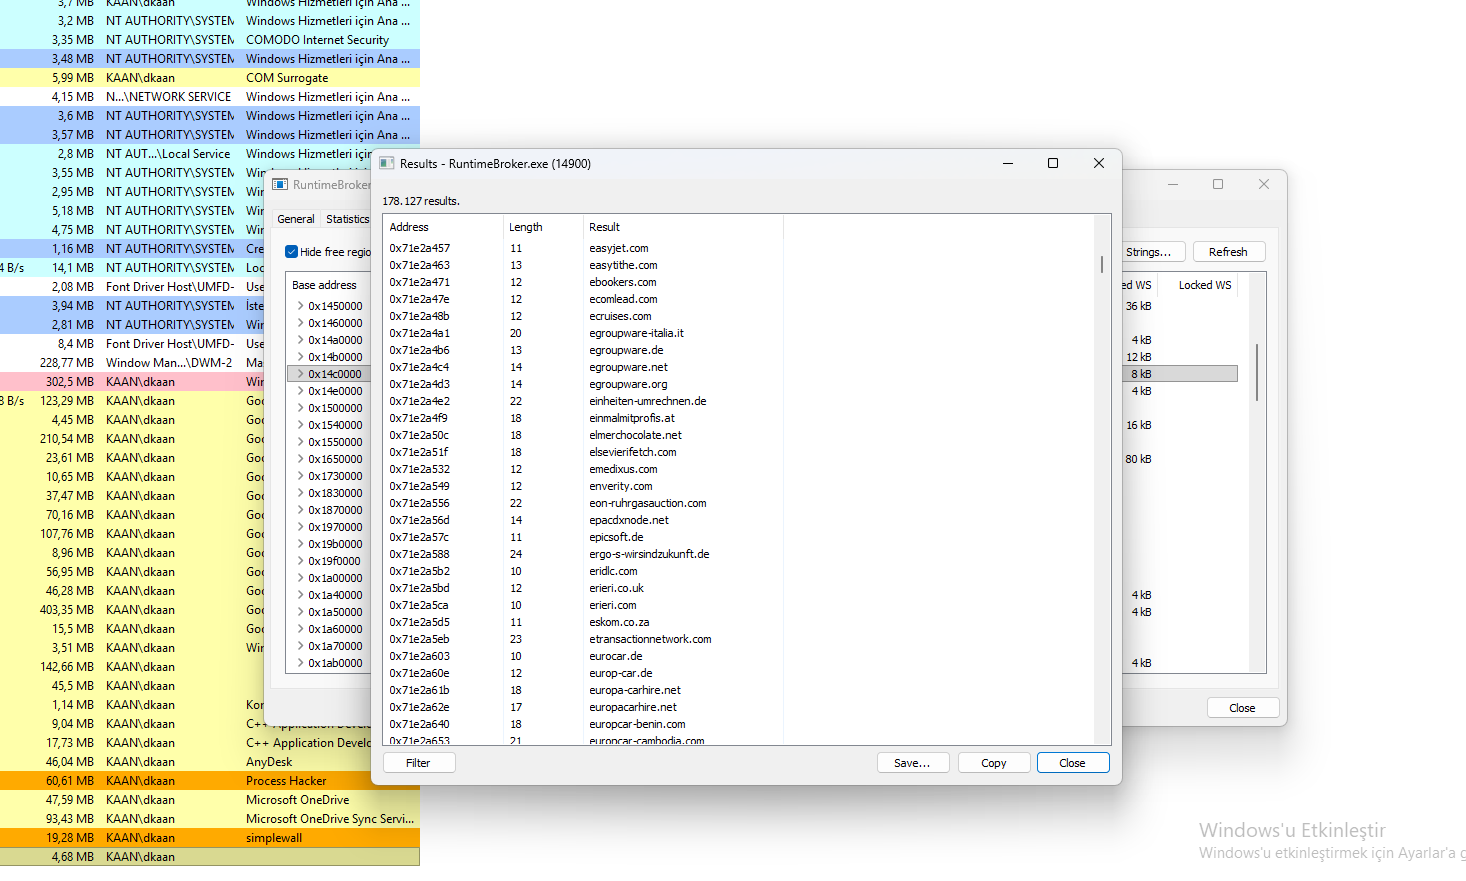 Process Hacker दृश्य जिसमें StealC Stealer द्वारा उपयोग किए गए C2 डोमेन दिखाई गई हैं।
RuntimeBroker.exe के Process Hacker मेमोरी विश्लेषण से पता चलता है कि StealC Stealer ब्राउज़र कुकीज़ को लक्षित करता है और सिस्टम हेरफेर API का उपयोग करता है।
cookies.sqlite – ब्राउज़र कुकी डेटाबेस (Firefox) को लक्षित करता है।ShellExecuteExA – प्रोग्राम निष्पादित करता है या फ़ाइलें खोलता है।GetSystemTimes – सिस्टम समय संबंधी जानकारी प्राप्त करता है।wow64base.dll – 32-बिट संगतता परत (एवेज़न)।agent_version – मैलवेयर संस्करण पहचानकर्ता।browser_type – लक्षित ब्राउज़र की पहचान करता है।FindWindowA – विंडो का पता लगाता है (UI इंटरैक्शन)।CreatePipe – इंटर-प्रोसेस संचार के लिए पाइप बनाता है।LoadLibraryA – अतिरिक्त DLL लोड करता है।cookies.sqlite कुकी डेटा चोरी की पुष्टि करता है।ShellExecuteExA और CreatePipe कमांड निष्पादन का संकेत देते हैं।wow64base.dll 64-बिट सुरक्षा नियंत्रणों को बायपास करने में मदद करता है।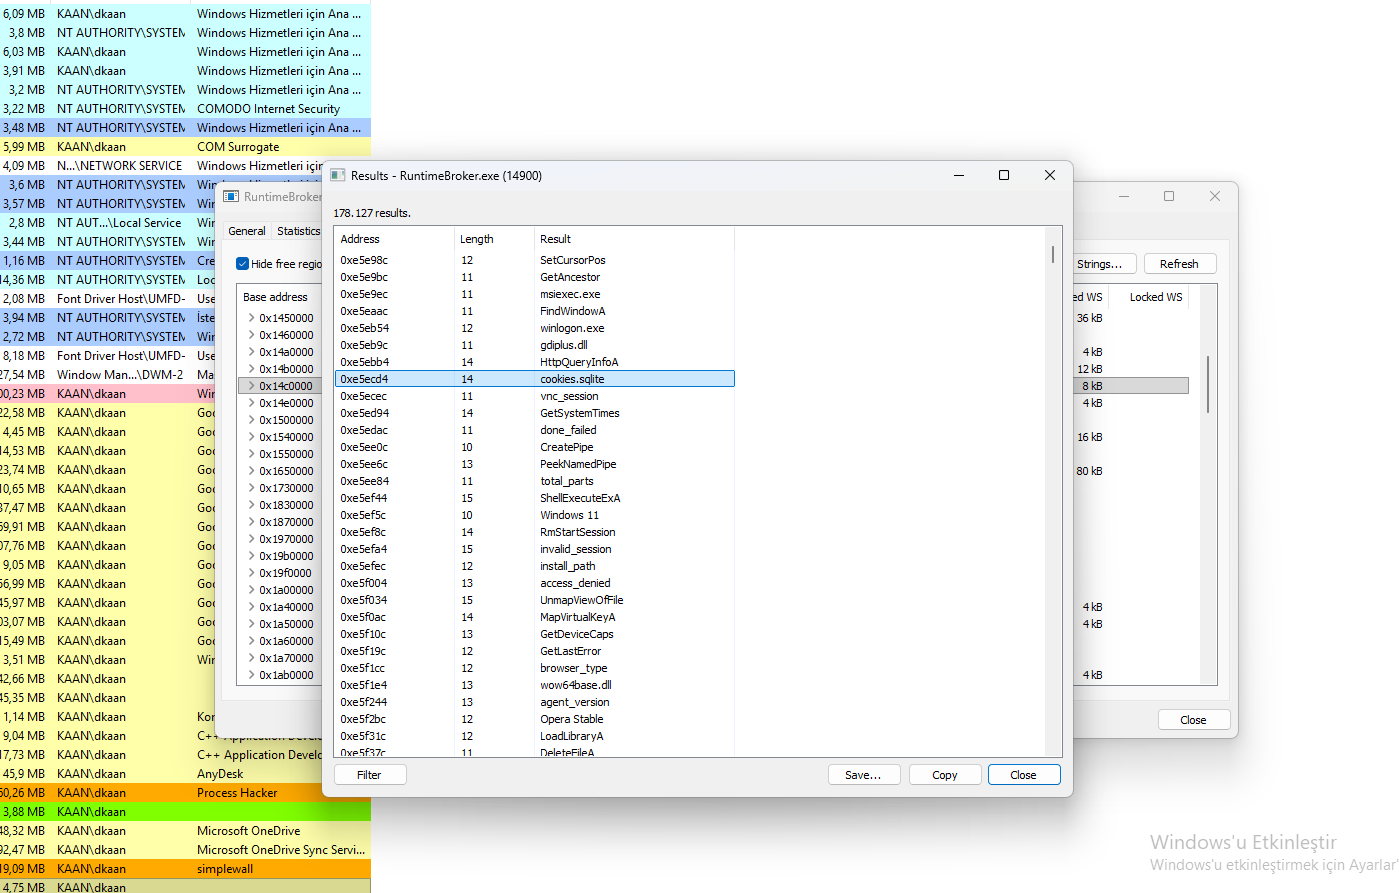 Process Hacker दृश्य जिसमें
cookies.sqlite, ShellExecuteExA, और अन्य सिस्टम API दिखाई गई हैं।
cookies.sqlite फ़ाइल के Binary Ninja विश्लेषण से StealC Stealer द्वारा उपयोग किए जाने वाले API कॉल और सिस्टम फ़ंक्शन की एक सूची का पता चलता है।
GetClassNameA – विंडो क्लास नाम प्राप्त करता है (UI इंटरैक्शन)।ShellExecuteExW – प्रोग्राम निष्पादित करता है या फ़ाइलें खोलता है।VirtualAlloc – मेमोरी आवंटित करता है (इंजेक्शन)।VirtualFree – मेमोरी मुक्त करता है (क्लीनअप)।GetMenuItemID – मेनू आइटम ID प्राप्त करता है (UI हेरफेर)।IsWow64Process – 64-बिट OS पर 32-बिट प्रोसेस का पता लगाता है (एवेज़न)।upload_file – चोरी किया गया डेटा C2 पर अपलोड करता है।update_cookies – कुकी डेटा अपडेट करता है (पर्सिस्टेंस)।ShellExecuteExW और VirtualAlloc कोड निष्पादन को सक्षम बनाते हैं।IsWow64Process 64-बिट सुरक्षा को बायपास करने में मदद करता है।upload_file डेटा चोरी की पुष्टि करता है।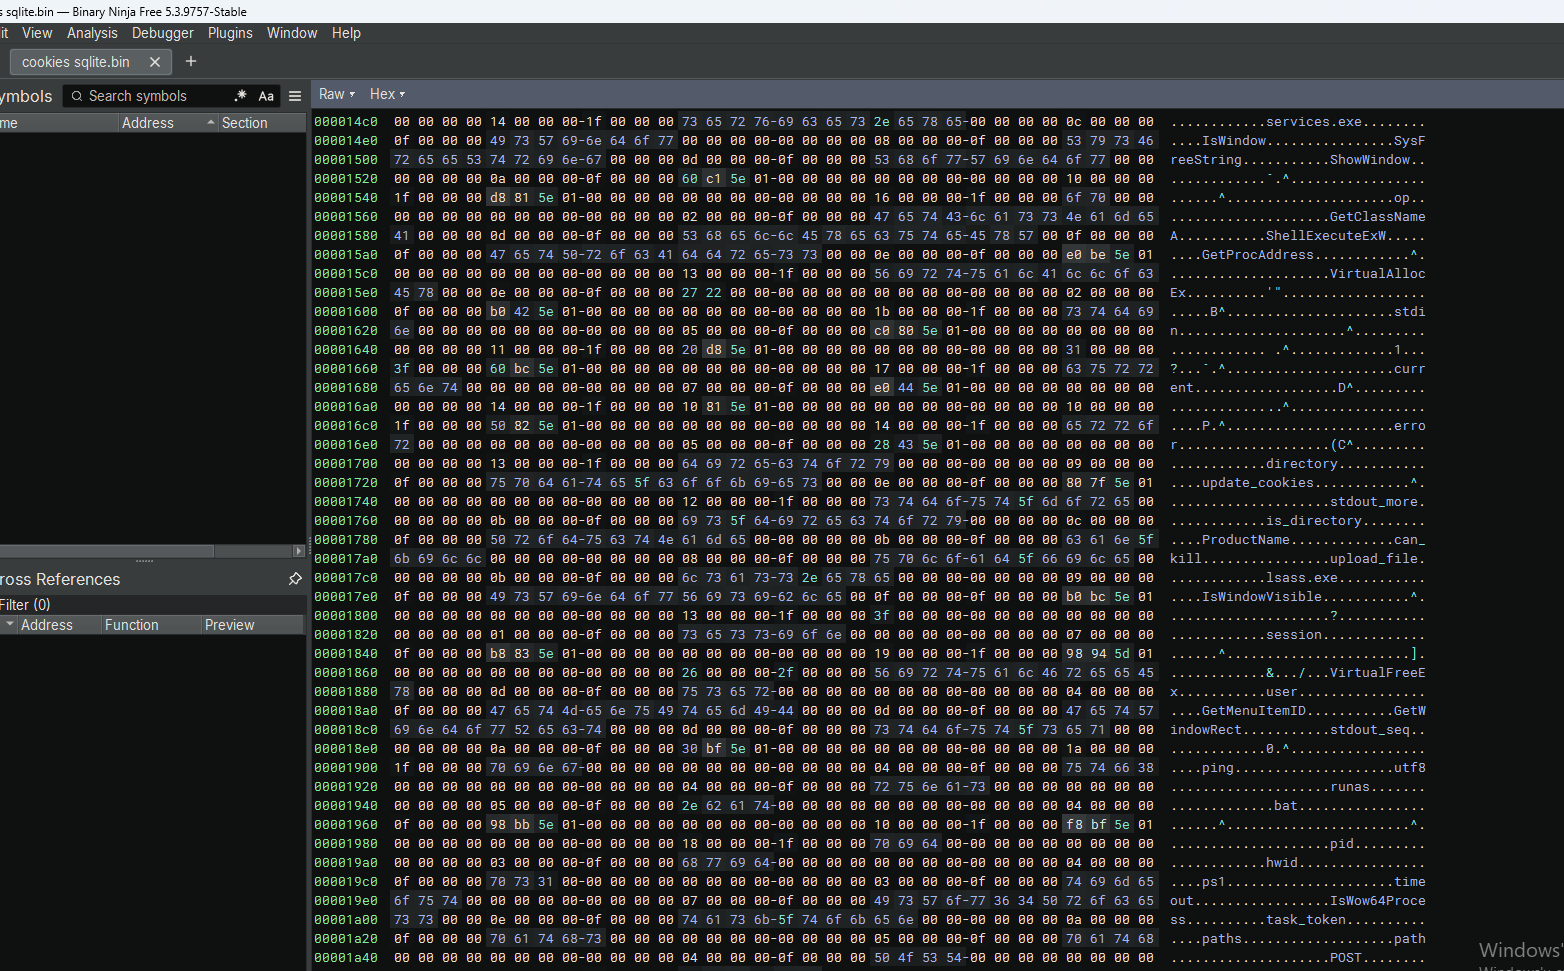 Binary Ninja दृश्य जिसमें
cookies.sqlite में ShellExecuteExW, VirtualAlloc, और अन्य APIs दिखाए गए हैं।
ShellExecuteEx फ़ंक्शन का Binary Ninja विश्लेषण सिस्टम प्रक्रियाओं, C2 संचार फ़ंक्शनों, और StealC Stealer द्वारा उपयोग किए गए डेटा चोरी APIs की एक सूची प्रकट करता है।
winlogon.exe – Windows लॉगऑन प्रक्रिया को लक्षित करता है (विशेषाधिकार वृद्धि)।vdrsvc.exe – एक सेवा प्रक्रिया को लक्षित करता है (एवेज़न)।HttpQueryInfoA – HTTP हेडर प्राप्त करता है (C2 संचार)।cookies.sqlite – ब्राउज़र कुकीज़ को लक्षित करता है (डेटा चोरी)।vncdll – VNC-संबंधित DLL (रिमोट एक्सेस)।PeekNamedPipe – नामित पाइप्स से डेटा पढ़ता है (IPC)।VirtualFree – मेमोरी मुक्त करता है (क्लीनअप)।UnmapViewOfFile – फ़ाइलों को अनमैप करता है (क्लीनअप)।GetSystemTimes – सिस्टम समय प्राप्त करता है (एंटी-डीबग)।winlogon.exe एक उच्च-मूल्य लक्ष्य है।HttpQueryInfoA का उपयोग HTTP-आधारित C2 के लिए किया जाता है।cookies.sqlite कुकी चोरी की पुष्टि करता है।vdrsvc.exe और GetSystemTimes पहचान से बचने में मदद करते हैं।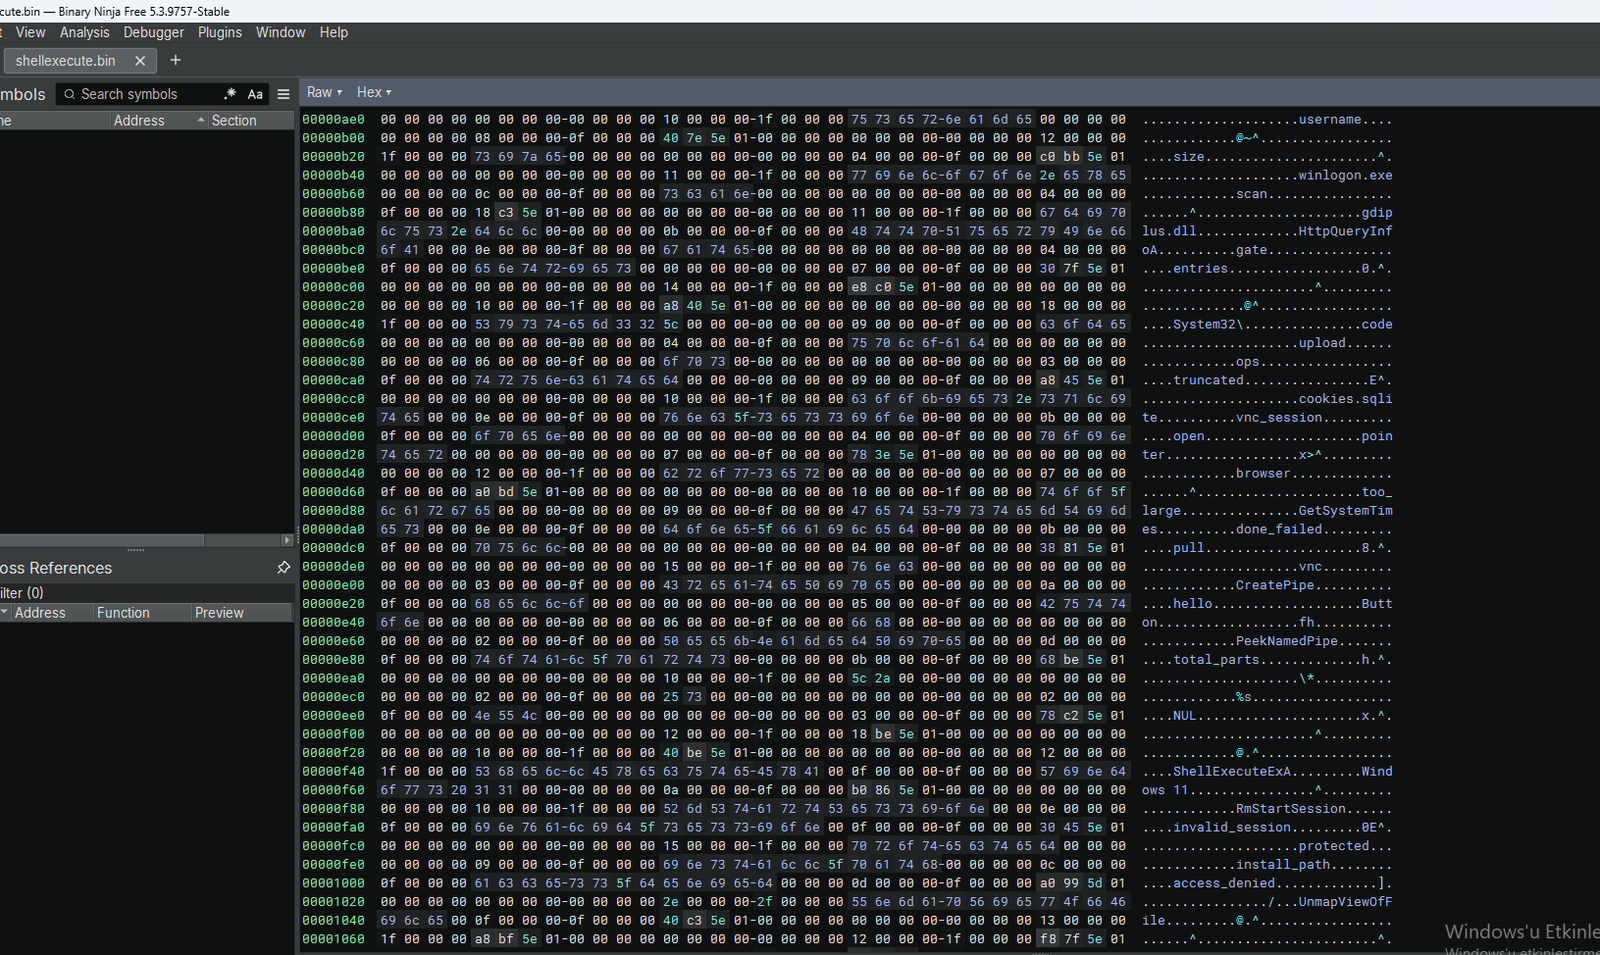 Binary Ninja दृश्य जिसमें
winlogon.exe, HttpQueryInfoA, cookies.sqlite, और अन्य APIs दिखाए गए हैं।
इस विश्लेषण ने StealC Stealer का पर्दाफ़ाश किया, एक परिष्कृत info-stealer जो RuntimeBroker.exe पर प्रोसेस हॉलोइंग, कई C2 सर्वर, और व्यापक डेटा चोरी क्षमताओं का उपयोग करता है।
RuntimeBroker.exe (PID 14900) में इंजेक्ट करता है।87.120.196.171, 95.85.251.18, 193.148.56.97, 31.77.9.121) और डोमेन (easyjet.com, ebookers.com, ecomlead.com, आदि)।cookies.sqlite को लक्षित करता है।ShellExecuteExA, VirtualAlloc, IsWow64Process, और GetSystemTimes का उपयोग करता है।upload_file और update_cookies।87.120.196.171, 95.85.251.18, 193.148.56.97, 31.77.9.121।easyjet.com, ebookers.com, ecomlead.com, आदि।cookies.sqlite एक्सेस की निगरानी करें।RuntimeBroker.exe में ShellExecuteExA और VirtualAlloc कॉल का पता लगाएं।






