
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2018-19131 — CVE-2018-19131 का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: X.509 प्रमाणपत्र के माध्यम से Squid प्रॉक्सी XSS | Kitploit
उपकरण/GitHubGitHub/jonathanwilbur/cve-2018-19131
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षा
GitHubjonathanwilbur/cve-2018-19131

CVE-2018-19131

CVE-2018-19131 का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: X.509 प्रमाणपत्र के माध्यम से Squid प्रॉक्सी XSS

रिपॉजिटरी देखें
182308 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2018-19131 डेमो

  • लेखक: Jonathan M. Wilbur <[email protected]>
  • कॉपीराइट वर्ष: 2018
  • लाइसेंस: MIT लाइसेंस

इसके साथ कुछ भी अवैध न करें। यह मैलवेयर नहीं है। यह केवल एक अवधारणा-प्रमाण (proof of concept) है।

यह CVE-2018-19131 का एक डेमो है, जो Docker Compose ऐप में चलता है।
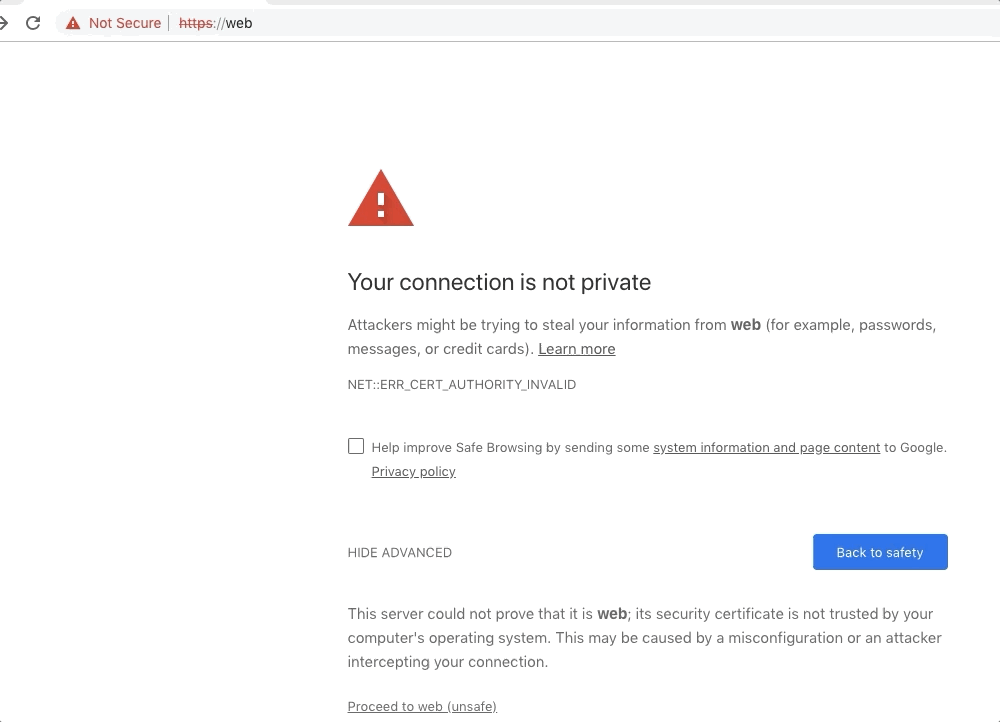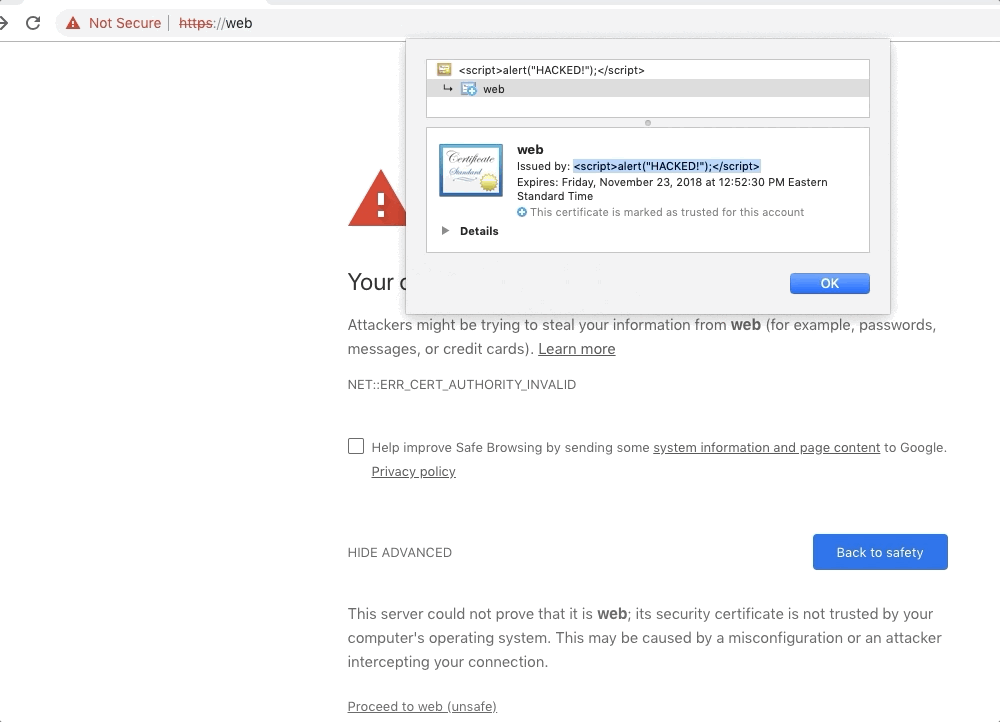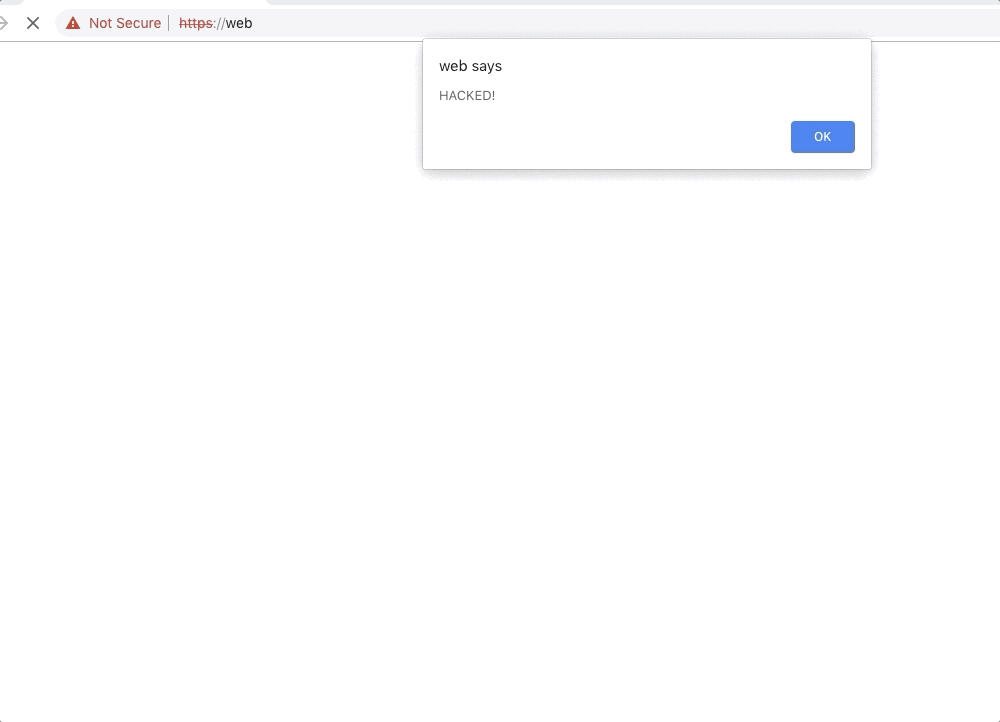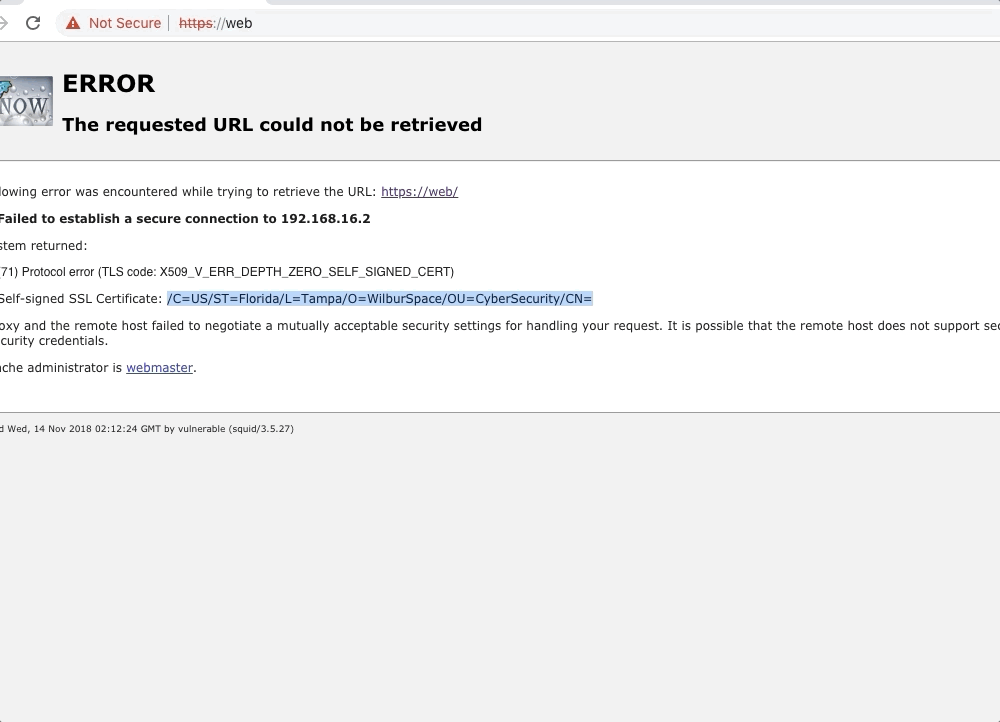
यह लाइब्रेरी Squid संस्करण 3.5.27 बनाती है, जो असुरक्षित (vulnerable) है। संस्करण 3.5.28 असुरक्षित नहीं है। प्रभावित विशिष्ट संस्करण यहाँ सूचीबद्ध हैं।

परीक्षण Windows 10 और Mac OS X Mojave दोनों पर सफल रहा है।

अवधारणा-प्रमाण (Proof-of-Concept) उपयोग

इसे उसी होस्ट पर न चलाएं जिससे आप प्रॉक्सी करने के लिए कॉन्फ़िगर किए गए हैं, क्योंकि प्रॉक्सी सभी HTTP अनुरोधों को वापस अपने पास रीडायरेक्ट कर देगा। क्लाइंट और सर्वर दो अलग-अलग मशीनें होनी चाहिए।

सर्वर सेटअप

  1. git clone https://github.com/JonathanWilbur/CVE-2018-19131.git चलाकर इस रिपॉजिटरी को क्लोन करें।
  2. cd CVE-2018-19131 चलाकर डायरेक्टरी में प्रवेश करें।
  3. docker-compose up चलाकर एप्लिकेशन बनाएं।
  • इसमें काफी समय लगेगा (लगभग 20 मिनट), क्योंकि इसे Squid को शुरू से कंपाइल करना होता है।

क्लाइंट सेटअप

HTTPS प्रॉक्सी सेट करना एक बहुत ही मानक कार्य है। Windows और MacOS में यह होता है। Linux में, यदि आप रचनात्मक हैं, तो कुछ भी उपलब्ध है। मैं यहाँ प्रॉक्सी सेट करने का तरीका नहीं लिखूंगा, क्योंकि यह पहले से ही अन्यत्र व्यापक रूप से प्रलेखित है। बस अपने कंप्यूटर को उस सर्वर की ओर इंगित करें जिस पर आपने असुरक्षित Squid इंस्टेंस स्थापित किया है।

हालाँकि, मैं यह नोट करूँगा कि आपको HTTP नहीं, बल्कि HTTPS प्रॉक्सी का उपयोग करना चाहिए। MacOS पर, Proxies सेटिंग्स में, इसे Secure Web Proxy कहा जाता है। Windows ऐसा कोई भेद नहीं करता है।

शोषण

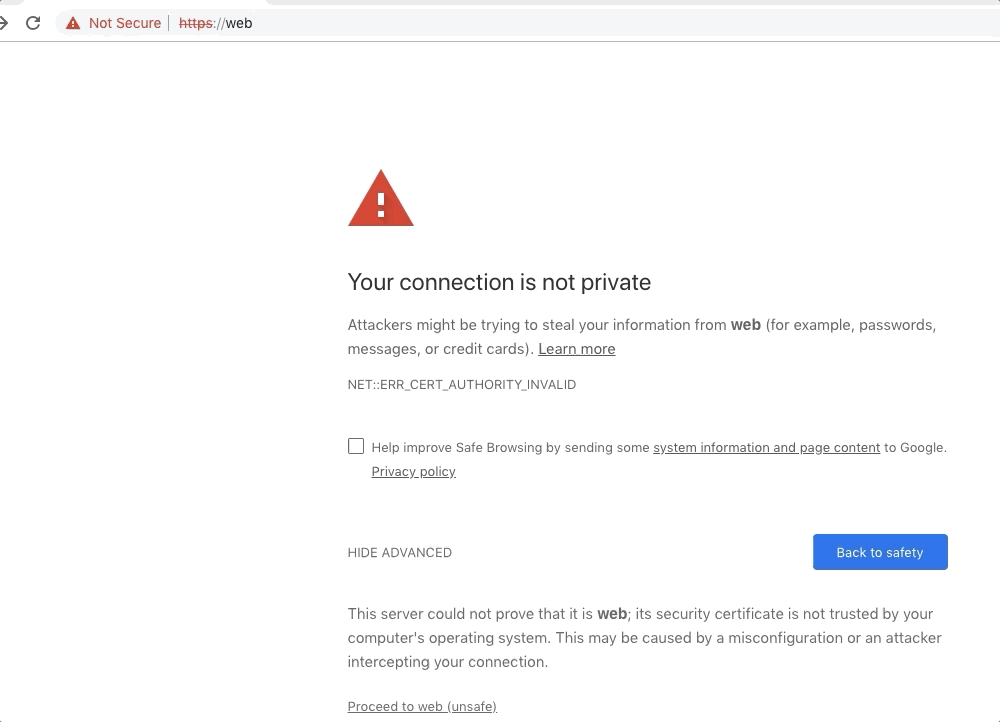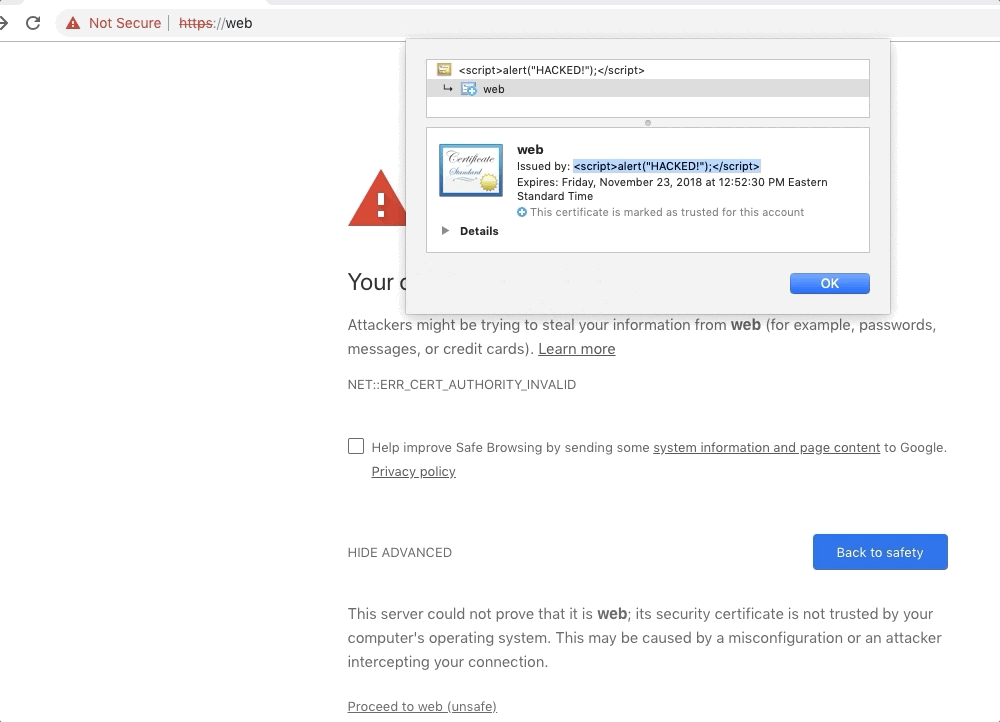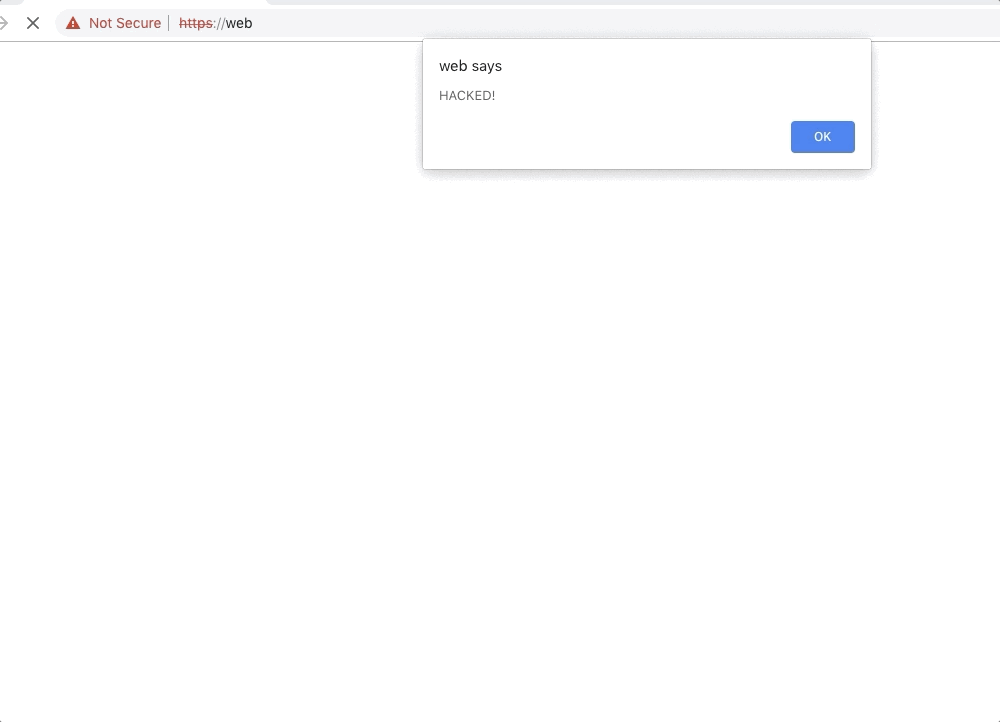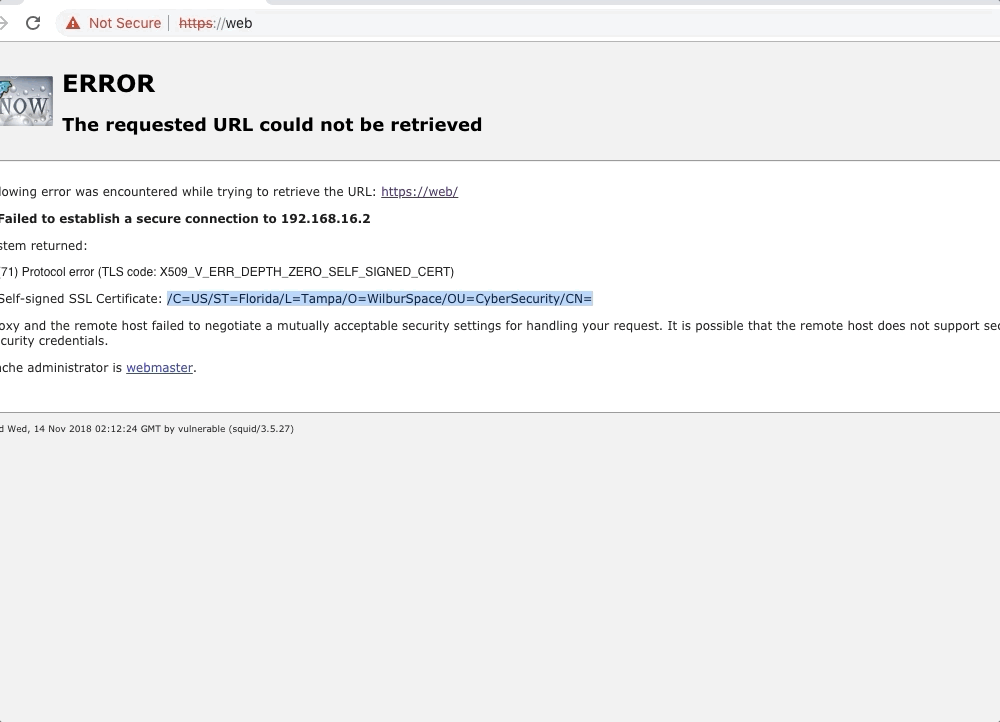
https://web से कनेक्ट करके दुर्भावनापूर्ण साइट तक पहुँचें। पहली प्रमाणपत्र त्रुटि स्वीकार करें, जो केवल प्रॉक्सी द्वारा HTTPS ट्रैफ़िक को इंटरसेप्ट करने के कारण होती है, फिर आपको अगला पृष्ठ दिखाई देगा, जो शोषण (exploit) चलाएगा। आपको एक वेब ब्राउज़र अलर्ट देखना चाहिए जो HACKED! कहता है।

OK पर क्लिक करने के बाद, आपको सुरक्षित रूप से कनेक्ट करने में विफलता के लिए डिफ़ॉल्ट Squid पृष्ठ दिखाई देगा। आप देखेंगे कि प्रदर्शित issuer/subject नाम--जो एक ही हैं, क्योंकि यह self-signed प्रमाणपत्र का उपयोग करता है--में commonName (CN) विशेषता गायब है। ऐसा इसलिए है क्योंकि इसका मान था:

<script>alert("HACKED!");</script>

जिसे कच्चे HTML के रूप में व्याख्यायित किया जाता है और इसलिए, स्क्रिप्ट निष्पादित हो जाती है!

यह भी देखें

  • Squid होमपेज
  • CVE-2018-19131 के लिए राष्ट्रीय भेद्यता डेटाबेस (NVD) प्रविष्टि

मुझसे संपर्क करें

यदि आप इस लाइब्रेरी में सुधार या त्रुटियों के समाधान का सुझाव देना चाहते हैं, तो कृपया इस GitHub पृष्ठ पर एक मुद्दा (issue) दर्ज करें। यदि आप अन्य कारणों से मुझसे संपर्क करना चाहते हैं, तो कृपया मुझे [email protected] पर ईमेल करें (मेरी GPG कुंजी) (मेरा TLS प्रमाणपत्र)। 🐗

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    387
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





