
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
VirtualLockSensorLPE — CVE-2025-0886 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण। | Kitploit

उपकरण/GitHubGitHub/jndatart/virtuallocksensorlpe
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubjndatart/virtuallocksensorlpe

VirtualLockSensorLPE

CVE-2025-0886 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण।

रिपॉजिटरी देखें
112510 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

VirtualLockSensorLPE

विवरण

CVE-2025-0886 के लिए स्थानीय विशेषाधिकार वृद्धि (Local Privilege Escalation) PoC एक्सप्लॉइट, जो Windows पर चलने वाले Elliptic Virtual Lock Sensor संस्करण 3.1.60531.2 को लक्षित करता है, जो कुछ Lenovo लैपटॉप मॉडलों पर डिफ़ॉल्ट रूप से स्थापित होता है। यह एक सामान्य उपयोगकर्ता संदर्भ से SYSTEM के संदर्भ में पेलोड निष्पादित करने की अनुमति देता है, एक रजिस्ट्री कुंजी पर अनुमतियाँ बदलकर।

Lenovo की आधिकारिक सलाह: https://support.lenovo.com/us/en/product_security/LEN-182738

कृपया उपयोग करने से पहले नोट्स पढ़ें।

बिल्ड कैसे करें

  1. रिपॉजिटरी को git clone --recursive से क्लोन करें।
  2. VirtualLockSensorLPE समाधान (solution) बनाएँ।

उपयोग कैसे करें

VirtualLockSensorLPE.exe COMMAND

उदाहरण

VirtualLockSensorLPE.exe "cmd /c echo test > C:\Windows\System32\poc.txt"
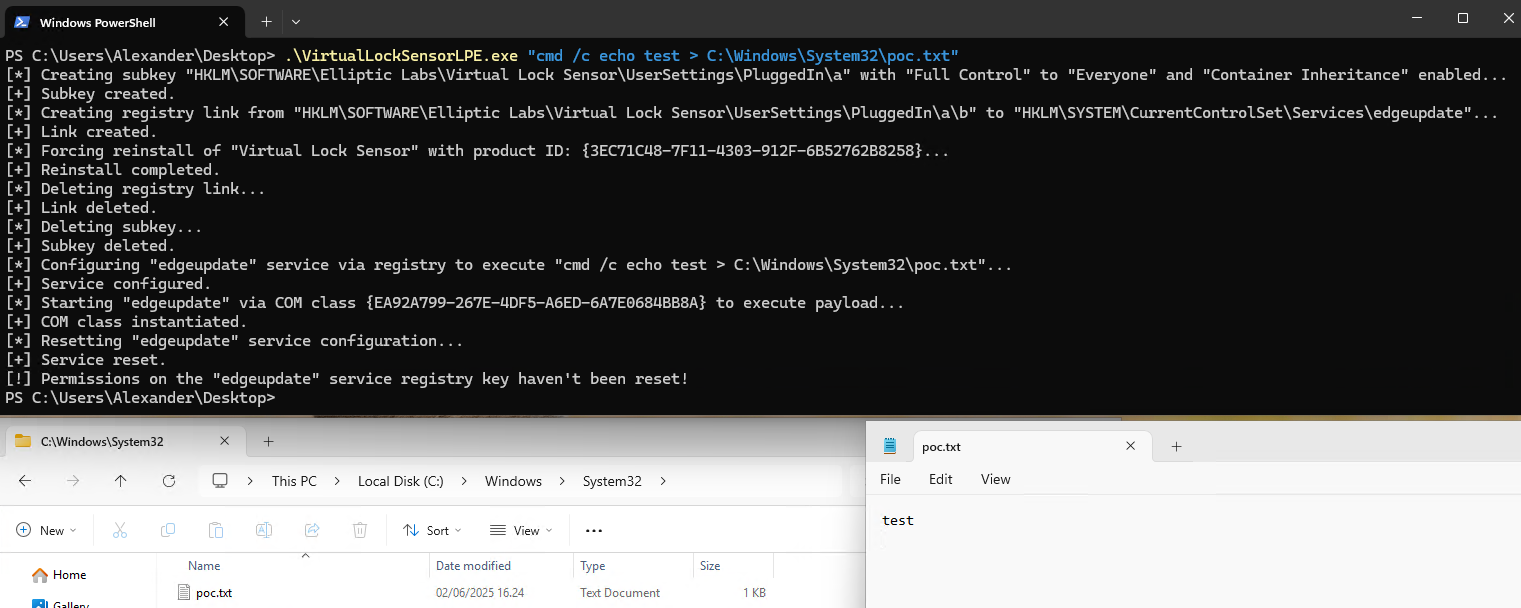
Screenshot

तकनीकी विवरण

Elliptic Virtual Lock Sensor के असुरक्षित संस्करण निम्नलिखित रजिस्ट्री कुंजियों का उपयोग करते हैं, जहाँ Everyone के पास Full Control है:

  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\OnBattery
  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn

सामान्य उपयोगकर्ता सॉफ़्टवेयर की पुनर्स्थापना (reinstall) आरंभ कर सकते हैं। यदि ऊपर सूचीबद्ध रजिस्ट्री कुंजियों में से किसी एक के अंतर्गत "container inherit" सक्षम वाली एक सबकी (subkey) बनाई जाती है, और फिर उस नई कुंजी के अंतर्गत एक रजिस्ट्री लिंक बनाया जाता है, तो पुनर्स्थापना के दौरान Everyone को उस लिंक के लक्ष्य पर Full Control प्रदान कर दिया जाएगा।

PoC निम्नलिखित चरणों का उपयोग करके भेद्यता का शोषण करता है:

  1. HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn के अंतर्गत एक सबकी (a नाम की) बनाएँ, जहाँ Everyone के पास "container inherit" ("CI" फ़्लैग) सक्षम के साथ Full Control हो।
  2. नव निर्मित सबकी (a) के अंतर्गत एक रजिस्ट्री लिंक (b नाम का) बनाएँ जो HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate की ओर इंगित करता है।
  3. Elliptic Virtual Lock Sensor की पुनर्स्थापना को बाध्य (force) करें।
  4. चूँकि अब Everyone के पास edgeupdate कुंजी पर Full Control है, कुंजी के ImagePath मान को किसी पेलोड की ओर इंगित करने के लिए संशोधित किया जा सकता है।
  5. पेलोड को SYSTEM के संदर्भ में निष्पादित करने के लिए edgeupdate (Microsoft Edge Update Service) सेवा प्रारंभ करें।

नोट्स

  • एक्सप्लॉइट HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate रजिस्ट्री कुंजी पर अनुमतियों को रीसेट करने का प्रयास नहीं करता है, इसलिए आपको इसे मैन्युअल रूप से करना होगा (और यदि आप इसे प्रोडक्शन सिस्टम पर परीक्षण कर रहे हैं तो कृपया ऐसा करना याद रखें)।
  • विशेष रूप से संस्करण 3.1.60531.2 को लक्षित करता है। अन्य असुरक्षित संस्करणों को लक्षित करने के लिए एक्सप्लॉइट कोड में कुछ संशोधनों की आवश्यकता हो सकती है (MsiReinstallProductW को पारित उत्पाद कोड को पुनर्स्थापना आरंभ करने के लिए संभवतः बदलना होगा)।
  • एक मनमानी रजिस्ट्री कुंजी लेखन को विशेषाधिकार प्राप्त कोड निष्पादन में बदलने के विभिन्न तरीके हैं। यह PoC किसी मौजूदा सेवा (edgeupdate) के कॉन्फ़िगरेशन को बदलकर एक मनमाने पेलोड की ओर इंगित करके इसे प्राप्त करता है। इस तकनीक की कुछ सीमाएँ हैं:
    • यदि एक्सप्लॉइट निष्पादित होने पर edgeupdate सेवा पहले से चल रही है, तो पेलोड निष्पादित नहीं होगा। एक या दो मिनट प्रतीक्षा करें और एक्सप्लॉइट को फिर से चलाएँ।
    • यदि पेलोड एक सेवा बाइनरी नहीं है (जैसे cmd), तो Windows थोड़ी देर बाद इसका निष्पादन रोक देगा।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




