
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-10508 — यह टूल WordPress साइटों में "RegistrationMagic" प्लगइन (CVE-2024-10508) की कमजोरियों की जांच करता है। यह एक विशिष्ट संस्करण (`6.0.2.6`) की उपस्थिति की जाँच करता है और यदि पाया जाता है तो साइट को कमजोर के रूप में चिह्नित करता है। परिणाम आगे के विश्लेषण के लिए एक फ़ाइल (`vuln.txt`) में सहेजे जाते हैं। | Kitploit
उपकरण/GitHubGitHub/jenderal92/cve-2024-10508
भेद्यता स्कैनरवेब भेद्यता स्कैनरभेद्यता विश्लेषणजानकारी एकत्र करनावेब सुरक्षा
GitHubjenderal92/cve-2024-10508

CVE-2024-10508

रिपॉजिटरी देखें
1114 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

विवरण

यह टूल WordPress साइटों में "RegistrationMagic" प्लगइन (CVE-2024-10508) की कमजोरियों की जांच करता है। यह एक विशिष्ट संस्करण (`6.0.2.6`) की उपस्थिति की जाँच करता है और यदि पाया जाता है तो साइट को कमजोर के रूप में चिह्नित करता है। परिणाम आगे के विश्लेषण के लिए एक फ़ाइल (`vuln.txt`) में सहेजे जाते हैं।
साझा करें

CVE-2024-10508

यह टूल WordPress साइट्स में RegistrationMagic प्लगइन (CVE-2024-10508) की कमजोरियों की जाँच करता है। यह एक विशिष्ट संस्करण (6.0.2.6) की उपस्थिति की जाँच करता है और यदि पाया जाता है तो साइट को असुरक्षित के रूप में चिह्नित करता है। परिणाम आगे के विश्लेषण के लिए एक फ़ाइल (`vuln.txt`) में सहेजे जाते हैं।

विशेषताएँ:

  • WordPress वेबसाइटों में "RegistrationMagic" प्लगइन की कमजोरियों की जाँच करता है, विशेष रूप से CVE-2024-10508 के लिए।
  • प्लगइन के असुरक्षित संस्करण "6.0.2.6" की जाँच करता है और उन वेबसाइटों को असुरक्षित के रूप में चिह्नित करता है।
  • असुरक्षित साइटों के URL को आगे की समीक्षा और रिपोर्टिंग के लिए "vuln.txt" नामक परिणाम फ़ाइल में सहेजता है।

कॉफ़ी खरीदें :

  • Bitcoin $: 14nXhmRiQx5joCXFTdR8ydm3T8et7MFDXC

Jenderal92 CVE-2024-10508

कैसे चलाएँ?

  • आधिकारिक Python वेबसाइट से Python डाउनलोड और इंस्टॉल करें: https://www.python.org।
  • कमांड का उपयोग करके आवश्यक मॉड्यूल इंस्टॉल करें: pip install requests।
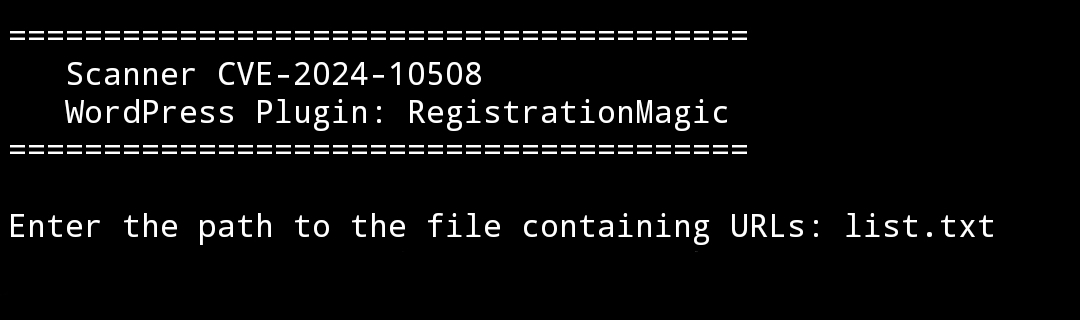
  • स्क्रिप्ट को इसके साथ चलाएँ: python file.py।
  • इनपुट के रूप में साइटों की एक सूची (जैसे, url.txt) प्रदान करें।

अस्वीकरण !!!

मैंने अस्वीकरण Jenderal92 के कवर पर लिखा है। आप इसे यहाँ !!! देख सकते हैं।

टूल डाउनलोड करें