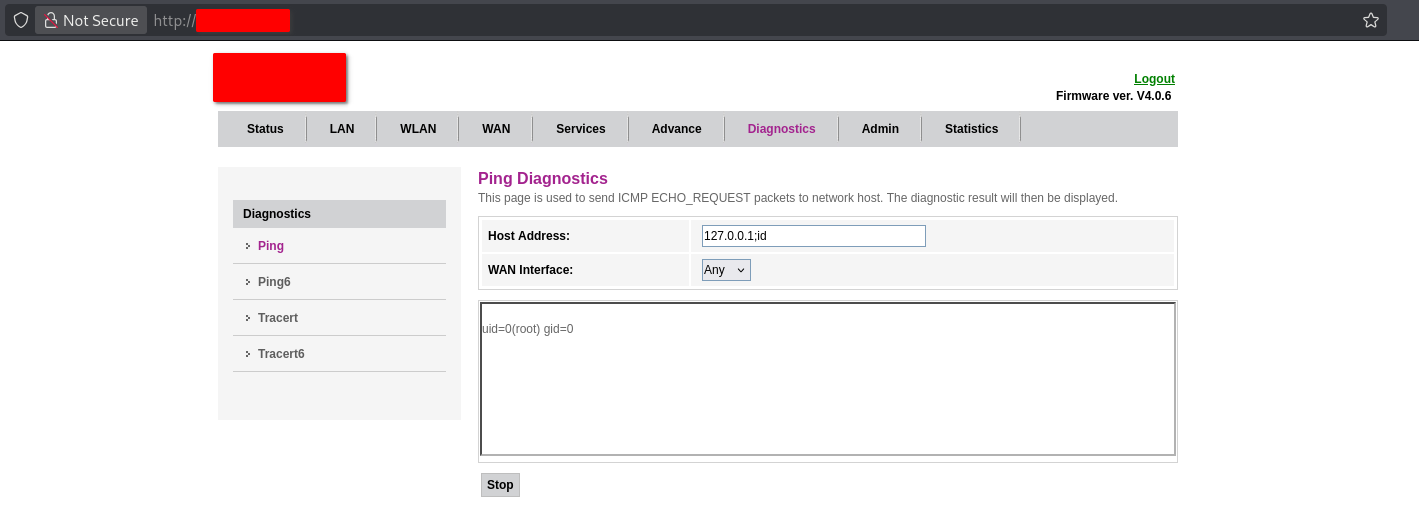
ONT-4GE-RFDW वेब Ping डायग्नोस्टिक्स में प्रमाणित OS कमांड इंजेक्शन के लिए एडवाइज़री और प्रूफ़ ऑफ़ कॉन्सेप्ट, जिसका शोषण डिफ़ॉल्ट सुपरएडमिन क्रेडेंशियल्स के माध्यम से किया जा सकता है।

ONT-4GE-RFDW के वेब प्रबंधन इंटरफ़ेस के Ping डायग्नोस्टिक टूल में एक प्रमाणित OS कमांड इंजेक्शन भेद्यता मौजूद है। superadmin के रूप में प्रमाणित उपयोगकर्ता होस्ट/IP इनपुट फ़ील्ड के माध्यम से मनमाने OS कमांड इंजेक्ट कर सकता है, जिसके परिणामस्वरूप अंतर्निहित ऑपरेटिंग सिस्टम पर कमांड निष्पादन होता है।
यह समस्या इस तथ्य से काफी बढ़ जाती है कि superadmin खाता डिफ़ॉल्ट क्रेडेंशियल (superadmin:superadmin) के साथ आता है। परिणामस्वरूप, प्रबंधन इंटरफ़ेस तक नेटवर्क पहुँच रखने वाला कोई भी हमलावर इस भेद्यता का शोषण करने के लिए आवश्यक विशेषाधिकार स्तर को आसानी से प्राप्त कर सकता है, जिससे फ़ैक्टरी डिफ़ॉल्ट पर छोड़े गए उपकरणों पर शोषण की व्यावहारिक बाधा लगभग शून्य हो जाती है।
superadmin के रूप में प्रमाणित सत्र (डिफ़ॉल्ट क्रेडेंशियल superadmin:superadmin के साथ आने वाला एक डिफ़ॉल्ट खाता)ping कमांड) को पास किया जाता है। यह शेल मेटाकैरेक्टर जैसे ; का उपयोग करने की अनुमति देता है ताकि इच्छित कमांड को समाप्त किया जा सके और मनमाने हमलावर-नियंत्रित कमांड जोड़े जा सकें, जिन्हें फिर वेब प्रबंधन प्रक्रिया के विशेषाधिकारों के साथ निष्पादित किया जाता है।प्रभाव: डिफ़ॉल्ट superadmin क्रेडेंशियल का उपयोग करके प्रमाणित होने वाला हमलावर डिवाइस के अंतर्निहित OS पर मनमाने कमांड निष्पादित कर सकता है। इससे निम्नलिखित हो सकते हैं:
डिफ़ॉल्ट-क्रेडेंशियल समस्या के साथ मिलकर, यह डिफ़ॉल्ट सेटिंग्स पर छोड़े गए किसी भी डिवाइस के लिए शोषण की बाधा को काफी कम कर देता है, जिससे सामान्य रूप से पूर्व समझौता या क्रेडेंशियल चोरी की आवश्यकता वाले हमले को शून्य-प्रयास वाली हमला श्रृंखला में बदल दिया जाता है।
बेस स्कोर: 7.1 (उच्च)
वेक्टर: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| मीट्रिक | मान | तर्क |
|---|---|---|
| Attack Vector (AV) | Network (N) | डिवाइस के वेब प्रबंधन इंटरफ़ेस के माध्यम से नेटवर्क पर दूरस्थ रूप से शोषण किया गया |
| Attack Complexity (AC) | Low (L) | एक तैयार किए गए HTTP अनुरोध को सबमिट करने के अलावा कोई विशेष शर्त नहीं; पेलोड तुच्छ और विश्वसनीय है |
| Privileges Required (PR) | High (H) | CVSS भेद्यता द्वारा आवश्यक विशेषाधिकार स्तर को स्कोर करता है, जो डिवाइस पर उच्चतम विशेषाधिकार स्तर (superadmin) है |
| User Interaction (UI) | None (N) | हमलावर के अलावा किसी भी उपयोगकर्ता से कोई इंटरैक्शन आवश्यक नहीं |
| Scope (S) | Unchanged (U) | प्रभाव भेद्य घटक/डिवाइस तक ही सीमित है; यहाँ स्कोप परिवर्तन स्कोर नहीं किया गया है, हालाँकि वास्तविक दुनिया में LAN पिवोटिंग को प्रभाव विचार के रूप में अलग से नोट किया गया है |
| Confidentiality (C) | High (H) | मनमाना कमांड निष्पादन संग्रहीत क्रेडेंशियल और कॉन्फ़िगरेशन तक पूर्ण पढ़ने की पहुँच की अनुमति देता है |
| Integrity (I) | High (H) | मनमाना कमांड निष्पादन डिवाइस स्थिति/कॉन्फ़िगरेशन के पूर्ण संशोधन की अनुमति देता है |
| Availability (A) | High (A) → High (H) | मनमाना कमांड निष्पादन डिवाइस के डिनायल ऑफ़ सर्विस या ब्रिकिंग की अनुमति देता है |
वास्तविक-दुनिया जोखिम बनाम आधार स्कोर पर महत्वपूर्ण नोट: CVSS Privileges Required मीट्रिक यह दर्शाता है कि कमजोर फ़ंक्शन तक पहुँचने के लिए तकनीकी रूप से superadmin-स्तरीय पहुँच आवश्यक है। यही कारण है कि PR को None के बजाय High के रूप में स्कोर किया गया है। हालाँकि, यह प्रभावित उपकरणों पर वास्तविक-दुनिया की शोषण-क्षमता को नहीं दर्शाता है। चूँकि superadmin:superadmin एक डिफ़ॉल्ट, नीति-द्वारा-अपरिवर्तनीय क्रेडेंशियल जोड़ी है जो उपकरण पर शिप की जाती है, एक अनकॉन्फ़िगर या फ़ैक्टरी-डिफ़ॉल्ट उपकरण के लिए शोषण की प्रभावी बाधा एक अनप्रमाणित कमजोरी के बराबर है। संगठनों को किसी भी ऐसे उपकरण पर इस मुद्दे के व्यावहारिक जोखिम को Critical के करीब मानना चाहिए जहाँ डिफ़ॉल्ट क्रेडेंशियल नहीं बदले गए हैं।
डिफ़ॉल्ट superadmin:superadmin क्रेडेंशियल का उपयोग करके ONT-4GE-RFDW के वेब प्रबंधन इंटरफ़ेस में लॉग इन करें।
Diagnostics → Ping पर जाएँ।
"Host Address" फ़ील्ड में, एक पेलोड दर्ज करें जो अपेक्षित IP/होस्टनेम इनपुट के बाद एक OS कमांड जोड़ता है, उदाहरण के लिए:
127.0.0.1;id
फ़ॉर्म सबमिट करें (WAN Interface फ़ील्ड को उसके डिफ़ॉल्ट मान, जैसे Any, पर छोड़ा जा सकता है)।
डायग्नोस्टिक आउटपुट पैनल को देखें। मानक ping आउटपुट के बजाय (या उसके अतिरिक्त), इंजेक्ट किए गए कमांड का परिणाम प्रदर्शित होता है — उदाहरण के लिए:
uid=0(root) gid=0
यह पुष्टि करता है कि अंतर्निहित ऑपरेटिंग सिस्टम पर root-स्तरीय विशेषाधिकारों के साथ मनमाने OS कमांड निष्पादित किए जाते हैं, जो पूरी तरह से वेब-एक्सपोज़्ड Ping डायग्नोस्टिक फ़ील्ड के माध्यम से ट्रिगर होते हैं।
स्क्रीनशॉट:
स्क्रीनशॉट जिसमें Ping Diagnostics पृष्ठ दिखाया गया है, जहाँ Host Address फ़ील्ड में पेलोड
127.0.0.1;idसबमिट किया गया है, और परिणामी कमांड आउटपुट (uid=0(root) gid=0) डायग्नोस्टिक परिणाम पैनल में प्रदर्शित हो रहा है।
आगे के प्रभाव को प्रदर्शित करने के लिए ; विभाजक के बाद अन्य कमांड प्रतिस्थापित किए जा सकते हैं (जैसे, cat /etc/passwd, कॉन्फ़िगरेशन फ़ाइलें पढ़ना, या आउटबाउंड कनेक्शन स्थापित करना), जो उपकरण के अंतर्निहित शेल वातावरण और उपलब्ध बाइनरीज़ की सीमाओं के अधीन है।
| प्रभाव क्षेत्र | विवरण |
|---|---|
| गोपनीयता | उपकरण कॉन्फ़िगरेशन, संग्रहीत क्रेडेंशियल, और OS प्रक्रिया के लिए सुलभ किसी भी संवेदनशील डेटा का पूर्ण प्रकटीकरण |
| अखंडता | उपकरण कॉन्फ़िगरेशन, फ़र्मवेयर व्यवहार (जहाँ लिखने योग्य हो), और नेटवर्क सेटिंग्स को संशोधित करने की पूर्ण क्षमता |
| उपलब्धता | विनाशकारी कमांड के माध्यम से उपकरण को ब्रिक करने सहित, उपकरण कार्यक्षमता को बाधित या अक्षम करने की क्षमता |
| पार्श्व गति | उपकरण नेटवर्क किनारे (ONT/राउटर भूमिका) पर स्थित है, जो इसे जुड़े LAN में एक उच्च-मूल्य पिवट बिंदु बनाता है |
| शोषण की बाधा | डिफ़ॉल्ट superadmin क्रेडेंशियल का उपयोग करने वाले किसी भी उपकरण पर प्रभावी रूप से नगण्य, जो कि आउट-ऑफ़-बॉक्स कॉन्फ़िगरेशन है |
खोजकर्ता: PL41NT3XT (FX3ND)