
 ishannaik/agent-sweep
AI कोडिंग एजेंट इतिहास (Claude Code, और अन्य) में गोपनीय जानकारियाँ खोजें और हटाएँ।

आपके AI कोडिंग एजेंट के स्थानीय इतिहास में सीक्रेट्स खोजें और रिडैक्ट करें। पूरी तरह ऑफ़लाइन।


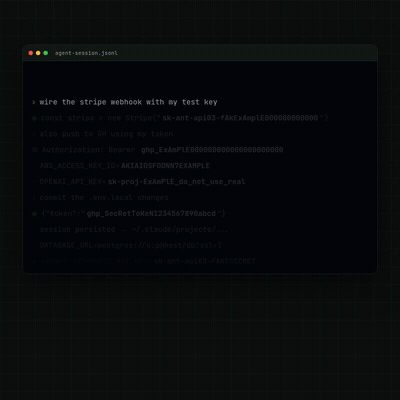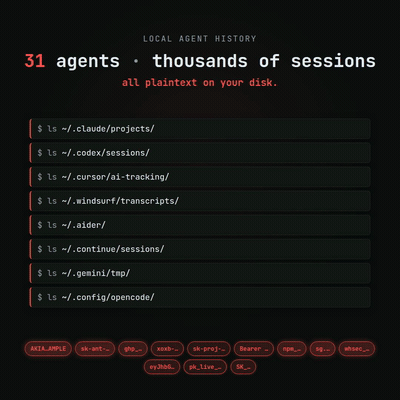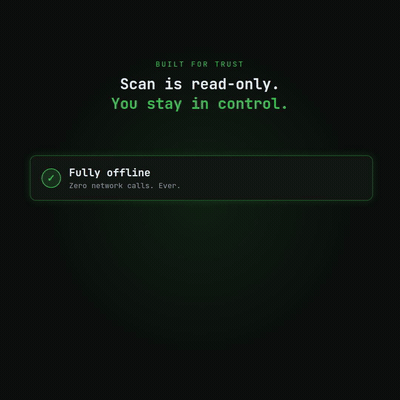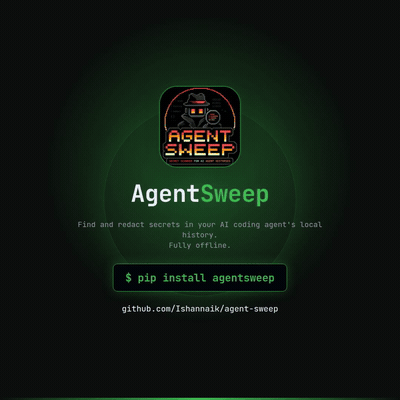
रोकथाम: API keys को क्लाउड-आधारित AI एजेंट्स में बिल्कुल भी पेस्ट न करें। key आपकी डिस्क पर पहुँचने से पहले ही प्रोवाइडर के सर्वर से गुज़र चुकी होती है।
अगर आप पहले ही कर चुके हैं: agentsweep बचे हुए स्थानीय हमले के वेक्टर को हटा देता है: सप्लाई-चेन मैलवेयर और समझौता किए गए पैकेज जो क्रेडेंशियल्स के लिए आपकी डिस्क स्कैन करते हैं। आपकी फ़ाइलें कभी आपकी मशीन नहीं छोड़तीं।
32 एजेंट समर्थित: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
प्रायोगिक स्रोत (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) के स्टोरेज पाथ/फ़ॉर्मेट शोध से प्राप्त हैं लेकिन अभी तक किसी वास्तविक इंस्टॉल के विरुद्ध सत्यापित नहीं हैं। स्कैनिंग सुरक्षित है: गलत पाथ कुछ नहीं ढूँढता। पुष्टि होने तक ये कम रिपोर्ट कर सकते हैं। इन्हें पिकर में
(experimental)टैग किया गया है और स्कैन पर एक सूचना प्रिंट करते हैं।Grok Build (xAI) एक वास्तविक Windows इंस्टॉल के विरुद्ध सत्यापित है:
~/.grok/sessions/<cwd>/<session-id>/पर JSONL ट्रांसक्रिप्ट्स (chat_history.jsonl,updates.jsonl,events.jsonl;$GROK_HOMEओवरराइड)। Grok CLI superagent-ai/grok-cli है, grok-dev 1.1.7 के साथ सत्यापित:~/.grok/grok.dbपर SQLite, जिसमेंmessages.message_jsonमें प्रॉम्प्ट्स हैं। यह एक अलग उत्पाद है। ये~/.grokसाझा करते हैं लेकिन अलग फ़ाइलें स्कैन करते हैं;auth.jsonकभी नहीं खोला जाता।
207 regex नियम + seed-phrase डिटेक्शन: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, Supabase संवेदनशील टोकन, JWT, PEM keys, DB URLs, BIP-39 seed phrases, और कई और
Alpha: हर विनाशकारी चरण गेटेड, बैकअप किया गया, और एक कमांड से प्रतिवर्ती है
Claude Code (और हर अन्य AI कोडिंग CLI) आपके पूरे वार्तालाप इतिहास को डिस्क पर सादे-पाठ JSONL के रूप में संग्रहीत करता है, Claude Code के लिए ~/.claude/projects/ के अंतर्गत और OpenAI Codex के लिए ~/.codex/sessions/ के अंतर्गत। आप जो कुछ भी पेस्ट करते हैं, चाहे वह AWS key हो, .env फ़ाइल हो, या डेटाबेस URL हो, अनिश्चित काल तक स्पष्ट पाठ में पड़ा रहता है। एक सामान्य डेवलपर का इतिहास महीनों में दर्जनों सीक्रेट्स जमा कर लेता है, आमतौर पर अनजाने में।
agentsweep उस इतिहास को स्कैन करता है, आपको बताता है कि क्या लीक हुआ, और JSONL संरचना को बाइट-दर-बाइट संरक्षित करते हुए सीक्रेट मानों को यथास्थान रिडैक्ट कर सकता है। यह आपको यह भी बताता है कि किन keys को रोटेट करना है, प्रत्येक प्रोवाइडर के लिए सही निरस्तीकरण URL के साथ।
सुरक्षा का दायरा: agentsweep पूरी तरह स्थानीय और ऑफ़लाइन है। यह केवल आपकी मशीन पर मौजूद फ़ाइलों को पढ़ता और लिखता है और शून्य नेटवर्क कॉल करता है। यह एक हमले के वेक्टर को हटाता है: स्थानीय इतिहास फ़ाइलों में पड़े सीक्रेट्स। यह उस चीज़ को प्रभावित नहीं करता जो आपके AI प्रोवाइडर को पहले ही मिल चुकी है। जब आप Claude Code, Cursor, या किसी भी क्लाउड-आधारित एजेंट में key पेस्ट करते हैं, तो वह key डिस्क पर पहुँचने से पहले ही प्रोवाइडर के सर्वर से गुज़र चुकी होती है। अगर यह आपको चिंतित करता है, तो स्थानीय रूप से होस्ट किए गए मॉडल (Ollama, LM Studio, OpenCode) पर विचार करें जहाँ कुछ भी आपकी मशीन नहीं छोड़ता, जो agentsweep के साथ अच्छी तरह मेल खाता है।
सप्लाई चेन हमले तेज़ हो रहे हैं। 2024 और 2025 में, दुर्भावनापूर्ण npm और PyPI पैकेजों की एक लहर (sha256-universal, shailulid, सैकड़ों typosquats) उस मशीन से डेवलपर क्रेडेंशियल्स को बाहर निकालते पकड़ी गई जिस पर उन्हें इंस्टॉल किया गया था। वे एनवायरनमेंट वेरिएबल्स, .env फ़ाइलों, शेल इतिहास, SSH keys, और अब AI एजेंट इतिहास फ़ाइलों को निशाना बनाते हैं।
AI कोडिंग सहायकों ने क्रेडेंशियल एक्सपोज़र की एक नई श्रेणी बनाई है जो दो साल पहले मौजूद नहीं थी:
~/.claude/projects/*/conversations/*.jsonl में हैpostinstall चलाता है → सामान्य पाथ स्कैन करता है → आपका JSONL इतिहास ढूँढता है → एक ही अनुरोध में 50 API keys बाहर निकालता है.env जिसमें आपने AI से मदद माँगी, हर DB URL जो आपने डीबगिंग के लिए साझा किया, हर टोकन जो आपने एक-पंक्ति के लिए पेस्ट कियाAI एजेंट इतिहास पूरा संदर्भ रखता है, न कि केवल वे कमांड जो शेल इतिहास रखता है। हमलावर पहले से ही इसके लिए स्कैन करते हैं। agentsweep ऐसा होने से पहले इसे साफ़ कर देता है।
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
कोई virtualenv सक्रिय करने की आवश्यकता नहीं और कोई PATH से छेड़छाड़ नहीं। uv tool install कमांड को इसका अपना पृथक वातावरण देता है।
agentsweep एक निश्चित 5-चरणीय पाइपलाइन चलाता है। scan चरण 3 के बाद रुक जाता है; fix redaction के माध्यम से जारी रहता है।
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
आठ सुरक्षा अपरिवर्तनीय नियम प्रत्येक लेखन की रक्षा करते हैं: परमाणु प्रतिस्थापन, अनिवार्य .bak बैकअप, सिमलिंक अस्वीकृति, mtime और प्रक्रिया गेट, और लेखन-पश्चात JSONL सत्यापन। agentsweep undo बैकअप से पुनर्स्थापित करता है।






