
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2015-1769 — प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2015-1769 के लिए, जो एक क्राफ्टेड VHD फ़ाइल और सिम्बोलिक लिंक का उपयोग करके Mount Manager के माध्यम से विंडोज़ विशेषाधिकार वृद्धि को ट्रिगर करता है। | Kitploit
उपकरण/GitHubGitHub/int0/cve-2015-1769
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपार्श्व आंदोलनबाइनरी शोषण
GitHubint0/cve-2015-1769

CVE-2015-1769

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2015-1769 के लिए, जो एक क्राफ्टेड VHD फ़ाइल और सिम्बोलिक लिंक का उपयोग करके Mount Manager के माध्यम से विंडोज़ विशेषाधिकार वृद्धि को ट्रिगर करता है।

रिपॉजिटरी देखें
1175 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2015-1769

CVE-2015-1769 के लिए PoC

CVE-2015-1769 को पुन: उत्पन्न करने के लिए VHD फ़ाइल। VHD में केवल notepad.exe है, वास्तविक पेलोड नहीं।

माउंट करने पर, नवीनतम पैच स्थापित होने पर रिपोर्ट किए गए अवरुद्ध त्रुटि के लिए सिस्टम लॉग का निरीक्षण करें।

बैच स्क्रिप्ट दिखाती है कि कैसे प्रतीकात्मक लिंक बनाया गया जो भेद्यता को ट्रिगर करता है, उसी तंत्र का उपयोग HDD या USB ड्राइव को संशोधित करने के लिए किया जा सकता है।
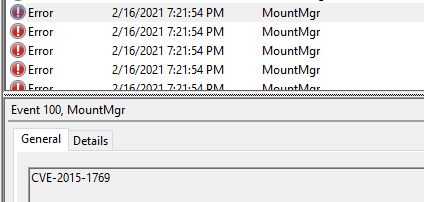
image2

टूल डाउनलोड करें